
dashbuilder
 shanika04/dashbuilder
CVE-2016-4999
general-purpose-utilitiesvulnerability-scannersvulnerability-analysis+3
shanika04/dashbuilderCVE-2016-4999
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 Unauthenticated SQL Injection (CVSS 9.8)
 pedrocruz2202/mongobleed-scanner
🔍 Scannez les vulnérabilités MongoDB avec MongoBleed, un outil haute performance pour détecter CVE-2025-14847 sur de grands réseaux rapidement et…
 spring-io/cve-2022-22976-bcrypt-skips-salt
Outil CLI pour détecter et mettre à jour les hachages de mots de passe BCrypt avec un facteur de travail vulnérable de 31, s'intégrant aux bases de…
 eyesecurity/wp2shell-compromise-scanner-plugin
Extension WordPress en lecture seule qui recherche des artefacts de la chaîne d'exploitation wp2shell (CVE-2026-63030 / CVE-2026-60137)
 shanika04/cp30_xxe_partial_fix
version entre CVE-2018-20433 et CVE-2019-5427
 lauxjpn/corruptqueryaccessworkaround
La dernière solution de contournement pour l'erreur « Query is corrupt » introduite avec CVE-2019-1402
 40t/go-sniffer
🔎Sniffing and parsing mysql,redis,http,mongodb etc protocol. Intercepter les requêtes de base de données dans le projet et les analyser pour les…
 aquasecurity/trivy
Trouvez des vulnérabilités, des erreurs de configuration, des secrets, des SBOM dans les conteneurs, Kubernetes, les dépôts de code, les clouds et…
 greenbone/openvas-scanner
Ce dépôt contient le composant scanner pour Greenbone Community Edition.
 shanika04/apache_skywalking
CVE-2020-9483 OU CVE-2020-13921
 pedrocruz2202/pedrocruz2202.github.io
🛡️ Détecter les instances MongoDB vulnérables avec le scanner MongoBleed haute performance pour CVE-2025-14847, garantissant la sécurité du réseau…
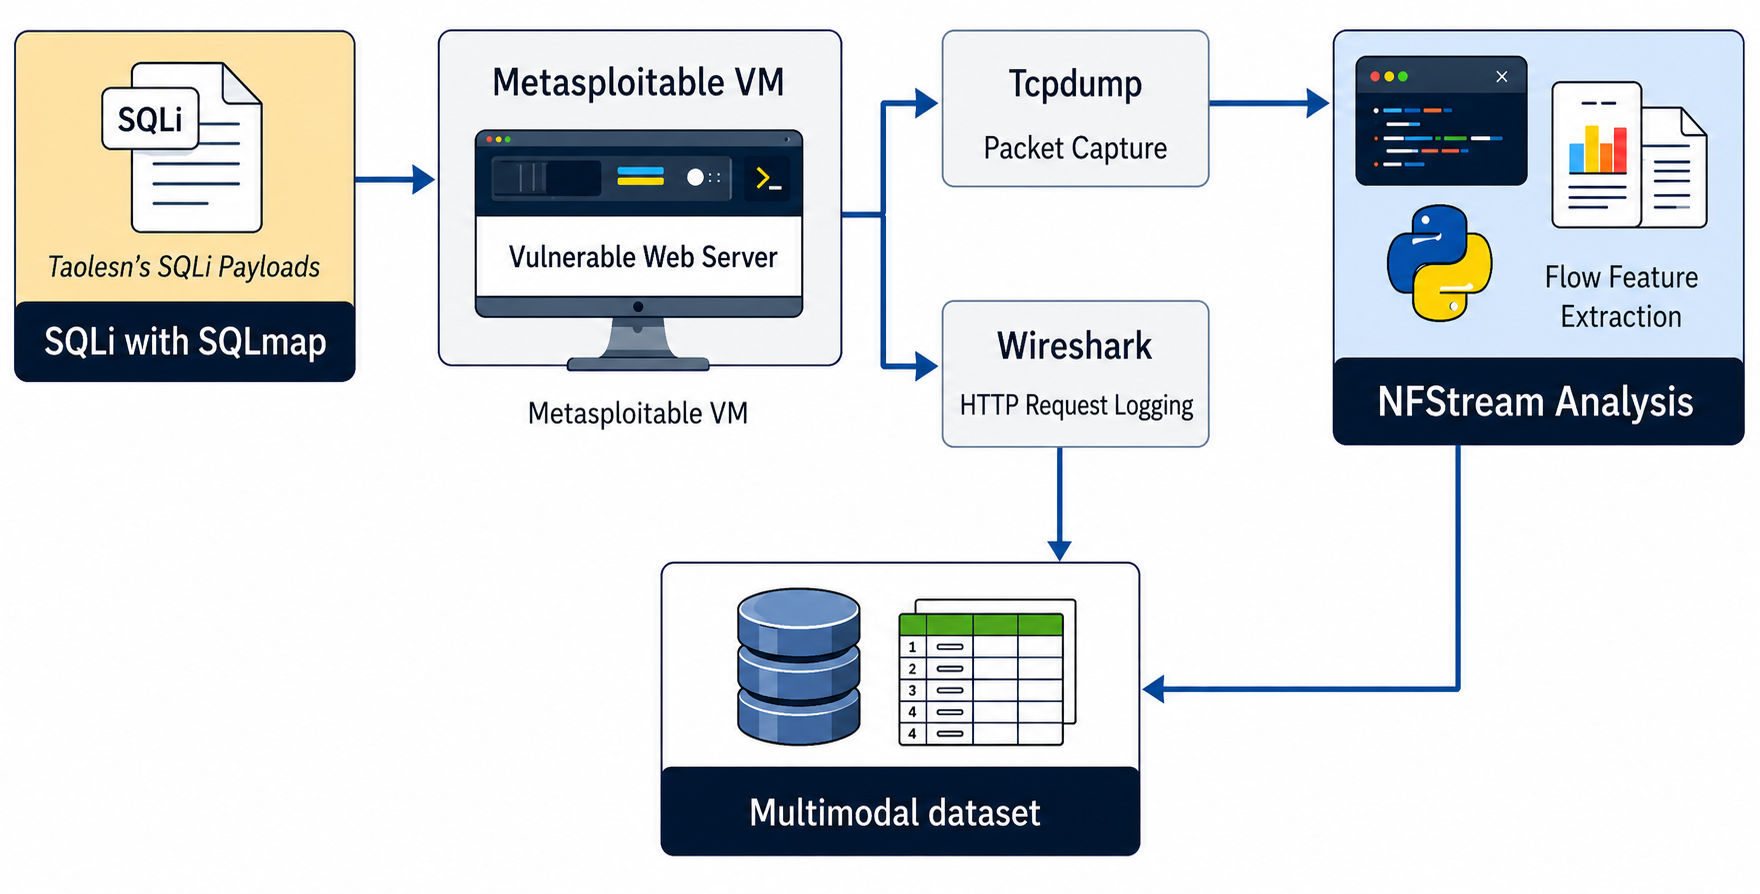 paul12345-cyber/multimodal-web-attack-dataset
Ce dépôt héberge un ensemble de données multimodal d'attaques web (MWAD) pour faire progresser la recherche sur la détection des menaces pilotée par…
 tjnull/cygor
Un framework modulaire de découverte d'actifs écrit en python pour automatiser le travail manuel répétitif
 jumpserver/jumpserver
JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande…
 nmap/nmap
Outil de découverte réseau et d'audit de sécurité haute performance avec balayage de ports avancé, détection d'OS, détection de version de services,…
 pgaudit/pgaudit
Extension d'audit PostgreSQL
 karlvbiron/mad-cat
MAD-CAT (Meow Attack Data Corruption Automation Tool) est un outil de sécurité complet conçu pour simuler des attaques de corruption de données…