
screenpipe
 screenpipe/screenpipe
YC (S26) | Open Computer History | Enregistrez en continu le travail effectué sur les ordinateurs de votre entreprise, cartographiez vos workflows,…
osintscripting-automationinformation-gathering+8
20.9k
screenpipe/screenpipeYC (S26) | Open Computer History | Enregistrez en continu le travail effectué sur les ordinateurs de votre entreprise, cartographiez vos workflows,…
 ignitetechnologies/privilege-escalation
Cette antisèche est destinée aux joueurs de CTF et aux débutants pour les aider à comprendre les fondamentaux de l'élévation de privilèges avec des…
 josh-blythe/bordair-detector
Détecteur d'injection de prompt et de jailbreak en deux étapes : portes regex et classifieur ONNX DeBERTa-v3 quantifié, avec prise en charge des…

 owasp/owaspbugbounty
Ceci est un conteneur d'applications web qui fonctionnent avec OWASP Bug Bounty for Projects.
 owasp/owaspwebgoatphp
Une application web volontairement vulnérable pour apprendre la sécurité des applications web.
 owasp/securecodingdojo
Le Secure Coding Dojo est une plateforme pour dispenser des connaissances en codage sécurisé.
 owasp/mas-crackmes
Les MAS Crackmes alias UnCrackable Apps, une collection de défis de rétro-ingénierie mobile faisant partie du projet OWASP MAS.
 ctf-o-matic/capture-the-flag
Scripts auxiliaires pour remasteriser des images de Live CD Linux dans le but de créer des wargames de sécurité prêts à l'emploi avec des…
 edoverflow/bugbounty-cheatsheet
Une liste de payloads intéressants, de conseils et d'astuces pour les chasseurs de bug bounty.
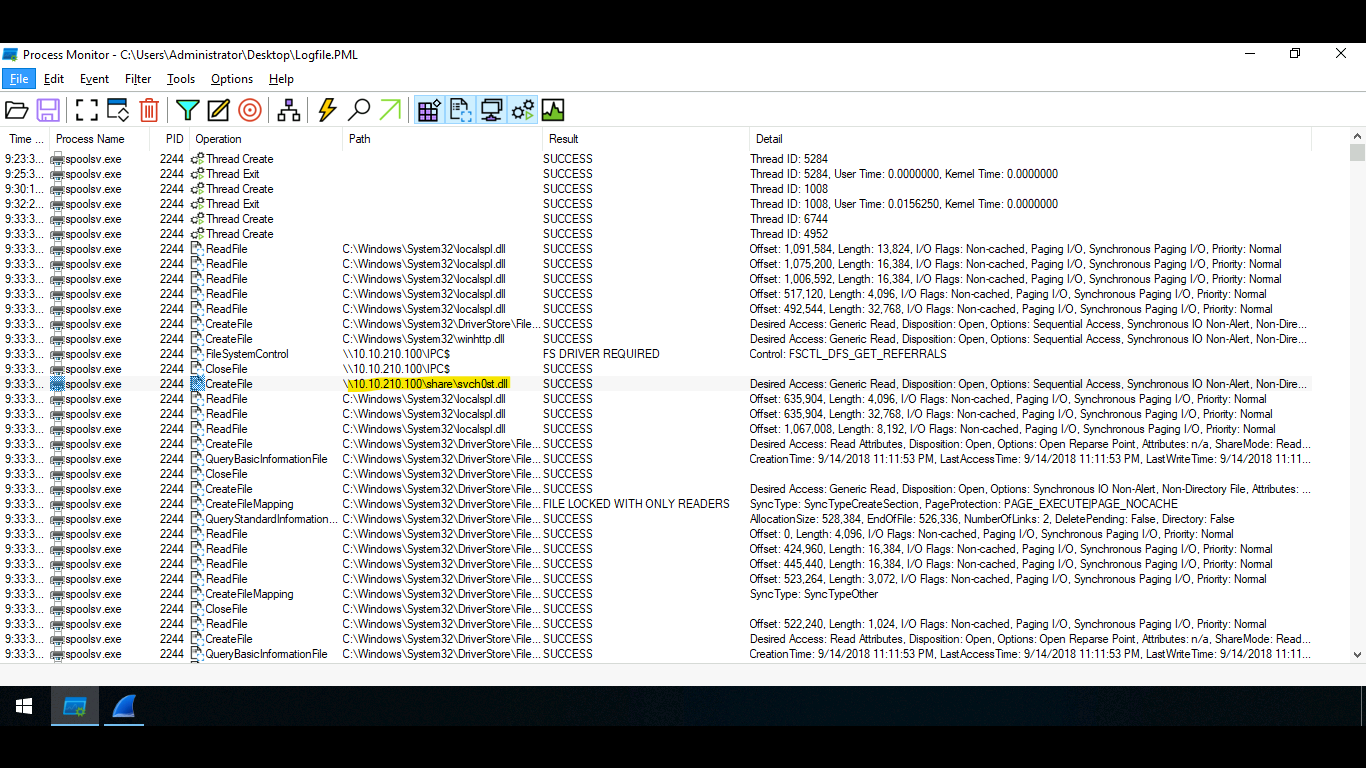 r1skkam/printnightmare
Découvrez la vulnérabilité connue sous le nom de PrintNightmare (CVE-2021-1675) et (CVE-2021-34527)
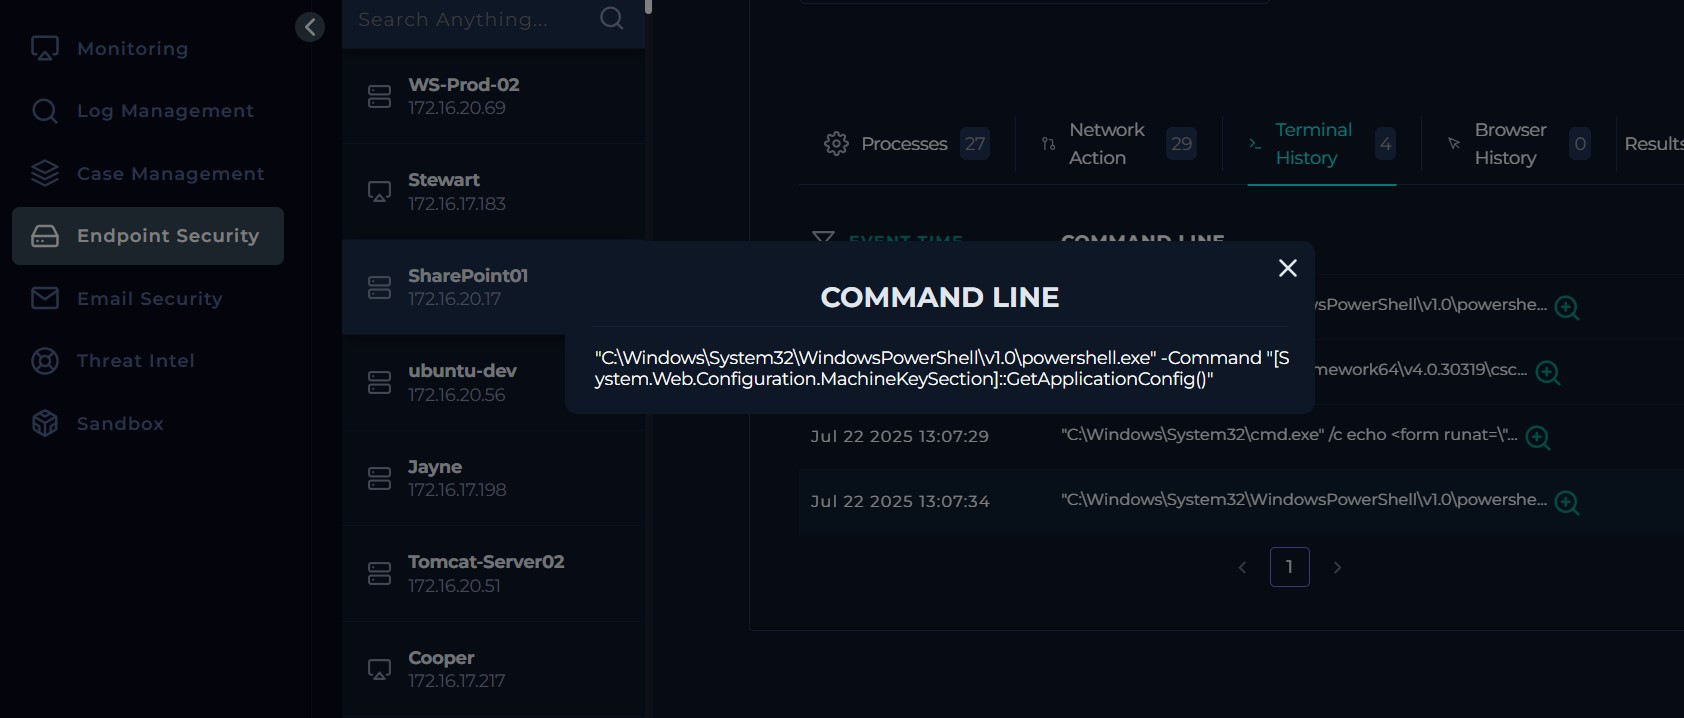 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la…
 moscvv/thm-cybersec-portfolio
Comptes rendus de salles TryHackMe terminées — escalade de privilèges Linux, dépassement de tampon sudo (CVE-2019-18634), et OWASP Top 10 (2025).
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
Machine virtuelle vulnérable personnalisée (Ubuntu 14.04) conçue pour l'enseignement du test de pénétration en plusieurs étapes. Comprend 10 défis…
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Rôle Ansible qui simule un scénario réaliste d'exploitation de la CVE-2025-31161 sur CrushFTP, avec rotation des fichiers de données sensibles et…
 damiansuess/learn.bluejam
Apprenez ce qu'est BlueJam CVE-2017-0781
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 yusufdalbudak/cve-2026-42945
# Laboratoire Dockerisé pour l'entraînement sur la vulnérabilité de réécriture NGINX (CVE-2026-42945) avec des instances vulnérables et corrigées,…