

lehack-2026-challenge
 synacktiv/lehack-2026-challenge
Sources du challenge de Synacktiv pour leHack 2026
password-crackingdigital-forensicsctf+3
2
synacktiv/lehack-2026-challengeSources du challenge de Synacktiv pour leHack 2026
 jas502n/ctf
Collection organisée de défis de compétitions CTF pour la formation et la pratique en cybersécurité.
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
Solution pour analyser le malware gozi: Veuillez patienter pendant que je rédige le write-up :)
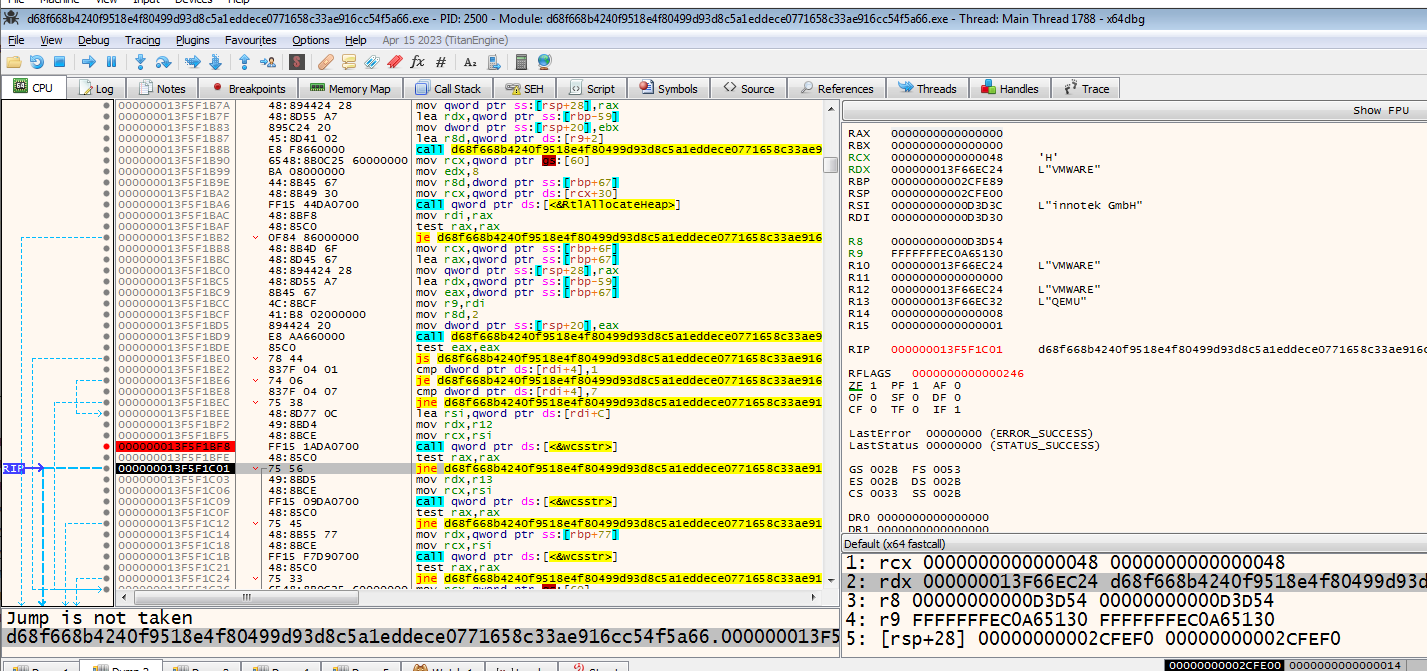 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge, rien à voir ici pour l'instant, veuillez passer votre chemin
 agampreet-singh/redroot
RedRoot est un framework de sécurité offensive basé sur Python et piloté par CLI, qui regroupe les outils essentiels de red teaming dans un…
 sunblaze-ucb/exploitgym
ExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…
 infobyte/eko2020-challenge
Défi Capture-the-flag pour Ekoparty 2020 mettant en vedette une application web Flask avec des vulnérabilités de sécurité à exploiter. Conçu pour une…
 timgad794/devhub-htb-walkthrough
Hack The Box - Procédure pas à pas de la machine DevHub (Linux de niveau intermédiaire, CVE-2026-23744, Tunneling avec Chisel, Jupyter, Escalade de…
 nakiami/mellivora
Mellivora est un moteur de CTF écrit en PHP
 americooo/pentest-writeups
Write-up de Kioptrix Level 1 - CVE-2003-0201 Samba trans2open
 owasp/ai-vulnerabilities-playground
Plateforme de laboratoire de sécurité IA pratique avec plus de 50 scénarios couvrant l'injection de prompts, l'exploitation de systèmes agentiques,…
 owasp/basileak
LLM intentionnellement vulnérable
 owasp/donkai
DonkAI est un laboratoire pratique pour l'OWASP Top 10 des applications LLM (2025) - aucun vrai LLM n'est requis.
 owasp/mimosa
Plateforme open source de défis de sécurité pour applications web, avec inscription auto-approuvée, génération de dumps SQL et déploiement Docker…
 jgalego/hiddensteps
HiddenSteps — une plateforme locale de renseignement sur les flux de travail personnels
 owasp/owasp-learning-gateway
Projet OWASP Learning Gateway