security-writeups
CTF writeups et scripts pédagogiques pour la sécurité web, les techniques de bug bounty et la forensique réseau, avec des versions à valeurs vides…

CTF writeups et scripts pédagogiques pour la sécurité web, les techniques de bug bounty et la forensique réseau, avec des versions à valeurs vides…

Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…

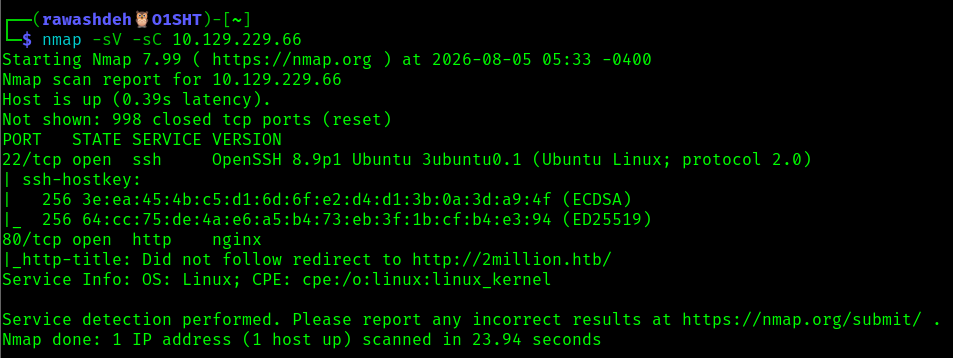
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…

Une liste soigneusement sélectionnée de ressources sur la sécurité des applications iOS.

Bug Bounty ~ Awesomes | Livres | Aides-mémoire | Listes de contrôle | Outils | Listes de mots | Plus

Jeu de rôle Active Directory

Un guide compact sur le pivoting réseau pour les tests d'intrusion / challenges CTF.

Collection de binaires des épreuves du CTF DEF CON 30, de scripts de build et de scripts de résolution pour s'entraîner à l'exploitation binaire et…

Writeup pour le défi du badge DEF CON 30

Il s'agit d'une fabrique de ressources pour toute personne souhaitant se lancer dans le bug hunting et ayant besoin d'un guide en tant que débutant.

Write-up du CTF Sudo Agent (TryHackMe), avec énumération, exploitation web, stéganographie, SSH et élévation de privilèges via CVE-2019-14287.

Notes et scripts de développement d'exploits du noyau Linux pour les défis CTF, couvrant l'extraction d'initramfs, l'abus de msg_msg/ldt_struct et…

Référence organisée d'artefacts forensiques Android et de chemins de logs, avec des liens vers des writeups de CTF, des articles de recherche et des…

Mon manuel sur les concepts d'élévation de privilèges sous Windows. Consultez ma playlist, lien :…

Environnement de débogage du noyau Linux entièrement dockerisé pour Linux et MacOS

Collections des diapositives de présentations publiques d'Orange Tsai.

Une liste organisée de vecteurs d'attaque pour les contrats intelligents