stegseek
 rickdejager/stegseek
:zap: Le plus rapide craqueur de steghide au monde, avalant des millions de mots de passe par seconde :zap:
password-crackingsteganographyctf+1
1.3k
rickdejager/stegseek:zap: Le plus rapide craqueur de steghide au monde, avalant des millions de mots de passe par seconde :zap:
 trimstray/the-book-of-secret-knowledge
Une collection de listes inspirantes, de manuels, d'aide-mémoire, de blogs, d'astuces, de one-liners, d'outils CLI/web et plus encore.
 vitalysim/awesome-hacking-resources
Une collection de ressources de hacking / test de pénétration pour vous améliorer !
 qazbnm456/awesome-web-security
🐶 Une liste organisée de matériel et de ressources sur la sécurité Web.
 elder-plinius/st3gg
Suite de stéganographie tout-en-un
 greydgl/pentestgpt
Framework agentique de tests de pénétration automatisés alimenté par de grands modèles de langage
 zeecka/aperisolve
Automated steganalysis platform that detects hidden data in images using 16 parallel analyzers, bit-layer visualization, and an in-app wiki for CTF…
 devploit/awesome-ctf-resources
Liste sélectionnée de frameworks, bibliothèques, outils et ressources pédagogiques de Capture The Flag (CTF) pour résoudre des défis en…
 rawfilejson/awesome-osint-arsenal
Boîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…
 hack-with-github/awesome-hacking
Une collection de diverses listes géniales pour hackeurs, testeurs d'intrusion et chercheurs en sécurité
 swisskyrepo/payloadsallthethings
Une liste de payloads utiles et de contournements pour la sécurité des applications web et les tests d'intrusion/CTF
 amazon-science/cyber-zero
Framework pour entraîner des agents LLM en cybersécurité sans environnements d'exécution, synthétisant des trajectoires de résolution de CTF via une…
 wwwiesel/infosec-black-friday
Toutes les offres pour les logiciels/outils liés à la sécurité de l'information ce Black Friday
 cure53/xsschallengewiki
Wiki maintenu par la communauté, cataloguant les défis et solutions XSS, offrant des exercices pratiques sélectionnés pour apprendre l'exploitation…

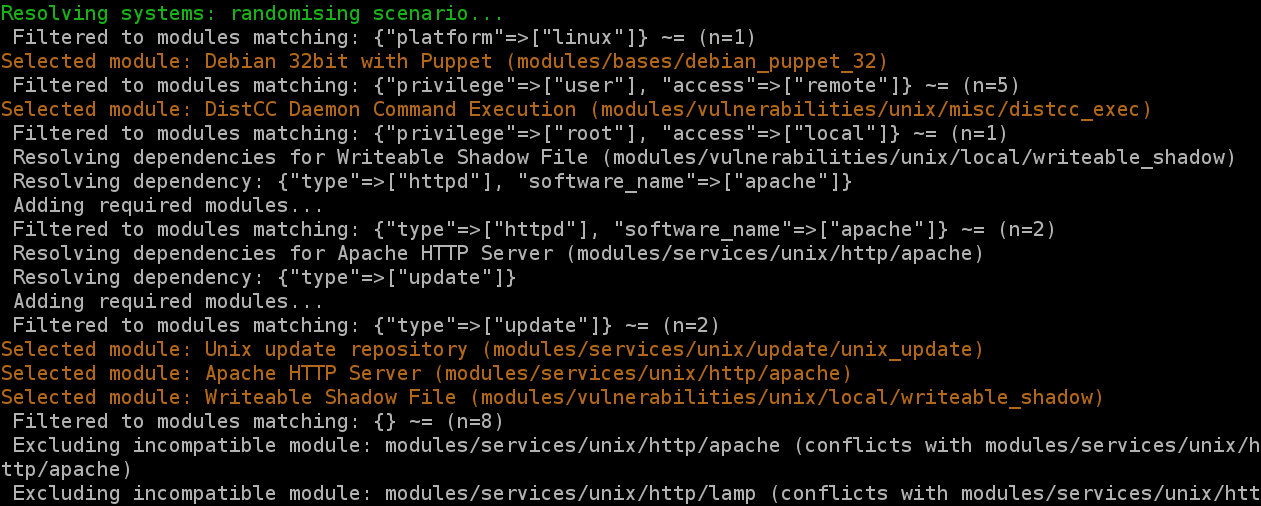 secgen/secgen
Générer des machines virtuelles vulnérables à la volée (le développement actuel de l'équipe se déroule dans le fork cliffe/SecGen)
 octetsplicer/lazypariah
Un outil pour générer des payloads de shell inversé à la volée.