
penglab
 mxrch/penglab
🐧 Abus de Google Colab pour le craquage de hachages.
password-crackingctfcloud-security+1
mxrch/penglab🐧 Abus de Google Colab pour le craquage de hachages.
 gand3lf/heappy
Un éditeur de heap convivial pour accompagner votre processus d'exploitation :slightly_smiling_face:
 dontpanico/jwtxploiter
Outil automatisé de test de sécurité JWT qui exploite des CVE connues, falsifie les payloads, effectue des injections JKU/X5U, des attaques par…
 fahrj/reverse-ssh
Serveur ssh statiquement lié avec fonctionnalité de shell inversé pour les CTFs et autres
 liveoverflow/ctf-screenshotter
Défi web CTF simulant une vulnérabilité de capture d'écran réelle, avec configuration Docker et compte rendu vidéo pour une formation pratique en…
 shellphish/ictf-framework
Framework open-source pour héberger des compétitions CTF Attaque/Défense avec gamebot automatisé, exécution de scripts, routage VPN et gestion…

 ingokl/httpuploadexfil
Un serveur HTTP simple pour livrer et exfiltrer des fichiers/données lors, par exemple, de CTFs.
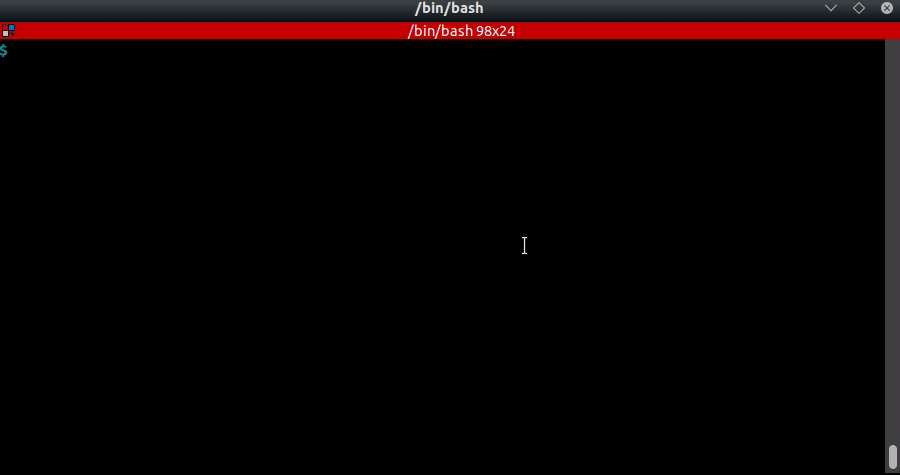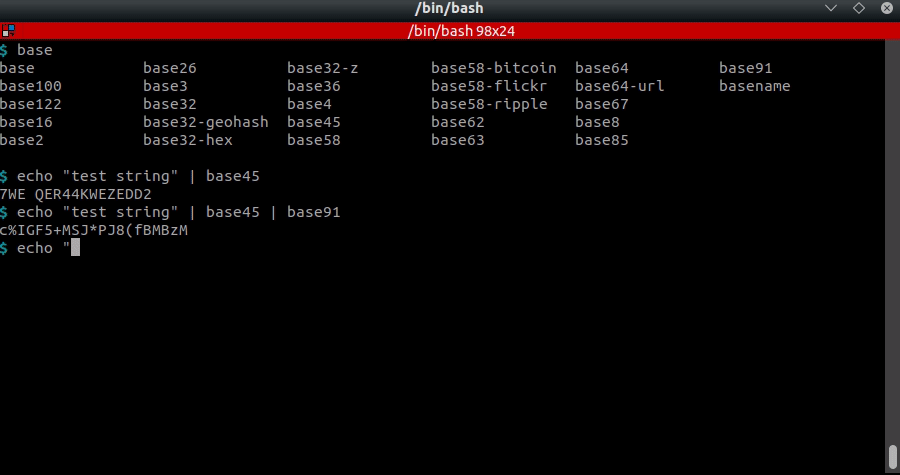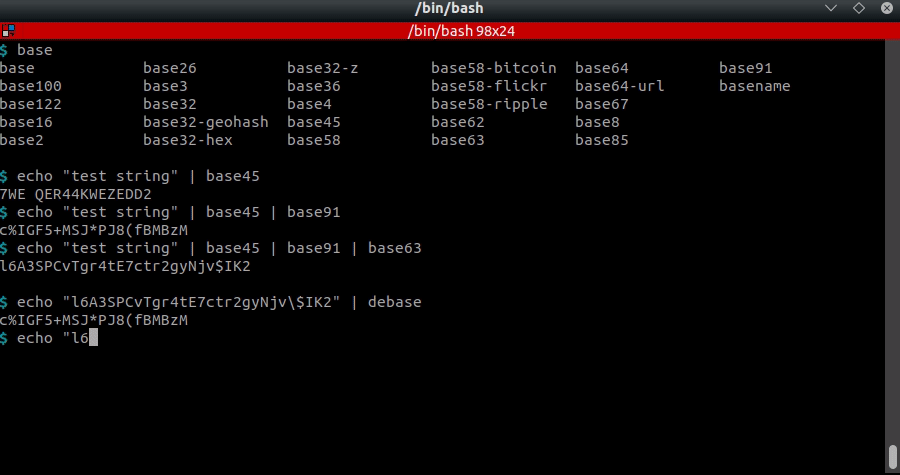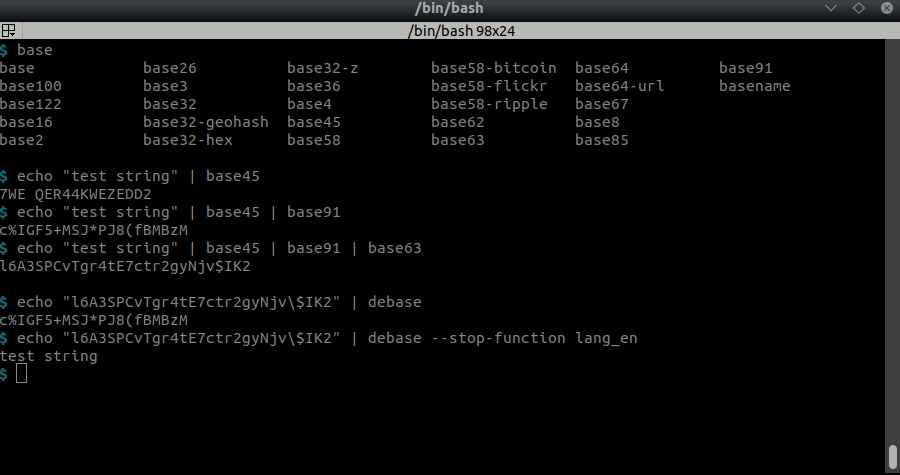 dhondta/python-codext
Extension Python codecs proposant des outils CLI pour encoder/décoder n'importe quoi
 liamg/dismember
:knife: Scanne la mémoire pour des secrets et plus encore. Peut-être éventuellement une boîte à outils /proc complète.
 warxim/vucsa
Application client-serveur délibérément vulnérable pour apprendre les tests d'intrusion de clients lourds non-HTTP. Inclut des défis sur les…
 cider-security-research/cicd-goat
Un environnement CI/CD délibérément vulnérable. Apprenez la sécurité CI/CD à travers plusieurs défis.
 4ndr34z/shells
Script pour générer des revshells
 ainfosec/fissure
Le cadre RF et de rétro-ingénierie pour tout le monde. Suivez et ★ pour montrer votre soutien !
 takito1812/web-hacking-playground
Application web avec des vulnérabilités trouvées dans des cas réels, à la fois lors de tests d'intrusion et dans des programmes Bug Bounty.
 redballoonsecurity/ofrak
Plateforme d'analyse et de modification binaire pour dépaqueter, analyser, modifier et reconditionner des firmwares et des formats exécutables via…
 drew-alleman/datasurgeon
Extrait rapidement les adresses IP, adresses e-mail, hachages, fichiers, cartes de crédit, numéros de sécurité sociale et bien plus encore du texte
 sobri3195/pegasus-pentest-arsenal
Une boîte à outils complète de test de sécurité des applications web qui combine 10 fonctionnalités de test d'intrusion puissantes en un seul outil.