
CVE-2026-42271
 horkimhab/cve-2026-42271
CVE-2026-42271 - Brouillon
vulnerability-analysisexploitationctf+3
horkimhab/cve-2026-42271CVE-2026-42271 - Brouillon
 horkimhab/cve-2026-23631
CVE-2026-23631-Brouillon
 horkimhab/cve-2025-70849
CVE-2025-70849 - Brouillon
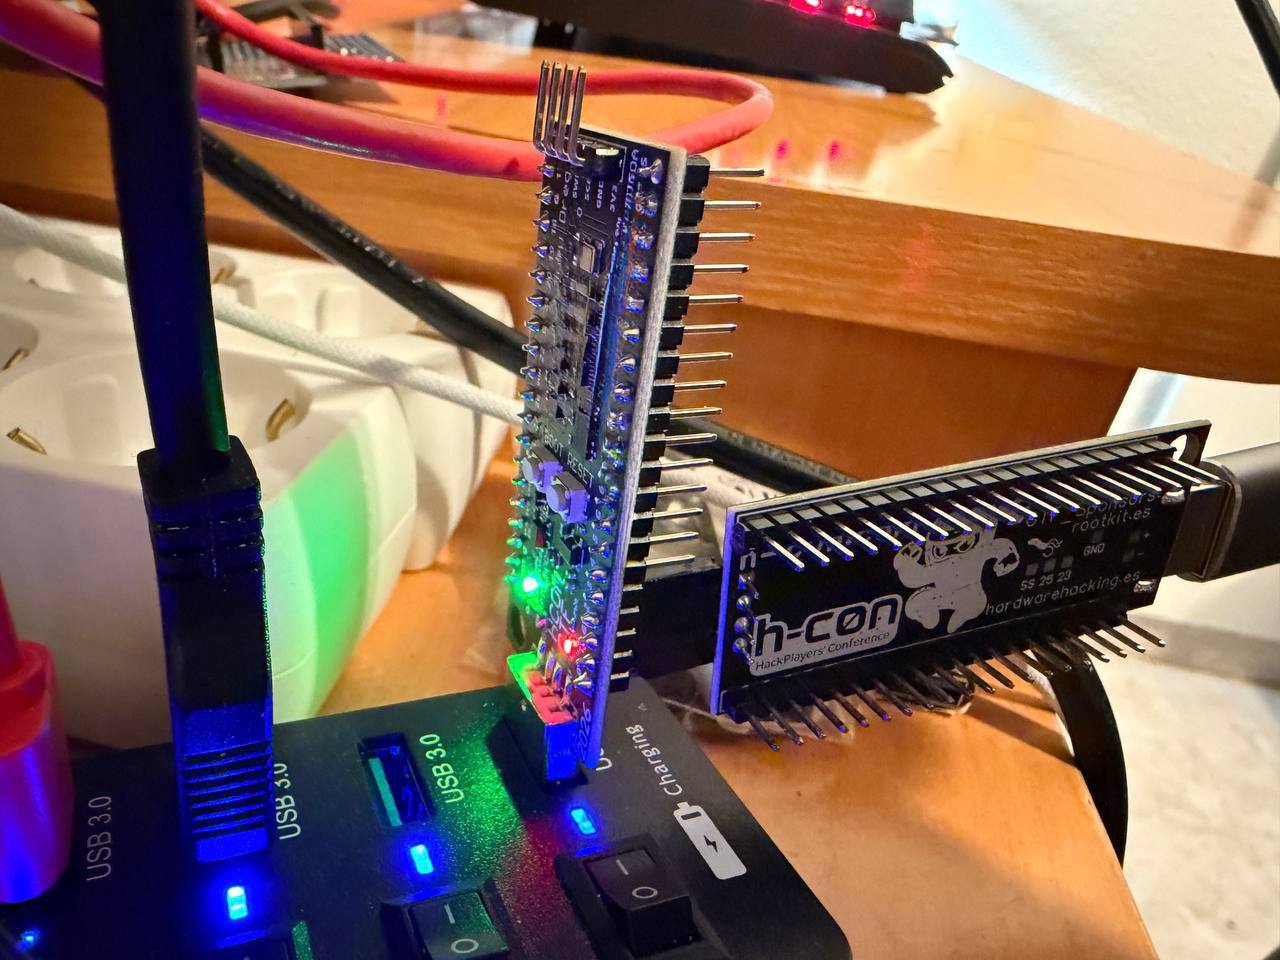 therealdreg/hcon2026hwctf
CTF de piratage matériel hcon2026hwctf - Exploitation de RISCV Hazard3 (@Wren6991) par @b1n4ri0 @antoniovazquezblanco & @therealdreg
 0ca/boxpwnr
A modular framework for benchmarking LLMs and agentic strategies on security challenges across HackTheBox, TryHackMe, PortSwigger Labs, Cybench,…
 psycostea/pi-zero-2w-bad-usb
Configurez votre Pi Zero 2W en BadUSB
 owasp/pwnzzai
Plateforme d'apprentissage pratique de la sécurité IA avec des applications LLM volontairement vulnérables. Explorez l'OWASP Top 10 pour les LLM à…
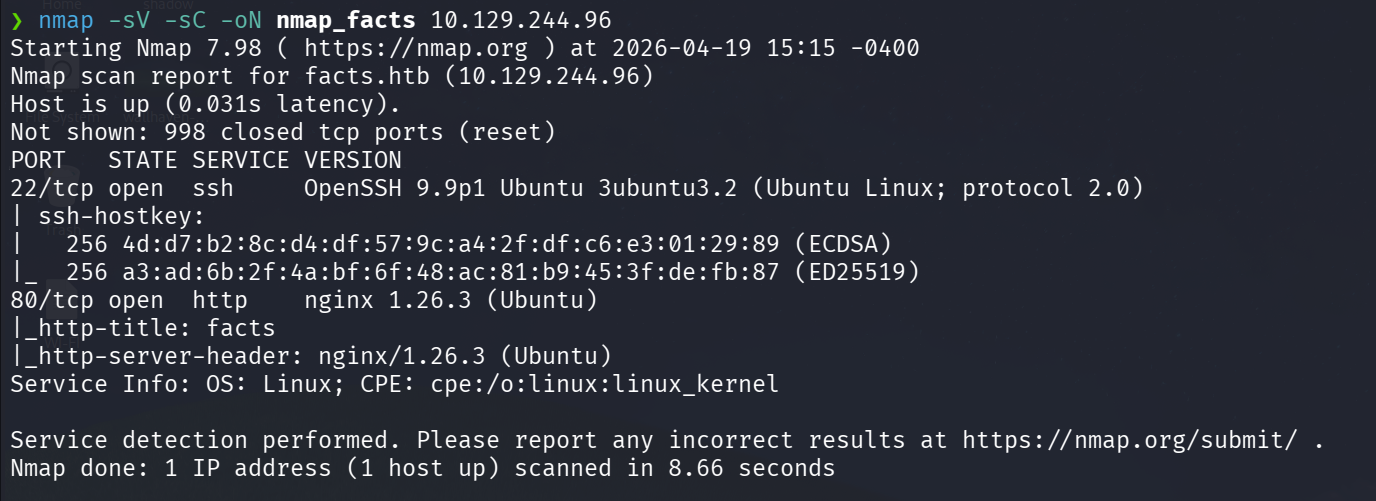 mattiapertusati/htb-facts
HackTheBox — Facts (Facile/Linux) | CVE-2025-2304 + AWS S3 + Clé SSH + Facter PrivEsc
 saqib-butt2/blackbox-pentesting-infsecos
Test de pénétration complet en boîte noire contre SecOS:1 (VulnHub) — exploitation de CSRF, escalade de privilèges via CVE-2015-1328 (OverlayFS),…
 fernandotdalcin/thm-blue-writeup
Writeup de la salle Blue de TryHackMe — exploration d'EternalBlue (MS17-010/CVE-2017-0143).
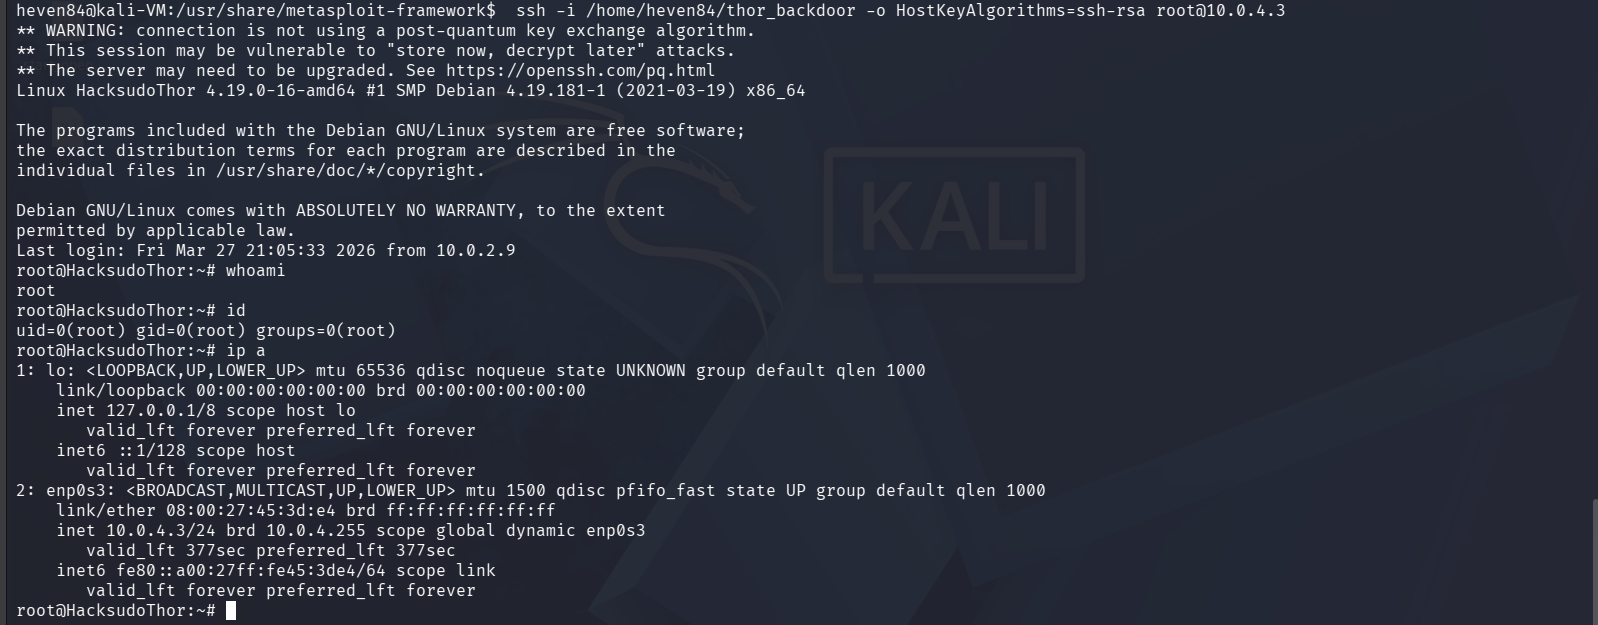 heventafese/penetration-testing-walkthrough-hacksudo-thor
Test de pénétration en boîte noire contre HackSudo Thor : exploitation de CVE-2014-6271 Shellshock RCE via Apache mod_cgi, enchaînée avec une…
 ahegazy0/linux-basics-for-hackers-notes
Un cours structuré construit à partir de notes d'étude personnelles du livre Linux Basics for Hackers par OccupyTheWeb.
 danielazulayy/ctf-2021
CTF pour les étudiants HDE 64 du See Security College. Exploiter un JWT (partie web) et CVE-2021-3156 (partie LPE).
 farhanashrafdev/90daysofcybersecurity
Plan d'étude structuré de 90 jours en cybersécurité avec des tâches quotidiennes couvrant Network+, Security+, Linux, Python, l'analyse du trafic, la…
 hamed233/cybersecurity-mastery-roadmap
A comprehensive, step-by-step guide to mastering cybersecurity from beginner to expert level with curated resources, tools, and career guidance
 hhhrrrttt222111/ethical-hacking-tools
Liste complète et utilisation des outils de piratage éthique
 daffainfo/allaboutbugbounty
Tout sur le bug bounty (bypasses, payloads, etc.)
