

mks-copy-fail-mitigation
 selectel/mks-copy-fail-mitigation
DaemonSet avec implémentation d'une mesure temporaire pour la mitigation de la vulnérabilité Copy Fail (CVE-2026-31431)
cloud-infrastructure-securityprivilege-escalationcontainer-security+3
selectel/mks-copy-fail-mitigationDaemonSet avec implémentation d'une mesure temporaire pour la mitigation de la vulnérabilité Copy Fail (CVE-2026-31431)
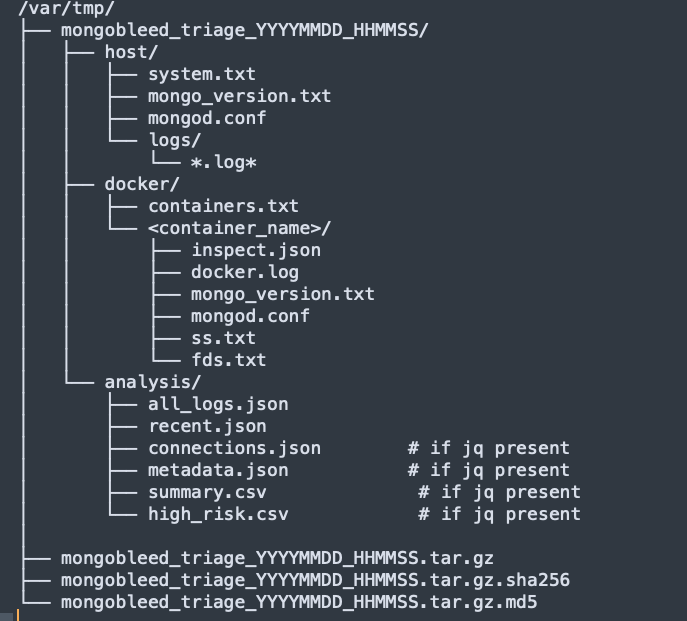 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Le script se concentre d'abord sur l'acquisition sécurisée d'artefacts, suivie d'une analyse facultative sur l'hôte, et produit une archive…
 gonsarrabia/minimus-junior-backend-exercise
Exercice junior pour candidat au poste de backend : Empaquetage de l'interface CLI dasel (v3.3.1) avec Melange, correction de CVE-2026-33320, et…
 mrmahile/massscanning-cve-2025-55182
Une configuration légère d'orchestrateur et de scanner worker pour exécuter des scans volumineux/continus sur des fichiers d'entrée fractionnés. Ce…
 ossie-git/log4shell_sentinel
Un scanner intelligent Log4Shell/Log4j/CVE-2021-44228
 lhotari/log4shell-mitigation-tester
Testez et validez les approches d’atténuation de Log4Shell (CVE-2021-44228) avec un exemple d’application Log4j vulnérable, incluant l’exploitation…
 tuyenee/log4shell
Un laboratoire pour jouer avec Log4J CVE-2021-44228
 lijiejie/log4j2_vul_local_scanner
Script local de détection de la vulnérabilité Log4j. Analyse tous les processus Java de votre hôte pour vérifier s'ils sont affectés par la…
 twistlock/k8s-cve-2020-8554-mitigations
Règles d'admission Prisma Cloud Compute pour atténuer Kubernetes CVE-2020-8554
 toowoxx/docker-confluence-patched
Confluence 7.12.2 corrigé (CVE-2021-26084)
 rotavori/dasel-melange-apko
dasel v3.3.1 empaqueté avec Melange et distribué comme une image apko minimale, corrigé pour CVE-2026-33320
 nedlir/dasel-hardened-container
Paquet et image dasel v3.3.1 durcis construits via Melange et apko. Correction de CVE-2026-33320.
 zsxen/cve-2025-1974
Windows 11-premier laboratoire éducatif pour l'étude de CVE-2025-1974 dans ingress-nginx. Fournit une émulation d'attaque sécurisée et une validation…
 raj3shp/persisthunt
Script de détection de persistance, de chasse et de collecte d'artefacts Linux
 vvpoglazov/cve-2024-41110-checker
Scanner parallèle basé sur SSH qui détecte CVE-2024-41110 dans les installations Docker, identifie les versions vulnérables et les plugins AuthZ, et…
 facebook/mcpguard-dynamic
Sandbox eBPF au niveau du noyau pour sécuriser les appels d'outils d'agents LLM effectués via le protocole de contexte de modèle (MCP)
 abdeljalilait/kerneleye
Sécurité au niveau du noyau & réponse aux attaques pour les serveurs Linux.
 teyhouse/cve-2024-3094
Vérification de vulnérabilité K8S et Docker pour CVE-2024-3094