

syft
 anchore/syft
Outil CLI et bibliothèque pour générer une nomenclature logicielle à partir d'images de conteneurs et de systèmes de fichiers.
static-analysiscontainer-securityvulnerability-analysis+3
9.6k
anchore/syftOutil CLI et bibliothèque pour générer une nomenclature logicielle à partir d'images de conteneurs et de systèmes de fichiers.
 datadog/stratus-red-team
:cloud: :zap: Émulation d'adversaires granulaire et actionnable pour le cloud
 kyverno/kyverno
Appliquez la sécurité et la conformité sur les clusters Kubernetes via des contrôles d'admission, la mutation de ressources, des analyses en…
 spiffe/spire
Plateforme d'identité des workloads qui atteste les services en cours d'exécution, délivre des SPIFFE IDs/SVIDs, et permet l'authentification mTLS et…
 nestybox/sysbox
Un "runc" open-source de nouvelle génération qui permet aux conteneurs rootless d'exécuter des charges de travail telles que Systemd, Docker,…
 chainguard-dev/melange
Compile le code source en paquets APK signés et audités à l'aide de pipelines déclaratifs pour Wolfi/Alpine, avec émulation QEMU multi-architecture…
 chaos-mesh/chaos-mesh
Une plateforme d'ingénierie du chaos pour Kubernetes.
 alexei-led/pumba
Outil de test de chaos, d'émulation réseau et de test de stress pour conteneurs
 chaosblade-io/chaosblade
Un kit d'expérimentation d'ingénierie du chaos facile à utiliser et puissant. (Un outil d'injection d'expériences de chaos open source d'Alibaba,…
 stackrox/kube-linter
KubeLinter est un outil d'analyse statique qui vérifie les fichiers YAML Kubernetes et les charts Helm afin de garantir que les applications qu'ils…
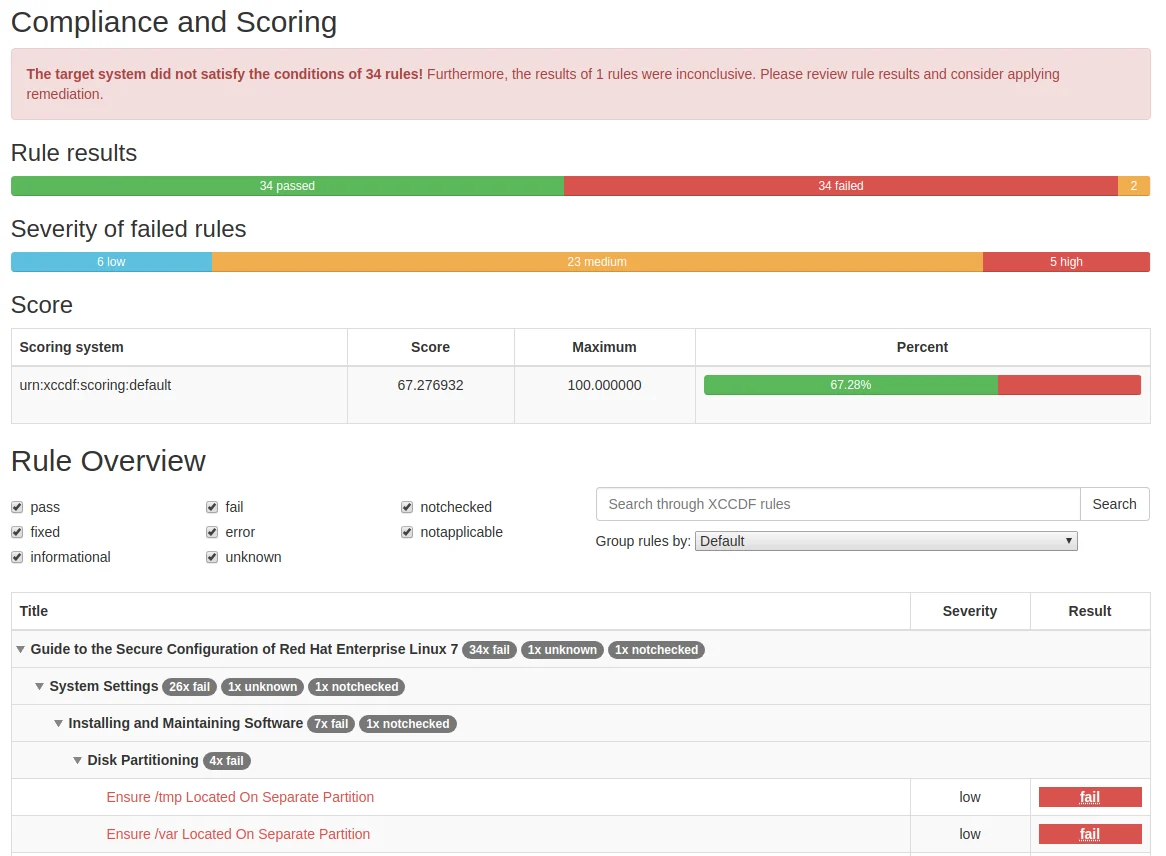 complianceascode/content
Génère du contenu de sécurité SCAP, Ansible, Bash et CEL pour l'évaluation de la conformité et le durcissement automatisé sur les hôtes Linux, les…
 open-policy-agent/opa
Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…
 appsec-forge/appsec-forge
Base de connaissances de sécurité structurée avec des cas inspirés de la production : analyse de vulnérabilités, explication des exploits,…
 melmathari/dockercve-2024-835
Exploit basé sur Docker pour la vulnérabilité CVE-2024-835 avec déploiement automatisé via docker-compose pour les tests d'intrusion et l'évaluation…
 wattocyber/detection-defense-library
Detection-engineering reference mapping Windows, cloud, container, identity, and ICS attack classes to Sigma rules, trust-boundary models, BYOVD…
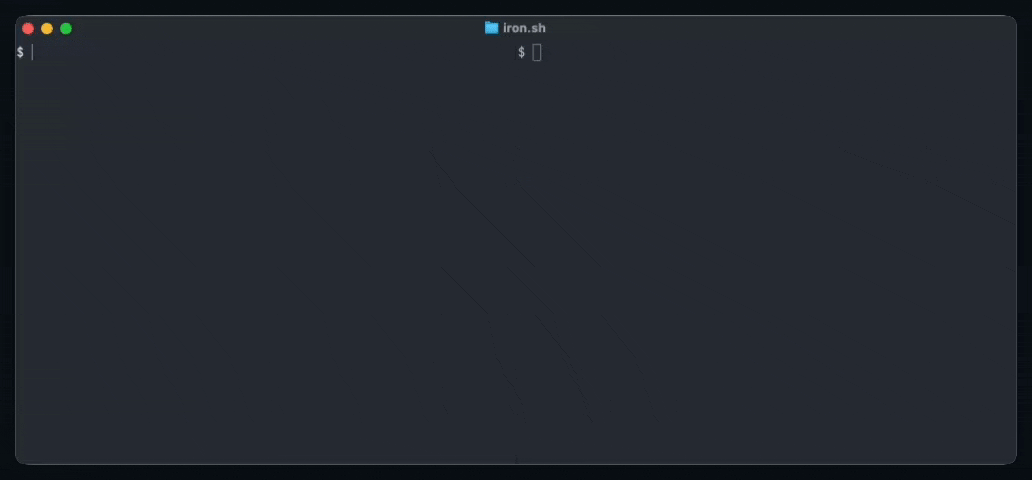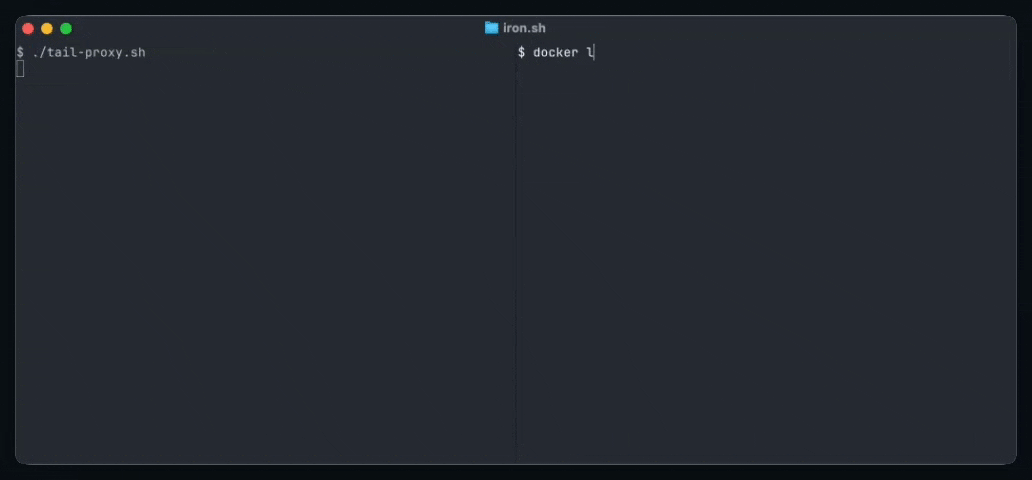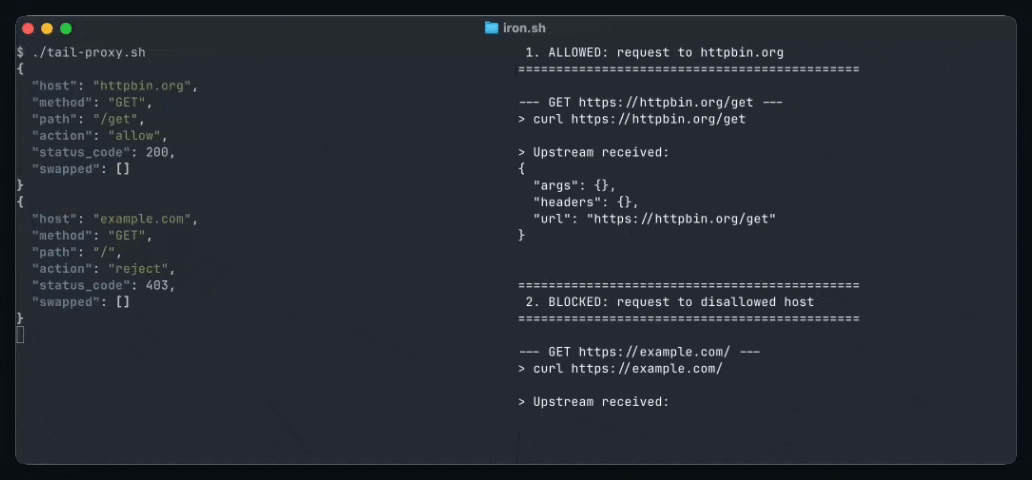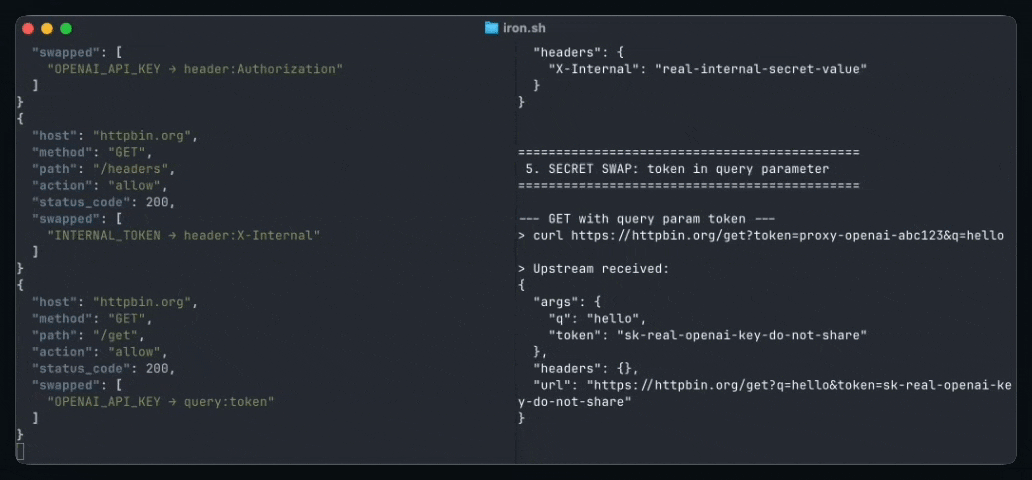 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet pour la mitigation de la vulnérabilité CVE-2026-64564 (SCTPhantom)
 kata-containers/kata-containers
Kata Containers est un projet open source et une communauté qui œuvrent à la construction d'une implémentation standard de machines virtuelles (VM)…