
bouvet
 vrn21-arcanist/bouvet
Sandbox pour agents
container-securitydynamic-analysis-sandboxingsecurity-virtualization+3
vrn21-arcanist/bouvetSandbox pour agents
 cybergabisoft/ctwall
La plateforme CTWall (ChainThreatWall) aide les équipes de sécurité, DevOps et Produit à prendre des décisions de risque plus rapidement en utilisant…
 amlalabs/amla-sandbox
Sandbox WASM avec application des capacités pour le code des agents IA. Les agents ne peuvent appeler que les outils explicitement fournis avec des…
 beelzebub-labs/azazel
Observateur silencieux alimenté par eBPF pour les environnements d'exécution conteneurisés, conçu pour les sandboxes d'analyse de logiciels…
 afshinm/zerobox
Sandboxing léger et multiplateforme de processus, propulsé par le runtime d'OpenAI Codex. Isolez toute commande avec des contrôles de fichier, réseau…
 microsoft/azurelinux
Distribution Linux renforcée et optimisée pour Azure, construite à partir des sources de Fedora avec empaquetage RPM, sécurité de la chaîne…
 azdevops143/fragnesia-charan-cve-2026-46300
Cadre de déploiement de conteneurs durci avec liste blanche d'appels système seccomp et télémétrie eBPF pour détecter et bloquer les tentatives…
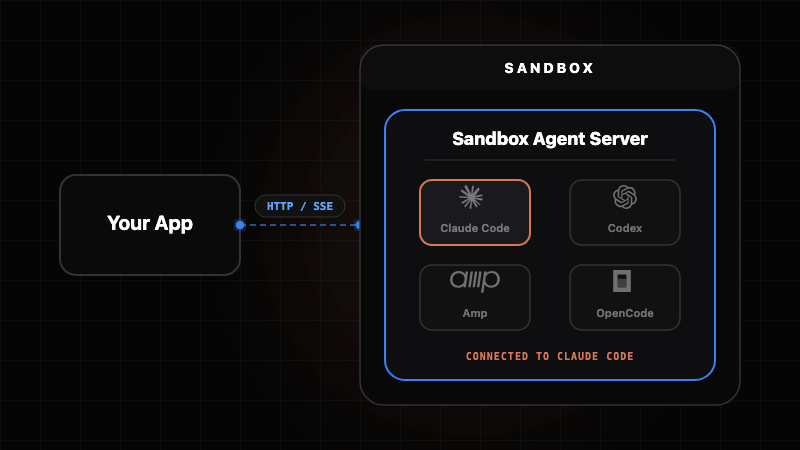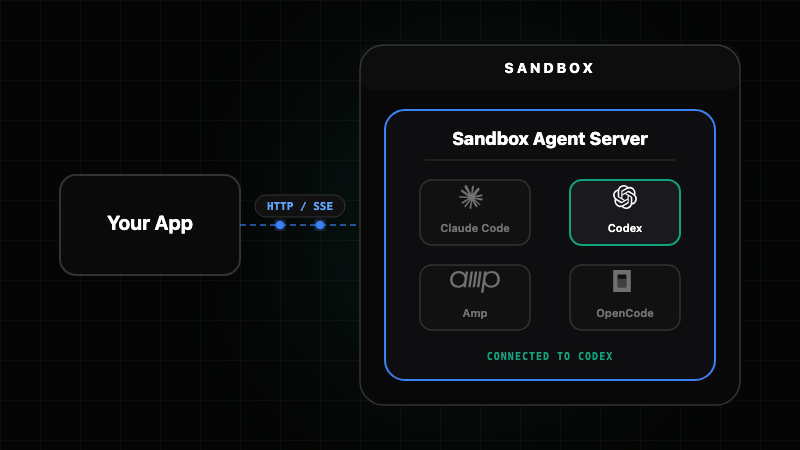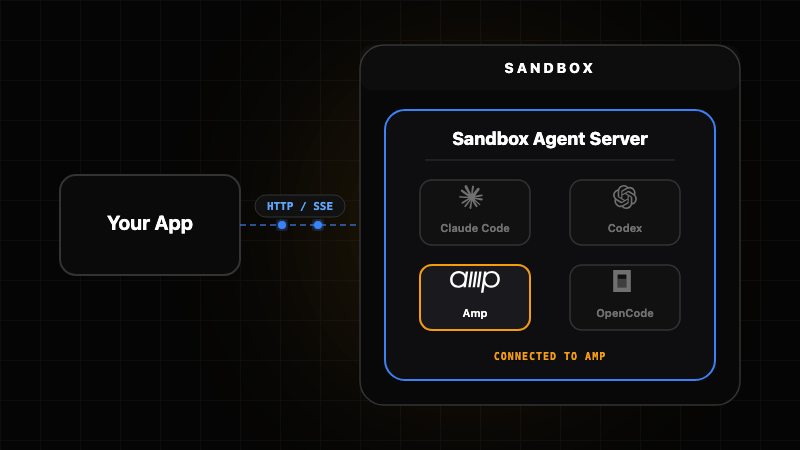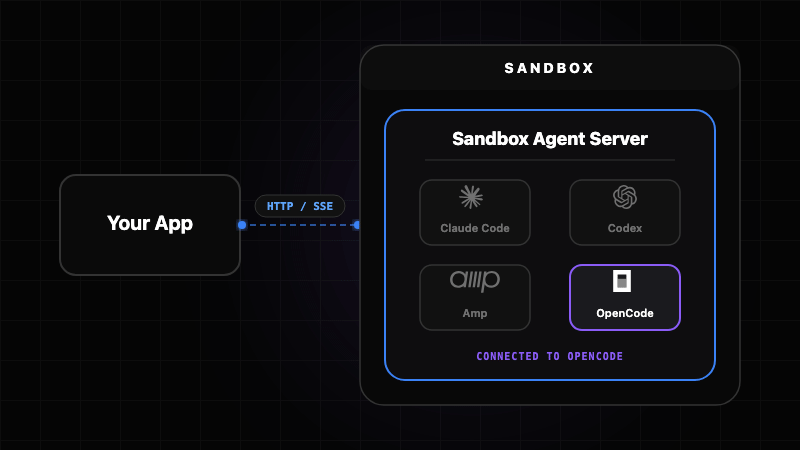 rivet-dev/sandbox-agent
Un processus durable par agent, avec une mémoire qui survit aux redémarrages
 jingkaihe/matchlock
Sandbox microVM éphémère pour agents d'IA avec liste blanche réseau, injection de secrets via proxy MITM, et isolation au niveau de la VM. Démarre en…
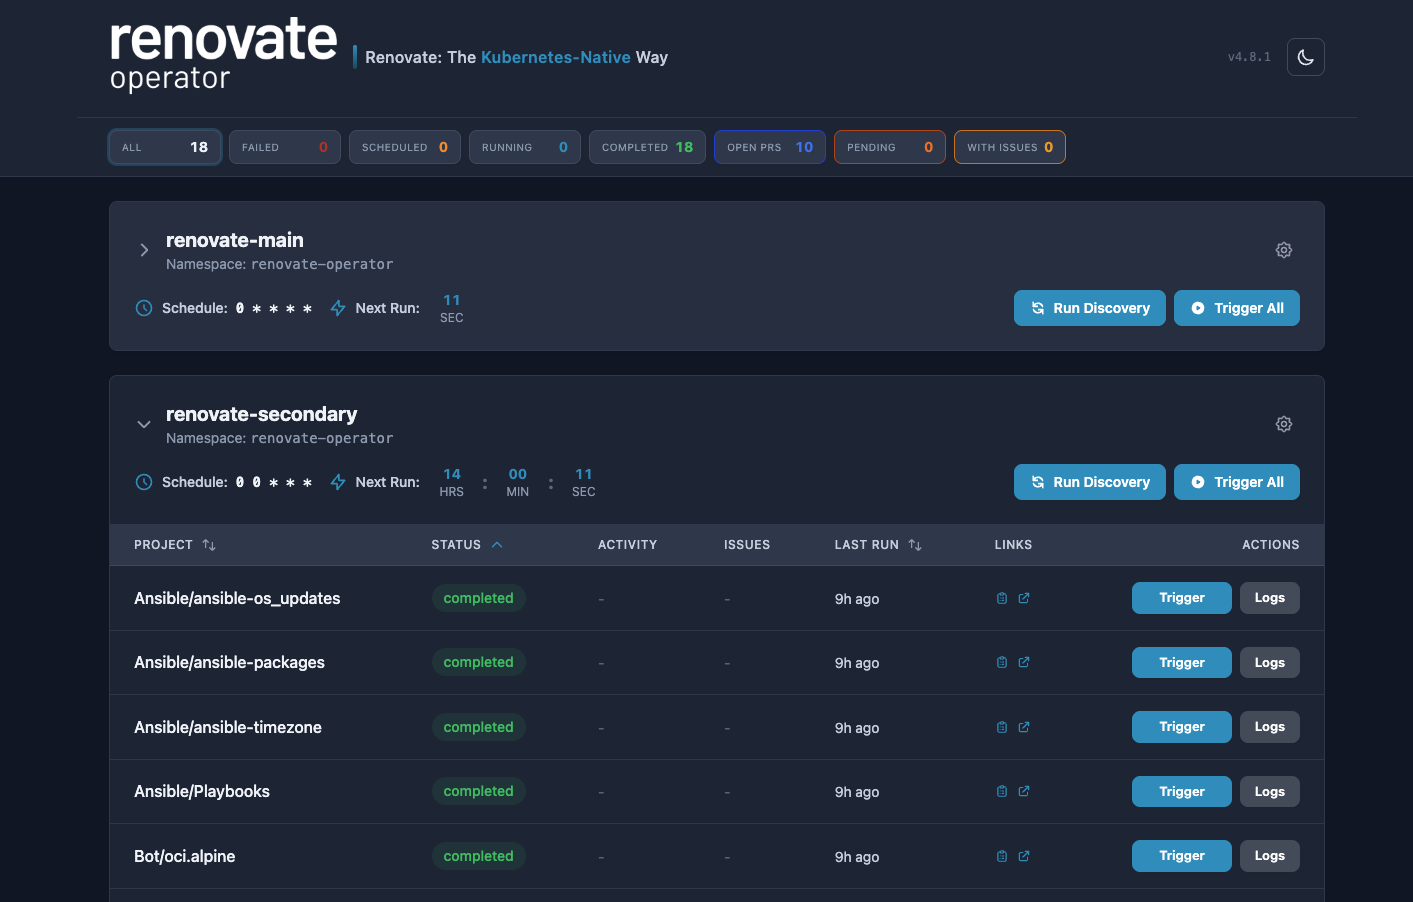 mogenius/renovate-operator
Opérateur pour rationaliser les exécutions de Renovate dans Kubernetes
 fencesandbox/fence
Sandbox léger, sans conteneur, pour exécuter des commandes avec des restrictions réseau et de système de fichiers.
 rtvkiz/minimal
Collection minimale d'images de conteneurs durcies contre les CVE
 bogdanticu88/threatmap
Modélisateur de menaces IaC avec les frameworks STRIDE, MITRE ATT&CK et PASTA. Support pour REST API, GraphQL et Docker pour Terraform,…
 aquasecurity/trivy-repo
Dépôt deb/rpm pour Trivy
 tejasprasad2008-afk/tracetree
Outil d’analyse comportementale en temps réel qui isole les paquets suspects dans Docker, trace les appels système avec strace, cartographie les…
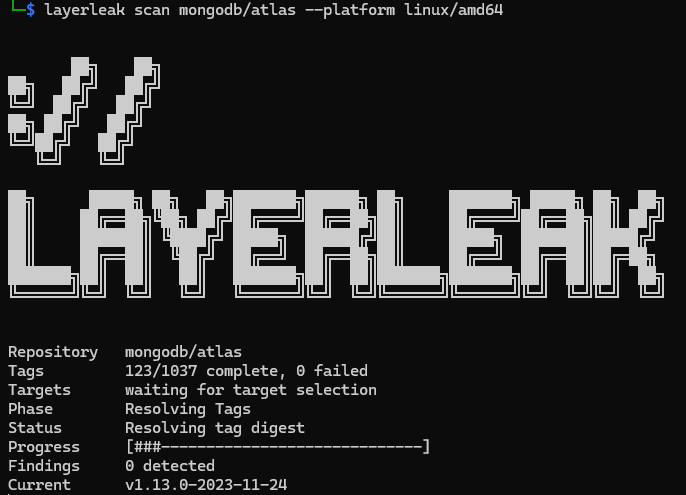 brumbelow/layerleak
layerleak - le scanner de secrets Docker Hub
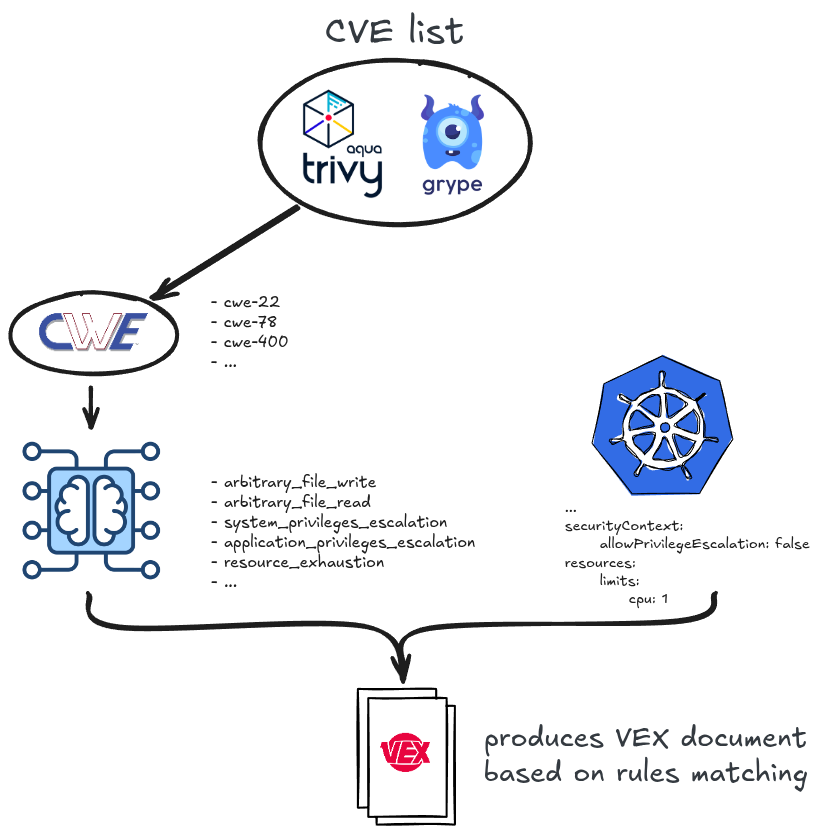 alegrey91/vex8s
Supprimer les vulnérabilités en appliquant le contexte Kubernetes aux analyses.
 microsoft/litebox
Un OS de bibliothèque axé sur la sécurité prenant en charge l'exécution en mode noyau et en mode utilisateur.