
OST-C2-Spec
 rasta-mouse/ost-c2-spec
Source ouverte C&C Spécification
exploitationlateral-movementpost-exploitation+2
rasta-mouse/ost-c2-specSource ouverte C&C Spécification
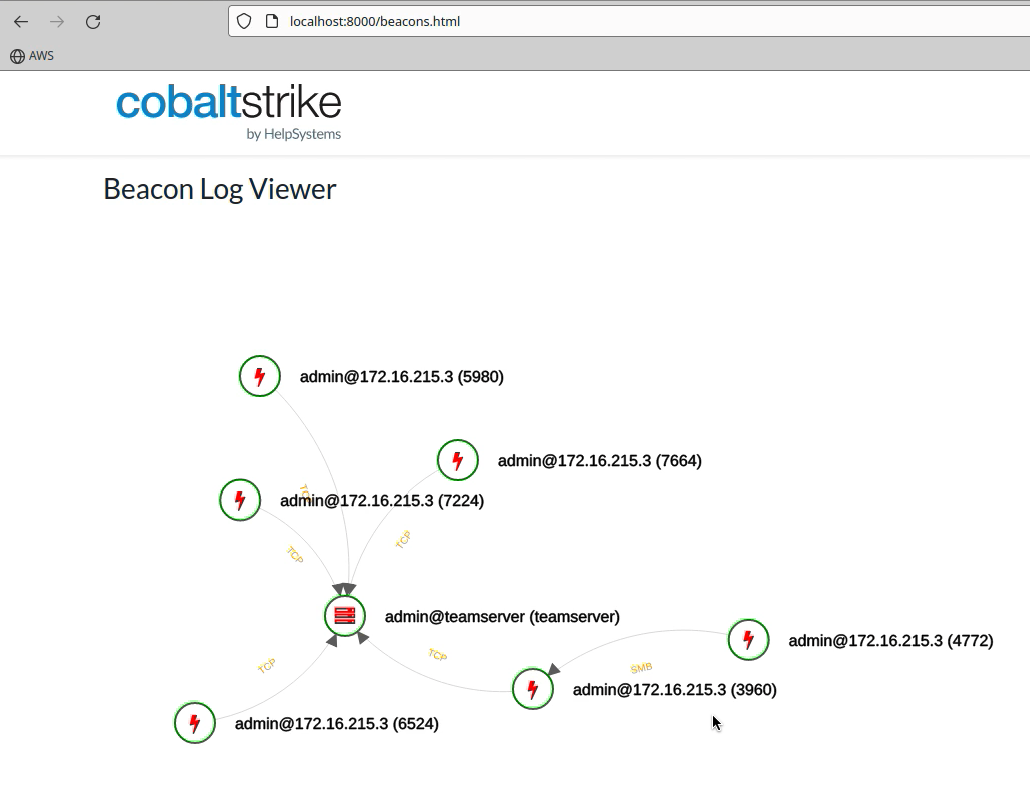 cobalt-strike/sleep_python_bridge
Ce projet est un « pont » entre le sommeil et le langage python. Il permet de contrôler un teamserver Cobalt Strike via python sans avoir besoin du…
 b3rito/peeko
peeko – C2 XSS basé sur navigateur pour une exploration furtive du réseau interne via un navigateur infecté.
 hackerhouse-opensource/backdoors
Outils pour maintenir l'accès aux systèmes et démonstrations de preuve de concept.
 zarkones/bloodfangc2
Implant PIC moderne pour Windows (64 et 32 bits)
 matheuzsecurity/ringreaper
Agent de post-exploitation Linux qui utilise io_uring pour contourner furtivement la détection EDR en évitant les appels système traditionnels.
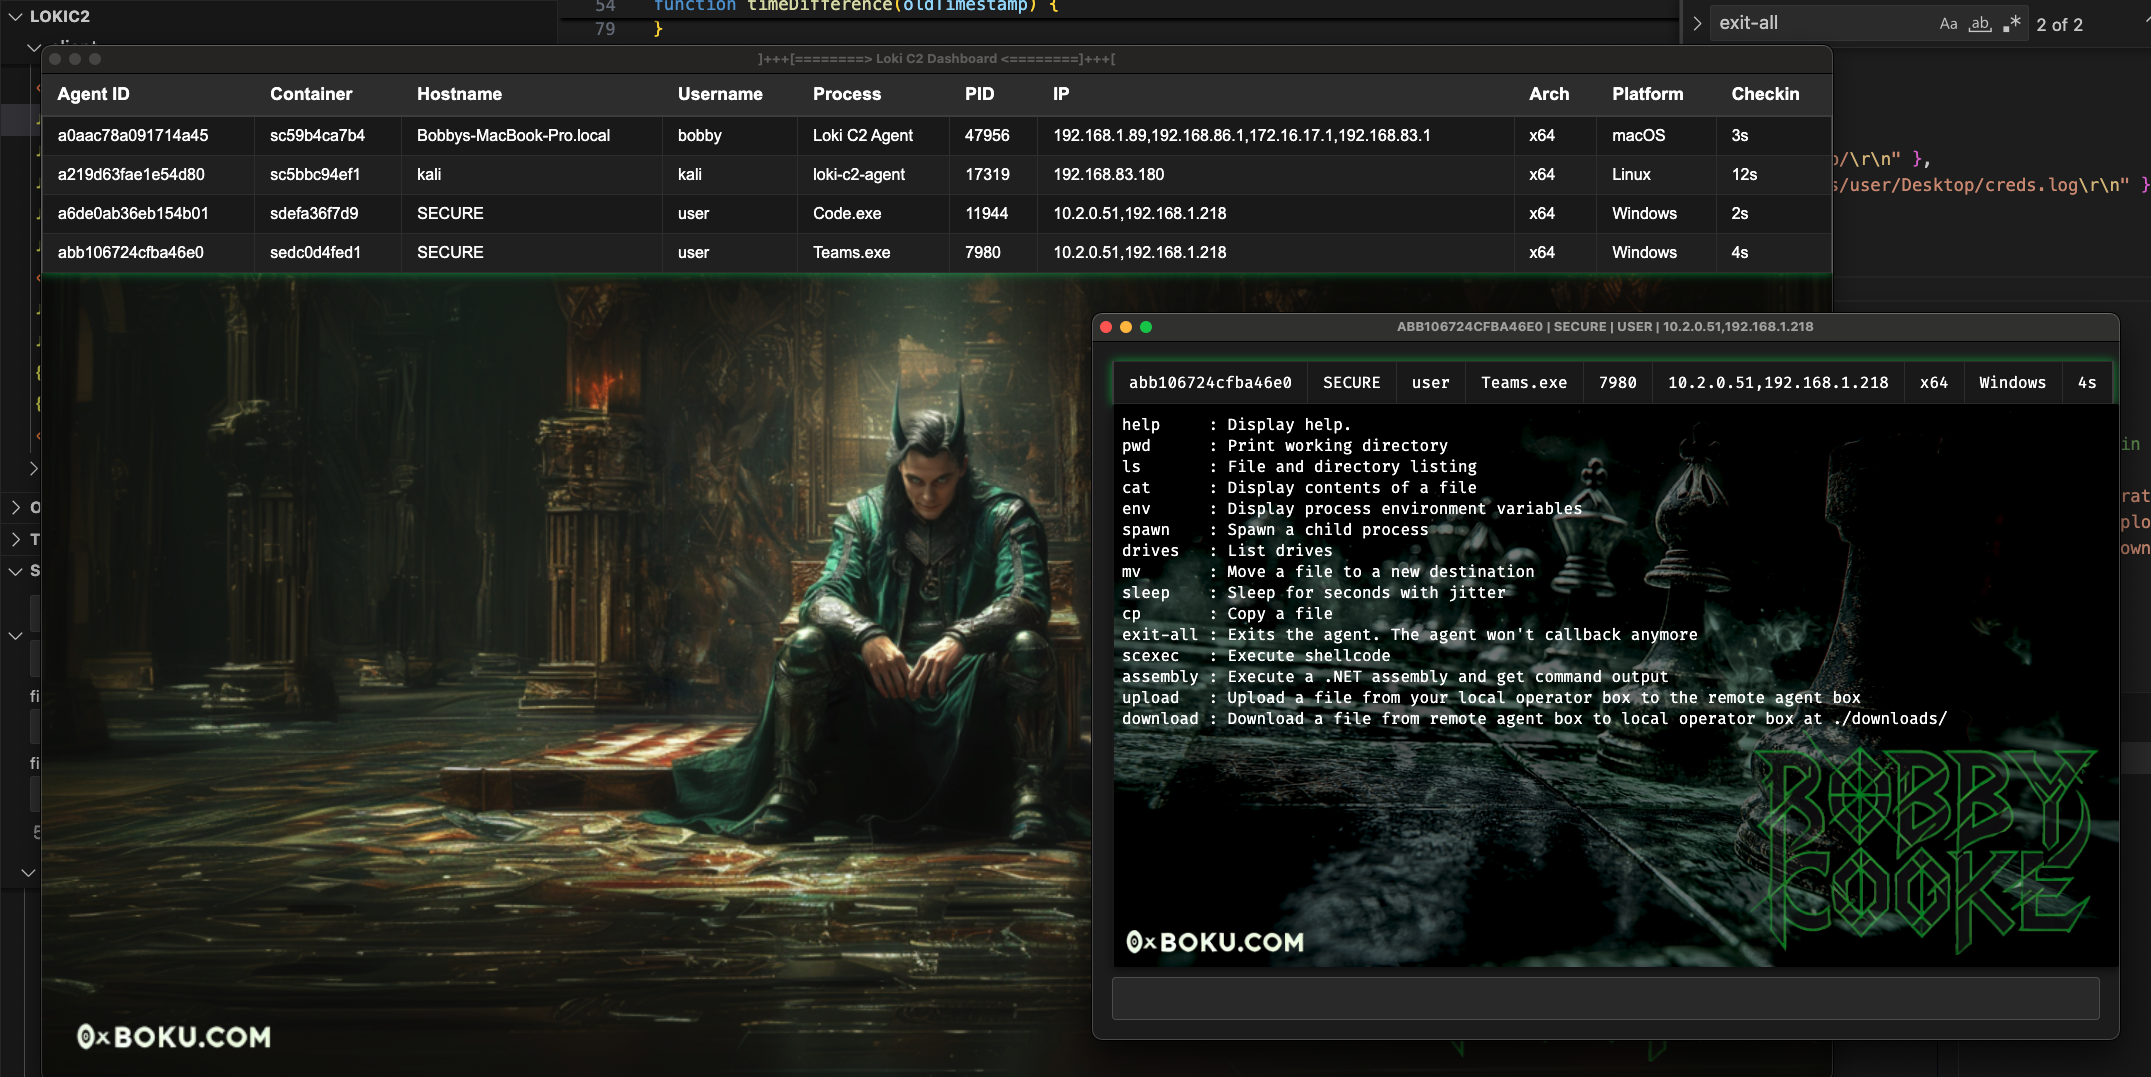 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 magisterquis/lutlol
Vivre sous la terre sur Linux ~ Bsides Belfast/Vienne 2025
 rasta-mouse/crystal-kit
Kit d'évasion pour Cobalt Strike
 joaoviictorti/rustbof
Un modèle Rust pour écrire des Beacon Object Files (BOFs)
 rasta-mouse/crystal-loaders
Une petite collection de chargeurs PIC Crystal Palace conçus pour être utilisés avec Cobalt Strike
 capesandbox/cape-parsers
Analyseurs du noyau et de la communauté CAPE
 ttpreport/siphondns
Exfiltration furtive de données via DNS
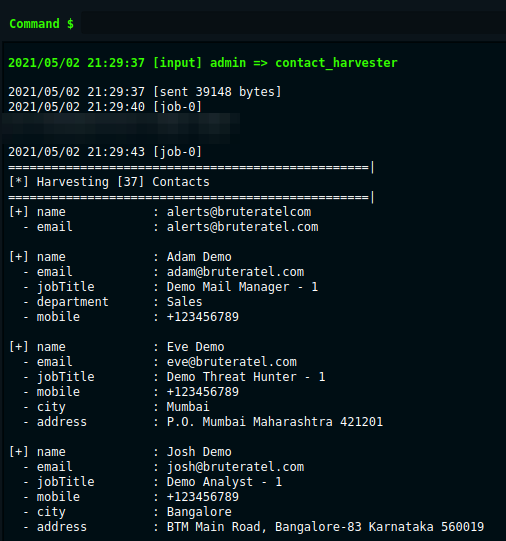 paranoidninja/brc4-bof-artillery
Collection de BOFs Brute Ratel C4 pour la post-exploitation Windows : accès à la mémoire des processus, récupération de hash NetNTLMv2, collecte de…
 mayyhem/maestro
Abuser des services Azure via C2
 luemmelsec/pentest-tools-collection
Collection organisée d'outils et de commandes de sécurité offensive pour les attaques Active Directory, le C2, l'élévation de privilèges,…
 garagehq/nightcrawler
Assistant local IA propulsé par IA pour red team sur téléphone
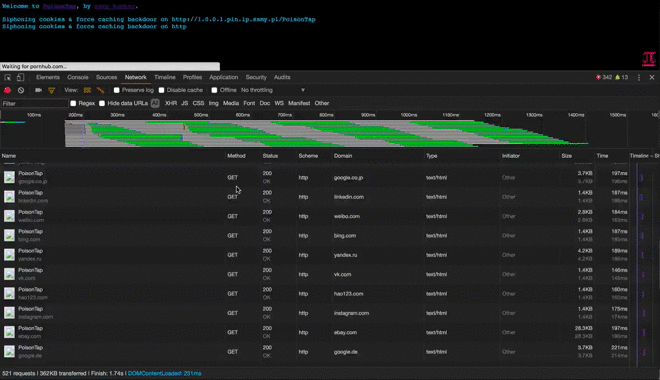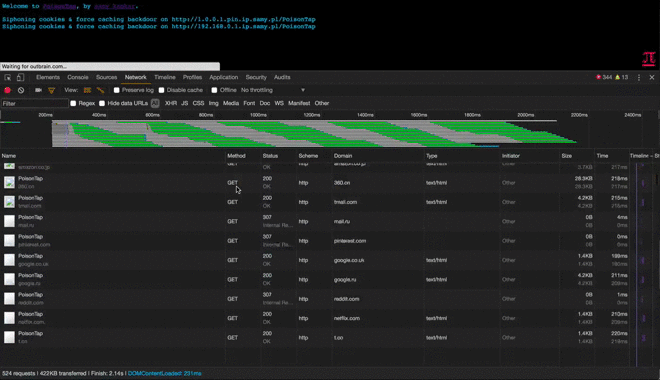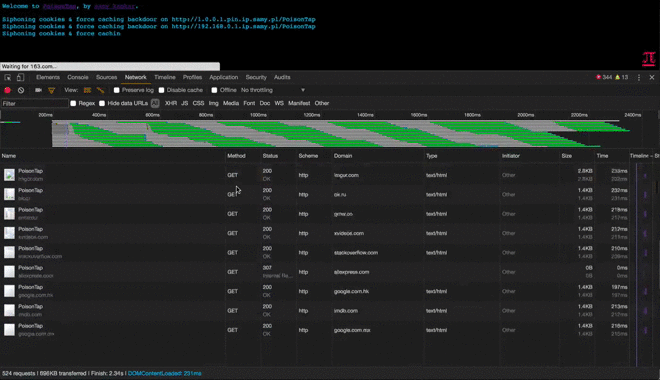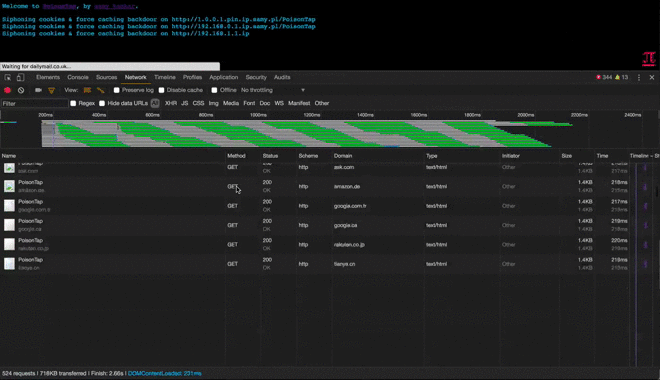 samyk/poisontap
Exploite des ordinateurs verrouillés/protégés par mot de passe via USB, installe une porte dérobée persistante basée sur WebSocket, expose le routeur…