
Archived
0xsp-Mongoose
 zux0x3a/0xsp-mongoose
un framework unique pour la simulation de cybersécurité et les opérations de red teaming, l'audit Windows pour les vulnérabilités récentes, les…
privilege-escalationvulnerability-scannersnetwork-mapping+8
zux0x3a/0xsp-mongooseun framework unique pour la simulation de cybersécurité et les opérations de red teaming, l'audit Windows pour les vulnérabilités récentes, les…
 sh3lldon/fullbypass
Un outil qui contourne AMSI (AntiMalware Scan Interface) et PowerShell CLM (Constrained Language Mode) et vous donne un reverse shell PowerShell en…
 montysecurity/c2-tracker
Flux en direct des serveurs C2, outils et botnets
 phoenixc2/phoenixc2
Command & Control-Framework créé pour la collaboration en python3
 cisagov/redeye
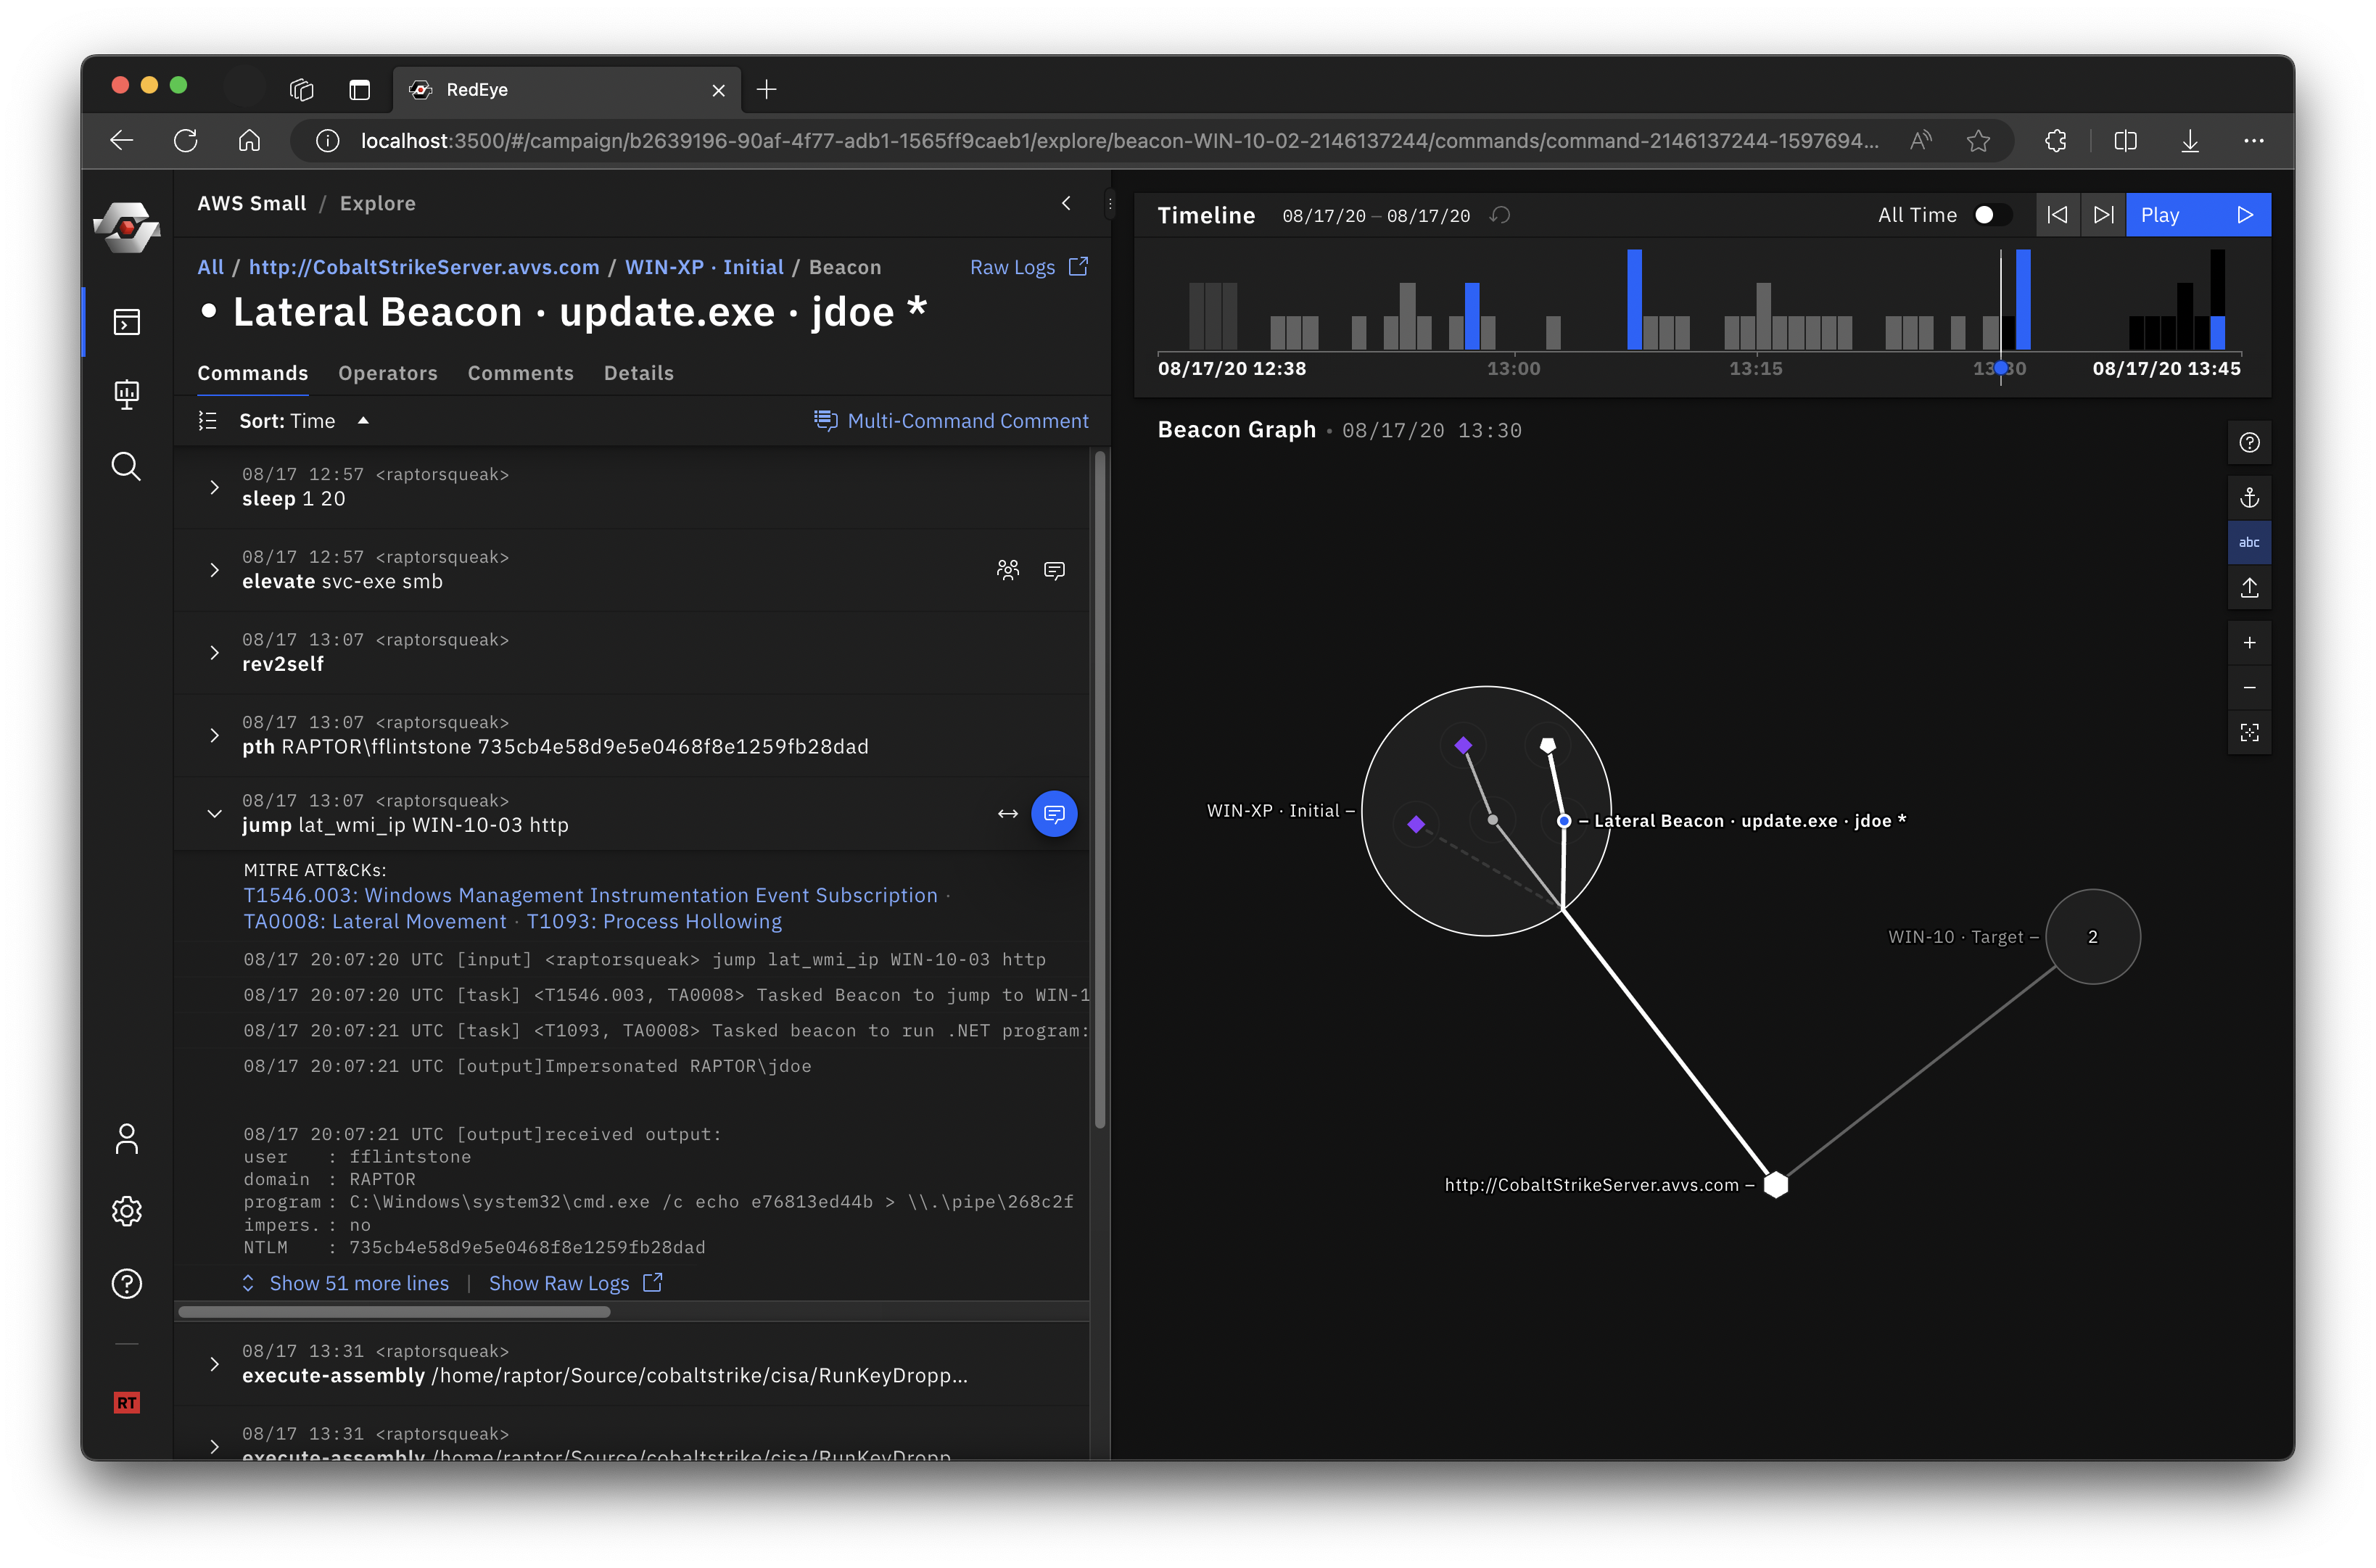
RedEye est un outil d'analyse visuelle pour les opérations Red Team et Blue Team.
 havocframework/havoc
Le framework Havoc
 accenture/codecepticon
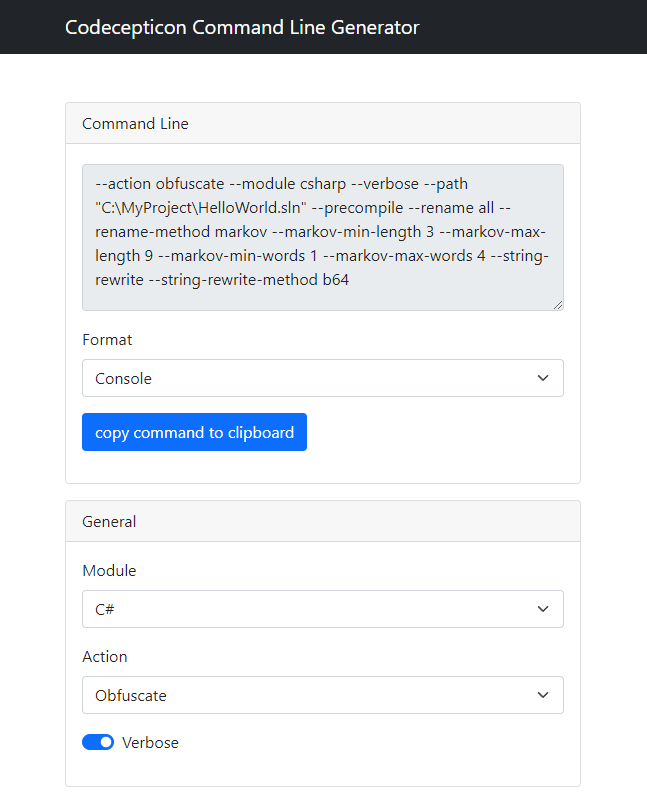
.NET/PowerShell/VBA Obfuscateur de sécurité offensive
 warhorse/warhorse
Automatisation de l'infrastructure
 facebookarchive/weasel
Implant de canal caché DNS pour les équipes rouges.
 mttaggart/offensivenotion
Notion comme plateforme pour les opérations offensives
 octetsplicer/lazypariah
Un outil pour générer des payloads de shell inversé à la volée.
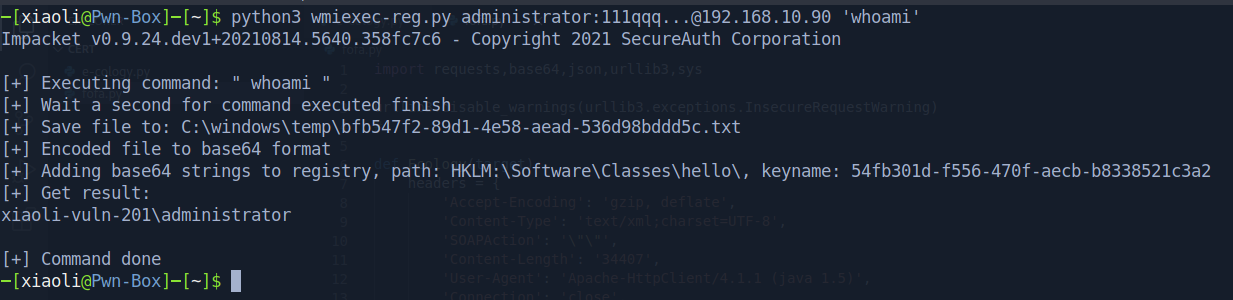 xiaolichan/wmiexec-regout
Version modifiée de impacket wmiexec.py, obtient la sortie (données, réponse) depuis le registre, ne nécessite pas de connexion SMB, contourne…
 splunk/melting-cobalt
Un scanner Cobalt Strike qui récupère les balises Team Server détectées dans un objet JSON
 wavestone-cdt/abaddon
Plateforme de gestion des opérations d'équipe rouge automatisant le déploiement d'infrastructure, la configuration C2, les campagnes de phishing et…
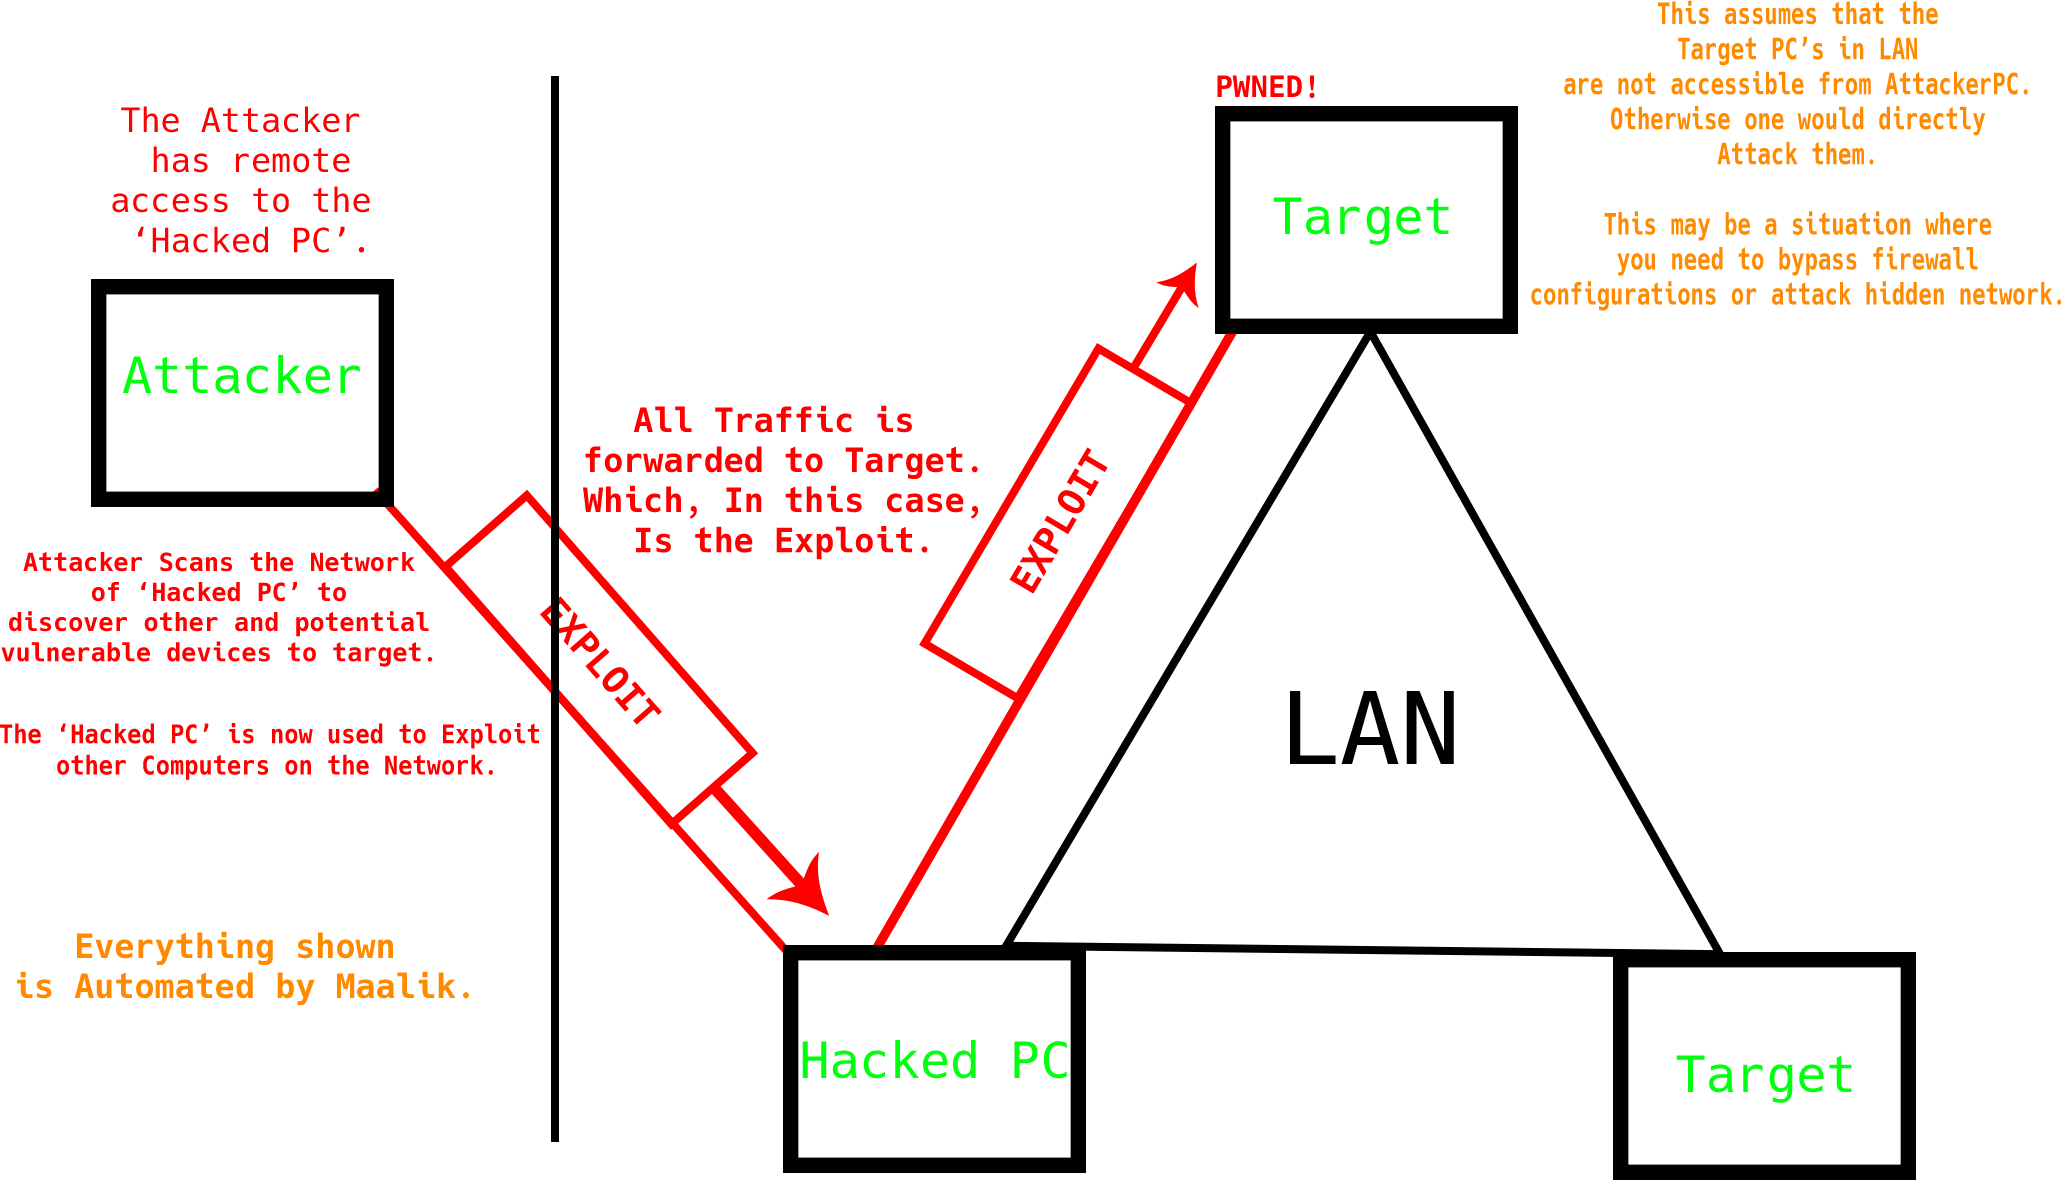 quantumcore/maalik
Framework de post-exploitation riche en fonctionnalités avec capacités de pivotement réseau.
 qwqdanchun/dcrat
Un simple outil distant en C#.
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
 conviso-archives/firefox_tunnel
Tunnel C2 basé sur navigateur qui exfiltre des charges utiles via le cookie.sqlite de Firefox et la soumission automatique de HTML/JS, permettant un…