
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
936 résultats
Burp2Malleable preview

Burp2Malleable

GitHubcodextf2/burp2malleable

Petit utilitaire Python que j'ai écrit pour transformer les requêtes HTTP de Burp Suite en profils Malleable C2 de Cobalt Strike.
web-proxies-interceptionids-ips-evasioncommand-and-control+2
418
il y a 3 ans
RPC-Backdoor preview

RPC-Backdoor

GitHubeladshamir/rpc-backdoor

Une émulation de base d'un « RPC Backdoor »
privilege-escalationlateral-movementpost-exploitation+3
241il y a 4 ans
cobaltstrike-headless preview

cobaltstrike-headless

GitHubcodextf2/cobaltstrike-headless

Script Aggressor qui transforme le client Aggressor headless en un client Cobalt Strike (quasi) fonctionnel.
privilege-escalationlateral-movementscripting-automation+4
146il y a 4 ans
PowerSploit preview

PowerSploit

GitHubzerodaylab/powersploit

PowerSploit - Un framework de post-exploitation PowerShell

penetration-testing-frameworksprivilege-escalationreconnaissance+7
239il y a 4 ans
Heroinn preview

Heroinn

GitHubb23r0/heroinn

Un framework C2/post-exploitation multiplateforme.

penetration-testing-frameworkspersistence-mechanismslateral-movement+8
712il y a 8 jours
active_c2_ioc_public preview

active_c2_ioc_public

GitHubcarbonblack/active_c2_ioc_public

Active C2 IoCs
ioc-managementcommand-and-controlthreat-intelligence
100il y a 3 ans
PyHmmm preview

PyHmmm

GitHubcodextf2/pyhmmm

Agent Python PoC simple pour présenter l'interface d'agent personnalisée de Havoc C2. Ni sûr ni stable en exploitation. Publié avec l'article de blog…
command-and-controleducationred-teaming+2
86il y a 2 ans
airstrike preview

airstrike

GitHubsmokeme/airstrike

Framework C2 Stage0 personnalisable avec des modèles d'agents C et Rust, un backend Flask et un tableau de bord React pour créer et exploiter vos…
post-exploitationcommand-and-controleducation+2
174il y a 2 ans
Awesome-CobaltStrike preview

Awesome-CobaltStrike

GitHubzer0yu/awesome-cobaltstrike

Liste de ressources Awesome CobaltStrike
memory-forensicsids-ips-evasionlateral-movement+7
4.4kil y a 3 ans
BOF_Collection preview

BOF_Collection

GitHubrvrsh3ll/bof_collection

Divers BOFs pour Cobalt Strike

reconnaissancepersistence-mechanismsport-scanning+4
780il y a 3 ans
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2
network-forensicsmalware-analysisdigital-forensics+4
193il y a 3 jours
Volumiser preview

Volumiser

GitHubccob/volumiser

Console CLI et interactive pour lister, parcourir et extraire des fichiers à partir d'images de disques de machines virtuelles (VHDX, VMDK, EBS…
disk-forensicsdata-exfiltrationpost-exploitation+3
437il y a 1 an
SharpGmailC2 preview

SharpGmailC2

GitHubreveng007/sharpgmailc2

Notre Gmail convivial agira comme serveur et l'implant exfiltrera les données via smtp et lira les commandes du C2 (Gmail) via le protocole imap.

data-exfiltrationpost-exploitationcommand-and-control+2
266il y a 1 an
Zeek-Intelligence-Feeds preview

Zeek-Intelligence-Feeds

GitHubcriticalpathsecurity/zeek-intelligence-feeds

Flux de renseignements sur les menaces agrégés au format Zeek, avec des indicateurs combinés issus de sources publiques et sélectionnées, pour une…
threat-feeds-aggregatorsphishingnetwork-security+3
398il y a 1 jour
Venom preview

Venom

GitHubidov31/venom

Venom est une bibliothèque conçue pour effectuer des communications furtives en utilisant des sockets de navigateur volés.

ids-ips-evasioncommand-and-controlred-teaming+1
395il y a 3 ans
CobaltWhispers preview

CobaltWhispers

GitHubnvisosecurity/cobaltwhispers

CobaltWhispers est un script d'agresseur qui utilise une collection de fichiers d'objet Beacon (BOF) pour Cobalt Strike afin d'effectuer des…
persistence-mechanismsids-ips-evasionpost-exploitation+4
240il y a 3 ans
ImgBackdoor preview

ImgBackdoor

GitHubtsuyoken/imgbackdoor

Cachez votre charge utile dans un fichier .jpg
payload-generationexploitationcommand-and-control+3
394il y a 4 ans
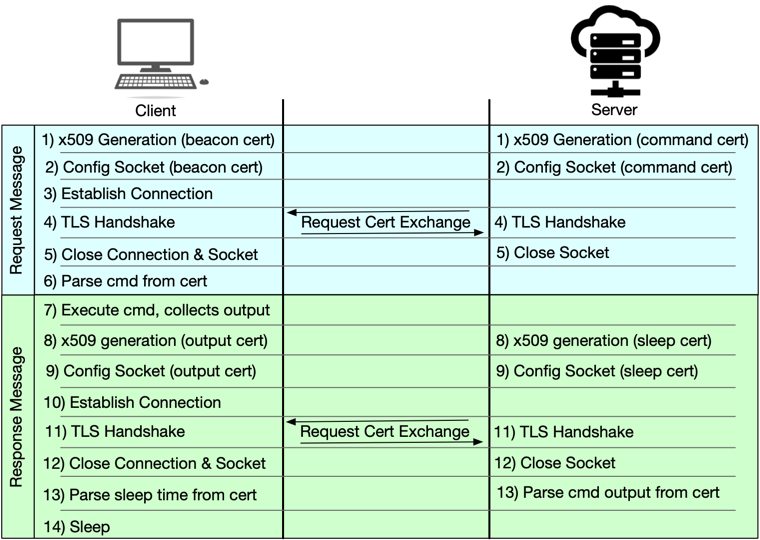
secret_handshake preview

secret_handshake

GitHubjconwell/secret_handshake

Un prototype de canal C2 pour malware utilisant des certificats x509 sur mTLS

ids-ips-evasiondata-exfiltrationcommand-and-control+1
153il y a 2 ans
Précédent1…456…52Suivant