

HTTP-revshell
 3v4si0n/http-revshell
Reverse shell PowerShell utilisant le protocole HTTP/S avec contournement AMSI et compatible proxy
phishing-toolspayload-generationids-ips-evasion+4
598
3v4si0n/http-revshellReverse shell PowerShell utilisant le protocole HTTP/S avec contournement AMSI et compatible proxy
 apache/caldera
Automated Adversary Emulation Platform
 rvn0xsy/cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…
 r3nhat/grat2
Nous avons développé le projet GRAT2 de Commande et Contrôle (C2) à des fins d'apprentissage.
 nccgroup/nccfsas
Informations publiées publiquement par l'équipe Full Spectrum Attack Simulation (FSAS) de NCC Group.
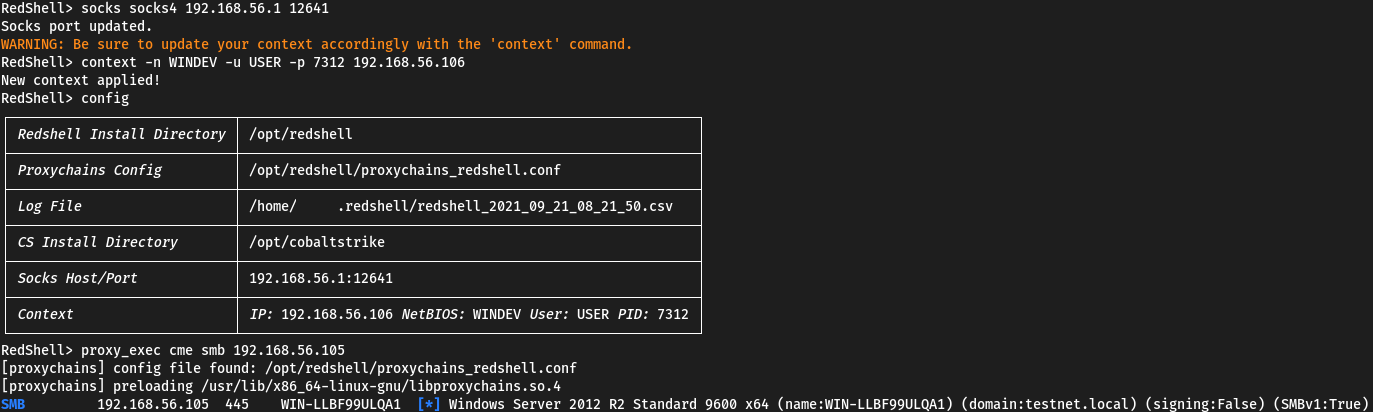 verizon/redshell
Une invite de commande interactive pour le red teaming et les tests d'intrusion. Pousse automatiquement les commandes via des proxies SOCKS4/5 via…
 samdenty/injectify
Effectuez facilement des attaques MiTM avancées sur les sites Web 💉
 d4rk007/sak1to-shell
Multithreadé, multi-OS/plateforme (Linux/Windows) serveur C2 et client shell inverse TCP Windows, tous deux écrits en C.
 offlinemark/poet
[non maintenu] Outil de post-exploitation
 darkr4y/geacon
Pratiquez la programmation Go et implémentez le Beacon de CobaltStrike en Go.
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 0xislamtaha/python-rootkit
Outil d'administration à distance (RAT) en Python pour obtenir une session meterpreter
 frenchcisco/ratel
RAT-el est un outil de test de pénétration open source qui vous permet de prendre le contrôle d'une machine Windows. Il fonctionne selon le modèle…
 jamescooteuk/sharpsphere
Projet .NET pour attaquer vCenter
 nccgroup/pybeacon
Une collection de scripts pour traiter les beacons Cobalt Strike en Python
 vp777/procrustes
Un script bash qui automatise l'exfiltration de données via DNS dans le cas où nous avons une exécution de commande aveugle sur un serveur avec…
 oldkingcone/slopshell
le seul webshell PHP dont vous avez besoin.
 klezvirus/cheesetools
Outils développés en interne pour le mouvement latéral/l'exécution de code