
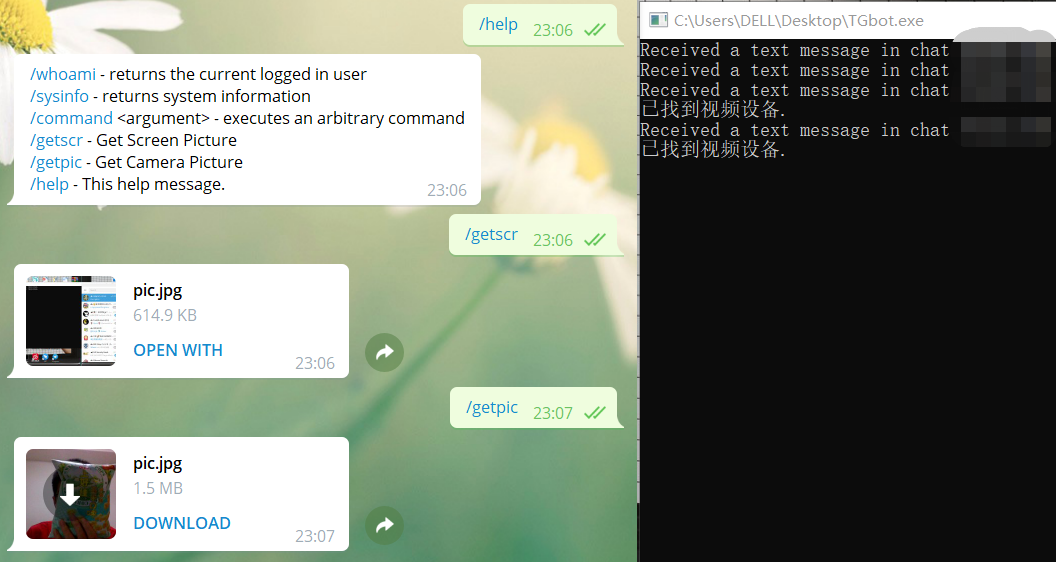
Telegra_Csharp_C2
 sf197/telegra_csharp_c2
Commandement et Contrôle pour l'écriture en C#
payload-generationpost-exploitationcommand-and-control+2
sf197/telegra_csharp_c2Commandement et Contrôle pour l'écriture en C#
 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 rek7/postshell
PostShell - Shell de post-exploitation de type bind/backconnect
 p3nt4/nuages
Un framework C2 modulaire
 ahhh/reverse_dns_shell
Un reverse shell en Python qui utilise le DNS comme canal C2.
 activecm/rita
Real Intelligence Threat Analytics (RITA) est un framework de détection des communications de commande et de contrôle par analyse du trafic réseau.
 b4rtik/redpeanut
RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.
 rek7/ddoor
DDoor - backdoor multiplateforme utilisant les enregistrements DNS TXT
 guibacellar/nxransomware
Une nouvelle génération de ransomware. Entièrement écrit en utilisant un .Net Framework + C&C System
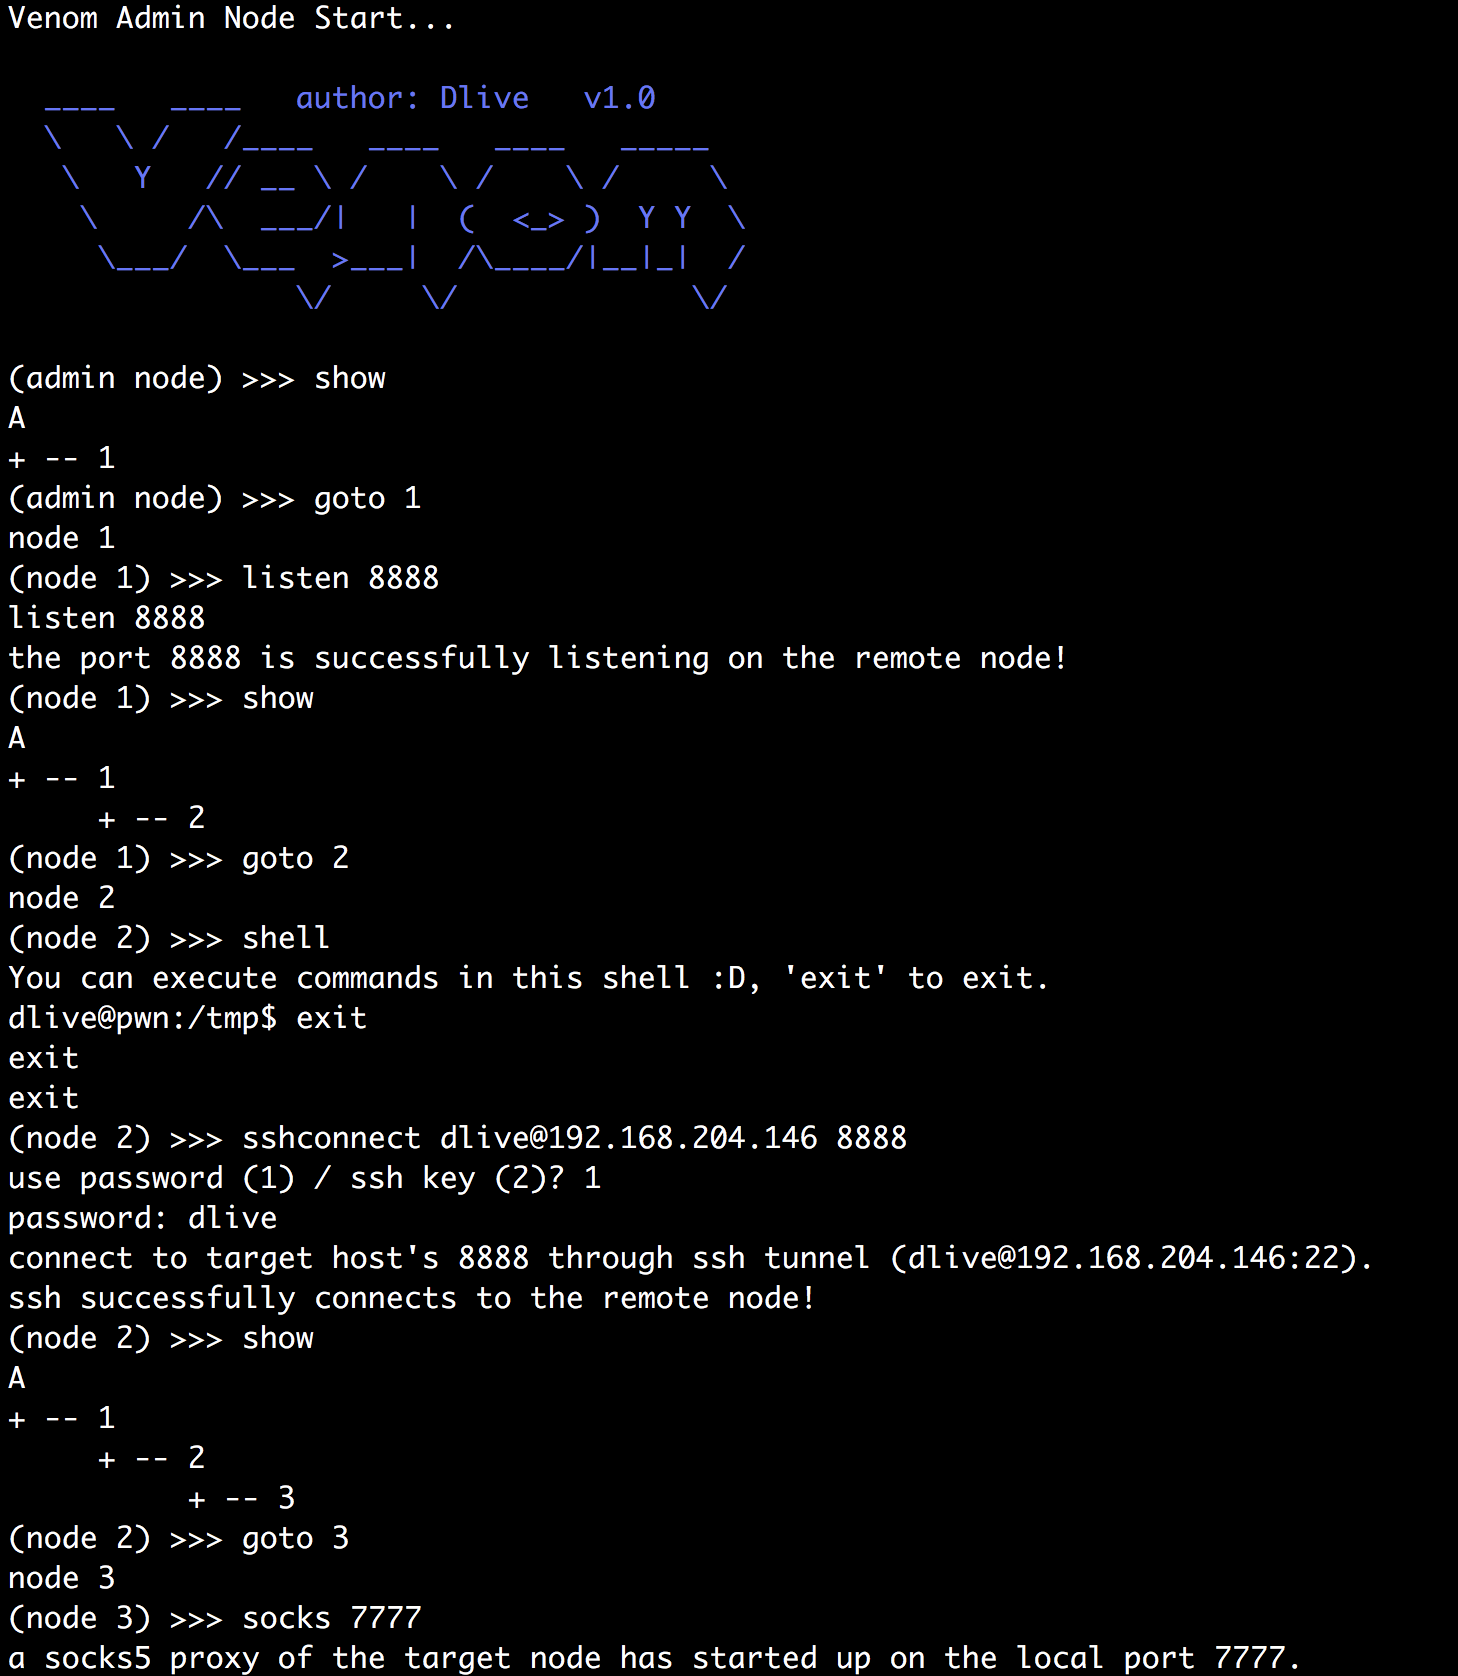 dliv3/venom
Venom - Un proxy multi-sauts pour testeurs de pénétration

 kudaes/lolbits
** ABANDONNÉ ** Framework C2 qui utilise Background Intelligent Transfer Service (BITS) comme protocole de communication et Direct Syscalls + Dinvoke…
 lesnuages/hershell
Générateur de reverse shell multiplateforme
 icecubesandwich/caddysmith
Générer des configurations de redirecteur Caddy à partir de profils Cobalt Strike ou Sliver C2.
 jssngc/harpytools
Boîte à outils automatisée de post-exploitation Active Directory pour l'extraction de tickets Kerberos, les attaques de relais NTLM, et le mouvement…
 chaelsoo/nimcrypt
Outil de chiffrement basé sur Nim pour obscurcir du shellcode et des payloads afin d'éviter Windows Defender.
 jimywork/cromos
Cromos est un outil pour télécharger des extensions légitimes du Chrome Web Store et injecter du code en arrière-plan de l'application.
 ahmedkhlief/ninja
Serveur C2 open source créé pour des opérations furtives de red team