

SocialFish
 undeadsec/socialfish
Kit de phishing dynamique moderne pour exercices d'équipe rouge autorisés. Clone les pages de connexion, capture les identifiants, cookies et codes…
phishing-toolspayload-generationids-ips-evasion+9
undeadsec/socialfishKit de phishing dynamique moderne pour exercices d'équipe rouge autorisés. Clone les pages de connexion, capture les identifiants, cookies et codes…
 n00py/hwacha
Déployer des payloads sur des systèmes *Nix en masse.
 sweetsoftware/ares
Botnet et backdoor Python
 guardicore/monkey
Infection Monkey - Une plateforme open-source d'émulation d'adversaires
 jymcheong/autottp
Tactiques, techniques et procédures automatisées
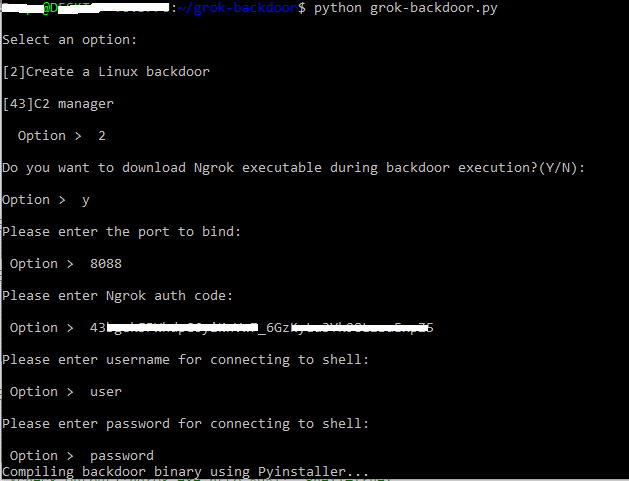 deepzec/grok-backdoor
Simple backdoor Python avec support du tunnel Ngrok
 them4hd1/vayne-rat
Un RAT C# .NET avancé, stable et doté de nombreuses fonctionnalités.
 0x00-0x00/shellpop
Lancez des shells comme un maître.
 harleyqu1nn/aggressorscripts
Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
 empireproject/empire-gui
Application cliente Empire
 kkevsterrr/backdoorme
utilitaire puissant d'auto-backdooring
 marten4n6/evilosx
Un RAT malveillant (outil d'administration à distance) pour macOS / OS X.
 cornerpirate/java-stager
Un PoC Java Stager qui peut télécharger, compiler et exécuter un fichier Java en mémoire.
 rmikehodges/hidensneak
une CLI pour les tests de pénétration éphémères
 cobbr/sharpsploit
SharpSploit est une bibliothèque de post-exploitation .NET écrite en C#
 malwaredllc/byob
Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.
 byt3bl33d3r/silenttrinity
Un agent asynchrone et collaboratif de post-exploitation propulsé par Python et le DLR de .NET.
 anthemtotheego/sharpsploitconsole
Application console en C# pour les opérations de post-exploitation et d'équipe rouge, intégrant SharpSploit pour exécuter des commandes Mimikatz,…