
PHP-Fuzzer
 nikic/php-fuzzer
Fuzzer guidé par la couverture d'arêtes pour bibliothèques PHP qui détecte les bugs via des plantages, des dépassements de temps et des…
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+1
441
nikic/php-fuzzerFuzzer guidé par la couverture d'arêtes pour bibliothèques PHP qui détecte les bugs via des plantages, des dépassements de temps et des…
 gitguardian/ggshield
Détectez et validez plus de 500 types de secrets codés en dur avec des vérifications avancées. Utilisez-le comme hook pre-commit, GitHub Action ou…
 agrawalsmart7/scodescanner
Analyseur statique en ligne de commande qui détecte les vulnérabilités critiques dans le code source PHP et YAML à l'aide de règles semgrep…
 galoisinc/mate
Suite interactive d'analyse de programme utilisant des graphes de propriétés de code pour traquer les bugs dans le code C et C++, unifiant l'analyse…
 designsecurity/progpilot
Outil de test de sécurité statique d'applications PHP (SAST) qui effectue une analyse de flux (taint analysis) pour détecter les XSS, les injections…
 bytedance/appshark
Plateforme d'analyse statique de flux (taint analysis) pour applications Android qui détecte les vulnérabilités et les problèmes de conformité à…
 password123456/py_certificate_extractor
Extrait et exporte les informations de certificat des fichiers PE signés numériquement en utilisant Python et pefile, permettant l'analyse forensique…
 cyber-buddy/apkhunt
Outil d'analyse statique de code pour applications Android basé sur OWASP MASVS, détectant les vulnérabilités de sécurité dans les fichiers APK avec…
 pascal-lab/tai-e
Un framework d'analyse statique facile à apprendre et à utiliser pour Java et Android
 password123456/certverify
Un scanner qui analyse les fichiers avec des certificats de signature de code compromis ou non fiables écrit en python.
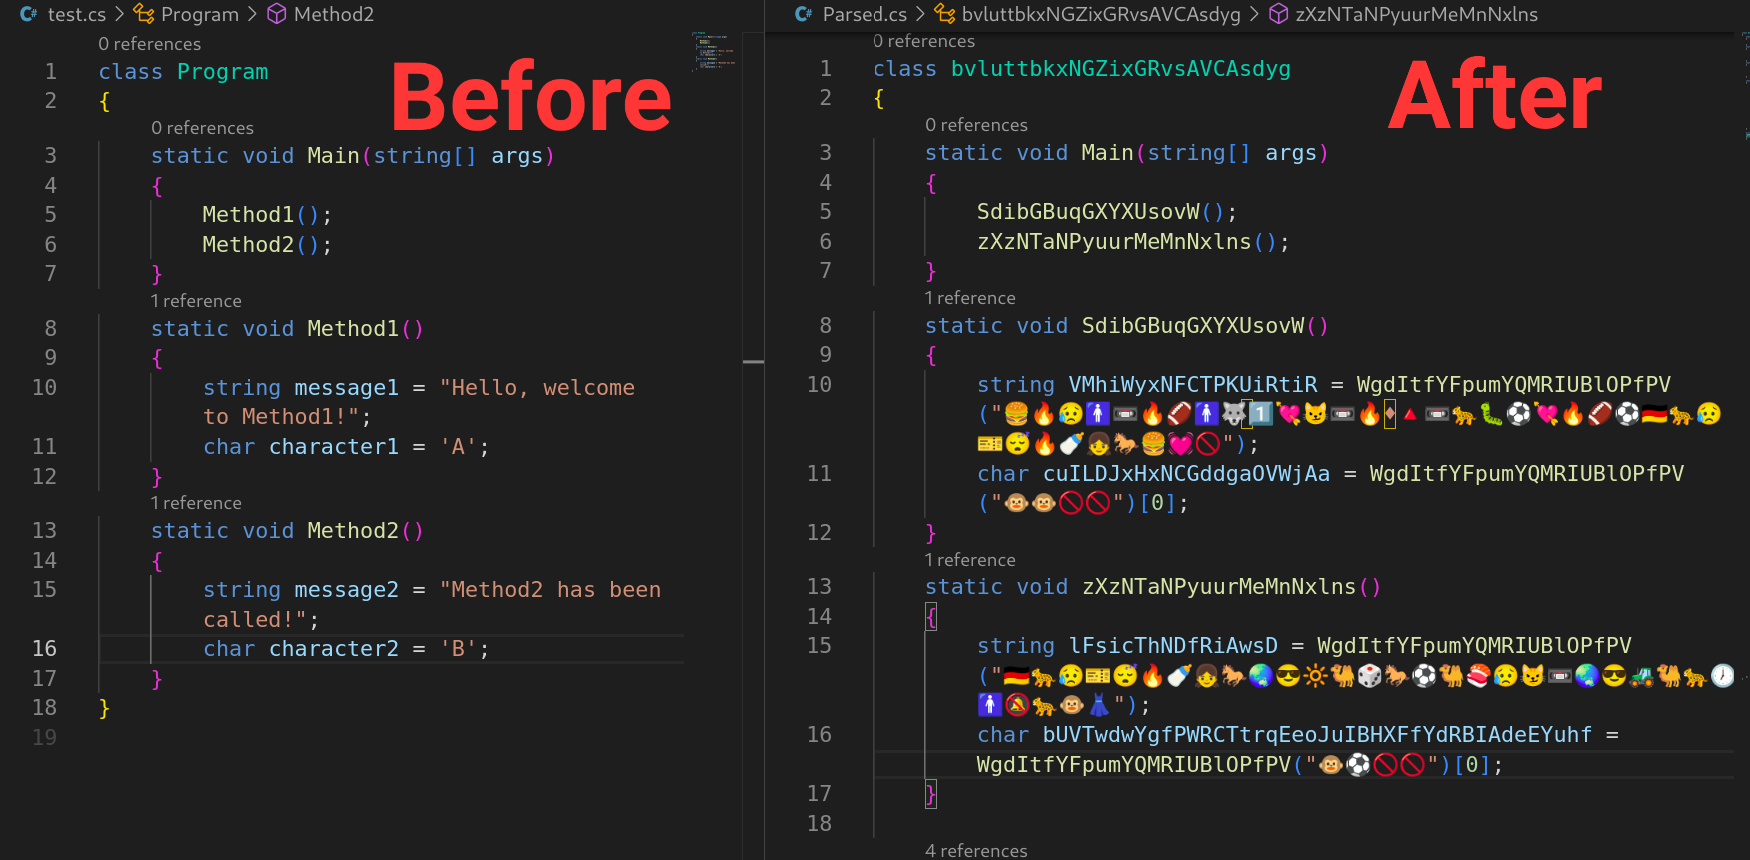 tomiwa-ot/emojify
Obfuscateur de code source C# qui remplace les littéraux de caractères et de chaînes par des émojis et randomise les noms de classes, d'interfaces,…
 orange-cyberdefense/grepmarx
Une plateforme d'analyse statique de code source pour les passionnés de sécurité applicative (AppSec).
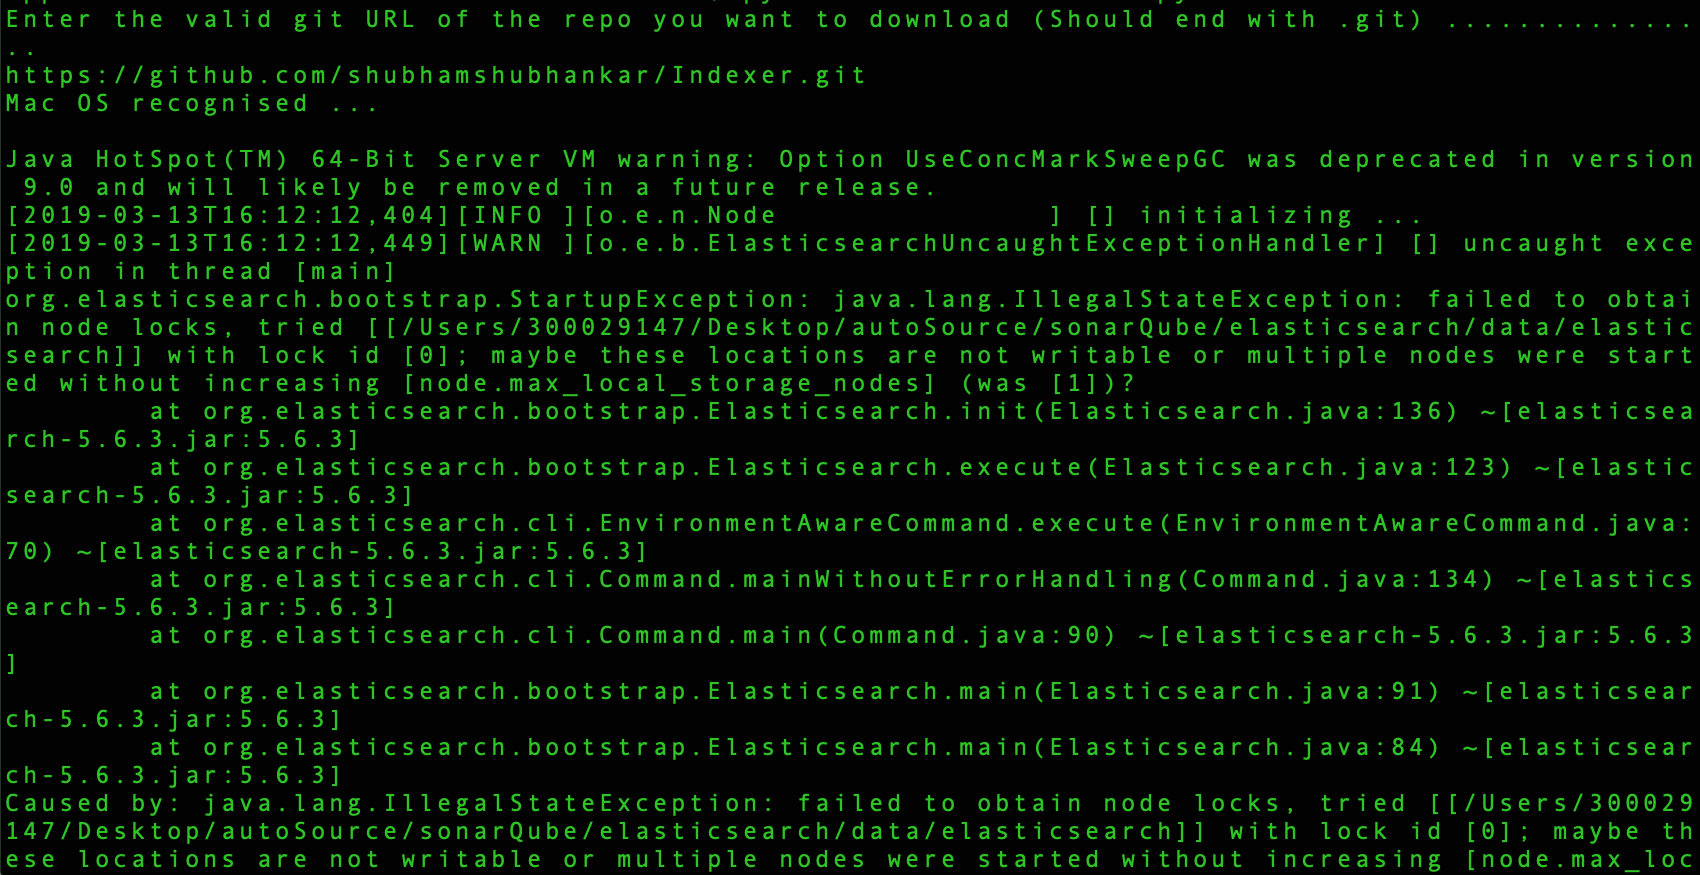 shubhamshubhankar/autosource
Cadre d'analyse statique de code automatisé intégré à SonarQube pour la détection précoce des vulnérabilités dans le code source en scannant les…

 squid-protocol1/gitgalaxy
Moteur heuristique à base de graphe de connaissances sans AST pour une intelligence approfondie des dépôts et une analyse de sécurité zero-trust.…
 loerting/threadtear
Suite d'outils multifonctionnelle de désobfuscation Java
 josehelps/git-wild-hunt
Un outil pour chasser les identifiants dans le wild de GitHub, alias git*hunt
 gitlab-org/security-products/sast-rules
Référentiel de règles Semgrep organisé pour GitLab SAST, fournissant des motifs d'analyse statique pour détecter les vulnérabilités de sécurité dans…
 nodesecure/js-x-ray
JavaScript & Node.js scanner SAST open-source. Un analyseur statique pour détecter les motifs malveillants les plus courants 🔬.