

falco
 falcosecurity/falco
Agent de sécurité runtime cloud-native en temps réel pour Linux qui surveille les appels système et les métadonnées des conteneurs/Kubernetes afin de…
cloud-infrastructure-securitydefensive-toolscontainer-security+10
9.4k
falcosecurity/falcoAgent de sécurité runtime cloud-native en temps réel pour Linux qui surveille les appels système et les métadonnées des conteneurs/Kubernetes afin de…
 firecracker-microvm/firecracker
MicroVMs sécurisées et rapides pour l'informatique serverless.
 google/gvisor
Met en bac à sable les conteneurs via un noyau applicatif en espace utilisateur qui intercepte les appels système, limite l'accès au noyau hôte et…
 datadog/stratus-red-team
:cloud: :zap: Émulation d'adversaires granulaire et actionnable pour le cloud
 kyverno/kyverno
Appliquez la sécurité et la conformité sur les clusters Kubernetes via des contrôles d'admission, la mutation de ressources, des analyses en…
 serverless/serverless
Framework CLI pour déployer et gérer des applications serverless sur AWS Lambda, avec infrastructure YAML, développement local et prise en charge de…
 spiffe/spire
Plateforme d'identité des workloads qui atteste les services en cours d'exécution, délivre des SPIFFE IDs/SVIDs, et permet l'authentification mTLS et…
 nestybox/sysbox
Un "runc" open-source de nouvelle génération qui permet aux conteneurs rootless d'exécuter des charges de travail telles que Systemd, Docker,…
 dexidp/dex
Fournisseur d'identité OpenID Connect (OIDC) et OAuth 2.0 avec connecteurs enfichables.
 aws/serverless-application-model
Transforme les modèles SAM en ressources CloudFormation, générant des fonctions Lambda, des rôles IAM et des politiques avec des bonnes pratiques…
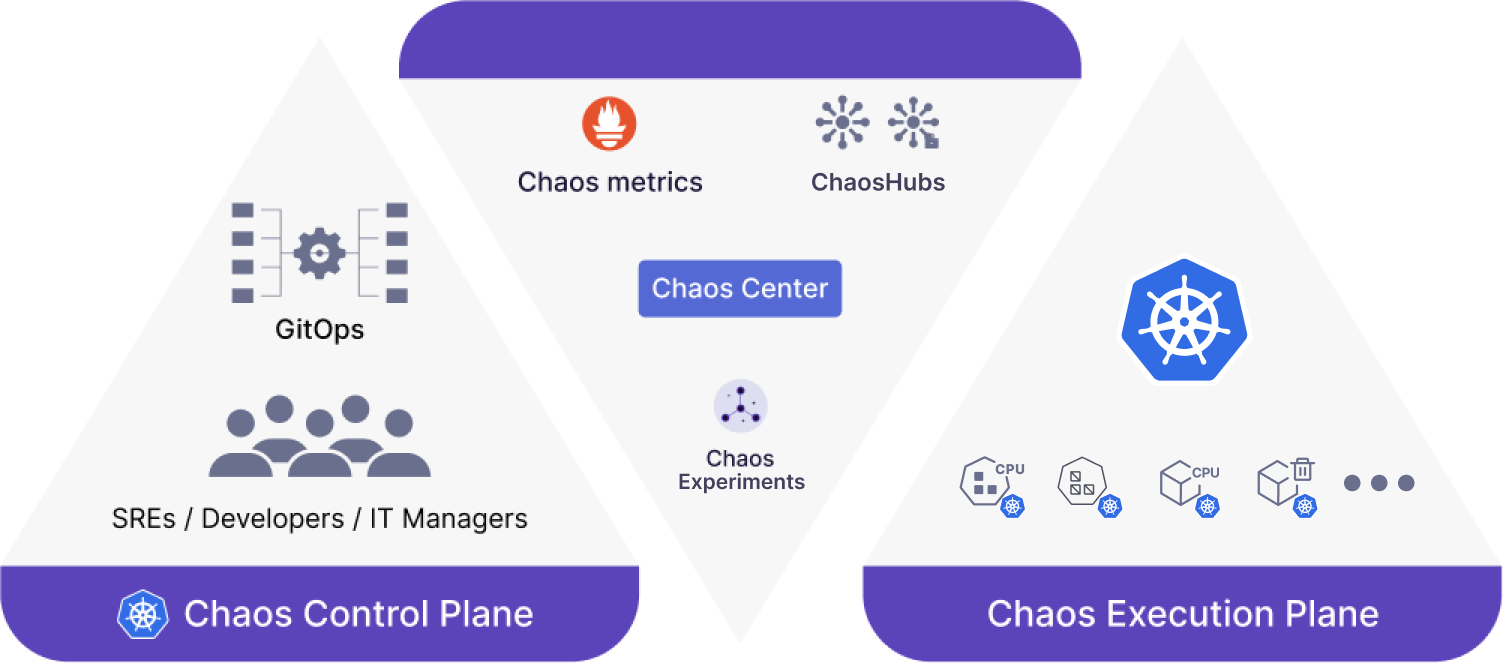 litmuschaos/litmus
Plateforme cloud-native d'ingénierie du chaos pour Kubernetes avec injection de pannes, orchestration de workflows et validation de l'état stable…
 chaos-mesh/chaos-mesh
Une plateforme d'ingénierie du chaos pour Kubernetes.
 chaosblade-io/chaosblade
Un kit d'expérimentation d'ingénierie du chaos facile à utiliser et puissant. (Un outil d'injection d'expériences de chaos open source d'Alibaba,…
 stackrox/kube-linter
KubeLinter est un outil d'analyse statique qui vérifie les fichiers YAML Kubernetes et les charts Helm afin de garantir que les applications qu'ils…
 open-policy-agent/conftest
Écrivez des tests contre des données de configuration structurées à l'aide du langage de requête Open Policy Agent Rego.
 open-policy-agent/opa
Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet pour la mitigation de la vulnérabilité CVE-2026-64564 (SCTPhantom)
 neelkotnis/azure-security-auditor
Outil CLI pour auditer la posture de sécurité Azure, les RBAC, les NSG, le stockage, l'identité et le chiffrement.