Azure-AD-Incident-Response-PowerShell-Module

Le module PowerShell Azure Active Directory Incident Response fournit un certain nombre d'outils, développés par le groupe de produits Azure Active…

Le module PowerShell Azure Active Directory Incident Response fournit un certain nombre d'outils, développés par le groupe de produits Azure Active…

Audit program for AzureAD

Lab Azure vulnérable par conception, déployable avec Terraform, avec des chemins d'attaque réalistes et des erreurs de configuration courantes pour…

Contrôleur Ingress NGINX pour Kubernetes

RiskScanner est une plateforme open source de scan de conformité et de sécurité multi-cloud, basée sur les moteurs Cloud Custodian et Nuclei,…

Outil de collecte d'inventaire AWS multi-threadé axé sur les ressources et métadonnées pertinentes pour la sécurité.

OpenClarity est une plateforme open source conçue pour renforcer la sécurité et l'observabilité des applications et infrastructures cloud natives.

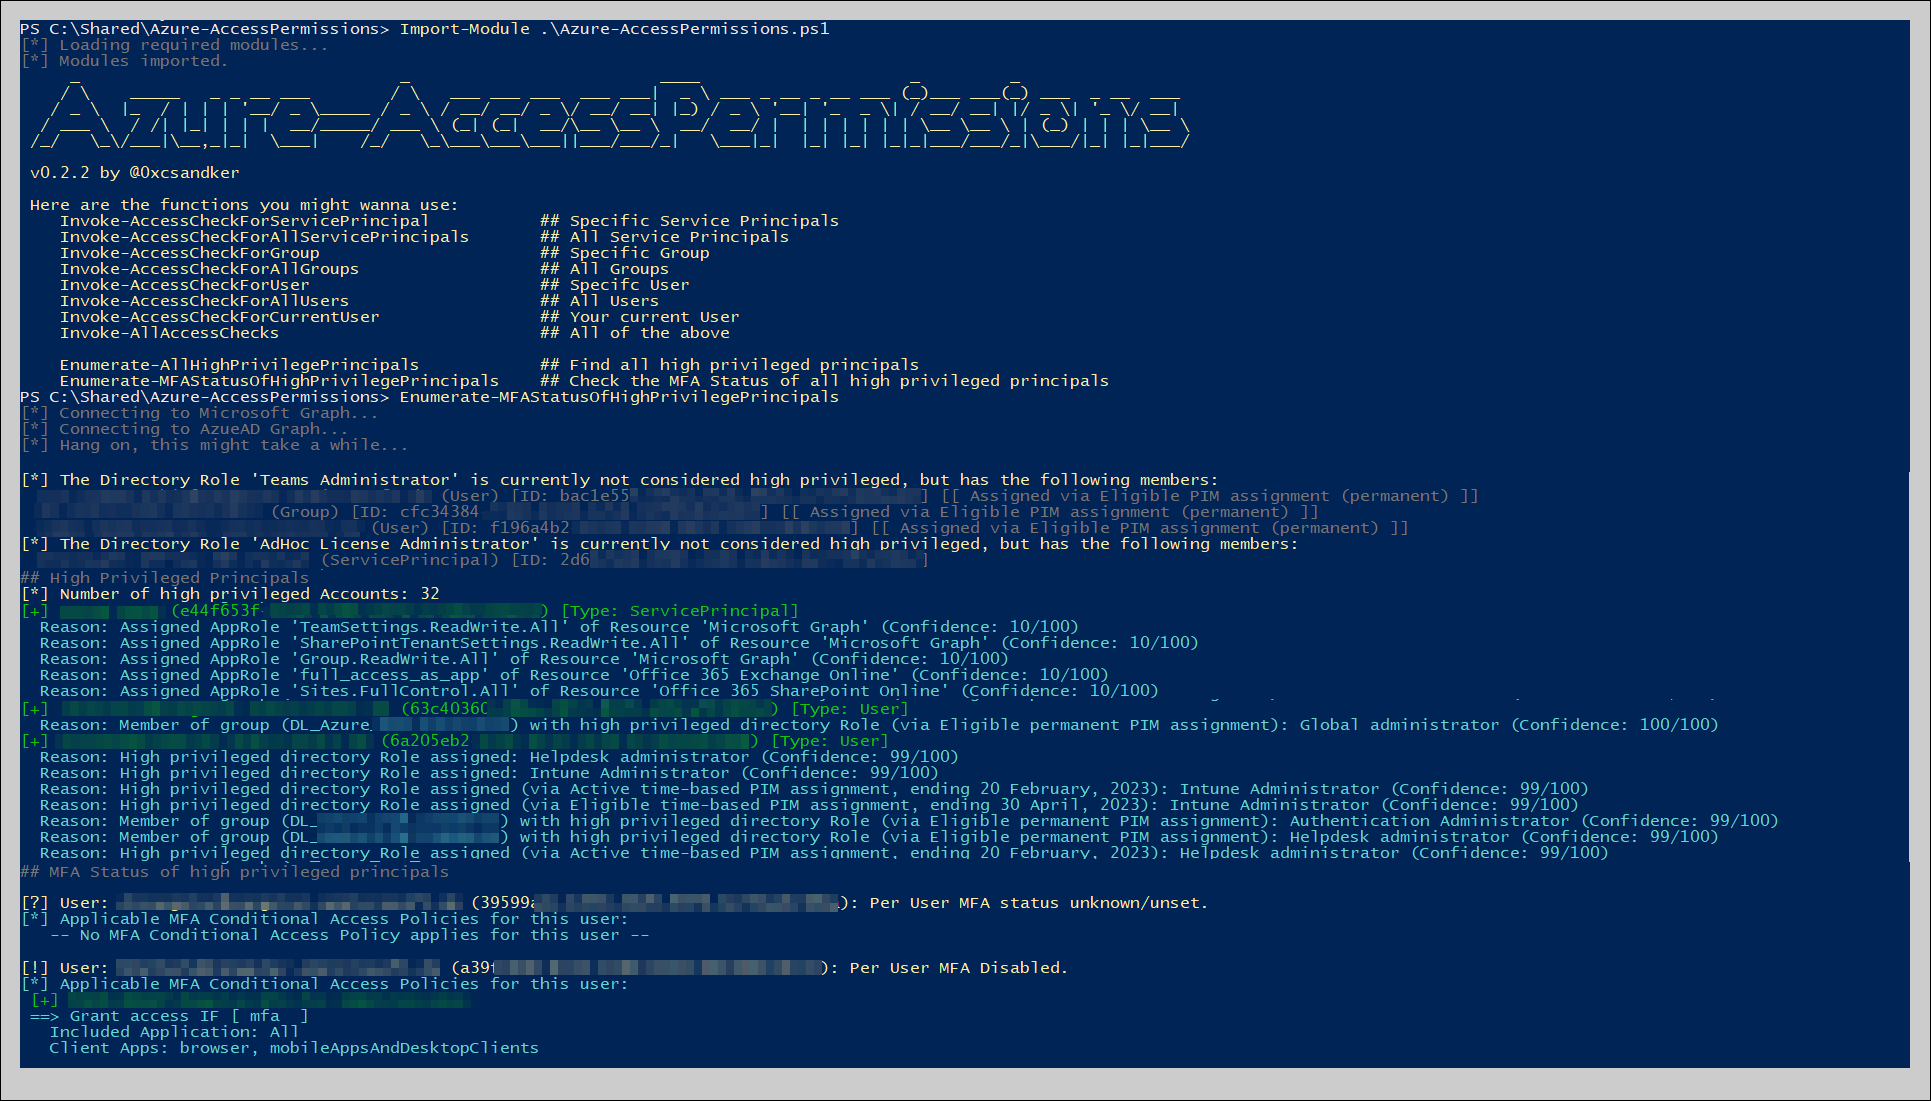
Script PowerShell pour énumérer les autorisations d'accès Azure Active Directory, y compris les attributions de rôles, les principaux de service et…

Outil de sécurité Azure extensible - Documentation

Un framework de chaîne d'approvisionnement logicielle alimenté par Nix.

kubeaudit vous aide à auditer vos clusters Kubernetes par rapport aux contrôles de sécurité courants

Automatisation de l'infrastructure

Sécurité serverless AWS

Plateforme de gestion des opérations d'équipe rouge automatisant le déploiement d'infrastructure, la configuration C2, les campagnes de phishing et…

Prévenir les attaques SSRF sur AWS EC2 via des mises à niveau automatisées vers l'Instance Metadata Service v2 (IMDSv2) plus sécurisé.

Moteur ouvert de gestion de posture de sécurité cloud

kube-scan : outil d'évaluation des risques pour les clusters k8s d'Octarine

Security Monkey surveille les organisations AWS, GCP, OpenStack et GitHub pour suivre leurs actifs et leurs évolutions dans le temps.