
process-injection-playground
 oscerd/process-injection-playground
Une collection d'échantillons et de matériel liés à l'injection de processus.
ctfpenetration-testingeducation+3
1
oscerd/process-injection-playgroundUne collection d'échantillons et de matériel liés à l'injection de processus.
 starseed12345/queststack
Déverrouillez le bootloader du Meta Quest 1 et obtenez un accès root à l'aide de GhostLock + CVE-2021-1931.
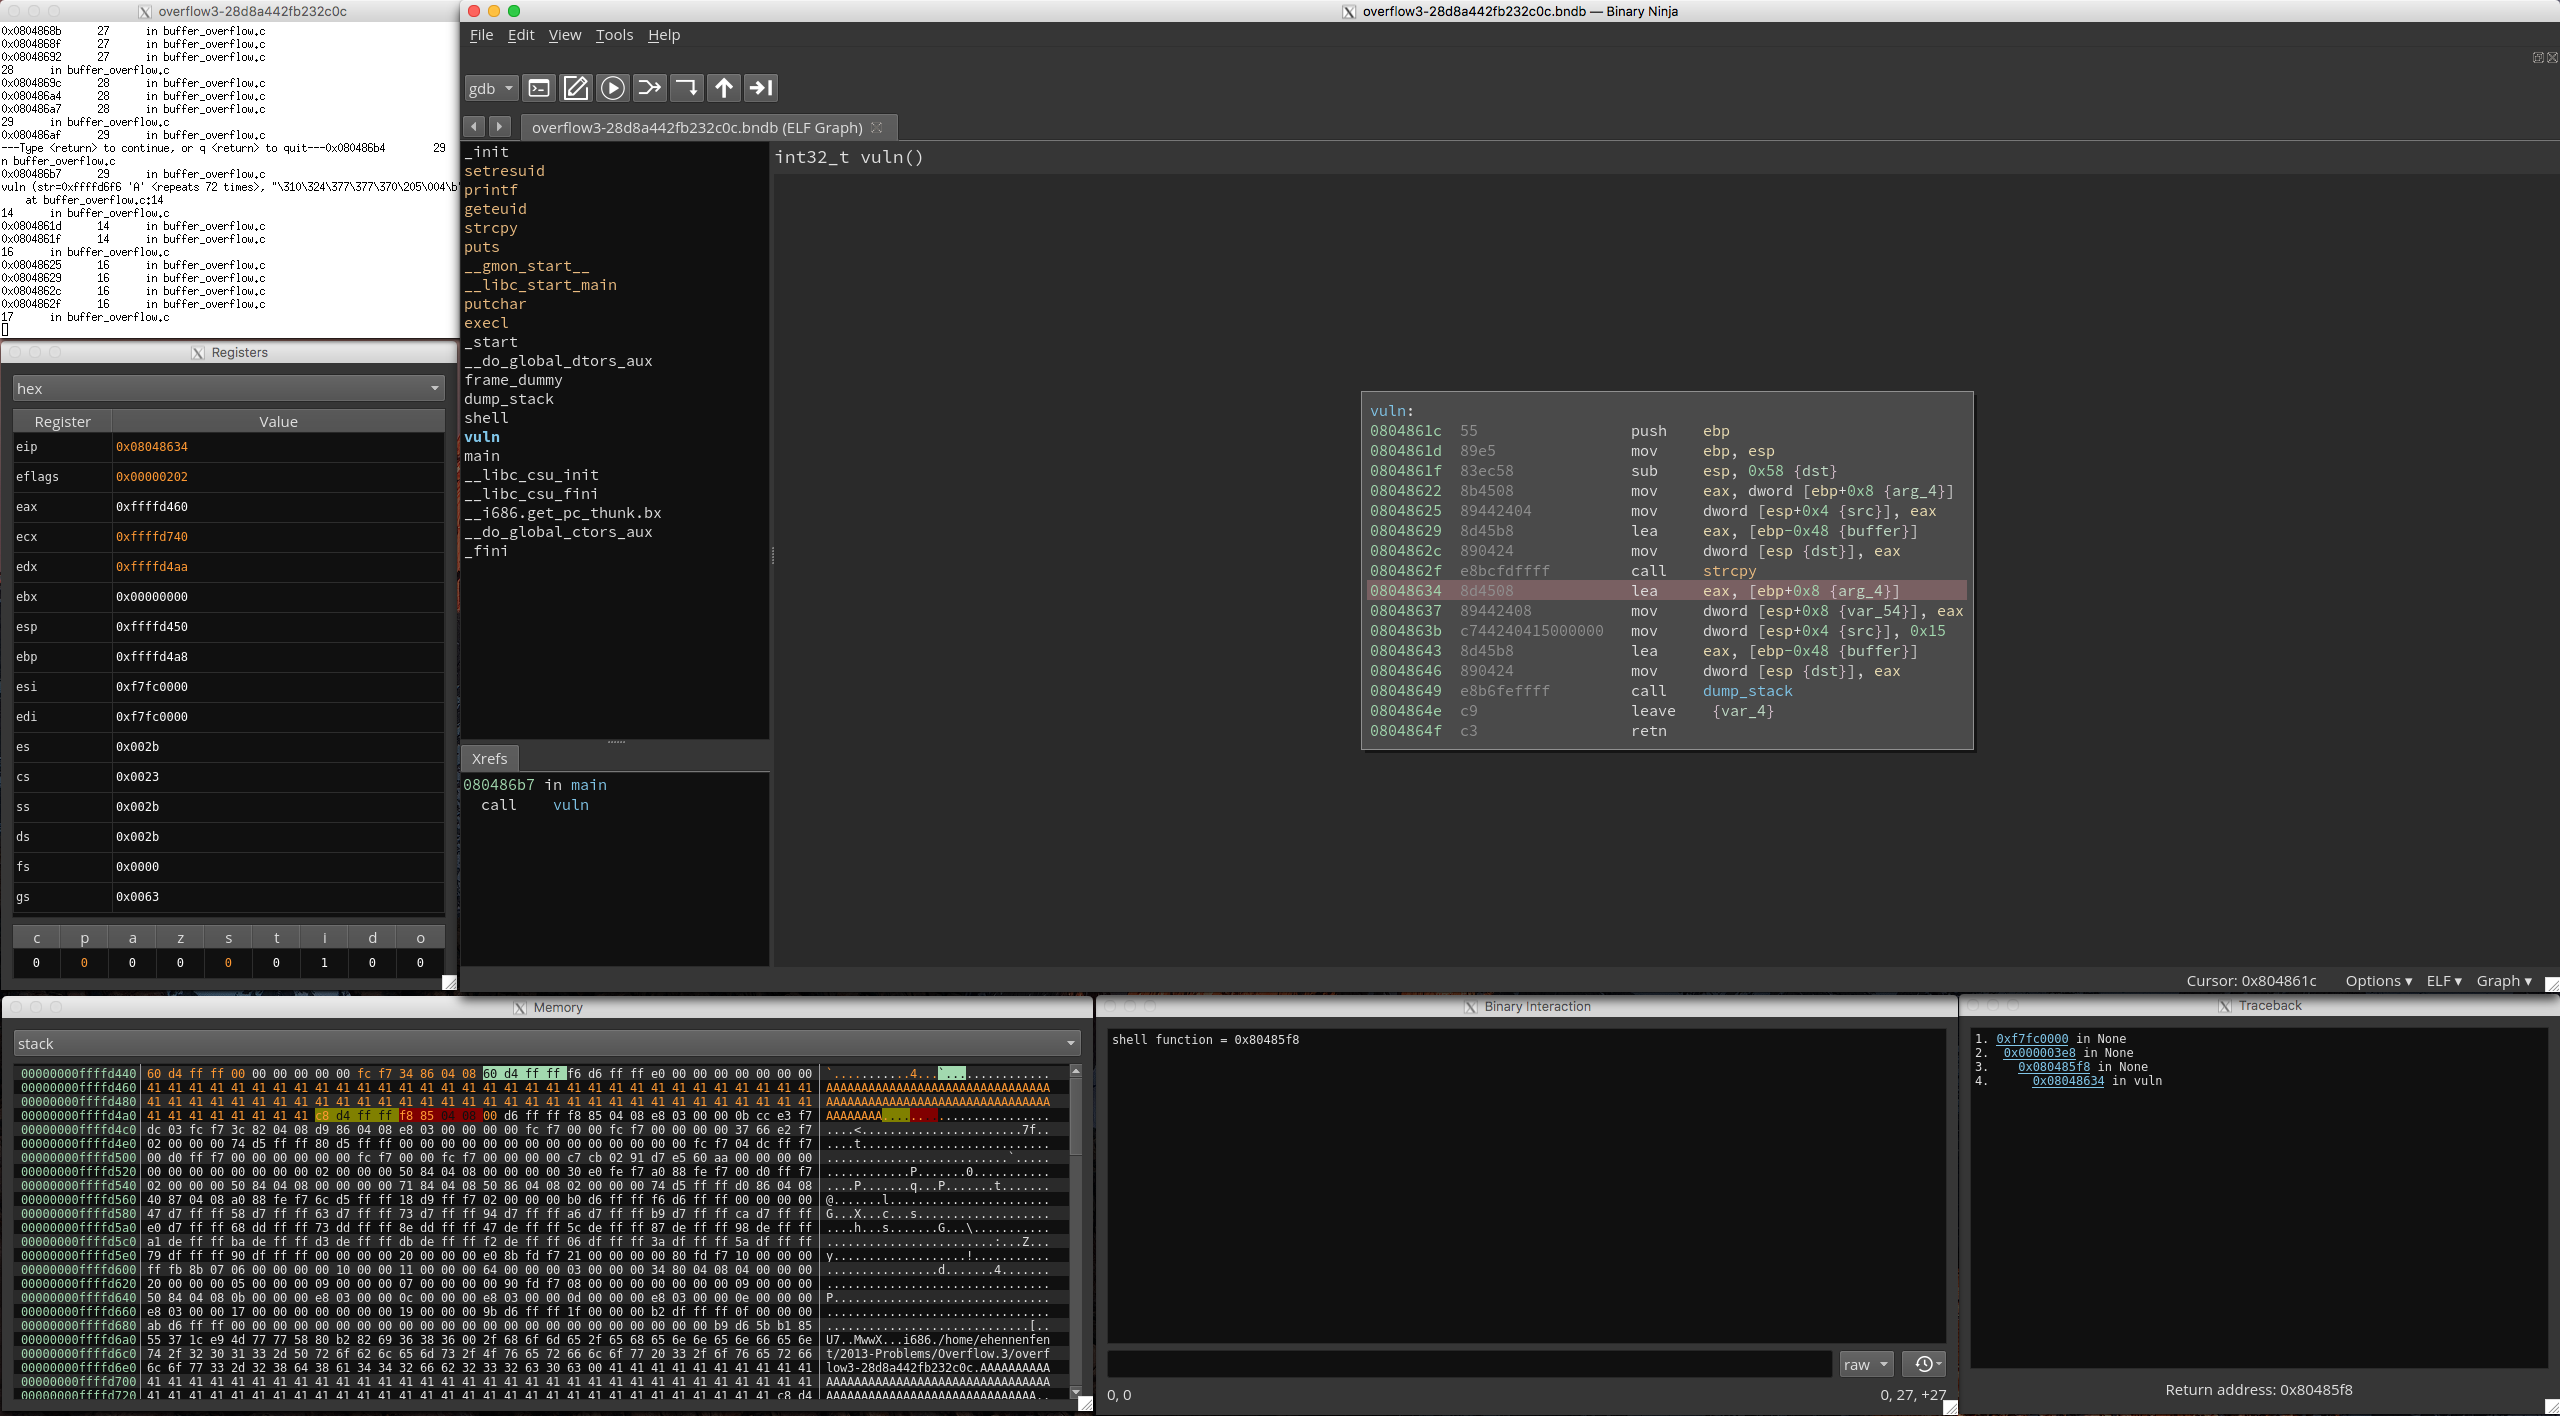 nccgroup/binja_sensei
Un plugin qui fournit des ressources pour les débutants afin d'apprendre le reverse engineering avec Binary Ninja. Il installe automatiquement…
 nccgroup/custom-rop-chain
Exploit PoC de chaîne Return-Oriented Programming (ROP) pour l'exploitation binaire, démontrant la sélection de gadgets et l'exécution de la chaîne.
 nccgroup/dapr
Plateforme d'attaque de pilotes pour Linux
 nccgroup/dibf
Bruteforceur d'ioctl Windows NT et fuzzer modulaire
 nccgroup/libslub
Bibliothèque Python pour examiner les allocations et structures du heap SLUB du noyau Linux dans GDB, permettant une compréhension plus approfondie…
 nccgroup/rustproofing-linux
Exemples pédagogiques de portage de vulnérabilités du noyau Linux vers Rust, avec du code volontairement vulnérable et des exploits pour apprendre la…
 spiralbl0ck/bugs_oom_null_ptr_deref
BUGS SUR ANDROID NULL PTR DEREF, OOM JUSTE POUR LE FUN
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
PoC basé sur C pour contourner PayloadRestrictions.dll de Windows et la mitigation ROP wdeg, permettant l'exécution de payloads et l'exploitation…
 spiralbl0ck/iot_hacking_camera_0day
Caméra IoT 0day
 spiralbl0ck/kernel-arbitrary-read-vulnerability-superfetch-eop
Vulnérabilité de lecture arbitraire du noyau + EOP Superfetch basé sur reacher depuis https://starlabs.sg/blog/2022/06-trying-to-exploit-a-windows-ker…
 spiralbl0ck/learning-history-of-cff-bug-in-iphone
Plongez dans la police CFF et apprenez au passage un bof dans l'analyse CFF grâce à un jailbreak. juste pour le fun
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
Le POC montre comment fuiter des éléments de postgresql en raison du sous-système hugefile. Basé sur…
 spiralbl0ck/linux-kernel-local-dos
DoS local du noyau Linux basé sur une fuite mémoire (memleak) depuis un utilisateur non privilégié, il suffit d'effectuer d'abord un prctl…
 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
Attaque par débordement de tampon et prévention pour un système à processeur logiciel basé sur FPGA - 7e Conférence internationale sur l'innovation…
 spiralbl0ck/python-precise-heap-spraying-
Python précise de heap spraying 0c0c0c0c
 spiralbl0ck/poc
Je sais pas, débrouille-toi avec le nom, va te faire foutre L$user