
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
394 résultats
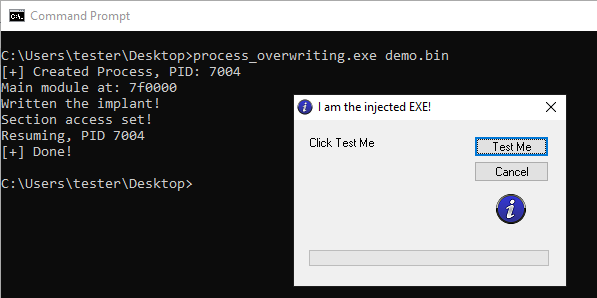
process_overwriting preview

process_overwriting

GitHubhasherezade/process_overwriting

Technique d'injection PE qui écrase l'exécutable d'un processus suspendu par une charge utile, permettant l'exécution de code sous l'identité d'un…
exploitationred-teamingpayload-development+1
472
il y a 1 an
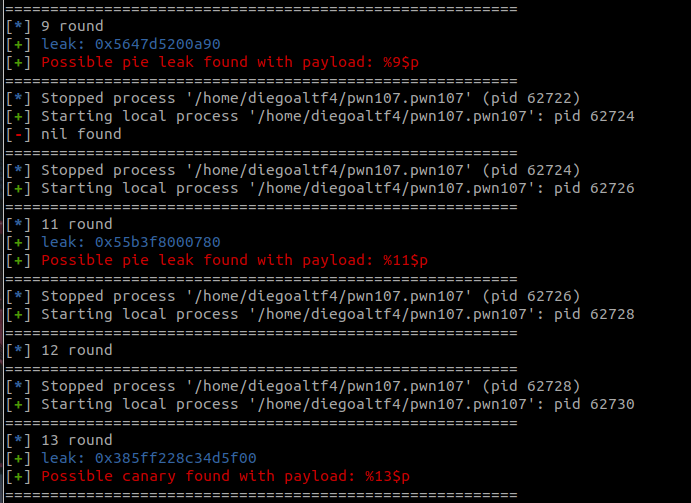
GLUFS preview

GLUFS

GitHubdiego-altf4/glufs

Outil automatisé d'exploitation de vulnérabilités de chaîne de format pour découvrir les fuites de pile, PIE et canary avec capacité de recherche de…
vulnerability-analysisexploitationfuzzing+1
27il y a 4 ans
Nim-RunPE preview

Nim-RunPE

GitHubs3cur3th1ssh1t/nim-runpe

Une implémentation en Nim du chargement réflexif de PE depuis la mémoire
exploitationshellcodemalware-analysis+3
295il y a 2 ans
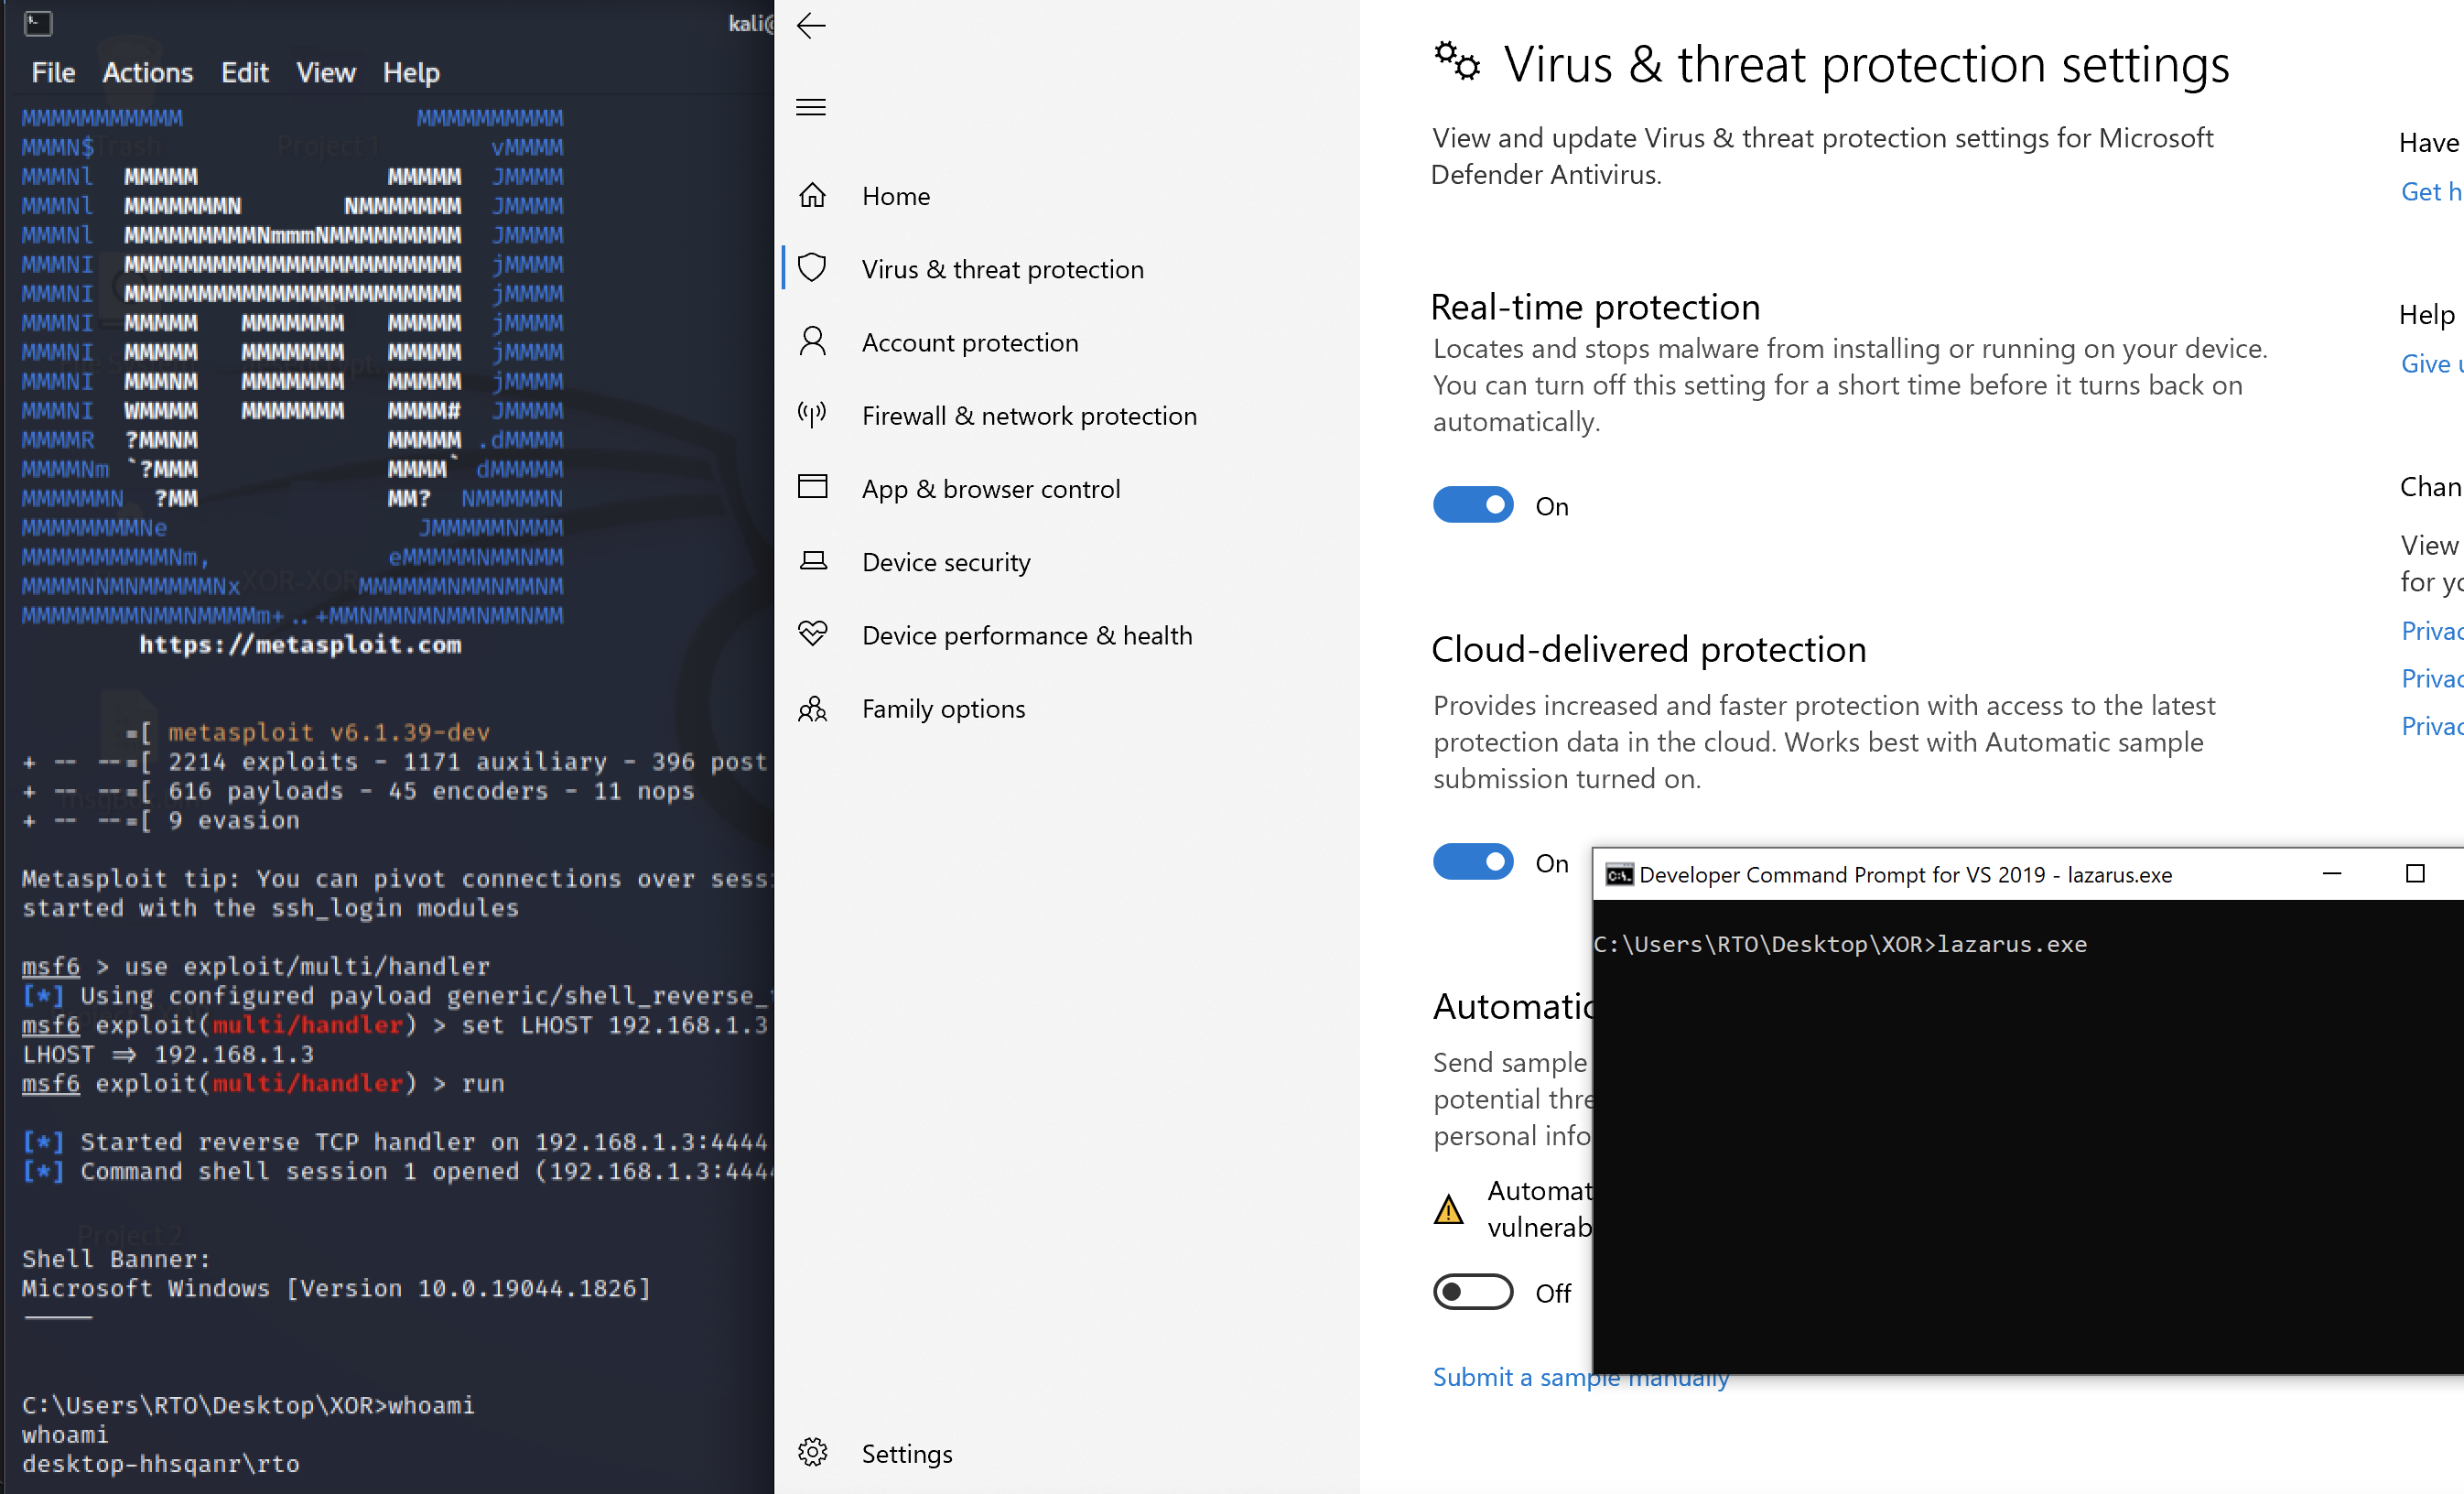
FUD-UUID-Shellcode preview

FUD-UUID-Shellcode

GitHubbl4ckm1rror/fud-uuid-shellcode

Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
defensive-toolsexploitationids-ips-evasion+6
333il y a 3 ans
vucsa preview

vucsa

GitHubwarxim/vucsa

Application client-serveur délibérément vulnérable pour apprendre les tests d'intrusion de clients lourds non-HTTP. Inclut des défis sur les…
vulnerability-analysisweb-application-exploitationctf+3
101il y a 3 ans
monomorph preview

monomorph

GitHubdavidbuchanan314/monomorph

MD5-Monomorphic Shellcode Packer - toutes les charges utiles ont le même hachage MD5
payload-generationexploitationhash-analysis+5
791il y a 4 ans
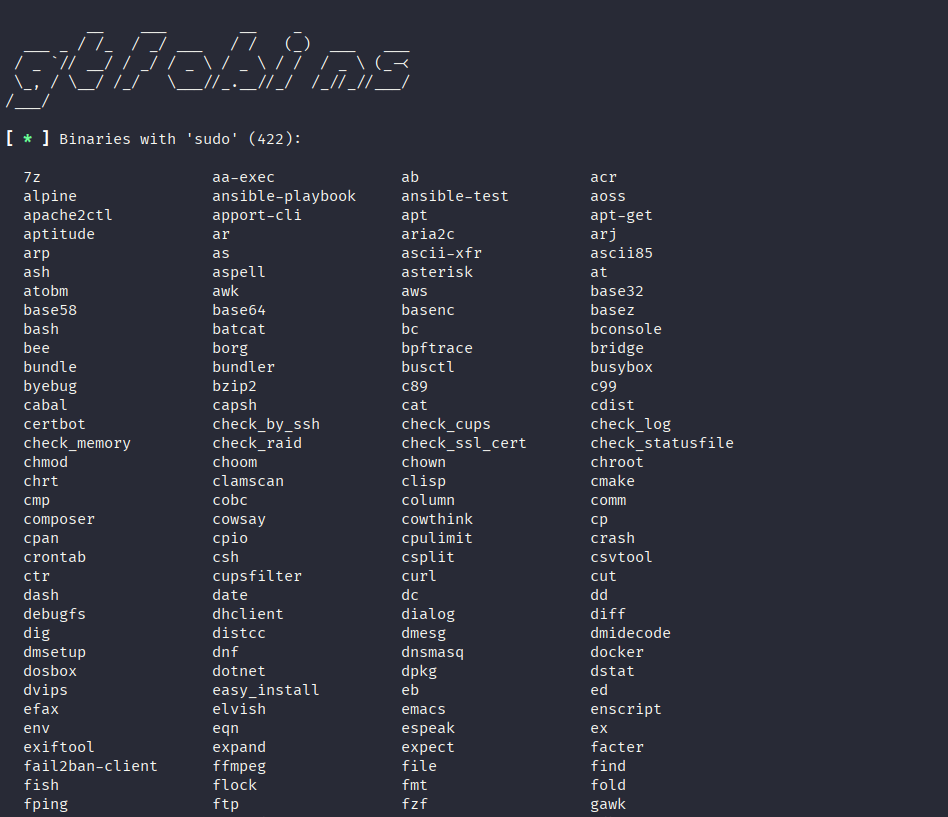
gtfobins-cli preview

gtfobins-cli

GitHubt0thkr1s/gtfobins-cli

Recherchez des binaires Unix qui peuvent être exploités pour contourner les restrictions de sécurité du système.
privilege-escalationinformation-gatheringpost-exploitation+2
145il y a 8 mois
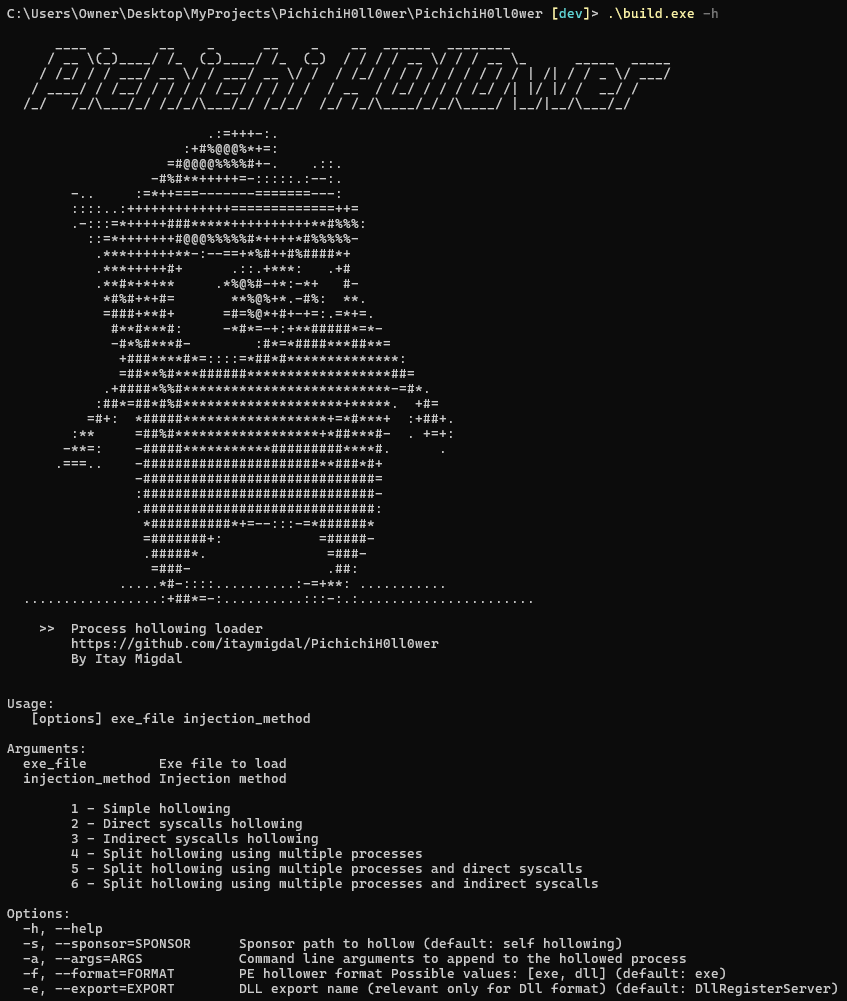
PichichiH0ll0wer preview

PichichiH0ll0wer

GitHubitaymigdal/pichichih0ll0wer

Chargeur de hollowing de processus basé sur Nim pour exécutables PE avec méthodes d'injection configurables, appels système directs/indirects,…
payload-generationexploitationshellcode+3
65il y a 1 an
RemoteTLSCallbackInjection preview

RemoteTLSCallbackInjection

GitHubmaldev-academy/remotetlscallbackinjection

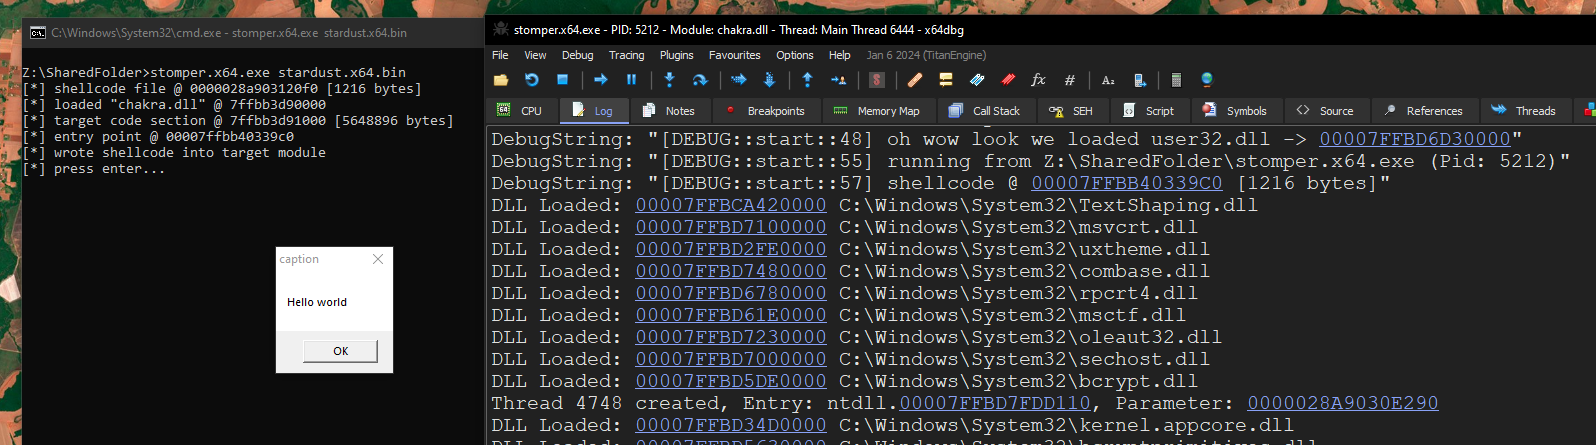
Utilisation des callbacks TLS pour exécuter une charge utile sans créer de threads dans un processus distant.
shellcodeeducationbinary-exploitation+1
291il y a 2 ans
Stardust preview

Stardust

GitHubcracked5pider/stardust

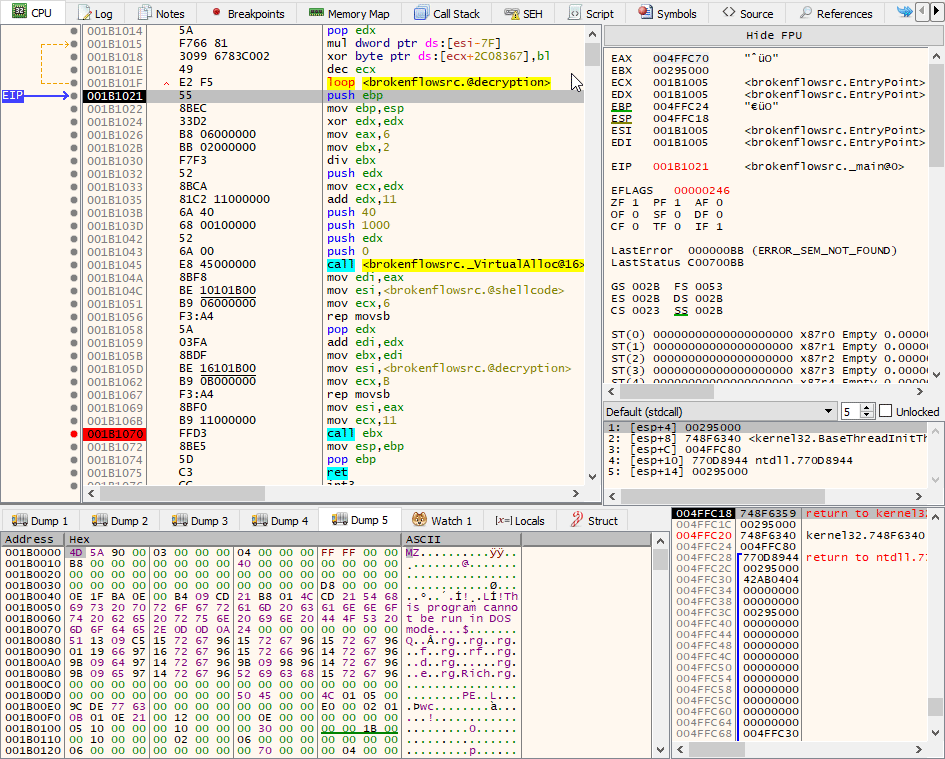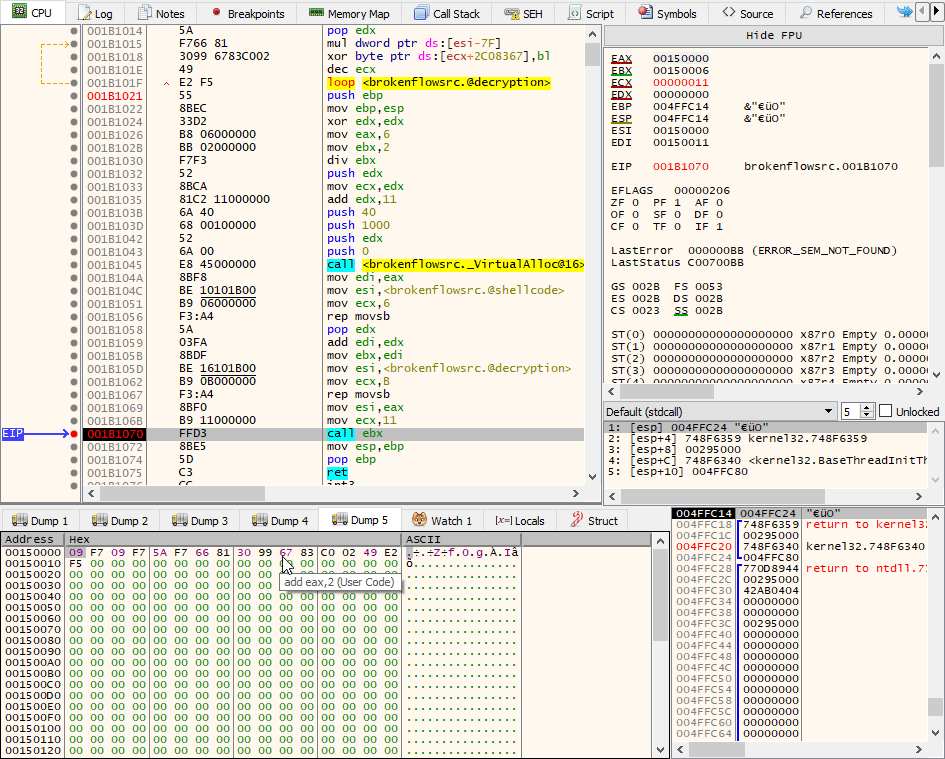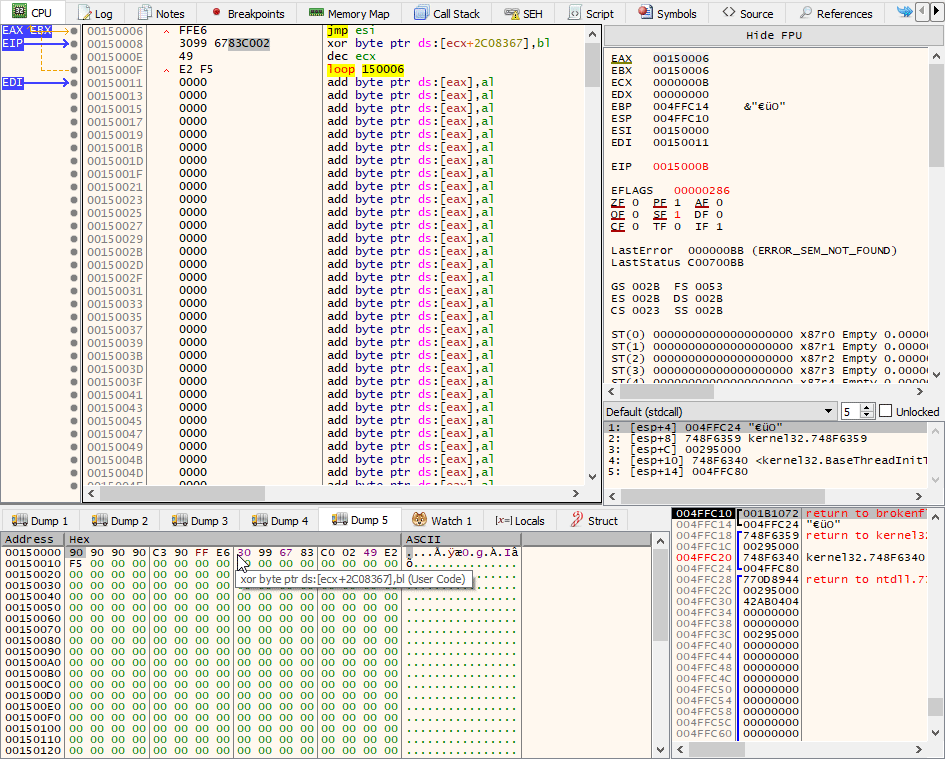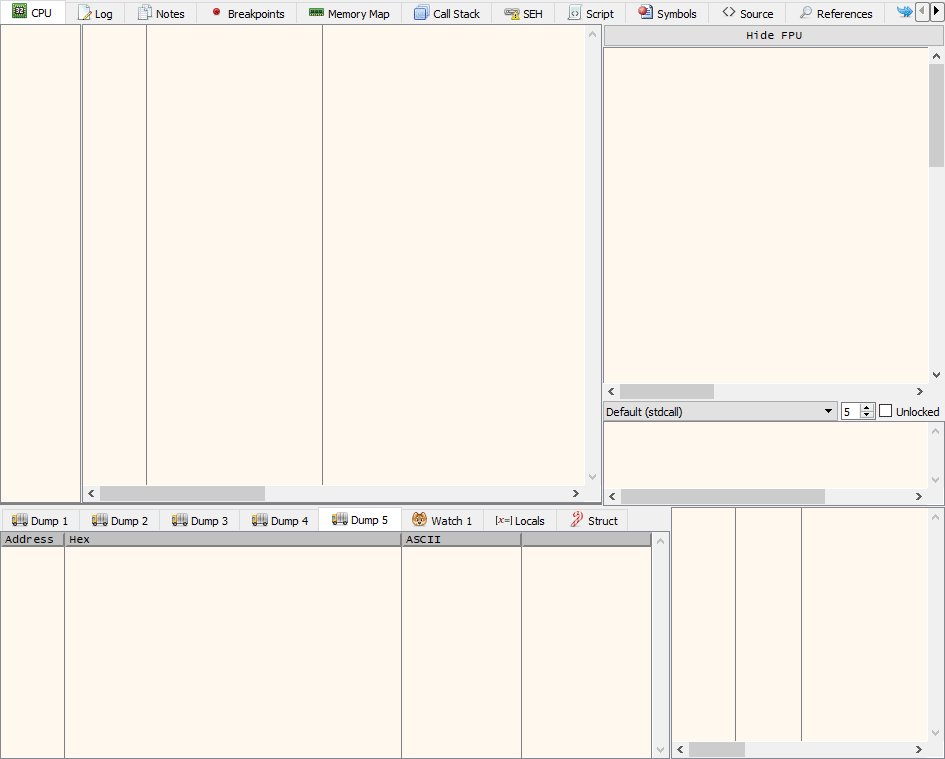
Un modèle d'implant moderne indépendant de la position 32/64 bits
exploitationshellcodepost-exploitation+4
1.4kil y a 4 mois
BrokenFlow preview

BrokenFlow

GitHubenkomio/brokenflow

Un simple PoC pour invoquer un shellcode chiffré en utilisant un appel caché

encryption-decryption-toolsexploitationids-ips-evasion+4
115il y a 3 ans
OffensiveNim preview

OffensiveNim

GitHubbyt3bl33d3r/offensivenim

Mes expériences dans l'armement de Nim (https://nim-lang.org/)

privilege-escalationcode-analysislateral-movement+8
3.1kil y a 2 ans
ElfDoor-gcc preview

ElfDoor-gcc

GitHubmatheuzsecurity/elfdoor-gcc

Outil basé sur LD_PRELOAD qui détourne gcc pour injecter du code malveillant dans les binaires lors de l'édition de liens, permettant un déploiement…
persistence-mechanismssupply-chain-securitybinary-exploitation
133il y a 1 an
ProcessStomping preview

ProcessStomping

GitHubnaksyn/processstomping

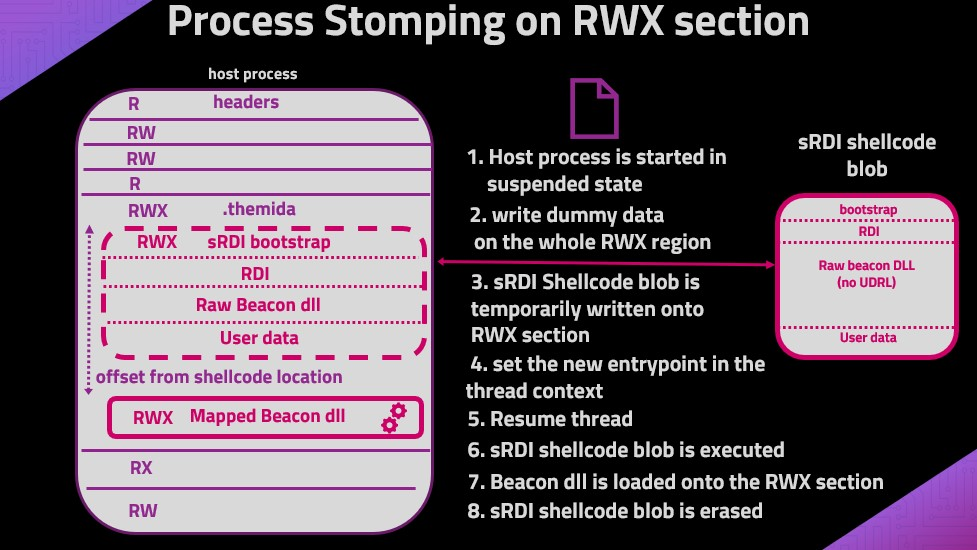
Une variante de ProcessOverwriting pour exécuter du shellcode sur une section d'un exécutable.
shellcodepost-exploitationeducation+3
147il y a 2 ans
ROP_ROCKET preview

ROP_ROCKET

GitHubbw3ll/rop_rocket

ROP ROCKET est un framework avancé d'attaque par réutilisation de code, avec des capacités étendues de génération de chaînes ROP, incluant une…

penetration-testing-frameworksexploit-frameworkspayload-generation+4
173il y a 10 mois
ModuleShifting preview

ModuleShifting

GitHubnaksyn/moduleshifting

Variation plus furtive des techniques d'injection Module Stomping et Module Overloading qui réduit les IoCs mémoire. Implémenté en Python ctypes
memory-forensicsred-teamingpayload-development+1
135il y a 3 ans
DropSpawn_BOF preview

DropSpawn_BOF

GitHuboctoberfest7/dropspawn_bof

BOF CobaltStrike pour générer des Beacons par détournement de répertoire d'application DLL.
privilege-escalationpersistence-mechanismsexploitation+4
287il y a 3 ans
cutter preview

cutter

GitHubrizinorg/cutter

Plateforme de rétro-ingénierie gratuite et open source propulsée par rizin

static-analysisdynamic-analysis-sandboxingreverse-engineering+4
19.4kil y a 23 jours
Précédent1…19202122Suivant