
meltdown-exploit
 paboldin/meltdown-exploit
Preuve de concept de l'exploit Meltdown
memory-forensicsvulnerability-analysisexploitation+1
949il y a 8 ans
paboldin/meltdown-exploitPreuve de concept de l'exploit Meltdown
 t00sh/rop-tool
Un outil pour vous aider à écrire des exploits binaires
 sashs/ropper
Affiche des informations sur les fichiers dans différents formats de fichiers et trouve des gadgets pour construire des chaînes ROP pour différentes…
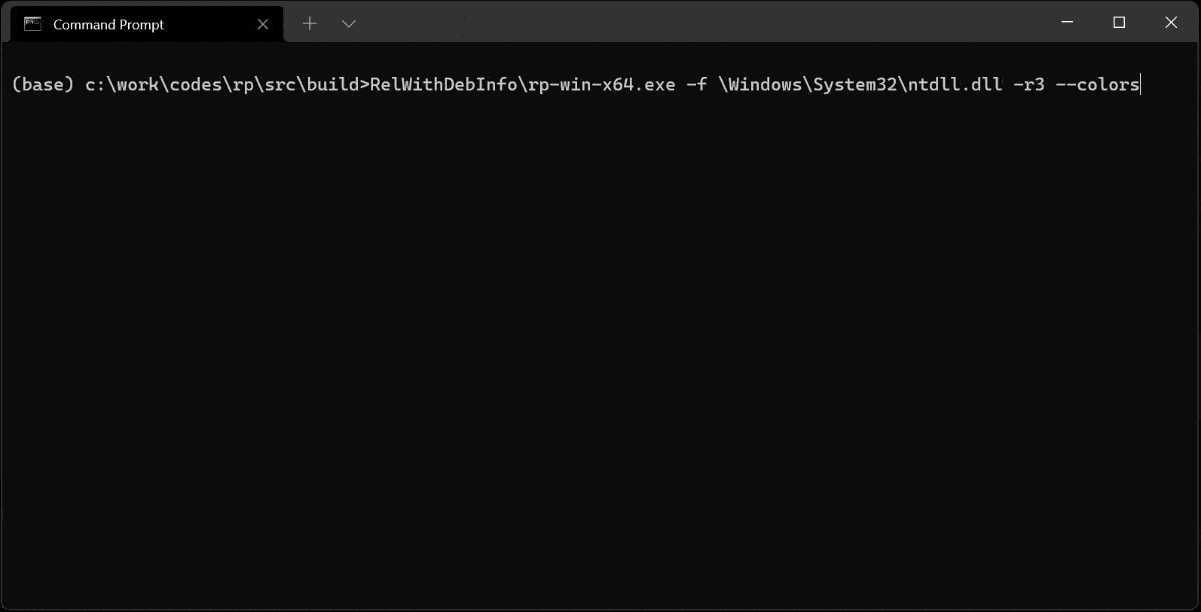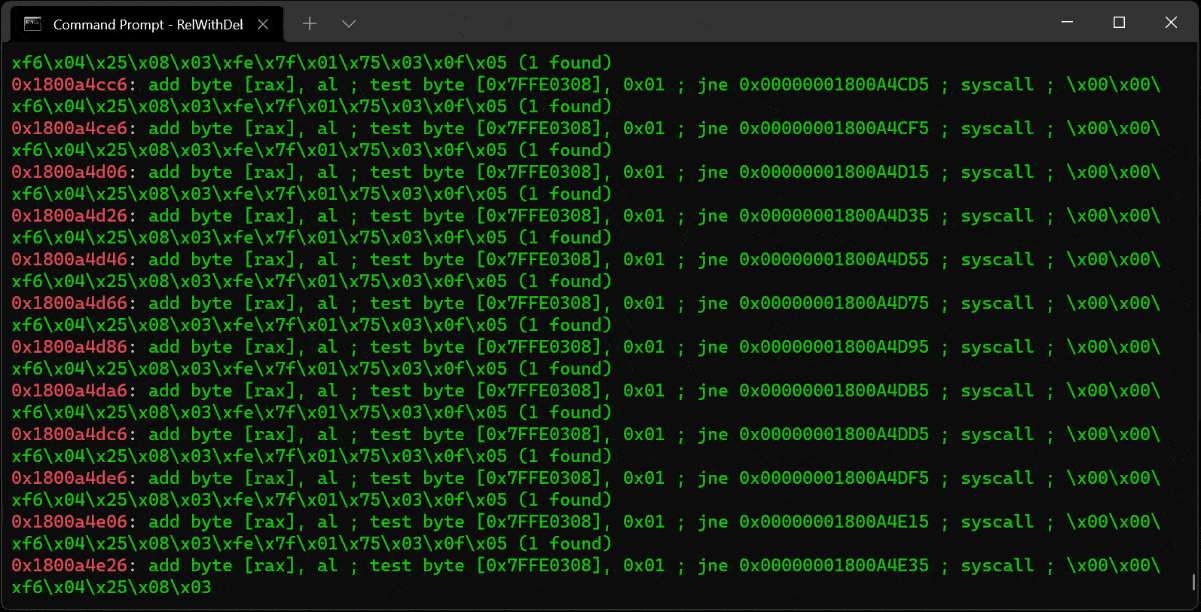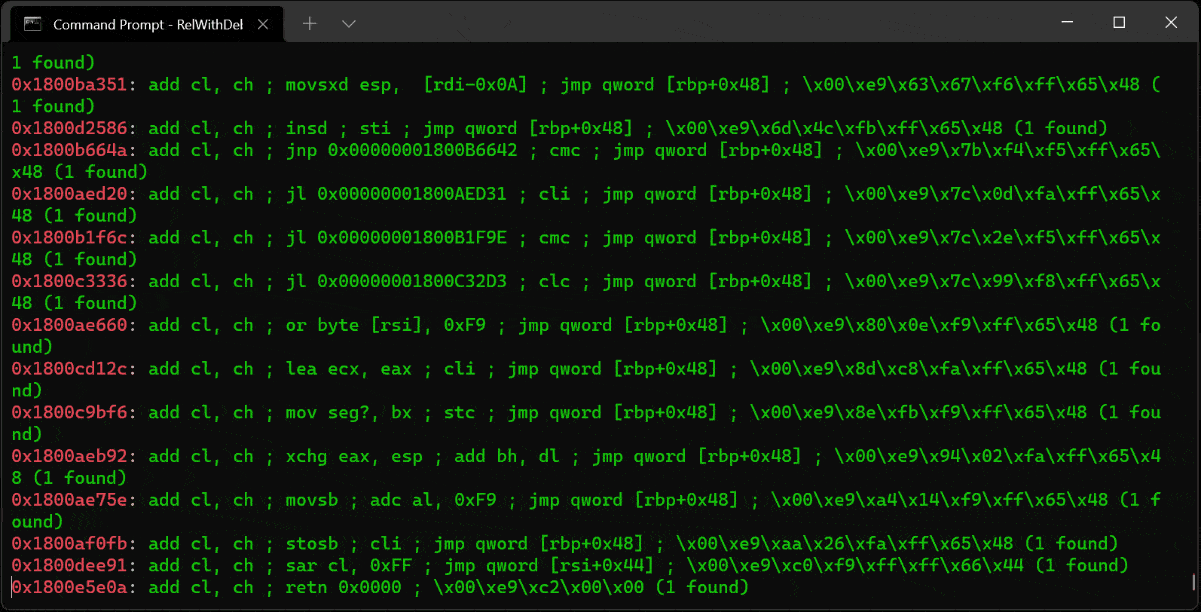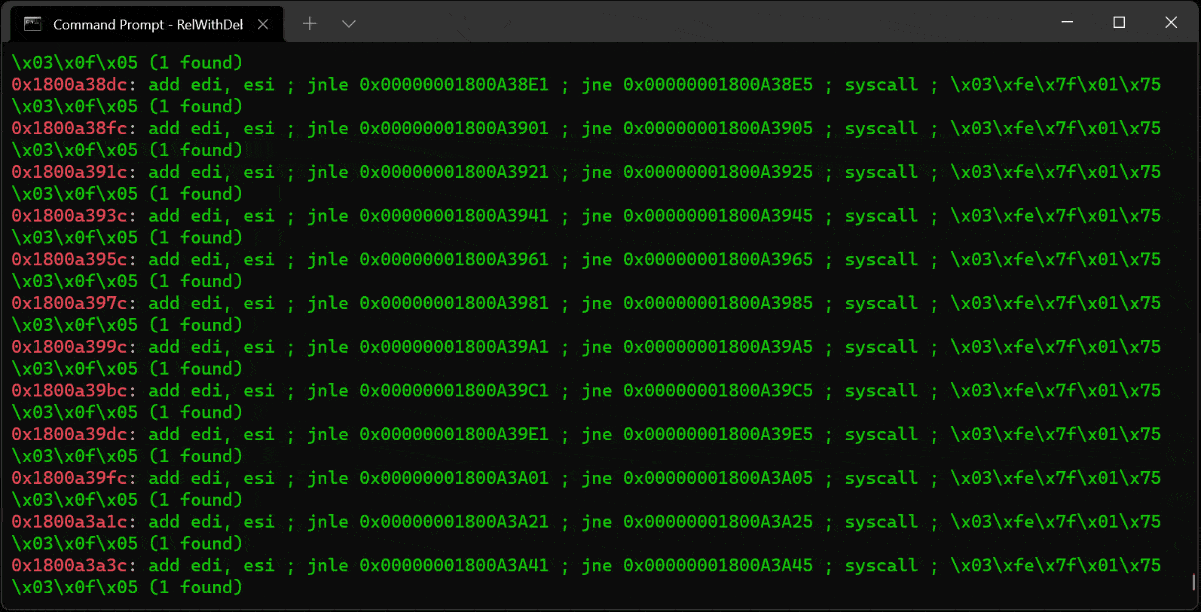 0vercl0k/rp
Chercheur de gadgets ROP en C++ rapide pour les binaires PE/ELF/Mach-O sur les architectures x86/x64/ARM/ARM64, permettant une construction efficace…
 jonathansalwan/ropgadget
Recherchez des gadgets ROP dans les binaires ELF, PE, Mach-O et Raw sur les architectures x86, ARM, MIPS et RISC-V. Prend en charge la génération…
 danigargu/heap-viewer
Plugin IDA Pro pour examiner le tas glibc, axé sur le développement d'exploits
 liveoverflow/pwnadventure3
Serveur PwnAdventure3

 longld/peda
PEDA - Assistance au développement d'exploits en Python pour GDB
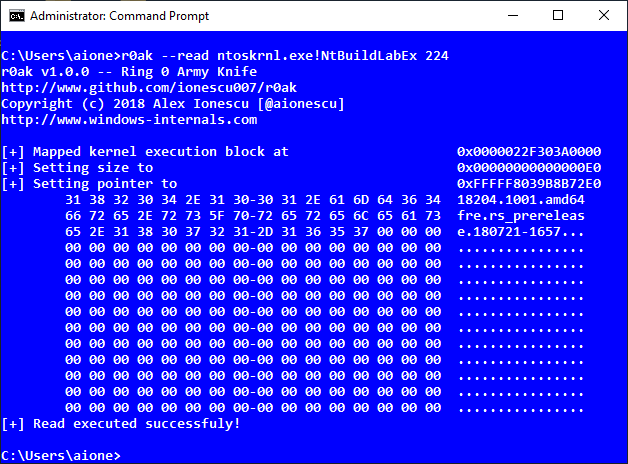 harryanon/r0ak
Utilitaire en ligne de commande Windows pour lire, écrire et exécuter du code en mode noyau depuis un contexte Administrateur en utilisant une…
 angr/angr
Une plateforme d'analyse binaire puissante et conviviale !
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 senzee1984/inflativeloading
Convertissez dynamiquement un fichier EXE ou DLL non managé en code shell PIC en préfixant un stub de shellcode.
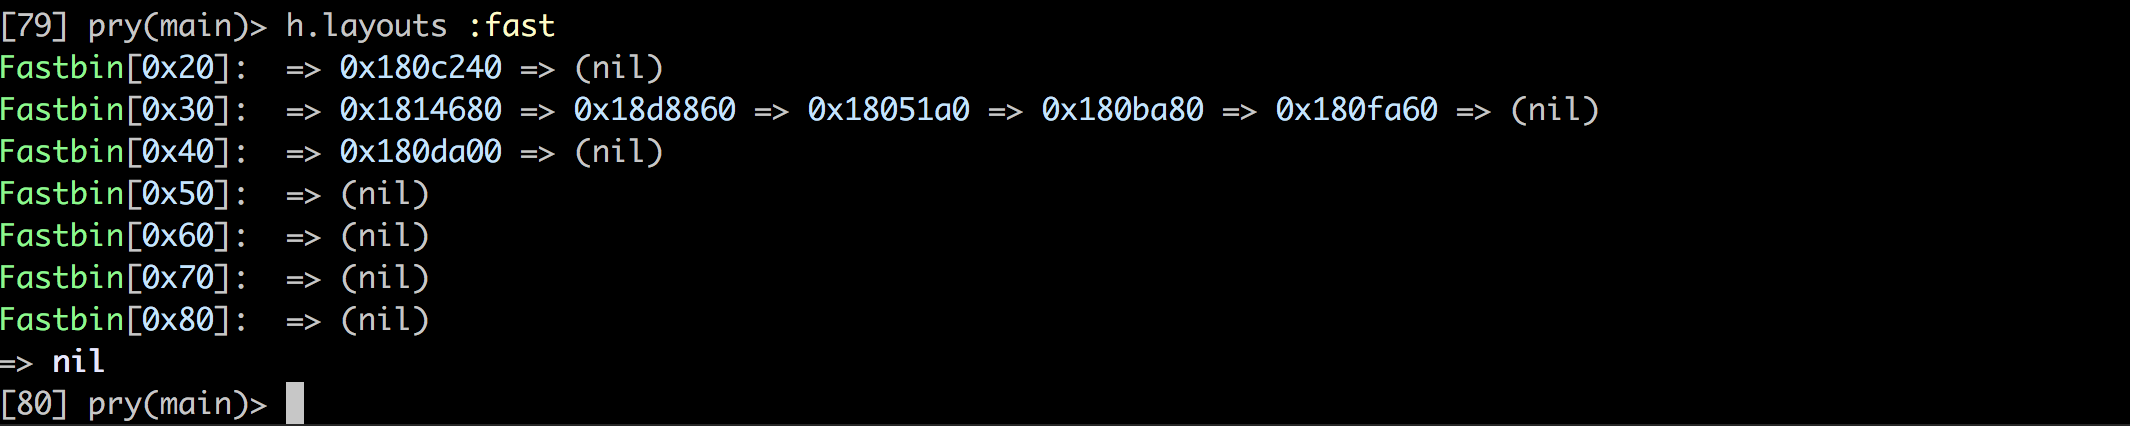 david942j/heapinfo
Une mémoire interactive pour le pwning / l'exploitation
 safebreach-labs/pinjectra
Pinjectra est une bibliothèque de type POO en C/C++ qui implémente des techniques d'injection de processus (avec un accent sur Windows 10 64 bits)
 a0rtega/metame
metame est un moteur de code métamorphique pour des exécutables arbitraires
 arthastang/router-exploit-shovel
Génération automatisée d'applications pour les types de débordement de pile sur les routeurs sans fil
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande