
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
394 résultats
Fritter preview

Fritter

GitHub0xrootpls/fritter

Générateur de shellcode polymorphe pour l'exécution en mémoire d'EXE, DLL, .NET, VBScript et JScript avec randomisation par sortie et par build pour…
payload-generationexploitationshellcode+5
248
il y a 2 mois
KslDump preview

KslDump

GitHubandreisss/ksldump

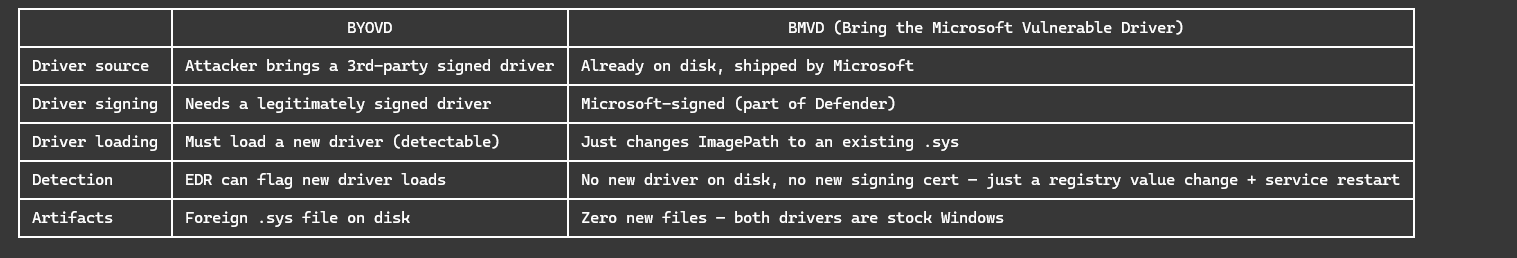
KslDump — Pourquoi apporter votre propre couteau quand Defender en a déjà laissé un dans la cuisine ?
privilege-escalationvulnerability-analysisexploitation+3
398il y a 5 mois
IronPE preview

IronPE

GitHubiss4cf0ng/ironpe

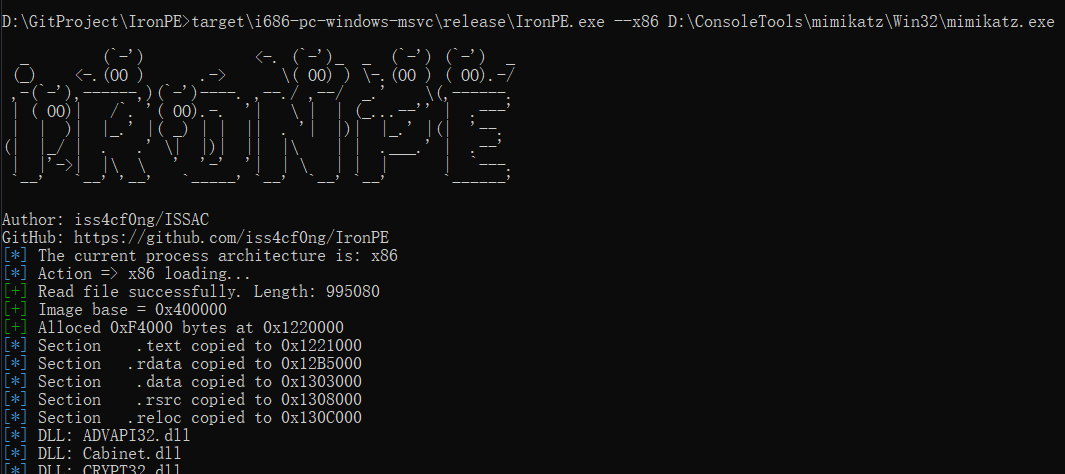
Chargeur manuel de PE Windows basé sur Rust qui mappe et exécute des exécutables x86/x64 depuis la mémoire, démontrant le comportement interne du…
memory-forensicsexploitationreverse-engineering+5
124il y a 6 mois
super-tart-vphone-writeup preview

super-tart-vphone-writeup

GitHubwh1te4ever/super-tart-vphone-writeup

Guide pour construire un iPhone virtuel à l'aide des composants VPHONE600AP du firmware PCC d'Apple, avec patching du firmware, modification de la…

ios-securityvulnerability-analysisexploitation+7
1.2kil y a 7 mois
TimeAfterFree preview

TimeAfterFree

GitHubm0x41nos/timeafterfree

Preuve de concept d'évasion de sandbox PHP 8 exploitant un bogue use-after-free pour contourner disable_functions et exécuter des commandes système…
vulnerability-analysisexploitationshellcode+3
95il y a 7 mois
Shellcode-Test-Harness preview

Shellcode-Test-Harness

GitHubbitstream93/shellcode-test-harness

Un harnais de test léger conçu pour accélérer le développement de shellcode en fournissant un environnement d'exécution avec diagnostics de crash…
exploitationshellcodedebuggers+3
46il y a 8 mois
HackSysExtremeVulnerableDriver preview

HackSysExtremeVulnerableDriver

GitHubhacksysteam/hacksysextremevulnerabledriver

HackSys Extreme Vulnerable Driver (HEVD) - Windows et Linux

vulnerability-analysiseducationbinary-exploitation+1
3.1kil y a 1 an
ROPInjector preview

ROPInjector

GitHubgpoulios/ropinjector

Patching de shellcodes encodés en ROP dans des PE

exploitationids-ips-evasionreverse-engineering+7
186il y a 8 ans
Metaphor preview

Metaphor

GitHubnorthbit/metaphor

Metaphor - Stagefright avec contournement d'ASLR
android-securitypayload-generationexploitation+2
317il y a 10 ans
shadow preview

shadow

GitHubcensus/shadow

framework d'exploitation du heap jemalloc
memory-forensicsexploitationreverse-engineering+2
469il y a 4 ans
MorphAES preview

MorphAES

GitHubcryptolok/morphaes

IDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…
exploitationids-ips-evasionshellcode+4
324il y a 4 ans
awesome-reverse-engineering-and-malware-analysis preview

awesome-reverse-engineering-and-malware-analysis

GitHubzx41r/awesome-reverse-engineering-and-malware-analysis

Une carte vérifiée de la rétro-ingénierie et de l'analyse de malwares. Désassembleurs, dépaquetage, développement d'exploits, fuzzing, DFIR, et les…
reverse-engineeringfuzzingmalware-analysis+8
82il y a 8 jours
ShellcodeCompiler preview

ShellcodeCompiler

GitHubnytrorst/shellcodecompiler

Compilateur de Shellcode

exploitationshellcodeshellcode-generation+2
1.2kil y a 2 ans
cgPwn preview

cgPwn

GitHub0xm3r/cgpwn

Une VM légère pour le hacking matériel, la rétro-ingénierie (fuzzing, symEx, exploitation, etc.) et les tâches de wargaming
penetration-testing-frameworksexploit-frameworksreverse-engineering+8
356il y a 9 ans
EaST preview

EaST

GitHubc0rel0ader/east

Framework d'exploits et d'outils de sécurité 2.0.1
penetration-testing-frameworksexploit-frameworksexploitation+4
307il y a 4 ans
InjectProc preview

InjectProc

GitHubsecrary/injectproc

InjectProc - Techniques d'injection de processus [Ce projet n'est plus maintenu]
malware-analysiseducationpayload-development+1
993il y a 7 ans
ASLRay preview

ASLRay

GitHubcryptolok/aslray

Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying

exploit-frameworksexploitationshellcode+4
310il y a 3 ans
amber preview

amber

GitHubegebalci/amber

Packer PE réflexif.

encryption-decryption-toolspayload-generationexploitation+6
1.4kil y a 2 ans
Précédent1…161718…22Suivant