
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
394 résultats
iCSeeU preview

iCSeeU

GitHublr-m/icseeu

Ceci est une suite d'outils/PoCs/exploits pour les caméras utilisant l'application iCSee. Et oui - elle peut exécuter des jeux NES !
embedded-systems-securityiot-securityexploitation+9
1il y a 1 an
TopazTerminator preview

TopazTerminator

GitHubthannikudam/topazterminator

Outil basé en C exploitant le pilote noyau vulnérable wsftprm.sys pour mettre fin aux processus protégés d'EDR/AV sous Windows, y compris les…
defensive-toolsprivilege-escalationvulnerability-analysis+5
141il y a 8 mois
GhostKatz preview

GhostKatz

GitHubrainbowdynamix/ghostkatz

Extraire LSASS via des primitives de lecture de mémoire physique dans des pilotes noyau vulnérables

privilege-escalationmemory-forensicsexploitation+4
338il y a 8 mois
Cobaltstrike_BOFLoader preview

Cobaltstrike_BOFLoader

GitHubcodextf2/cobaltstrike_bofloader

open source port/réimplémentation du BOF Loader de Cobalt Strike tel quel
penetration-testing-frameworksexploit-frameworksshellcode+3
74il y a 20h 21m
malasada preview

malasada

GitHubsliverarmory/malasada

Chargeur de shellcode depuis une bibliothèque partagée Linux
exploitationshellcodepost-exploitation+5
101il y a 7 mois
zig-pe preview

zig-pe

GitHubthoxy67/zig-pe

Chargeur PE réflexif écrit en Zig. Charge et exécute des fichiers PE natifs et .NET directement depuis la mémoire.

exploitationpost-exploitationpenetration-testing+3
67il y a 7 mois
EVENSTAR preview

EVENSTAR

GitHubwinterknife/evenstar

Expériences de bas niveau Intel 64/Windows
memory-forensicsexploitationreverse-engineering+5
108il y a 18 jours
windows-x86-shellcode-poc preview

windows-x86-shellcode-poc

GitHubnataliadiak/windows-x86-shellcode-poc

Windows x86 PoC : Débordement de tampon basé sur la pile avec shellcode personnalisé sur Windows 32 bits legacy.
vulnerability-analysisreverse-engineeringshellcode+3
8il y a 4 mois
cve-2025-2082 preview

cve-2025-2082

GitHubburak1320demiroz/cve-2025-2082

Simulation interactive de scénario de cybersécurité reproduisant une chaîne d'attaque Tesla TPMS vers VCSEC vers bus CAN, enseignant les concepts de…

embedded-systems-securityvulnerability-analysisexploitation+5
2il y a 1 an
RustyWater-ShellCode-Dropper preview

RustyWater-ShellCode-Dropper

GitHubs3n4t0r-0x0/rustywater-shellcode-dropper

RustyWater représente la charge utile principale et l'épine dorsale de l'ensemble de l'opération adverse lors des attaques du groupe Static Kitten.
privilege-escalationpersistence-mechanismsexploitation+9
104il y a 2 mois
auto-re-agent preview

auto-re-agent

GitHubdryxio/auto-re-agent

Reconstruire et valider du code C/C++ à partir de programmes compilés grâce à l'IA.
static-analysisvulnerability-analysisreverse-engineering+5
1.3kil y a 25 jours
CVE-2026-43499_OPPO-MT6835 preview

CVE-2026-43499_OPPO-MT6835

GitHub2932796375github/cve-2026-43499_oppo-mt6835

Proof-of-concept exploit chain for CVE-2026-43499 targeting OPPO MT6835 Android devices, with preload payload, build system, and analysis notes for…
android-securityvulnerability-analysisexploitation+4
1il y a 2 mois
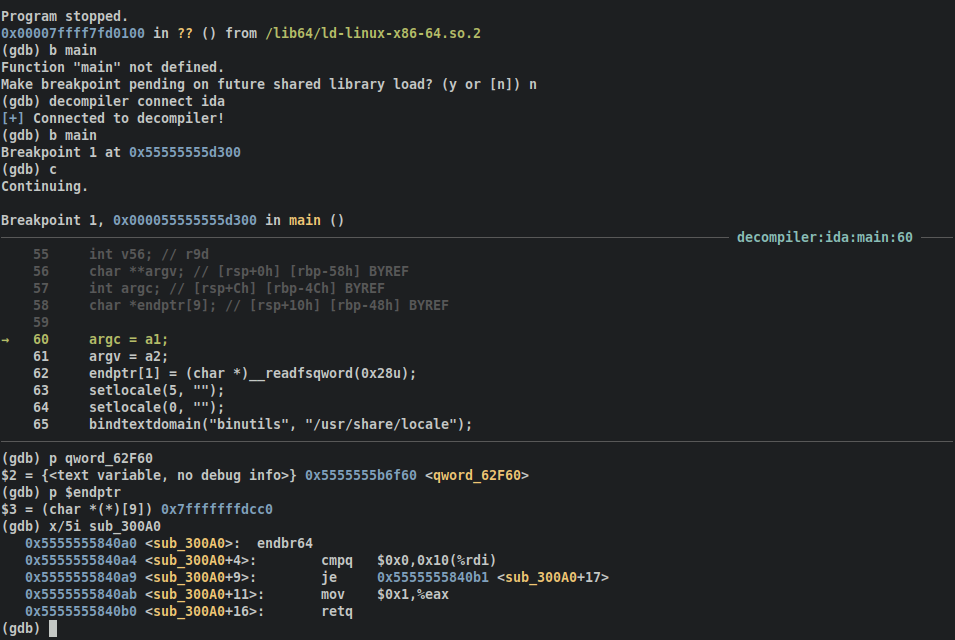
decomp2dbg preview

decomp2dbg

GitHubmahaloz/decomp2dbg

Un plugin pour introduire des symboles interactifs dans votre débogueur depuis votre décompilateur.
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
812il y a 2 mois
clif preview

clif

GitHub0x4ndy/clif

clif est un fuzzer d'applications en interface de ligne de commande (CLI), à peu près ce que wfuzz ou ffuf sont pour le web. Il a été inspiré par la…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+3
100il y a 3 ans
Phantom-Evasion-Loader preview

Phantom-Evasion-Loader

GitHubjm00nj/phantom-evasion-loader

Moteur d'injection en assembleur x64 utilisant SROP et Zero-Copy Injection pour contourner les EDR/XDR et les moniteurs du noyau. Délivre des charges…
exploit-frameworksshellcodepost-exploitation+6
110il y a 2 mois
quantum preview

quantum

GitHubgiancarlolelli/quantum

Ce dépôt contient le code et les détails de soumission pour le défi du prix QDay par https://www.projecteleven.com/
exploitationcryptographyhardware-security+3
35il y a 6 mois
fatal_core_dump preview

fatal_core_dump

GitHubaxlan/fatal_core_dump

Un mystère de meurtre de débogage de vidage mémoire.

memory-forensicsexploitationreverse-engineering+5
12il y a 8 mois
Learning-Linux-Binary-Analysis preview

Learning-Linux-Binary-Analysis

GitHubpacktpublishing/learning-linux-binary-analysis

Apprentissage de l'analyse binaire Linux, publié par Packt

memory-forensicsexploitationreverse-engineering+7
89il y a 3 ans
Précédent1…151617…22Suivant