
uoftctf-2025-chals-public
 uoftctf/uoftctf-2025-chals-public
Documents de défi, code source et solutions pour UofTCTF 2025
reverse-engineeringforensicsweb-security+6
40
uoftctf/uoftctf-2025-chals-publicDocuments de défi, code source et solutions pour UofTCTF 2025
 kanpol/pocforcve-2015-1528
Exploit de preuve de concept pour CVE-2015-1528 démontrant une escalade de privilèges sur Android 5.0 via du fuzzing d'appels binder, avec injection…
 jedai47/cve-2018-7273
Exploit de proof-of-concept pour CVE-2018-7273, une vulnérabilité du pilote de disquette du noyau Linux permettant une escalade de privilèges locale…
 checkpointsw/vectoredoverloading
Technique d'injection PE locale utilisant des points d'arrêt matériels et une gestion vectorisée des exceptions pour manipuler le chargement de DLL…
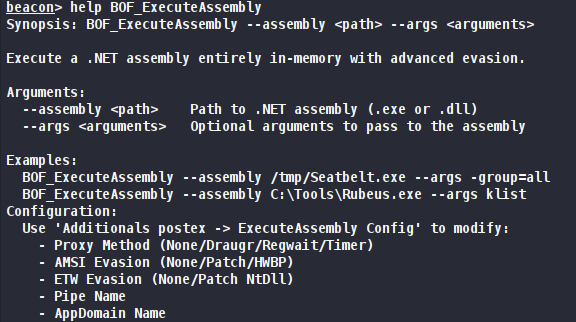 ntdallas/bof_executeassembly
Beacon Object File pour Cobalt Strike qui exécute des assemblys .NET dans le beacon avec des techniques d'évasion.
 pard0p/remote-bof-runner
Remote BOF Runner est un framework d'extension Havoc pour l'exécution à distance de fichiers d'objet Beacon (BOF) en utilisant un chargeur PIC fait…
 dis0rder0x00/dbgnexum
Injection de shellcode utilisant l'API de débogage Windows
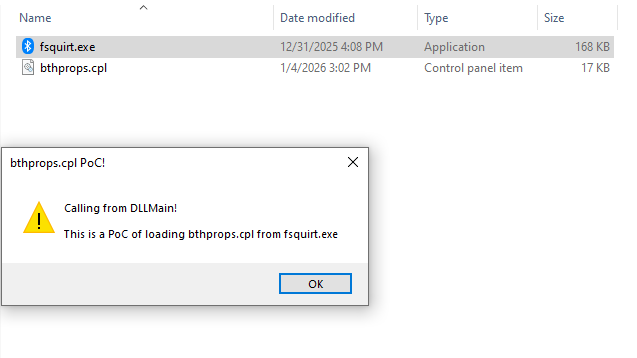 mhaskar/fsquirtcplpoc
PoC pour la génération du module bthprops.cpl conçu pour être chargé par Fsquirt.exe LOLBin
 trinadh465/linux-4.19.72_cve-2020-15436
Arborescence source du noyau Linux modifiée pour traiter CVE-2020-15436, fournissant une version corrigée pour l'analyse et le test de la…
 jithinodattu/cve-2007-4559-lab
Laboratoire Docker autonome démontrant CVE-2007-4559 (TarSlip) une traversée de répertoire via le module tarfile de Python. Inclut des API…
 anasrami12/cve-2025-5548
Méthodologie pour l'analyse de vulnérabilités et le développement d'exploits, couvrant l'analyse statique/dynamique, le fuzzing, le diffing de…
 grabesec/xcp_ng_cve-2026-43284_tester
Testeur pour CVE-2026-43284
 g0thamrabb1t/cve-2026-43284-dirtyfrag-detection
Rapport de validation en laboratoire et artefacts de détection pour CVE-2026-43284 (DirtyFrag) Linux LPE. Fournit la télémétrie auditd, des règles de…
 armircetaj/tetragon-dirtyfrag
Blocage de la chaîne DirtyFrag LPE Linux (CVE-2026-43284 / CVE-2026-43500) au moment de l'exécution avec un TracingPolicy Cilium Tetragon
 seanheelan/anamnesis-release
Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…
 qduarte-42/snow-crash
Introduction à la cybersécurité.
 qduarte-42/rainfall
Introduction à l'exploitation des binaires ELF.
 xcellerator/freebsd_kernel_hacking
Apprendre le hacking du noyau FreeBSD - Exercices