
koppeling-p
 klezvirus/koppeling-p
Détournement adaptatif de DLL / transfert d'exportation dynamique - préservation EAT
exploitationreverse-engineeringpost-exploitation+3
79
klezvirus/koppeling-pDétournement adaptatif de DLL / transfert d'exportation dynamique - préservation EAT
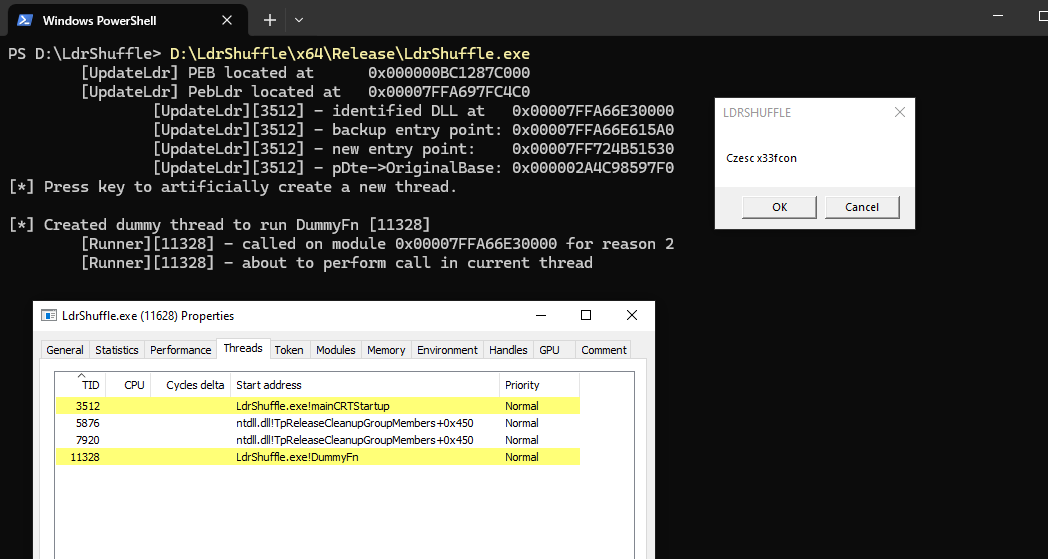 rwxstoned/ldrshuffle
Technique d'exécution/injection de code utilisant la manipulation de la structure du module PEB des DLL
 sailay1996/awesome_windows_logical_bugs
collecte pour cas d'apprentissage
 3xpl01tc0d3r/processinjection
Ce programme est conçu pour démontrer diverses techniques d'injection de processus.
 klezvirus/rpcproxyinvoke
Simple bibliothèque POC pour exécuter des appels arbitraires en les proxyant via NdrServerCall2 ou similaire
 jymcheong/injection
Méthodes d'injection de processus Windows
 hzphreak/vminjector
Outil d'injection DLL pour déverrouiller les machines virtuelles invitées
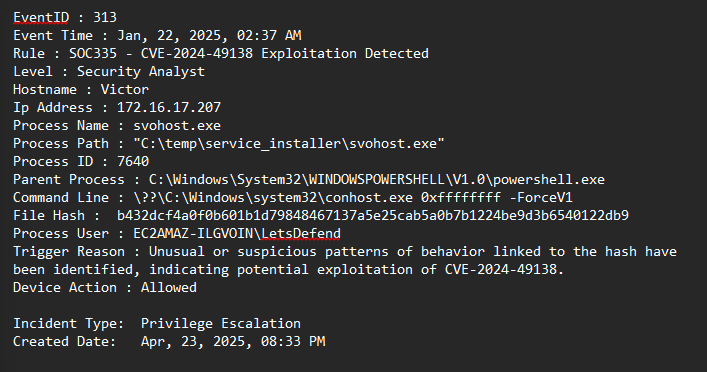 cyprianatsyor/letsdefend-cve-2024-49138-investigation
Investigation SOC pratique de CVE-2024-49138 en utilisant LetsDefend, VirusTotal, Hybrid Analysis, TrueFort et ChatGPT.
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
Machine virtuelle vulnérable personnalisée (Ubuntu 14.04) conçue pour l'enseignement du test de pénétration en plusieurs étapes. Comprend 10 défis…
 genericcoding/pois0nsword
Une démonstration de lecture/écriture utilisant cve-2025-43529 et le contournement de PAC en espace utilisateur sur iOS 26.1
 secmob/pocforcve-2015-1528
Je soumettrai le poc après blackhat.
 michaelroland/omapi-cve-2015-6606-exploit
Simple exploit pour la vérification de CVE-2015-6606
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
 sideeffect42/dirtycowtester
Utilitaire de test de vulnérabilité Dirty COW (CVE-2016-5195) pour les systèmes basés sur Linux.
 suominen/cve-2026-9256
Suivi du débordement de tas du module rewrite de nginx CVE-2026-9256
 davidcarliez/cve-2026-49176_lpe_poc
Local privilege-escalation proof of concept for the Windows WalletService vulnerability fixed in July 2026.
 suominen/cve-2026-43284
Suivi de Dirty Frag (CVE-2026-43284, CVE-2026-43500), la chaîne LPE d'écriture dans le cache de pages xfrm-ESP et RxRPC