
the-backdoor-factory
 secretsquirrel/the-backdoor-factory
Patcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
exploitationreverse-engineeringshellcode+6
3.4k
secretsquirrel/the-backdoor-factoryPatcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
 star-sg/challenges
Calendrier de l'Avent CTF sur le thème de Noël avec 12 défis structurés couvrant l'exploitation binaire, la cryptographie, le reverse engineering, la…
 kungfulon/nf-tables-lpe
Exploits d'élévation de privilèges du noyau Linux ciblant le module nf_table de Netfilter, développés par Team Orca pour plusieurs CVEs.
 0xroam/loadreload
Chargeur de shellcode pour mémoire de master
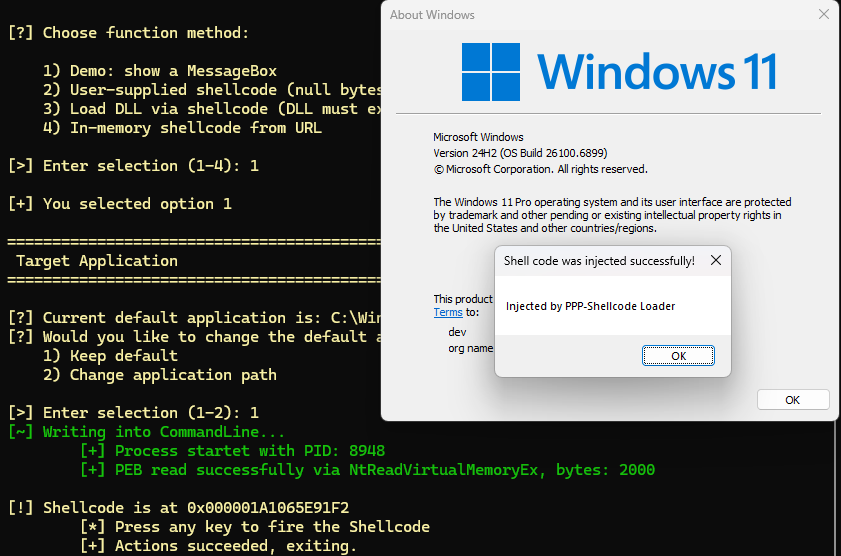 orange-cyberdefense/p3-loader
P³-Shellcode Loader est un chargeur qui implémente une technique d'injection de code utilisant la structure des paramètres de processus (Process…
 nu11secur1ty/andr01dexploits
Collection d'exploits Android avec des payloads en C pour les tests de pénétration sur appareils mobiles et la recherche en sécurité.
 nu11secur1ty/windows11exploits
Collection de preuves de concept d'exploits Windows 11 et de démonstrations de vulnérabilités pour la recherche en sécurité et les tests d'intrusion.
 sslab-gatech/pwn2own2020
Compromettre le noyau macOS via Safari en enchaînant six vulnérabilités
 phoenhex/files
Dépôt organisé d'exploits, de code de preuve de concept et de présentations de recherche sur les vulnérabilités de l'équipe phoenhex, axé sur…
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000 Évasion invité-vers-hôte
 ustayready/wnfexec
Bibliothèque d'exécution de code WNF utilisant C#
 d4rkcat/stackflow
Outil universel d'exploitation de débordement de tampon basé sur la pile.

 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.
 zcutlip/bowcaster
Framework de développement d'exploits basé sur Python avec des charges utiles, des encodeurs et des serveurs de connexion retour, axé sur…
 0x00pf/0x00sec_code
Dépôt éducatif de code source de sécurité offensive : shells distants, injecteurs ELF, crypters, injection mémoire et droppers pour Linux,…
 0x4d31/awesome-oscp
Une liste organisée de ressources OSCP géniales