
efi_fuzz
Fuzzer guidé par couverture pour les variables NVRAM UEFI utilisant l'émulation Qiling et AFL++ pour découvrir des vulnérabilités du firmware via la…

Utilitaires IDA Pro de l'équipe FLARE

Une extension Chrome qui démontre le contournement du Widevine L3 DRM

Nasha est une machine virtuelle pour les fichiers .NET et son runtime a été réalisé en C++/CLI.

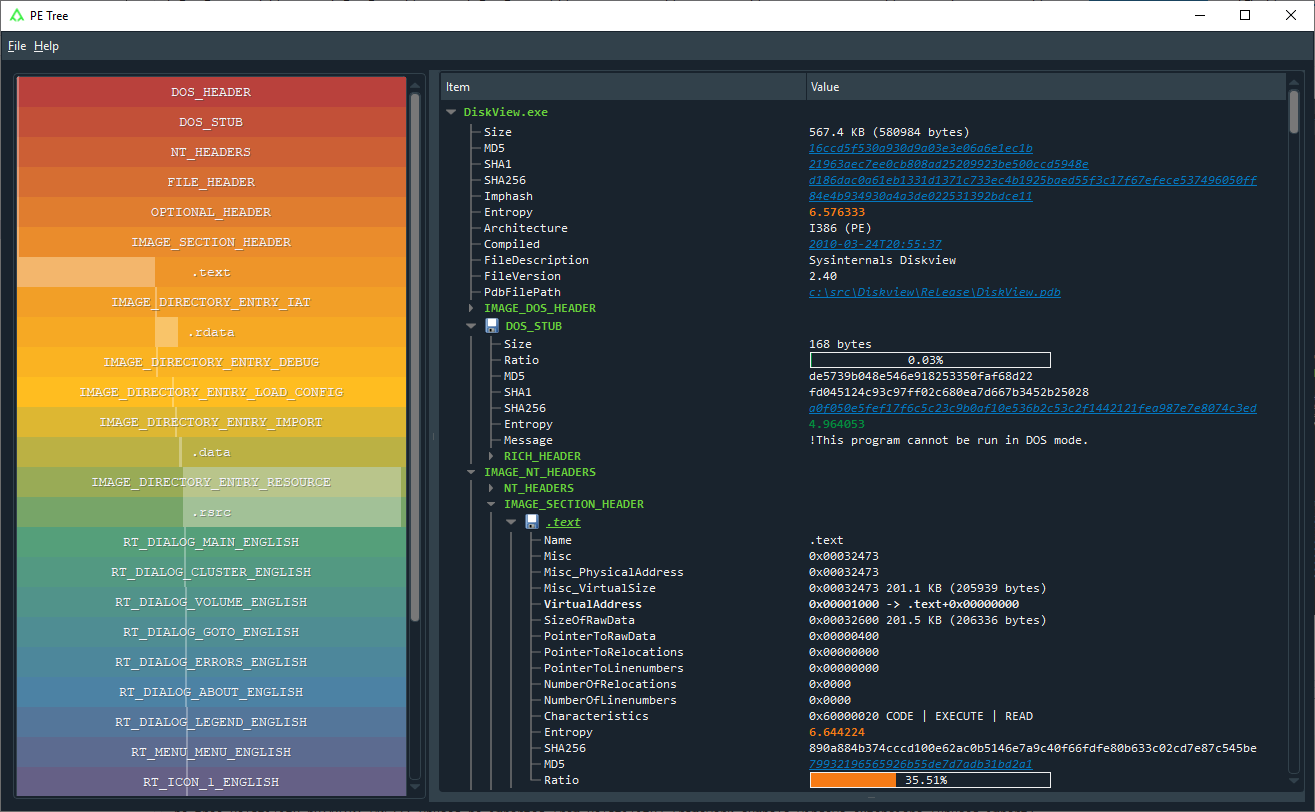
Module Python pour visualiser les fichiers Portable Executable (PE) dans une vue arborescente en utilisant pefile et PyQt5. Peut également être…

Un outil pour la rétro-ingénierie du firmware UEFI

Utilitaire de test d'intrusion et outil d'évaluation antivirus.

Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.

Avast JavaScript Interactive Shell

Auditeur de fonctions libc à l'exécution qui détecte les conditions de concurrence d'accès aux fichiers et les vulnérabilités de liens symboliques en…

Cmulator est un émulateur sandbox scriptable de rétro-ingénierie (x86 - x64) pour shellcode et binaires PE. Basé sur Unicorn & Zydis Engine &…

Plugin de Reverse Engineering collaboratif pour IDA Pro & Hex-Rays

Ce projet contient le code source du CERT Basic Fuzzing Framework (BFF) et du CERT Failure Observation Engine (FOE).

Outil d'exécution symbolique

Un framework open-source basé sur des callbacks pré et post pour la surveillance du noyau macOS.

Boîte à outils de chaînes binaires (BST). Convertissez rapidement et facilement des chaînes binaires pour tous vos besoins de développement…