Archived
GoRedOps
 kiexitdispatcher/goredops
🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…
privilege-escalationexploitationids-ips-evasion+9
 fuzzinglabs/octopus
Outil d'analyse de sécurité pour module WebAssembly (wasm) et contrats intelligents blockchain (BTC/ETH/NEO/EOS)
 mandiant/flashmingo
Analyse automatique de fichiers SWF basée sur certaines heuristiques. Extensible via des plugins.
 boschresearch/gdbfuzz
Fuzzing des systèmes embarqués à l'aide de points d'arrêt matériels
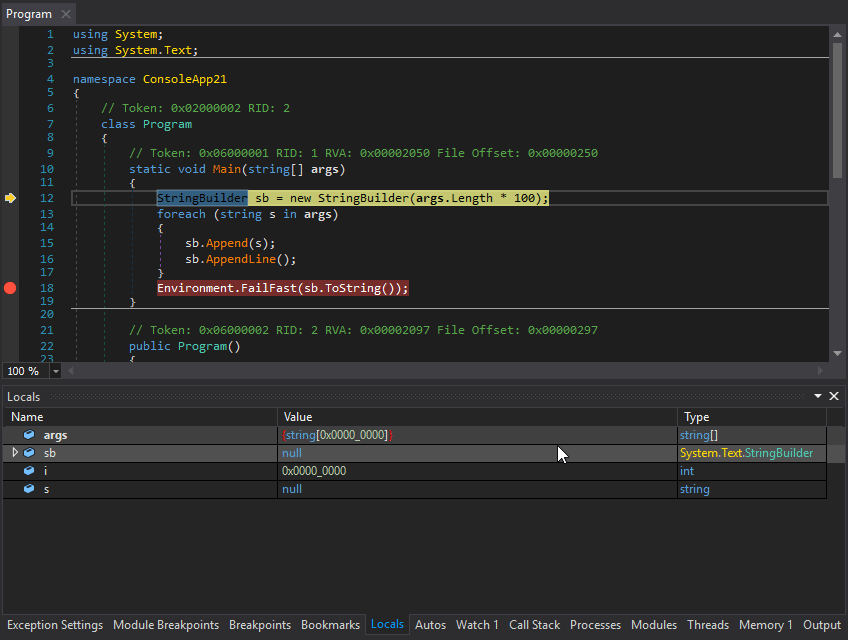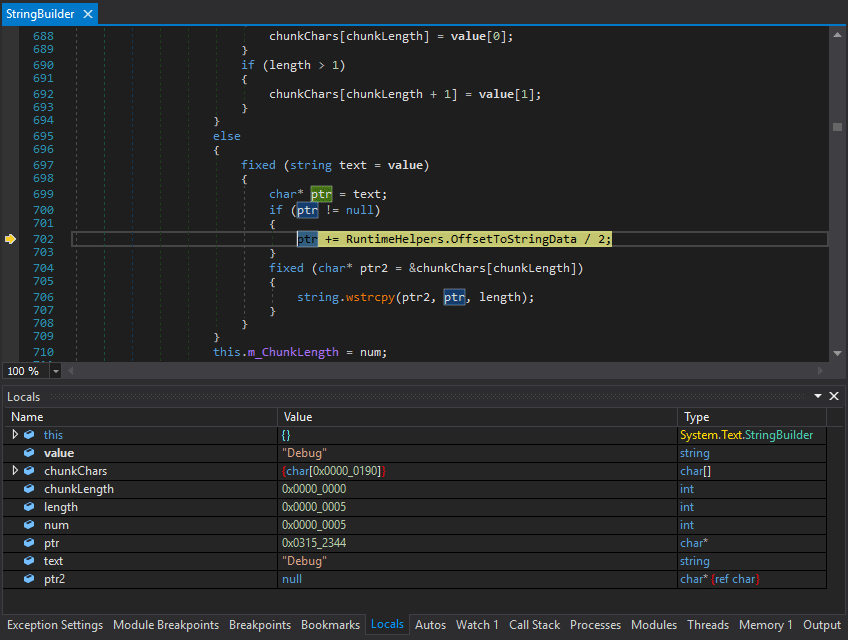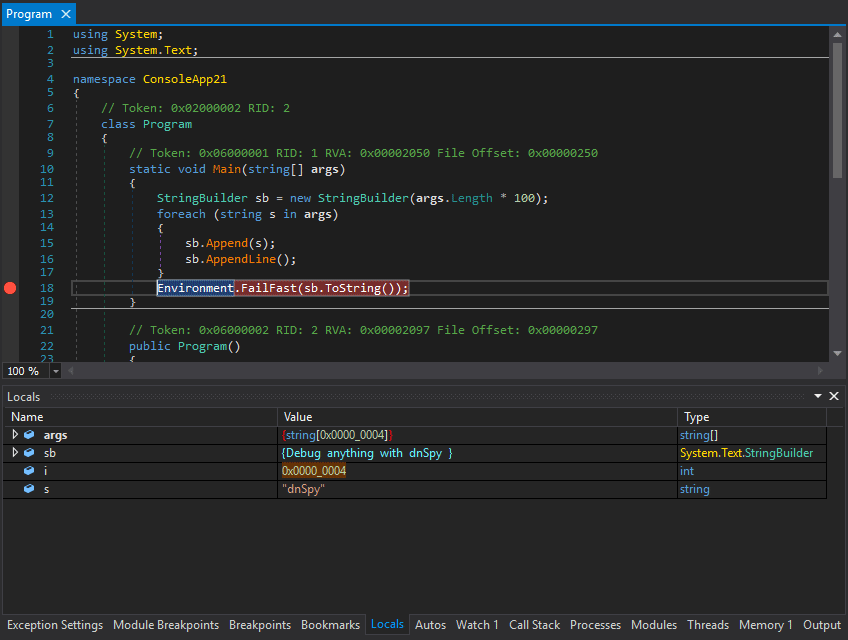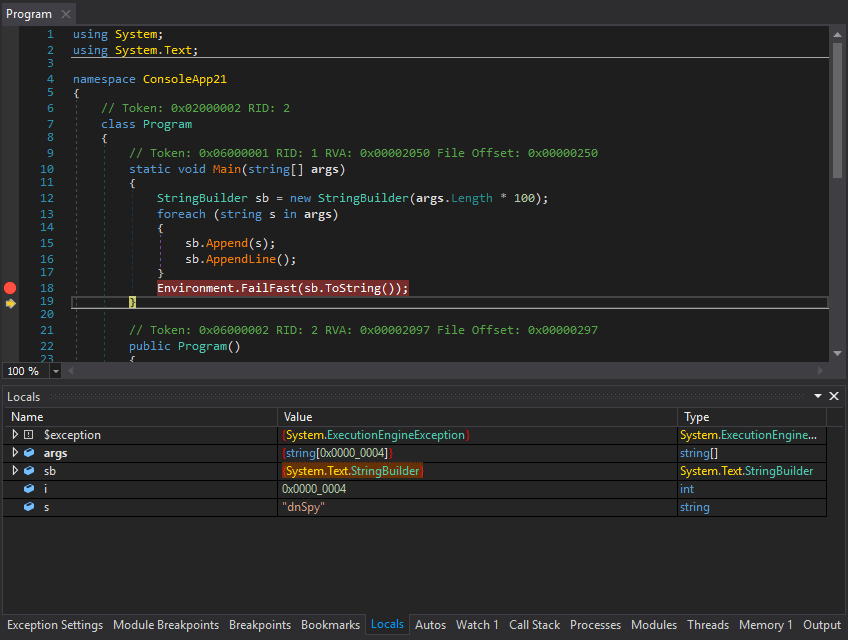 dnspy/dnspy
Débogueur .NET et éditeur d'assembly
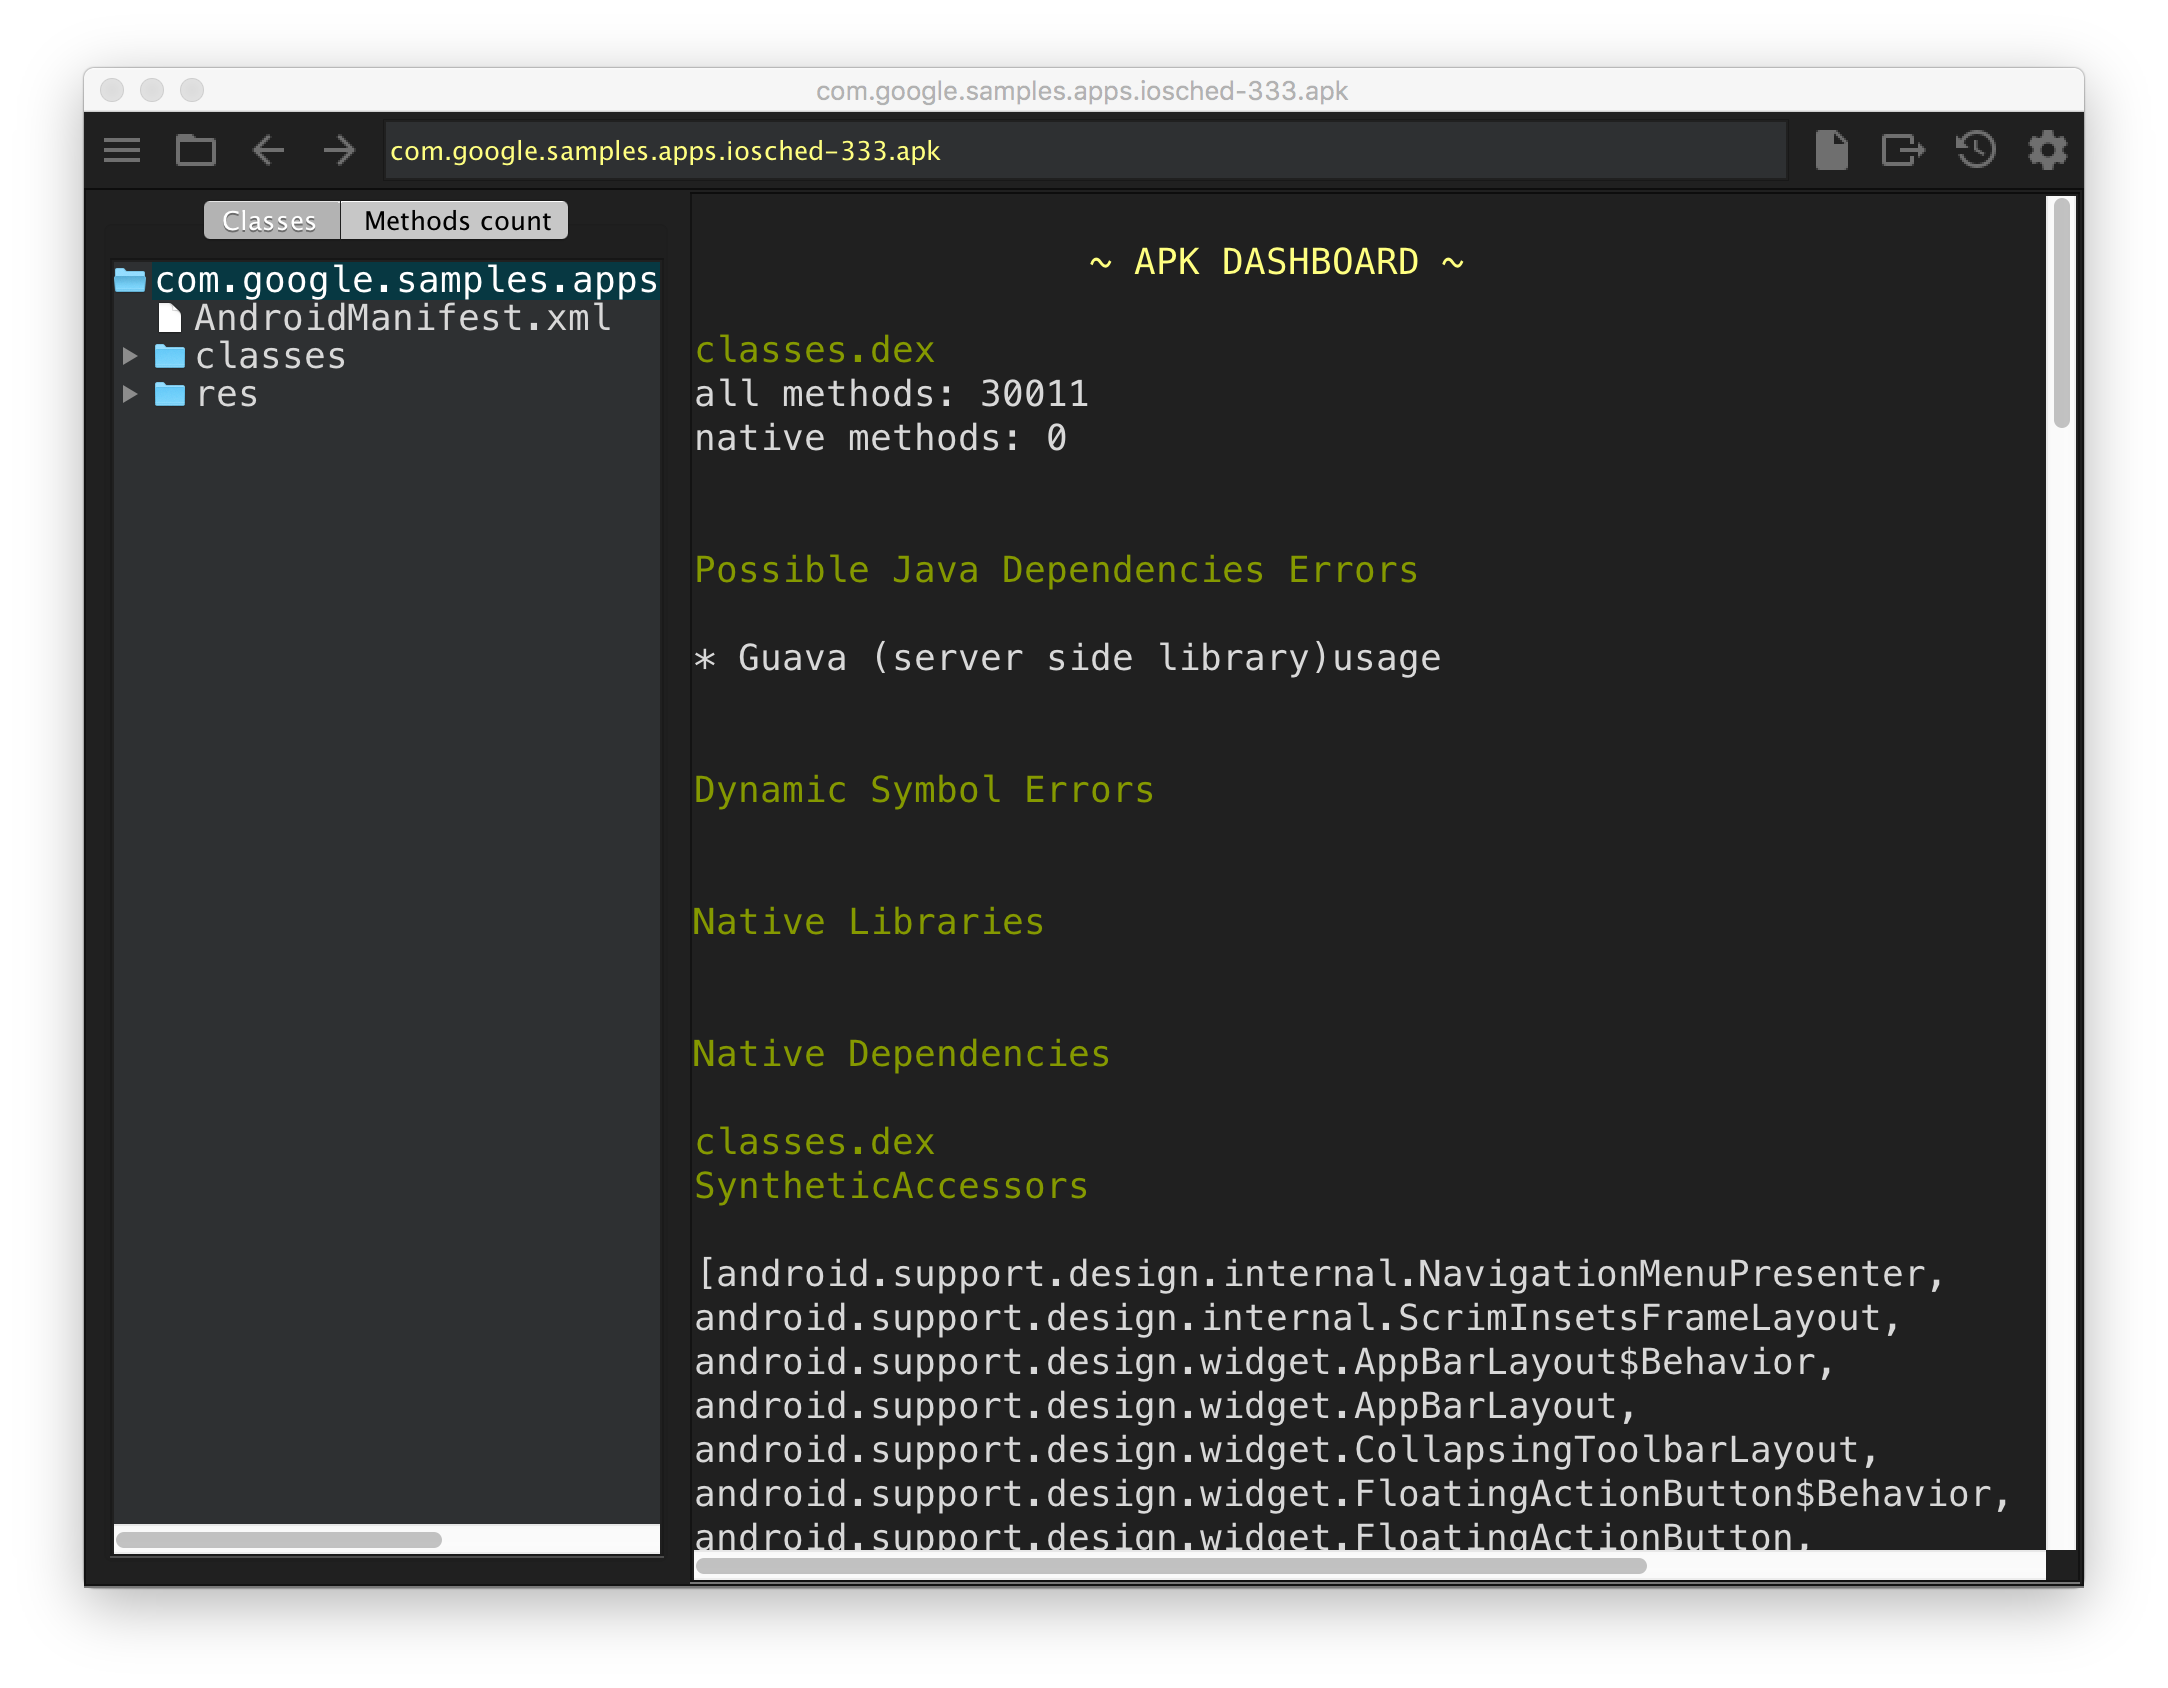 google/android-classyshark
Visionneuse de bytecode Android et Java
 sonyxperiadev/apkanalyser
Outil d'analyse statique pour les APK Android qui inspecte le bytecode Dalvik, décode les ressources XML et détecte les problèmes potentiels. Prend…
 google/enjarify
Traduit le bytecode Dalvik (DEX/APK) en bytecode Java équivalent, permettant aux outils d'analyse Java de traiter les applications Android avec une…
 20urc3/sekiryu
Kit complet pour Ghidra headless.
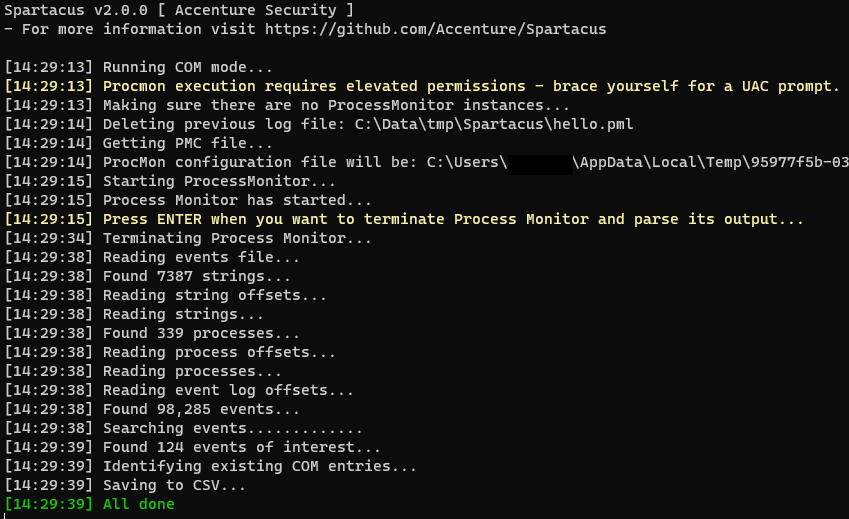 accenture/spartacus
Spartacus — Boîte à outils de détournement DLL/COM
 optiv/mangle
Mangle est un outil qui manipule certains aspects des exécutables compilés (.exe ou DLL) pour éviter la détection par les EDR.
 sh0ckfr/dllirant
DLLirant est un outil permettant d'automatiser les recherches de DLL Hijacking sur un binaire spécifié.
 mandiant/flare-qdb
Débogueur en ligne de commande et Python pour instrumenter et modifier le comportement de logiciels natifs sous Windows et Linux.
 ptswarm/reflutter
Framework de rétro-ingénierie Flutter
 anerruption/logic.net
Un obfuscateur .NET gratuit et open-source utilisant dnlib.
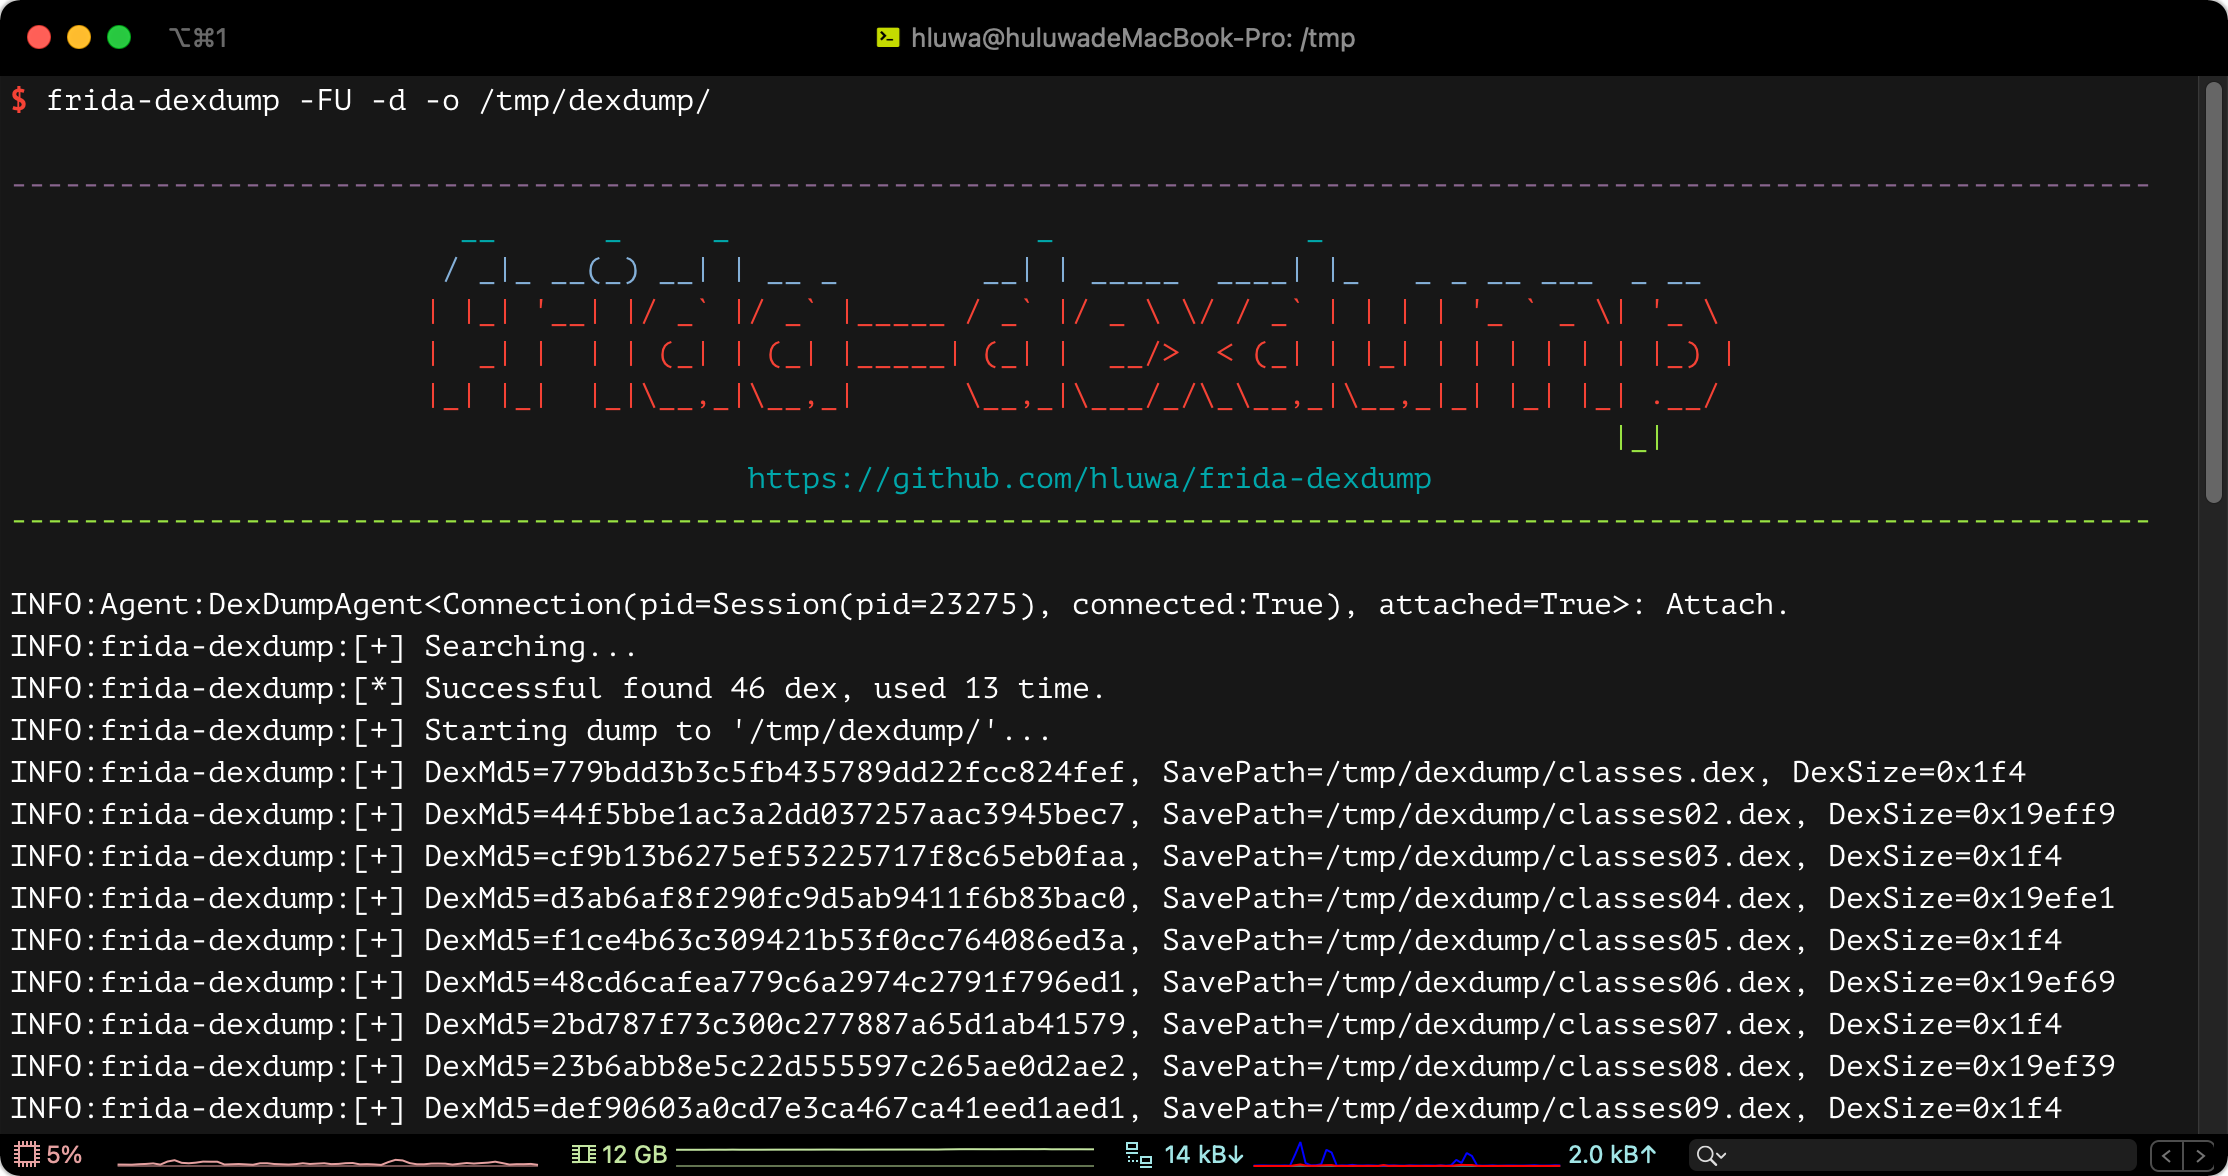 hluwa/frida-dexdump
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.