

TinyLoad
 iamsopotatoe-coder/tinyload
Packeur et crypter open source pour Windows x64 PE. Compresse et chiffre les exécutables avec une machine virtuelle personnalisée dans un stub…
encryption-decryption-toolspayload-generationexploitation+5
180
iamsopotatoe-coder/tinyloadPackeur et crypter open source pour Windows x64 PE. Compresse et chiffre les exécutables avec une machine virtuelle personnalisée dans un stub…
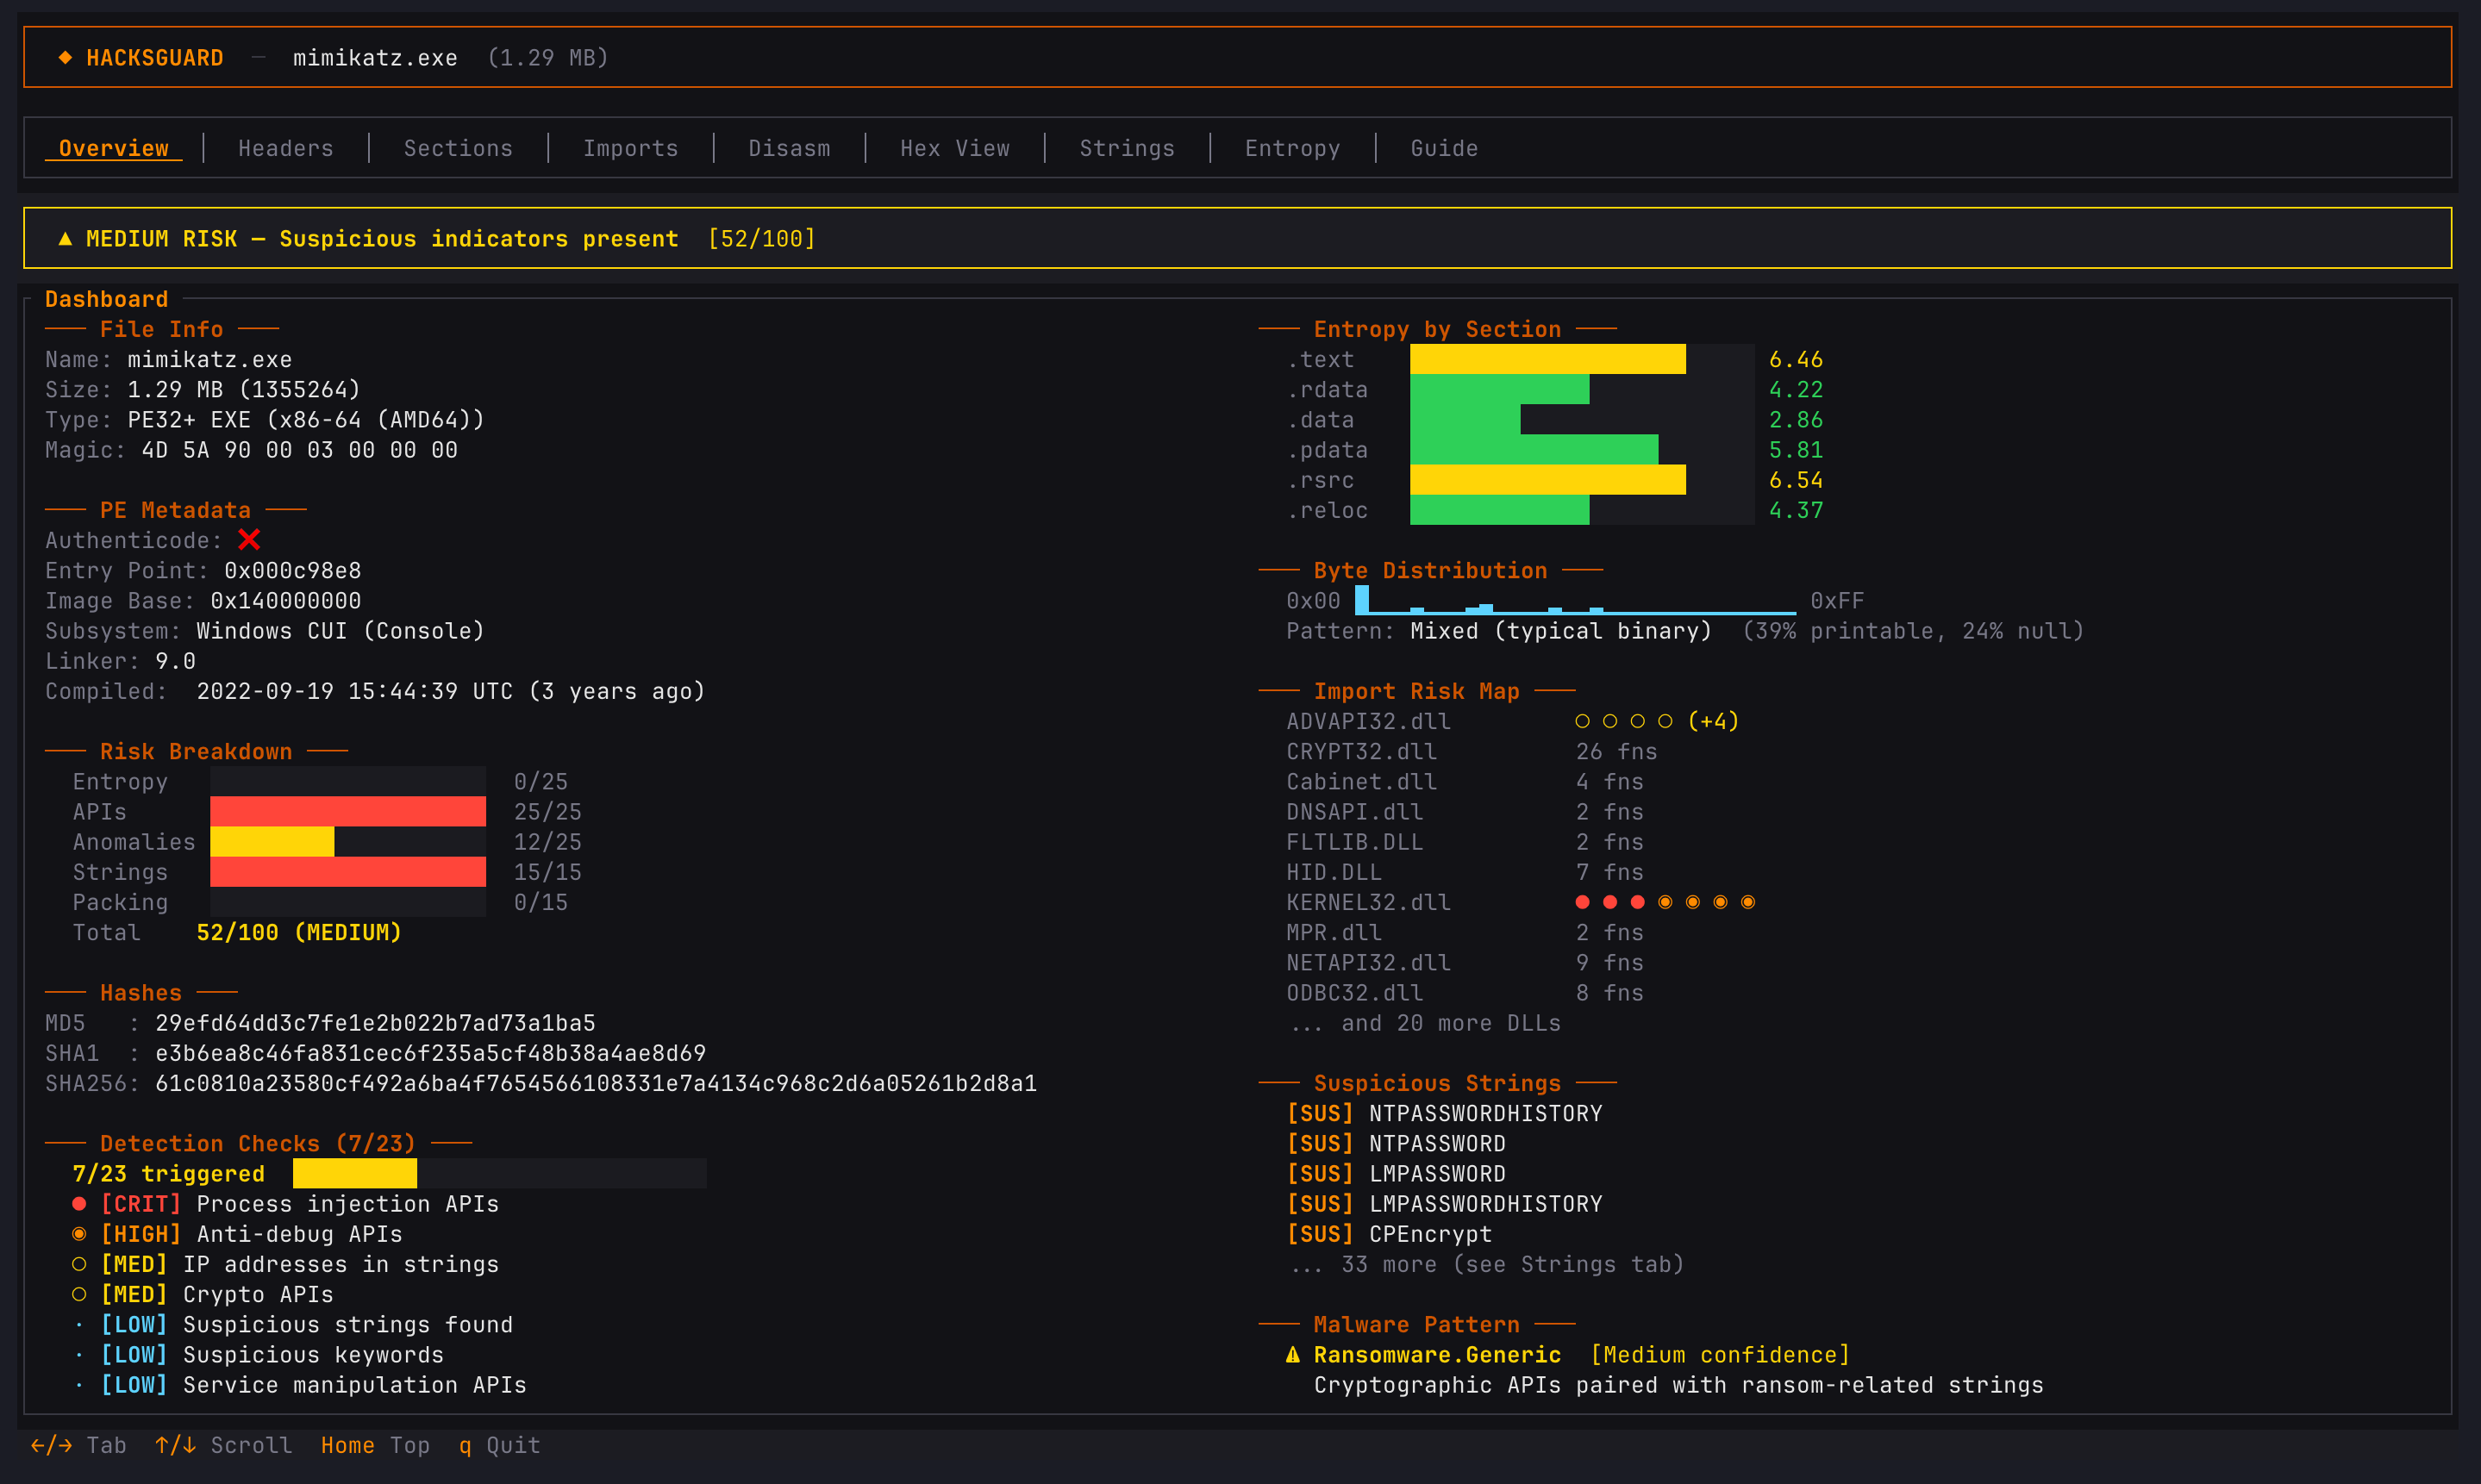 rhacknarok/hacksguard
Un outil d'analyse de malwares en TUI, multithreadé et extrêmement rapide, écrit en Rust. Propose une analyse approfondie des fichiers PE, un scan…
 geamztheangrybirds727/transformers-forged-to-fight-offline-version
TRANSFORMERS: Forged to Fight est un jeu de combat en 3D où vous prenez le contrôle de certains des soldats les plus charismatiques de l'univers…
 binaryhardening/cfgrip
Désassemble les binaires PE/ELF x86/x64, résout les branches indirectes via GOT, les tables de saut et le traçage de registres, et exporte le graphe…
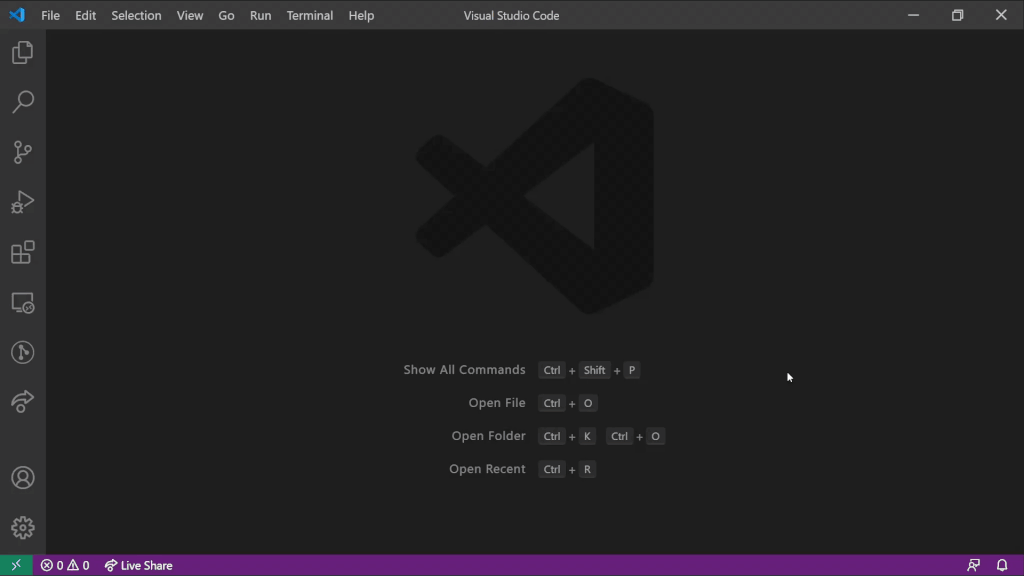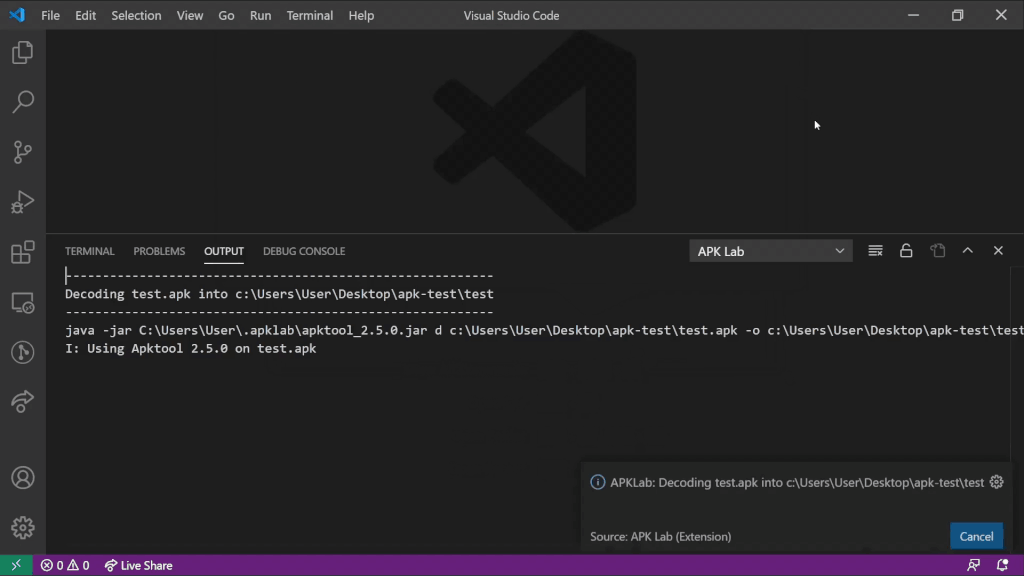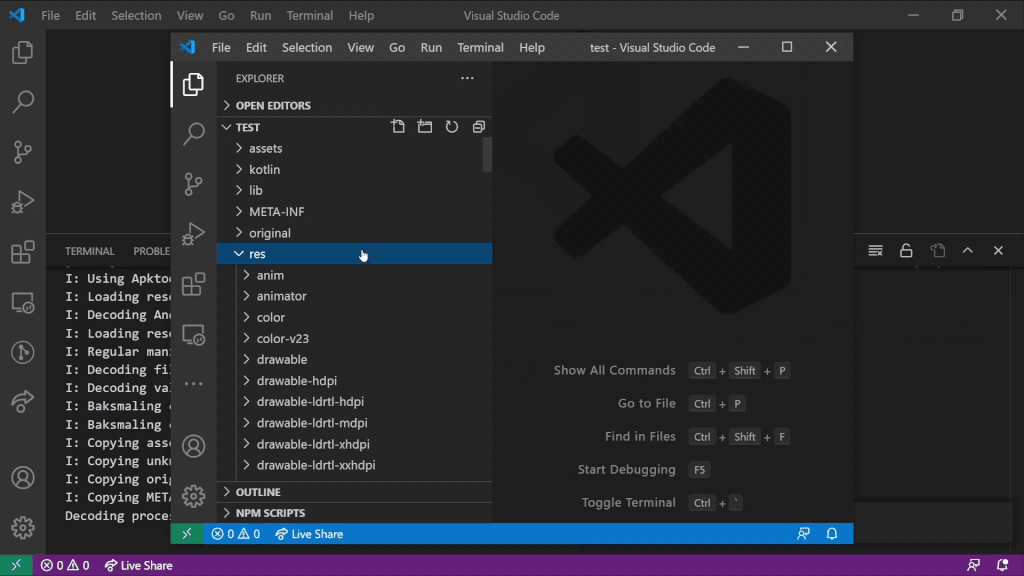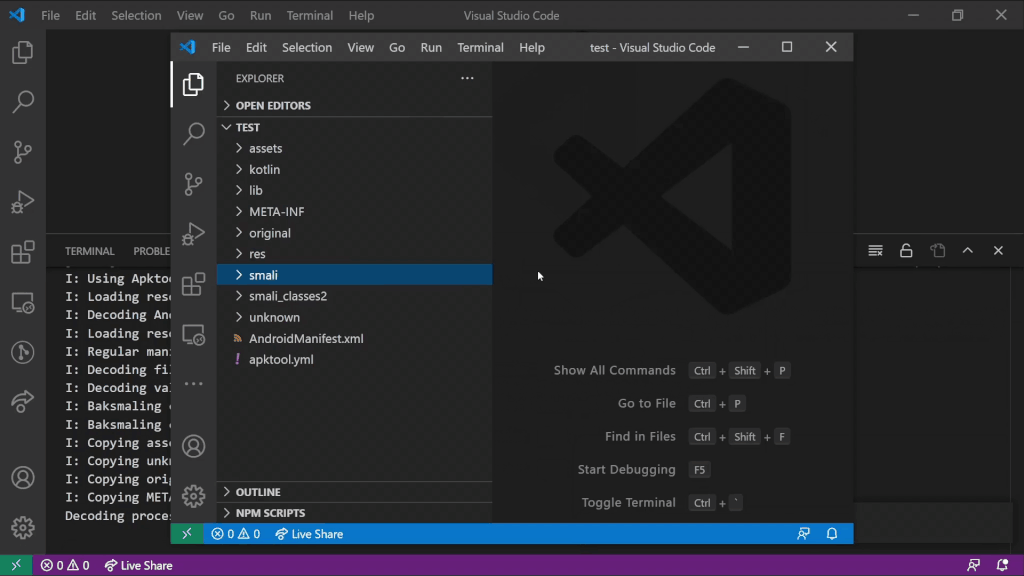 apklab/apklab
Atelier de rétro-ingénierie Android pour VS Code
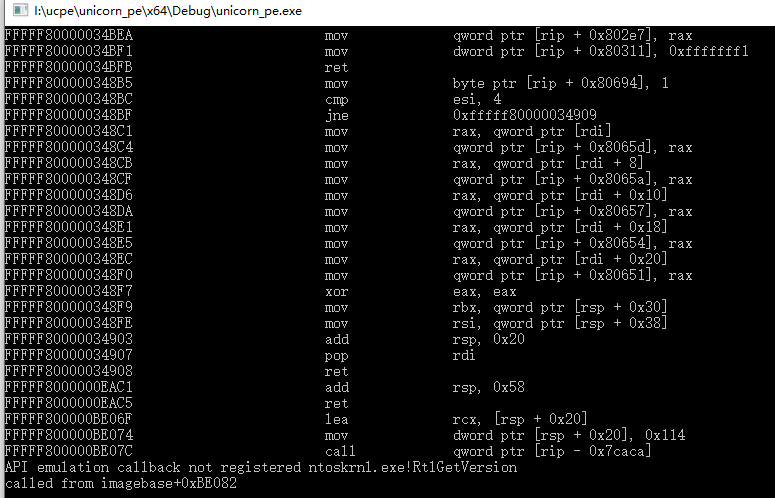 hzqst/unicorn_pe
Émule l'exécution de fichiers PE Windows à l'aide du moteur Unicorn pour l'analyse de malwares, le dépaquetage de binaires packés et le déchiffrement…
 aftermathlabs/vmp2
Dépaqueter et désobfusquer les binaires protégés par VMProtect 2 avec un explorateur de VM basé sur l'émulation, un profileur de handlers et un…
 hugsy/recon_2024_windbg_workshop
Matériel d'atelier pour maîtriser le débogage WinDbg en mode noyau et mode utilisateur, avec configuration de KdNet, démos et un défi Time Travel…
 revng/revng-c
Bibliothèque centrale de lifting binaire qui traduit le code exécutable en IR LLVM et reconstruit du code source de type C pour l'ingénierie inverse…
 ospg/binwalk
Outil d'analyse de firmware
 de4dot/de4dot
Désobfuscateur et unpacker .NET.
 sentinel-one/peafl64
Outil d'instrumentation binaire statique pour exécutables Windows x64
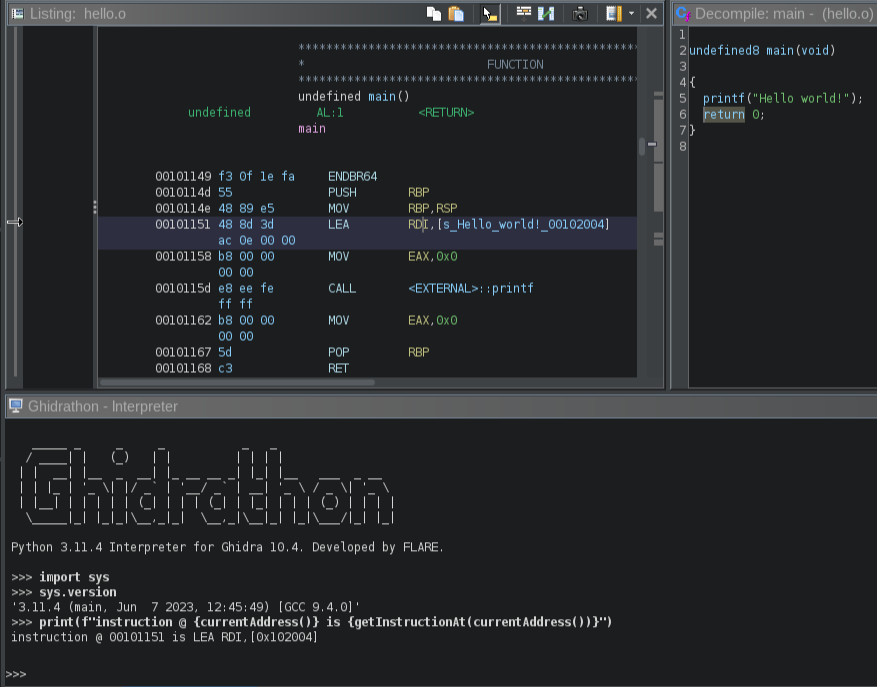 mandiant/ghidrathon
L'extension open-source de l'équipe FLARE pour ajouter la prise en charge de scripts Python 3 à Ghidra.
 mandiant/route-sixty-sink
Relier les sources aux puits dans les applications C#.
 google/afl
american fuzzy lop - un fuzzer orienté sécurité
 beardypig/ghidra-emotionengine
Processeur Ghidra pour le CPU MIPS de l'Emotion Engine de la PlayStation 2
 googleprojectzero/brokentype
Ensemble d'outils de fuzzing de polices TrueType et OpenType
 kiexitdispatcher/godefender
Anti-virtualisation, Anti-débogage, AntiVM, Anti-machine virtuelle, Anti-débogage, Anti-Sandboxie, Anti-sandbox, Paquet de détection de VM. Windows…