

frida-ios-hook
 noobpk/frida-ios-hook
Un outil qui vous aide à tracer facilement les classes, les fonctions et à modifier les valeurs de retour des méthodes sur la plateforme iOS
dynamic-analysis-sandboxingios-securityreverse-engineering+3
1.2k
noobpk/frida-ios-hookUn outil qui vous aide à tracer facilement les classes, les fonctions et à modifier les valeurs de retour des méthodes sur la plateforme iOS
 icyguider/nimcrypt
Crypter PE écrit en Nim
 oalabs/hashdb-ida
Plugin de recherche de hachage d'API HashDB pour IDA Pro
 trailofbits/maat
Cadre d'exécution symbolique dynamique et d'analyse binaire avec analyse de flux, résolution de contraintes, émulation multi-architecture via Sleigh…
 gamozolabs/elfloader
Un aplatisseur de fichiers ELF agnostique à l'architecture pour shellcode.
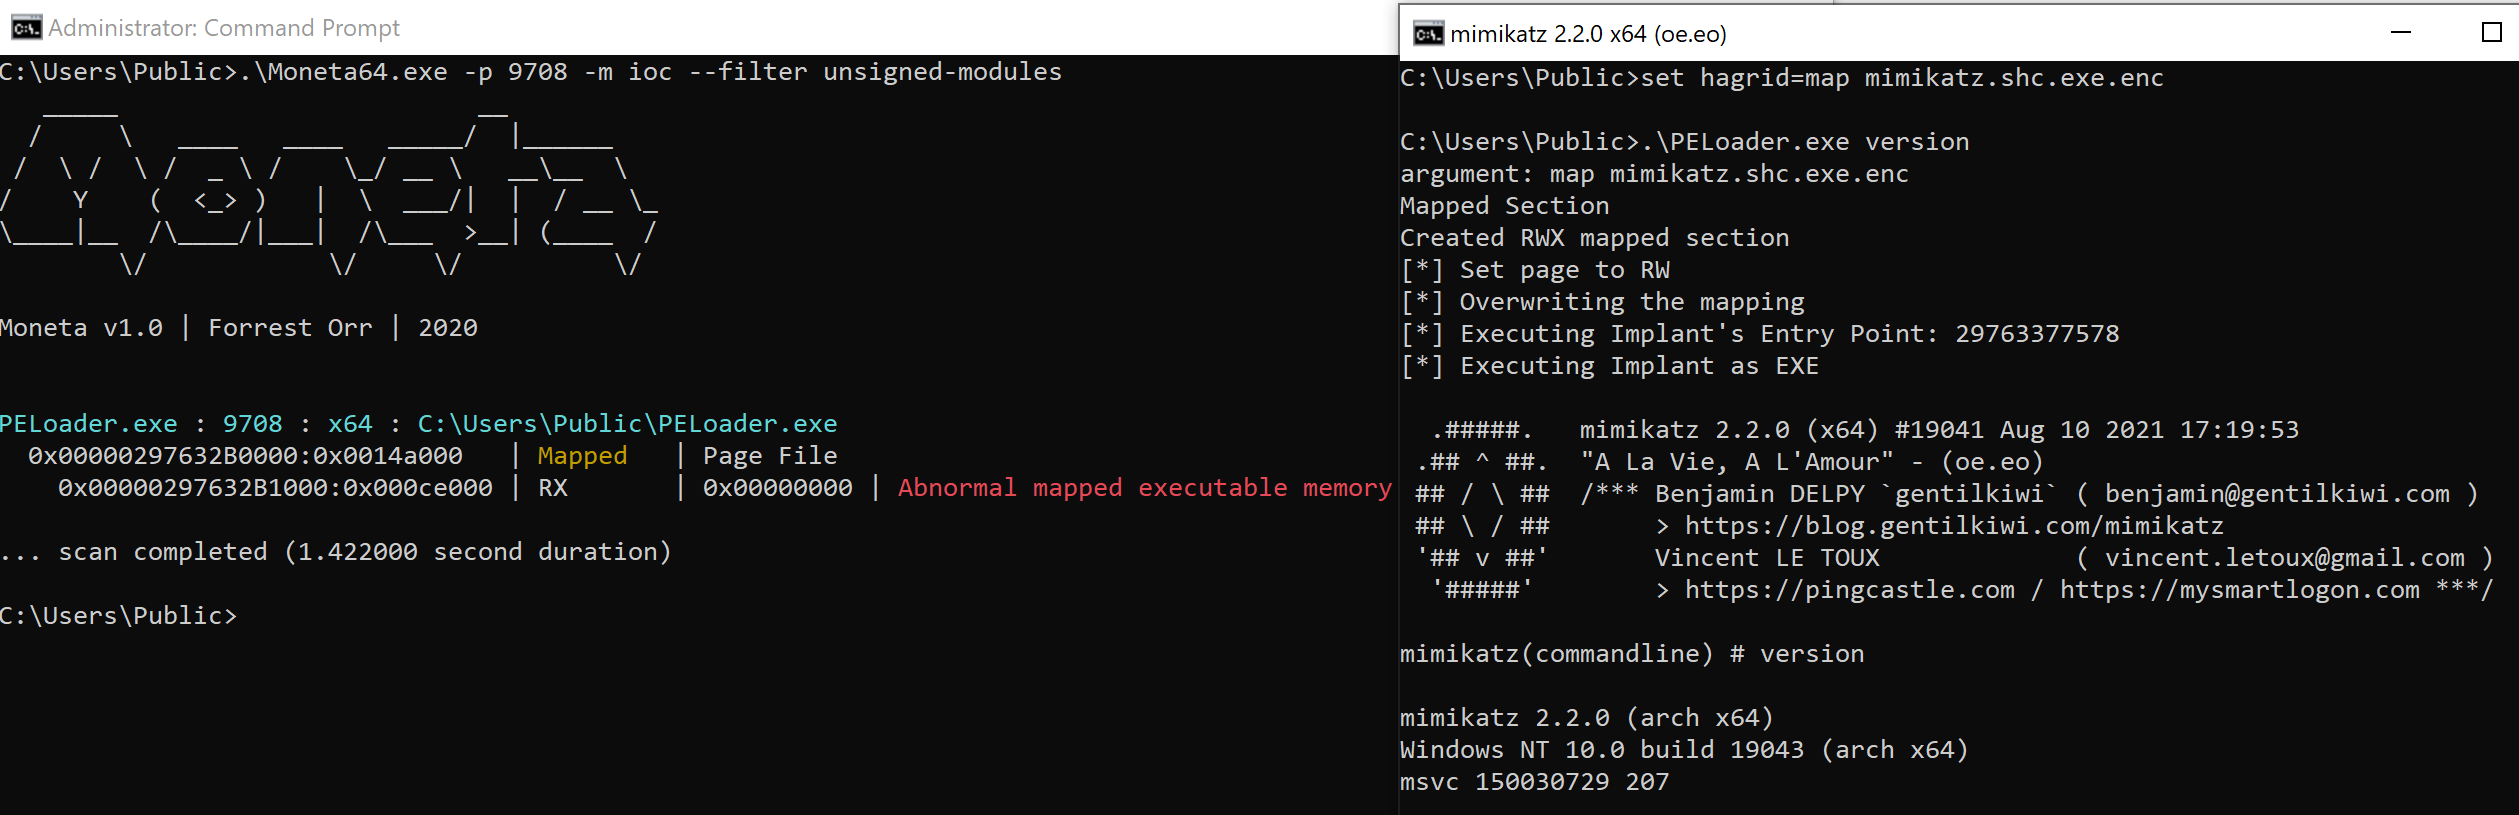 hagrid29/peloader
Chargeur PE avec diverses techniques d'injection de shellcode
 snare/voltron
Kit UI de débogueur extensible offrant des vues personnalisables des registres, du désassemblage, de la pile, de la mémoire, des points d'arrêt et de…
 uds-se/formatfuzzer
Fuzzer de formats binaires piloté par des modèles qui génère et analyse des entrées de test valides à grande vitesse, avec intégration AFL++ pour un…
 cerbersec/ares
Project Ares est un chargeur de Preuve de concept (PoC) écrit en C/C++ basé sur la technique de Transacted Hollowing
 sec-tools/litefuzz
Un fuzzer multi-plateforme pour sonder les binaires en espace utilisateur, les clients et serveurs réseau.
 jhftss/ida2obj
Outil d'instrumentation binaire statique qui extrait des fichiers objets COFF depuis des exécutables, permettant l'insertion de code/données à…
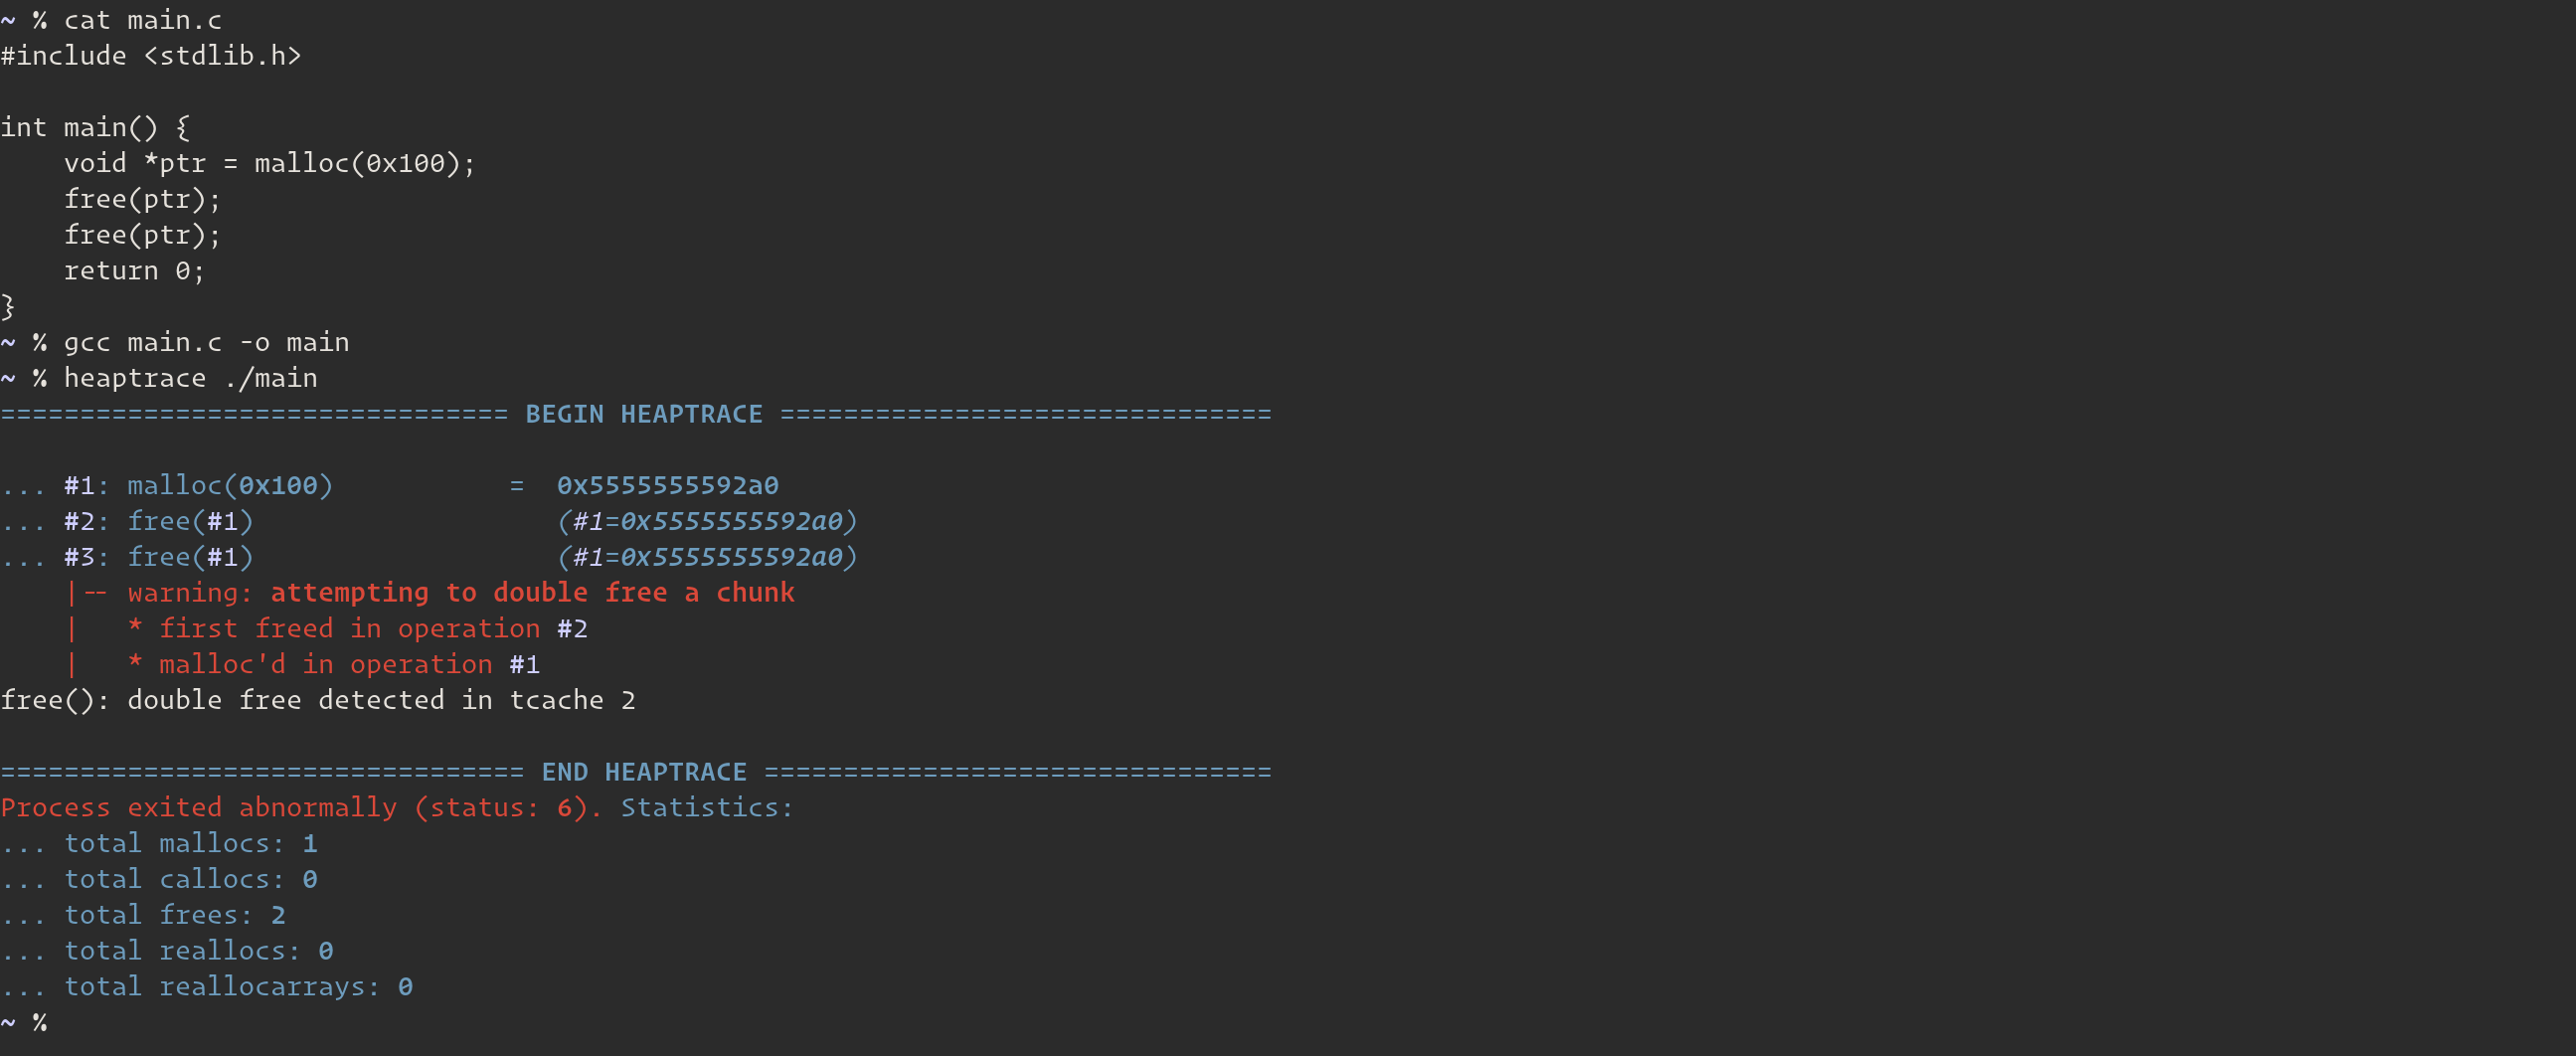 arinerron/heaptrace
aide à visualiser les opérations sur le tas pour le pwn et le débogage
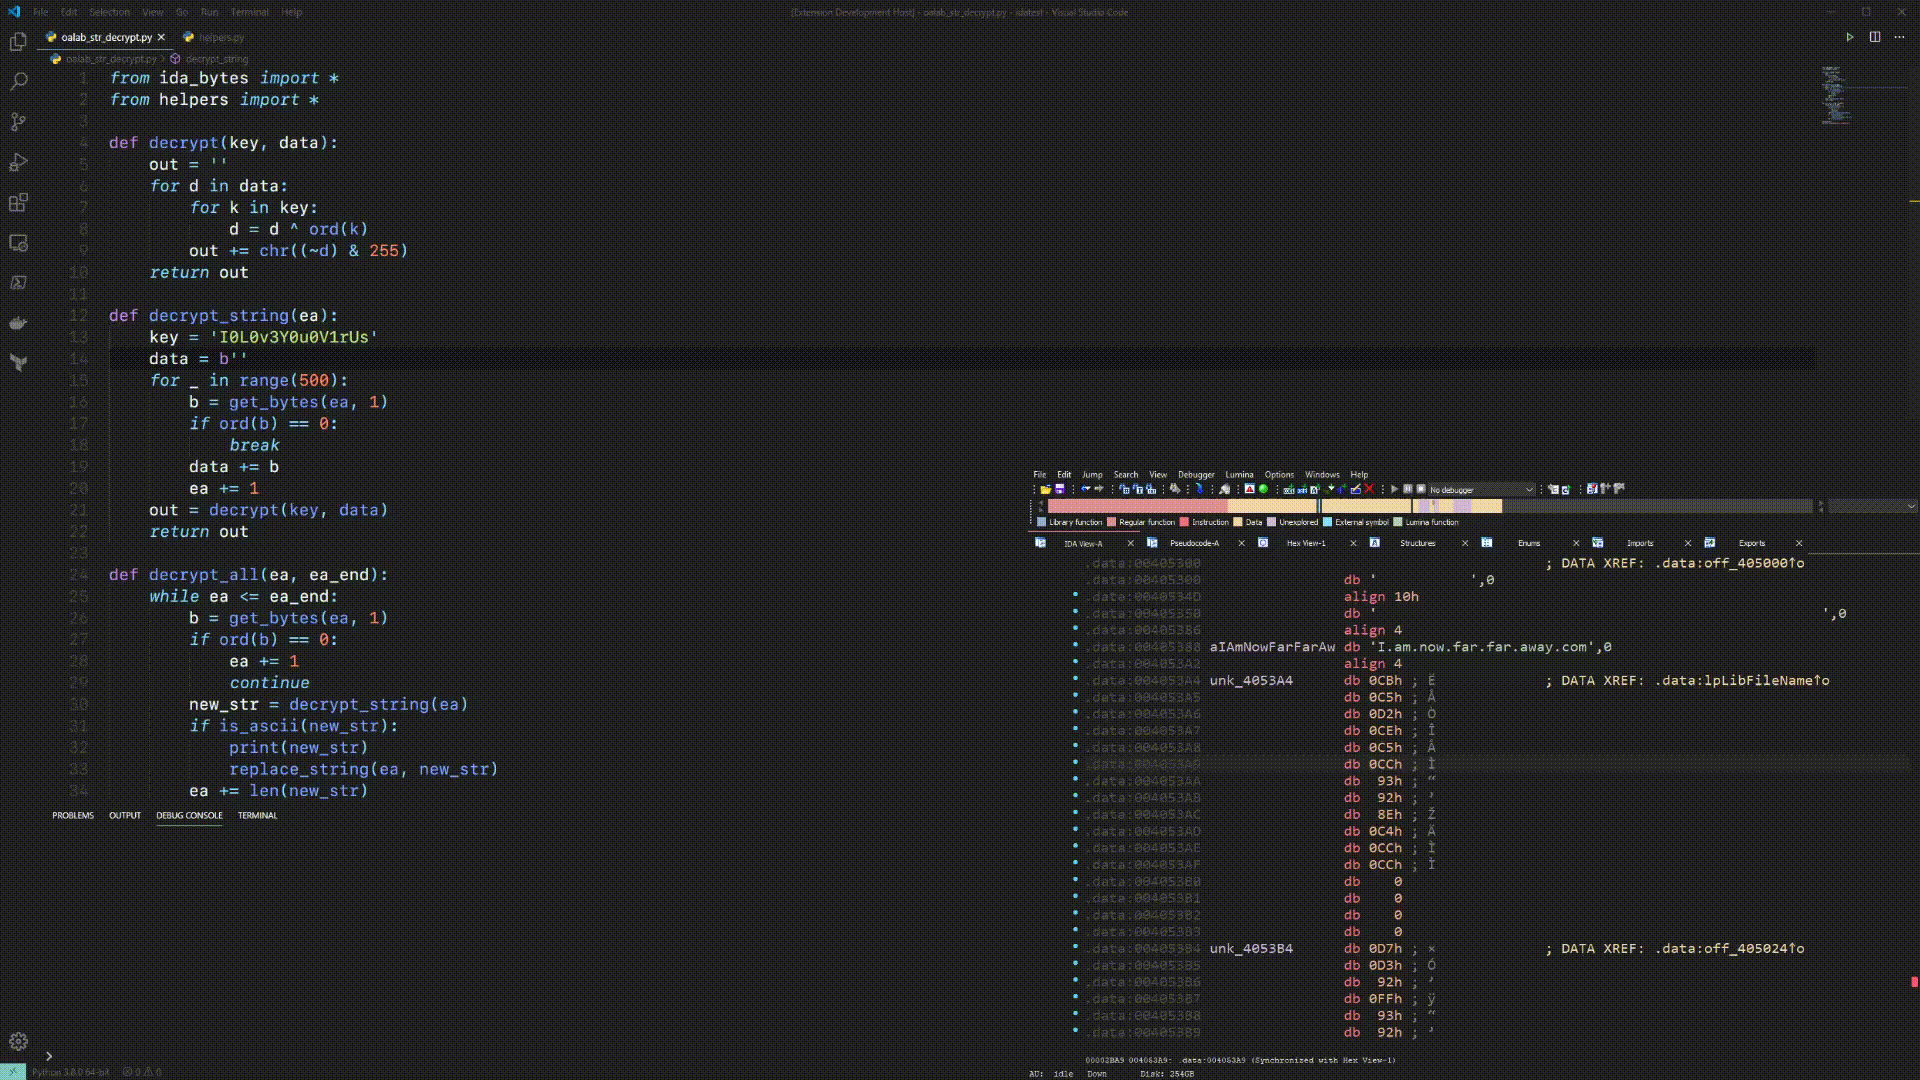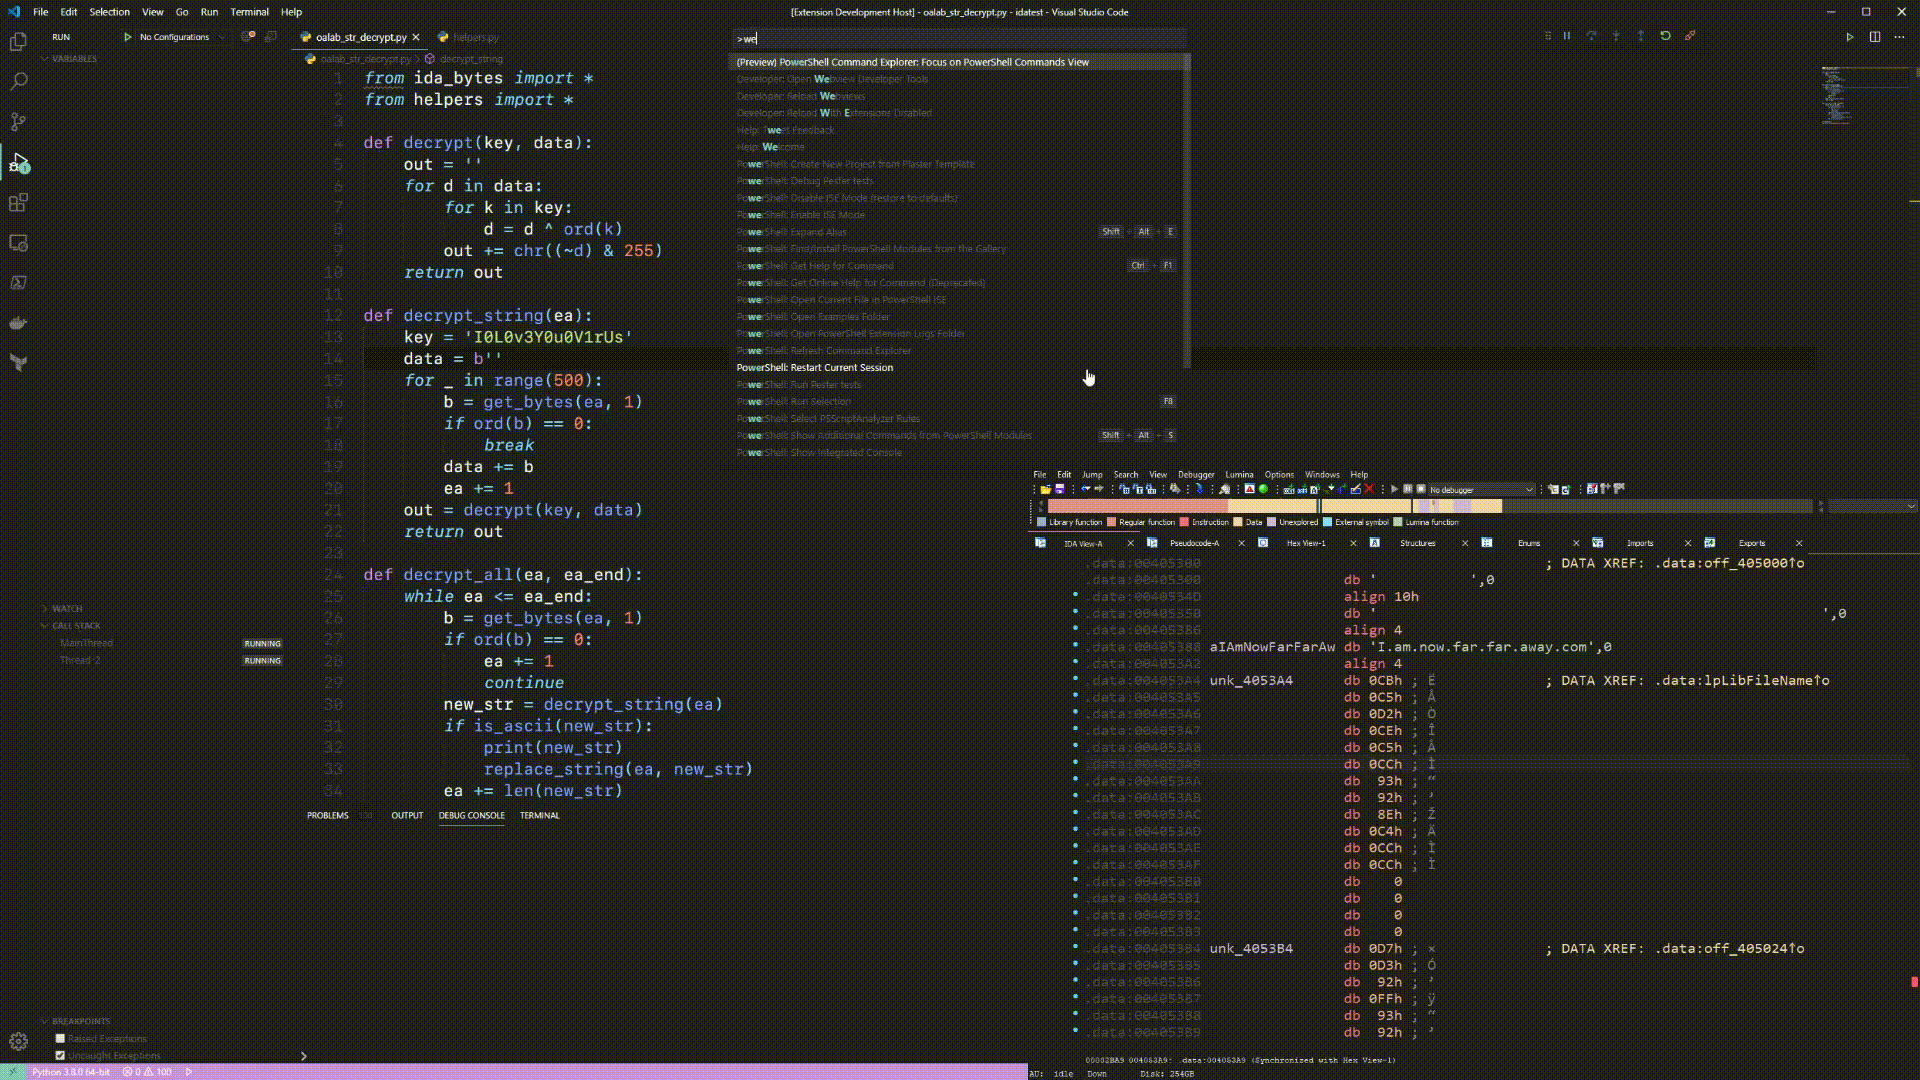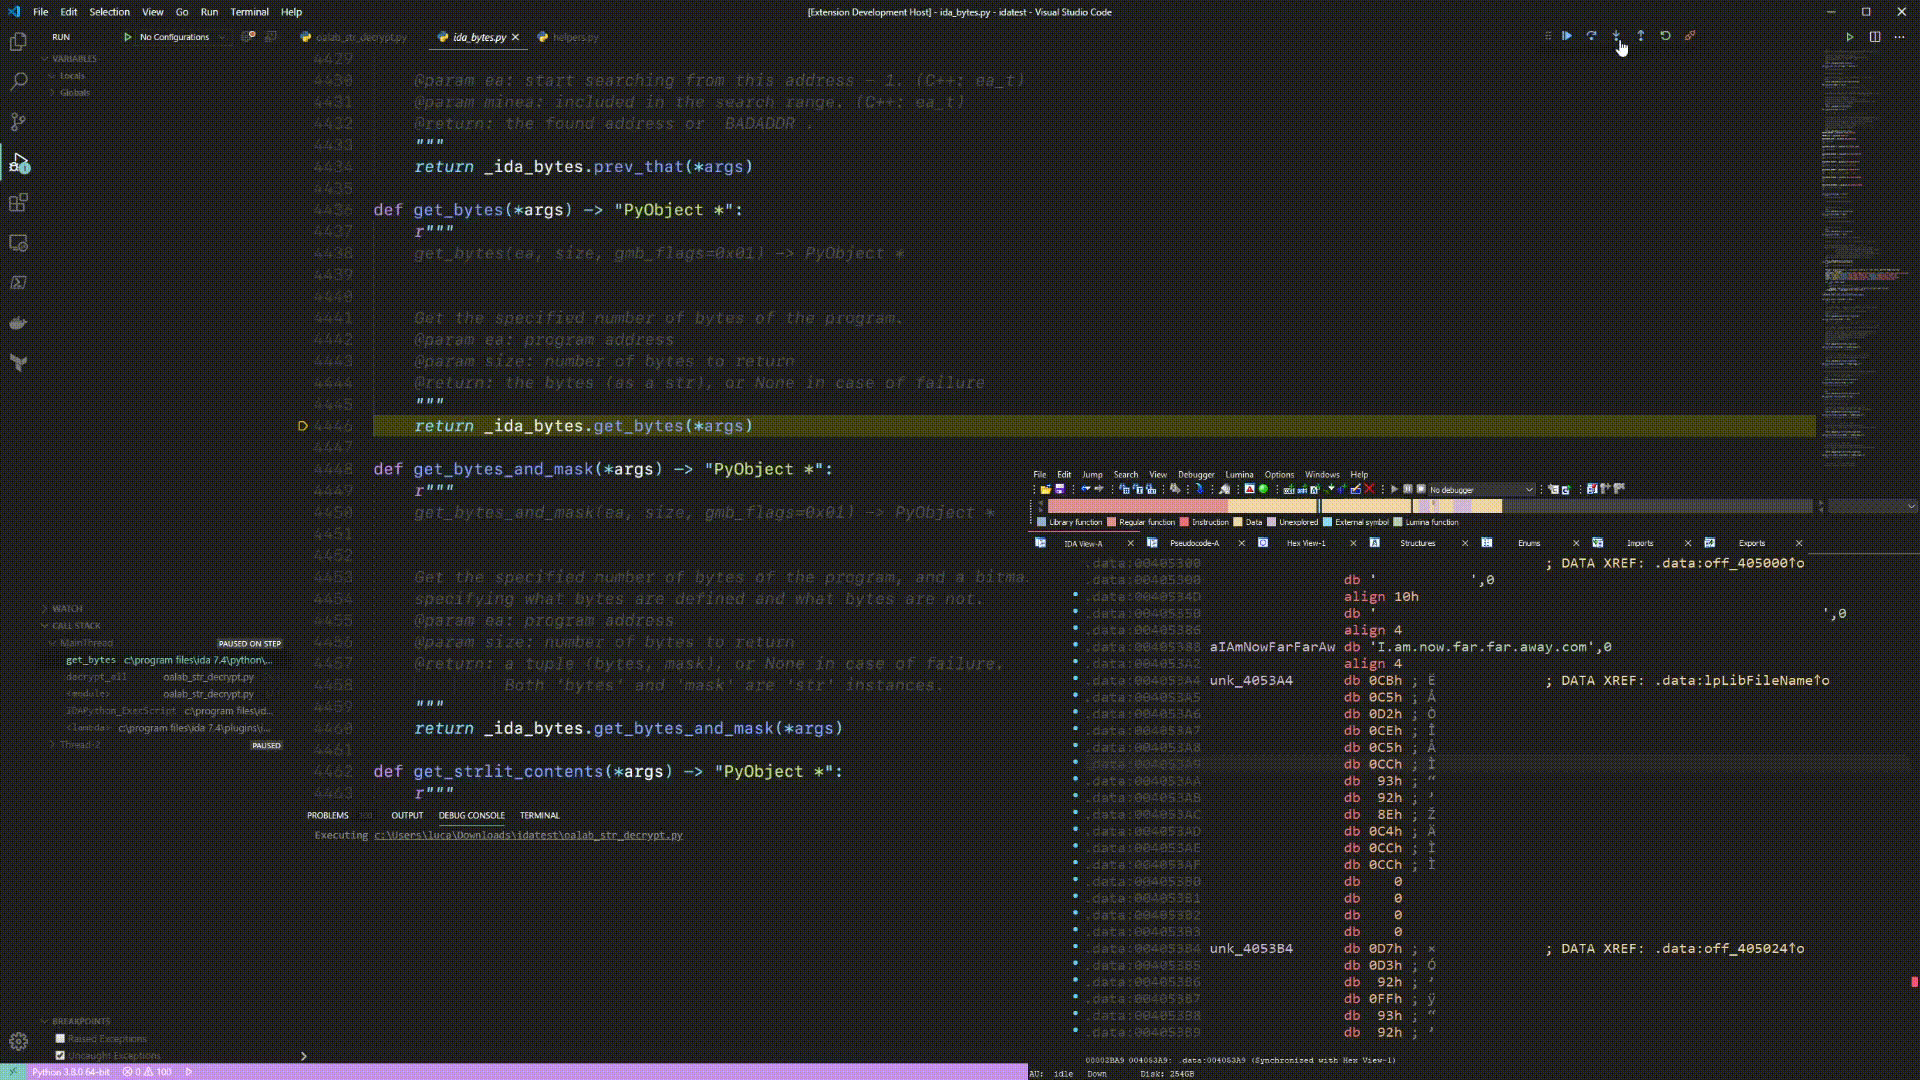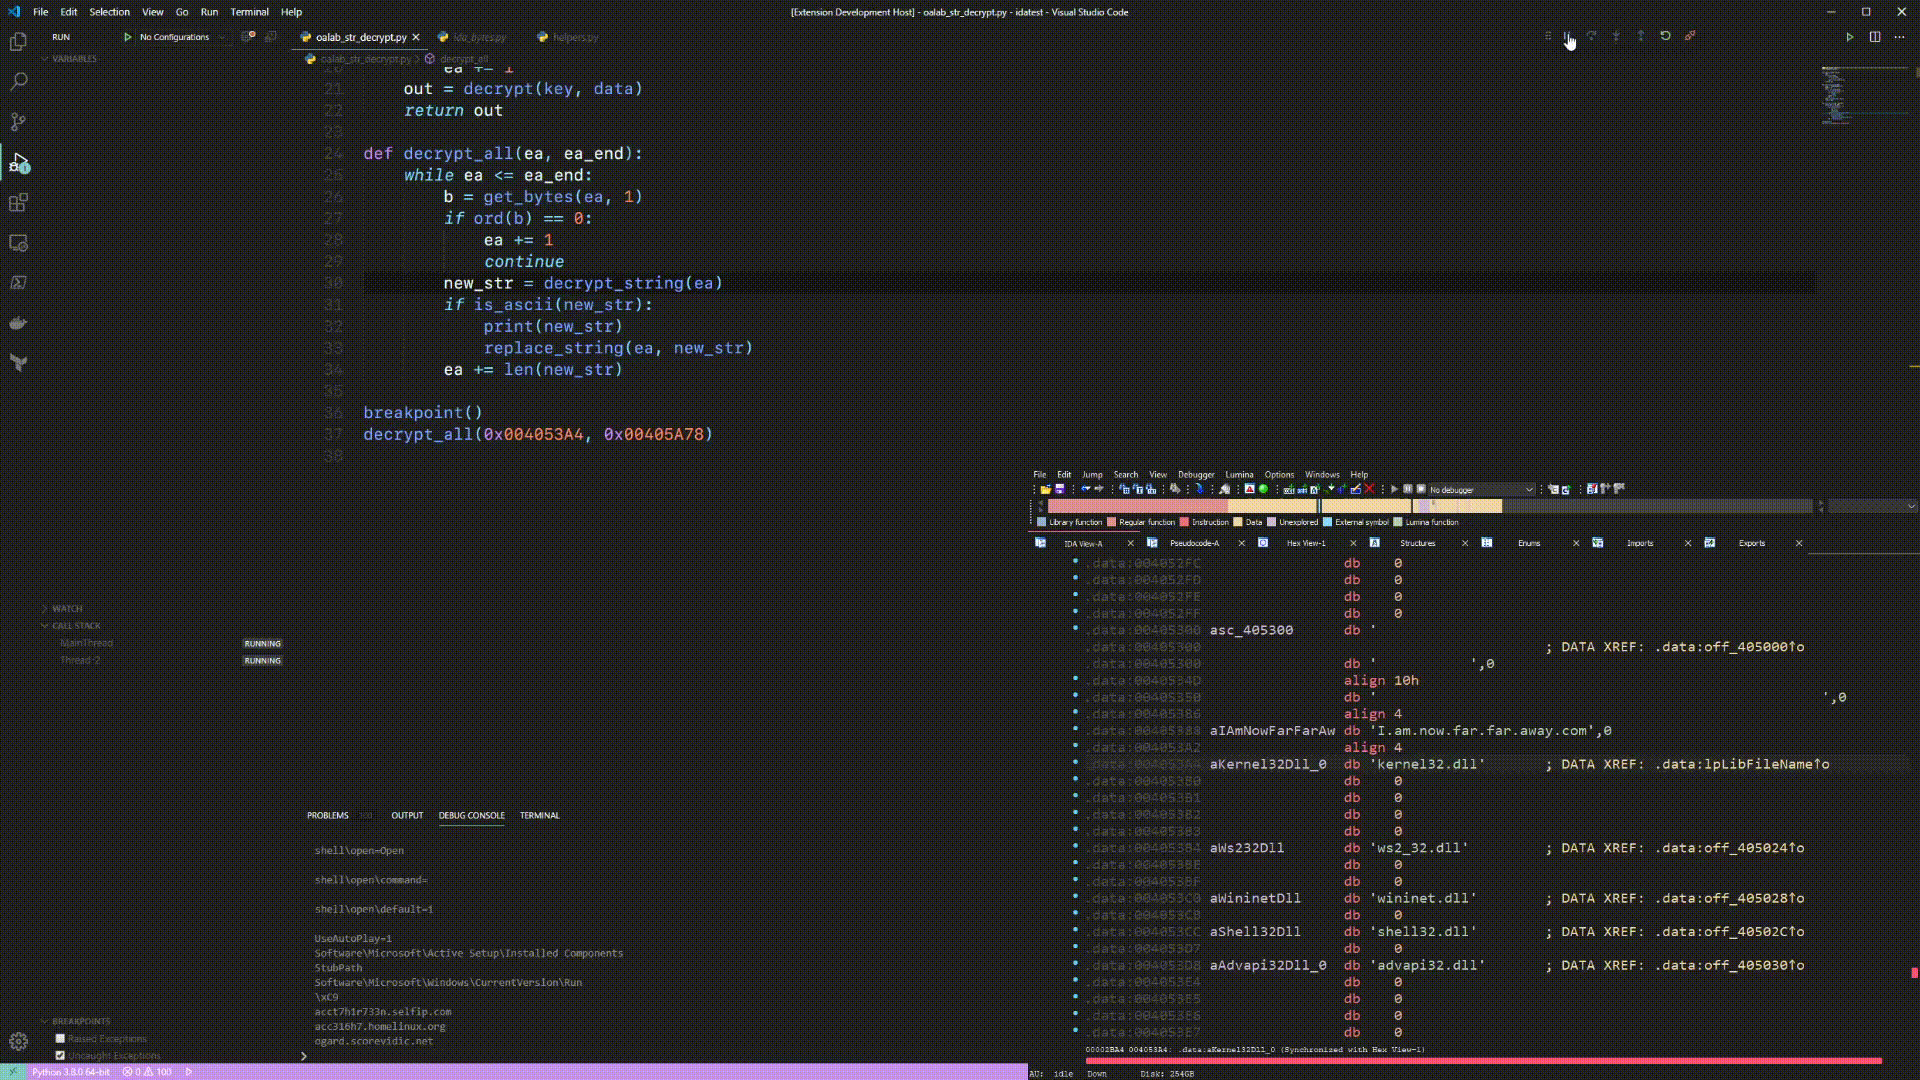 ioncodes/idacode
Une intégration pour IDA et VS Code qui connecte les deux pour exécuter et déboguer facilement des scripts IDAPython.
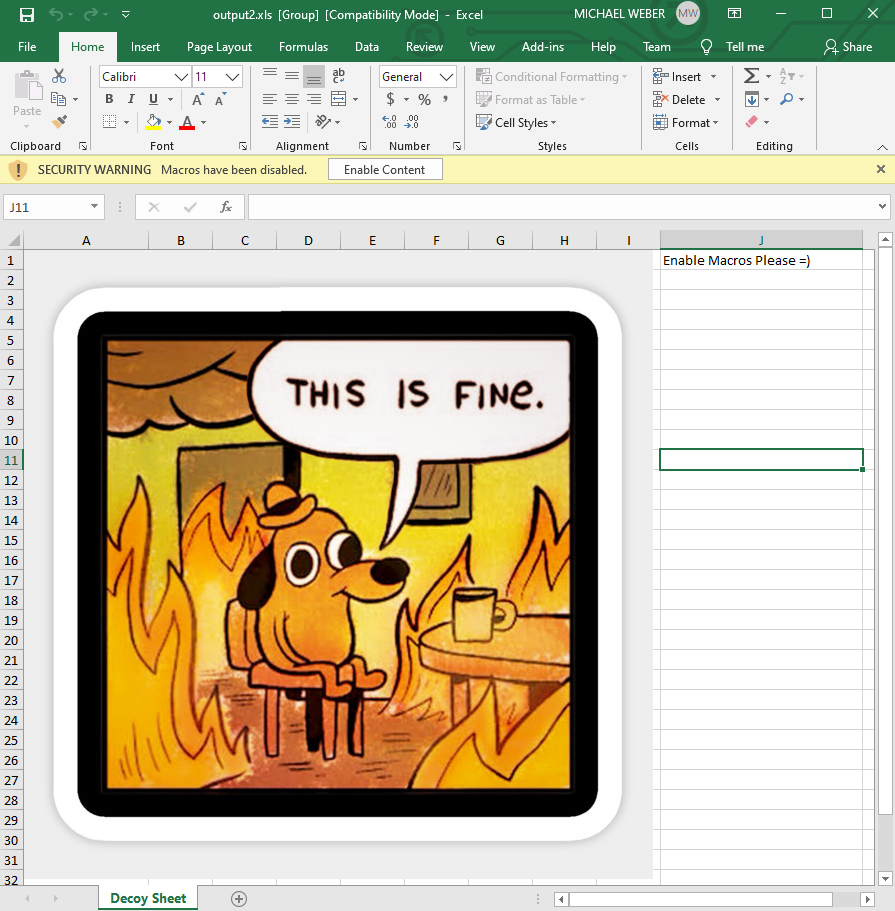 michaelweber/macrome
Lecteur/Écrivain de documents macro Excel pour les red teamers et analystes
 helviojunior/shellcodetester
Une application pour tester les shellcodes Windows et Linux
 bashexplode/boko
Scanner de détournement d'applications pour macOS
 konatabrk/shellen
:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
 d35ha/callobfuscator
Obfusquer des API Windows spécifiques avec différentes API