

forensictools
 cristianzsh/forensictools
Collection d'outils forensiques
disk-forensicsmemory-forensicsnetwork-forensics+7
701il y a 1 mois
cristianzsh/forensictoolsCollection d'outils forensiques
 jakev/pyxamstore
Utilitaire Python pour analyser les fichiers blob AssemblyStore de Xamarin
 nowsecure/r2frida
Radare2 et Frida : mieux ensemble.
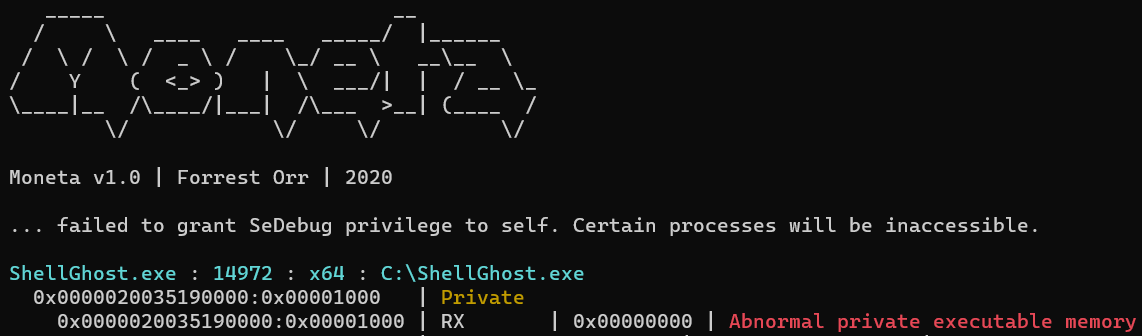 lem0nsec/shellghost
Une technique d'évasion basée sur la mémoire qui rend le shellcode invisible du début à la fin du processus.
 user1342/obfu-de-scate
Outil de comparaison floue pour la désobfuscation des APKs Android en identifiant les fonctions renommées entre les versions, générant des fichiers…
 rizinorg/cutter
Plateforme de rétro-ingénierie gratuite et open source propulsée par rizin
 demonslay335/cryptotester
Un utilitaire pour jouer avec la cryptographie, destiné à l'analyse des rançongiciels.
 ioactive/platbox
Outil d'évaluation de la sécurité des plateformes pour le dump et l'analyse des registres UEFI/SMM, de l'espace de configuration PCI, de la mémoire…
 oalabs/findyara-ida
Plugin Python IDA pour analyser un binaire avec des règles Yara
 zeromemoryex/bypass-sandbox-evasion
Outil C++ qui patche les appels API Windows pour contourner les vérifications de taille de RAM des sandbox, permettant aux logiciels malveillants…
 fadi002/de4py
Le kit ultime alimenté par l'IA pour le reverse engineering en Python.
 trailofbits/rpcinvestigator
Outil de découverte et d'analyse des interfaces RPC Windows avec énumération visuelle des points de terminaison, analyse PE, résolution de symboles,…
 felixber/findfunc
Plugin IDA Pro pour filtrer les fonctions par motifs d'assemblage, séquences d'octets, références de chaînes/noms et contraintes de taille, avec…
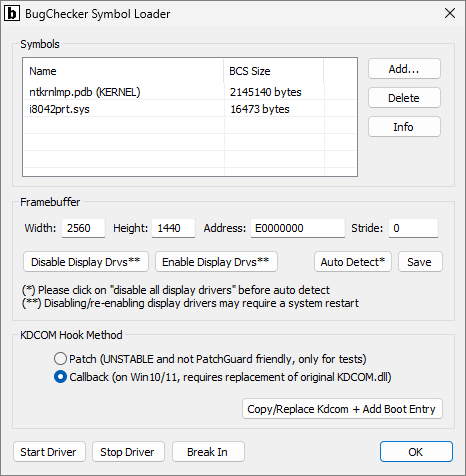 vitoplantamura/bugchecker
Débogueur noyau de type SoftICE pour Windows 11
 worawit/blutter
Outil de rétro-ingénierie d'applications mobiles Flutter
 dr4k0nia/niximports
Un chargeur de malware .NET, utilisant l'API-Hashing pour contourner l'analyse statique
 hasherezade/tiny_tracer
Traceur basé sur Intel Pin pour les appels API, les appels système et les instructions avec évasion anti-débogage, utilisé pour l'analyse de…
 sentinelabs/alphagolang
Scripts IDApython pour l'analyse de binaires Golang