
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1156 résultats
ipa-medit preview

ipa-medit

GitHubsterrasec/ipa-medit

Outil de modification de la mémoire pour les ipa re-signés prenant en charge les applications iOS s'exécutant sur iPhone et Apple Silicon Mac sans…
ios-securitymemory-forensicsmobile-app-pentesting+3
207
il y a 1 an
ManticoreUI preview

ManticoreUI

GitHubtrailofbits/manticoreui

L'interface utilisateur de Manticore avec des plugins pour Binary Ninja et Ghidra

dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
75il y a 3 ans
elfxtract preview

elfxtract

GitHubm0n1x90/elfxtract

Outil automatisé d'analyse de binaires ELF pour les défis CTF/PWN. Extrait les mitigations de sécurité, les gadgets ROP, les tables PLT/GOT, et…
vulnerability-analysisexploitationreverse-engineering+2
73il y a 4 ans
SilentMoonwalk preview

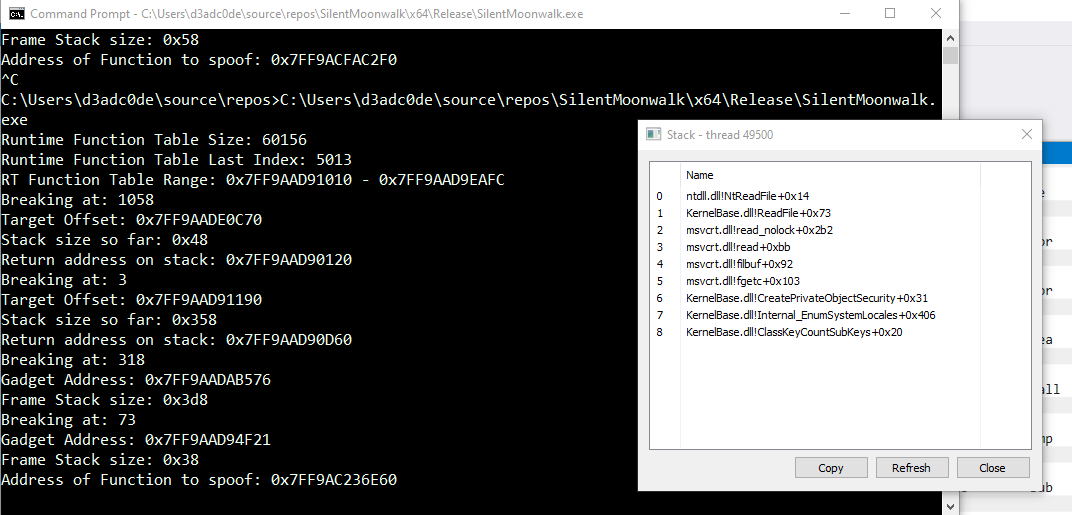
SilentMoonwalk

GitHubklezvirus/silentmoonwalk

Implémentation PoC d'un spoofeur de pile d'appels entièrement dynamique
exploitationreverse-engineeringbinary-analysis+2
985il y a 2 ans
apk-medit preview

apk-medit

GitHubsterrasec/apk-medit

outil de recherche et de patch mémoire sur apk débogable sans root et ndk
android-securitymemory-forensicspenetration-testing+2
431il y a 14 jours
speakeasy preview

speakeasy

GitHubmandiant/speakeasy

Framework d'émulation de malwares Windows qui exécute des binaires, pilotes et shellcode dans un environnement d'exécution modélisé, en émulant les…

dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
2.0kil y a 5 jours
efiXplorer preview

efiXplorer

GitHubrehints/efixplorer

Plugin et chargeur IDA pour l'analyse de firmware UEFI et l'automatisation de la rétro-ingénierie

embedded-systems-securitystatic-analysisvulnerability-analysis+5
1.1kil y a 6 jours
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Émulateur matériel x86 en Rust pur et simulateur de processus Windows pour l'analyse de logiciels malveillants, l'émulation de shellcode et le…
exploit-frameworksreverse-engineeringshellcode+2
313il y a 11h 46m
NullSection preview

NullSection

GitHubmatheuzsecurity/nullsection

Outil anti-rétro-ingénierie ELF qui écrase les en-têtes de sections avec des octets nuls pour empêcher l'analyse statique par les désassembleurs et…
ids-ips-evasionreverse-engineeringbinary-analysis+2
66il y a 3 ans
dumpulator preview

dumpulator

GitHubmrexodia/dumpulator

Une bibliothèque facile à utiliser pour émuler des dumps mémoire. Utile pour l'analyse de malwares (extraction de configuration, dépaquetage) et…

dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
877il y a 2 ans
Blackbone preview

Blackbone

GitHubdarthton/blackbone

Bibliothèque de piratage mémoire Windows

privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5kil y a 4 ans
Windows-PE-Packer preview

Windows-PE-Packer

GitHubczs108/windows-pe-packer

🗜️ Un packer pour fichiers exécutables Windows x86 écrit en C et en assembleur Intel x86. Le nouveau fichier après compression peut entraver la…

payload-generationexploitationreverse-engineering+1
365il y a 1 an
shellex preview

shellex

GitHubtherealdreg/shellex

Convertisseur de C-shellcode en hexadécimal, outil pratique pour coller et exécuter des shellcodes dans IDA PRO, gdb, windbg, radare2, ollydbg,…
exploitationreverse-engineeringshellcode+5
112il y a 3 ans
Alcatraz preview

Alcatraz

GitHubweak1337/alcatraz

Obfuscateur binaire x64 pour fichiers PE avec aplatissement du flux de contrôle, anti-désassemblage, obfuscation des importations et mutation…
reverse-engineeringbinary-analysis
2.0kil y a 3 ans
fuzztruction preview

fuzztruction

GitHubfuzztruction/fuzztruction

Fuzzer basé sur l'injection de fautes qui mute des programmes générateurs pour produire des entrées quasi valides pour les cibles, permettant de…
dynamic-analysis-sandboxingvulnerability-analysisfuzzing+1
136il y a 2 ans
BokuLoader preview

BokuLoader

GitHubboku7/bokuloader

Un chargeur réflectif (Reflective Loader) de Cobalt Strike, preuve de concept, qui vise à recréer, intégrer et améliorer les fonctionnalités…
penetration-testing-frameworksexploit-frameworksshellcode+3
1.4kil y a 2 ans
file-unpumper preview

file-unpumper

GitHub0x11dfe/file-unpumper

Outil pouvant être utilisé pour supprimer les éléments inutiles d'un fichier PE, comme ceux qu'un file pumper ajouterait.
static-analysisreverse-engineeringmalware-analysis+1
30il y a 1 an
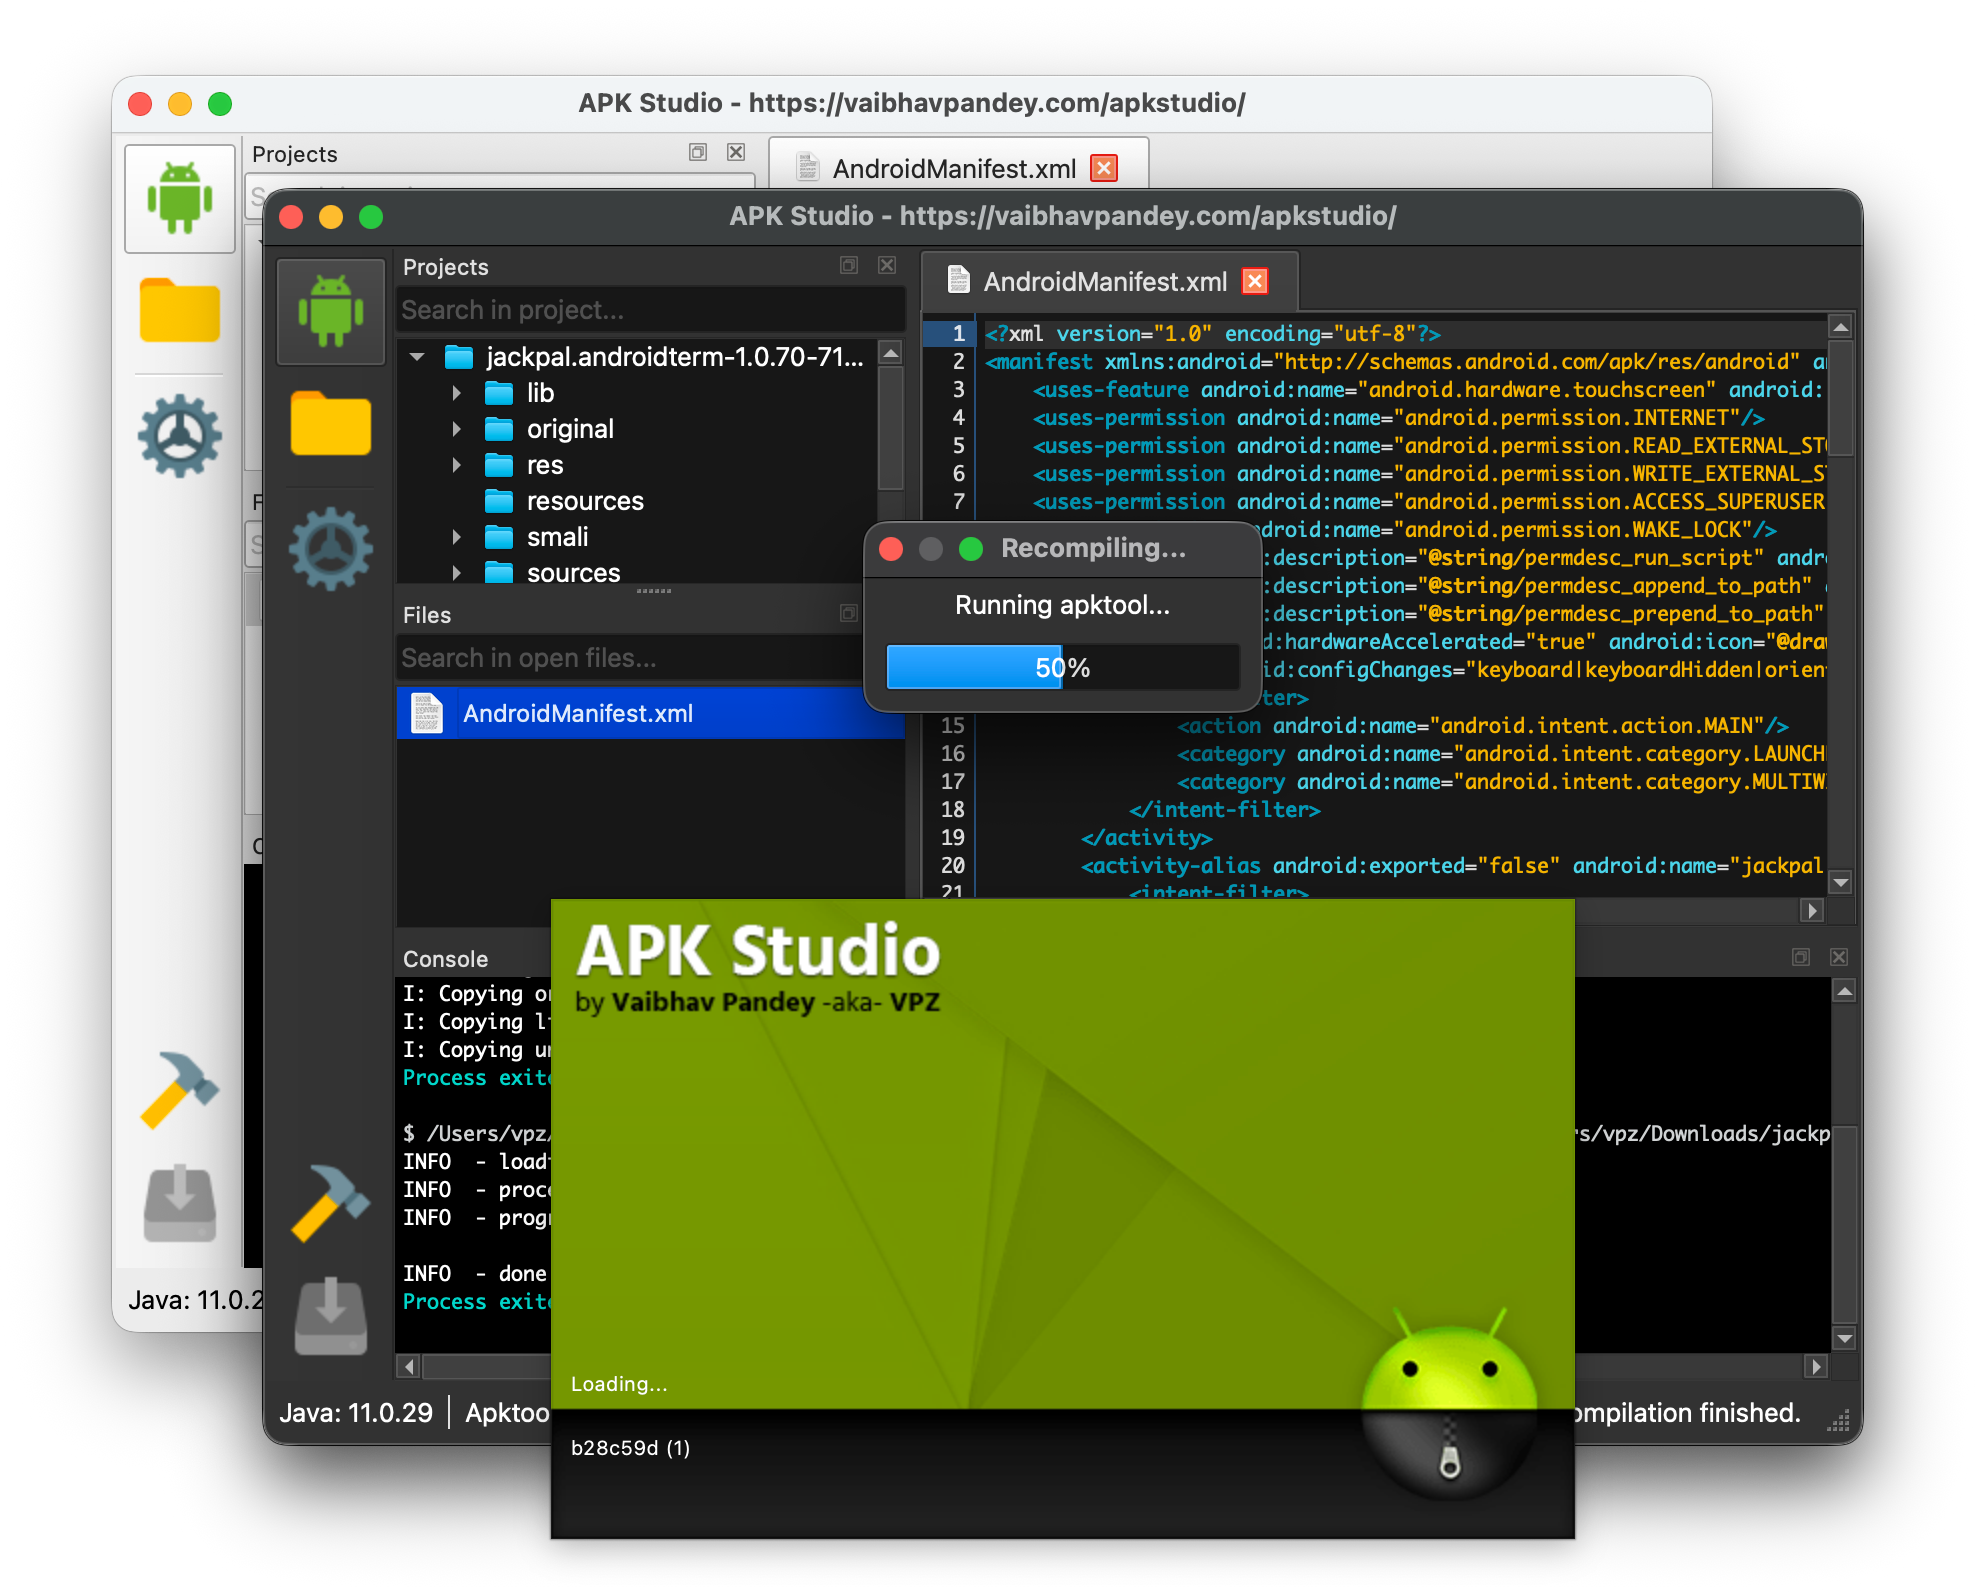
apkstudio preview

apkstudio

GitHubvaibhavpandeyvpz/apkstudio

IDE open-source, multiplateforme basé sur Qt6 pour le rétro-ingénierie des packages d'applications Android. Il offre une disposition conviviale de…

android-securitystatic-analysisdynamic-analysis-sandboxing+5
4.6kil y a 9 mois
Précédent1…555657…65Suivant