
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1156 résultats
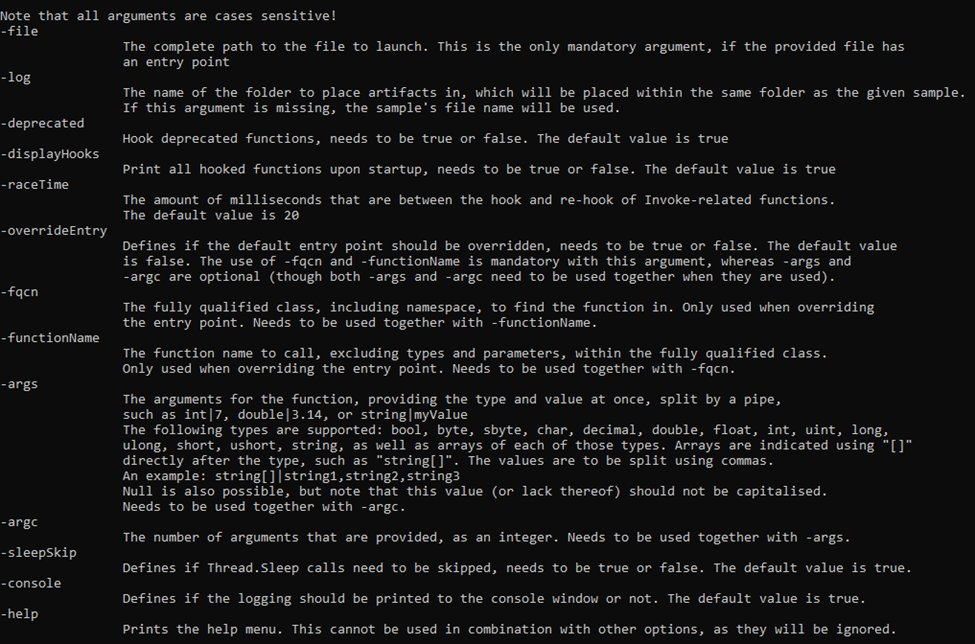
DotDumper preview

DotDumper

GitHubadvanced-threat-research/dotdumper

Un décompresseur et enregistreur automatique pour les fichiers ciblant le framework DotNet
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+4
266
il y a 3 ans
unblob preview

unblob

GitHubonekey-sec/unblob

Extraire des fichiers de tout type de format conteneur
embedded-systems-securityreverse-engineeringforensics+3
2.5kil y a 14h 9m
krie preview

krie

GitHubgui774ume/krie

Intégrité du noyau Linux en runtime avec eBPF
defensive-toolsbinary-analysisintrusion-detection
186il y a 2 ans
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
45il y a 2 ans
fuzzable preview

fuzzable

GitHubex0dus-0x/fuzzable

Cadre d'analyse statique qui identifie les cibles de fonctions fuzzables dans le code source et les binaires, génère des modèles de harnais, et…

static-analysisvulnerability-analysisreverse-engineering+2
549il y a 2 ans
sandfly-entropyscan preview

sandfly-entropyscan

GitHubsandflysecurity/sandfly-entropyscan

Scanner d'entropie pour Linux afin de détecter les binaires compressés ou chiffrés liés aux logiciels malveillants. Trouve les fichiers malveillants…
forensicsmalware-analysisbinary-analysis+1
170il y a 2 ans
ofrak preview

ofrak

GitHubredballoonsecurity/ofrak

Plateforme d'analyse et de modification binaire pour dépaqueter, analyser, modifier et reconditionner des firmwares et des formats exécutables via…
embedded-systems-securityreverse-engineeringctf+2
2.1kil y a 1 mois
yaralyzer preview

yaralyzer

GitHubmichelcrypt4d4mus/yaralyzer

Inspectez visuellement et forcez le décodage des correspondances YARA et regex trouvées dans les données binaires et textuelles avec des couleurs.…
reverse-engineeringforensicsmalware-analysis+1
152il y a 8 mois
PortexAnalyzerGUI preview

PortexAnalyzerGUI

GitHubstruppigel/portexanalyzergui

Interface graphique pour PortEx, une bibliothèque d'analyse de fichiers exécutables portables et de logiciels malveillants.
static-analysishash-analysisreverse-engineering+3
149il y a 1 an
msidump preview

msidump

GitHubmgeeky/msidump

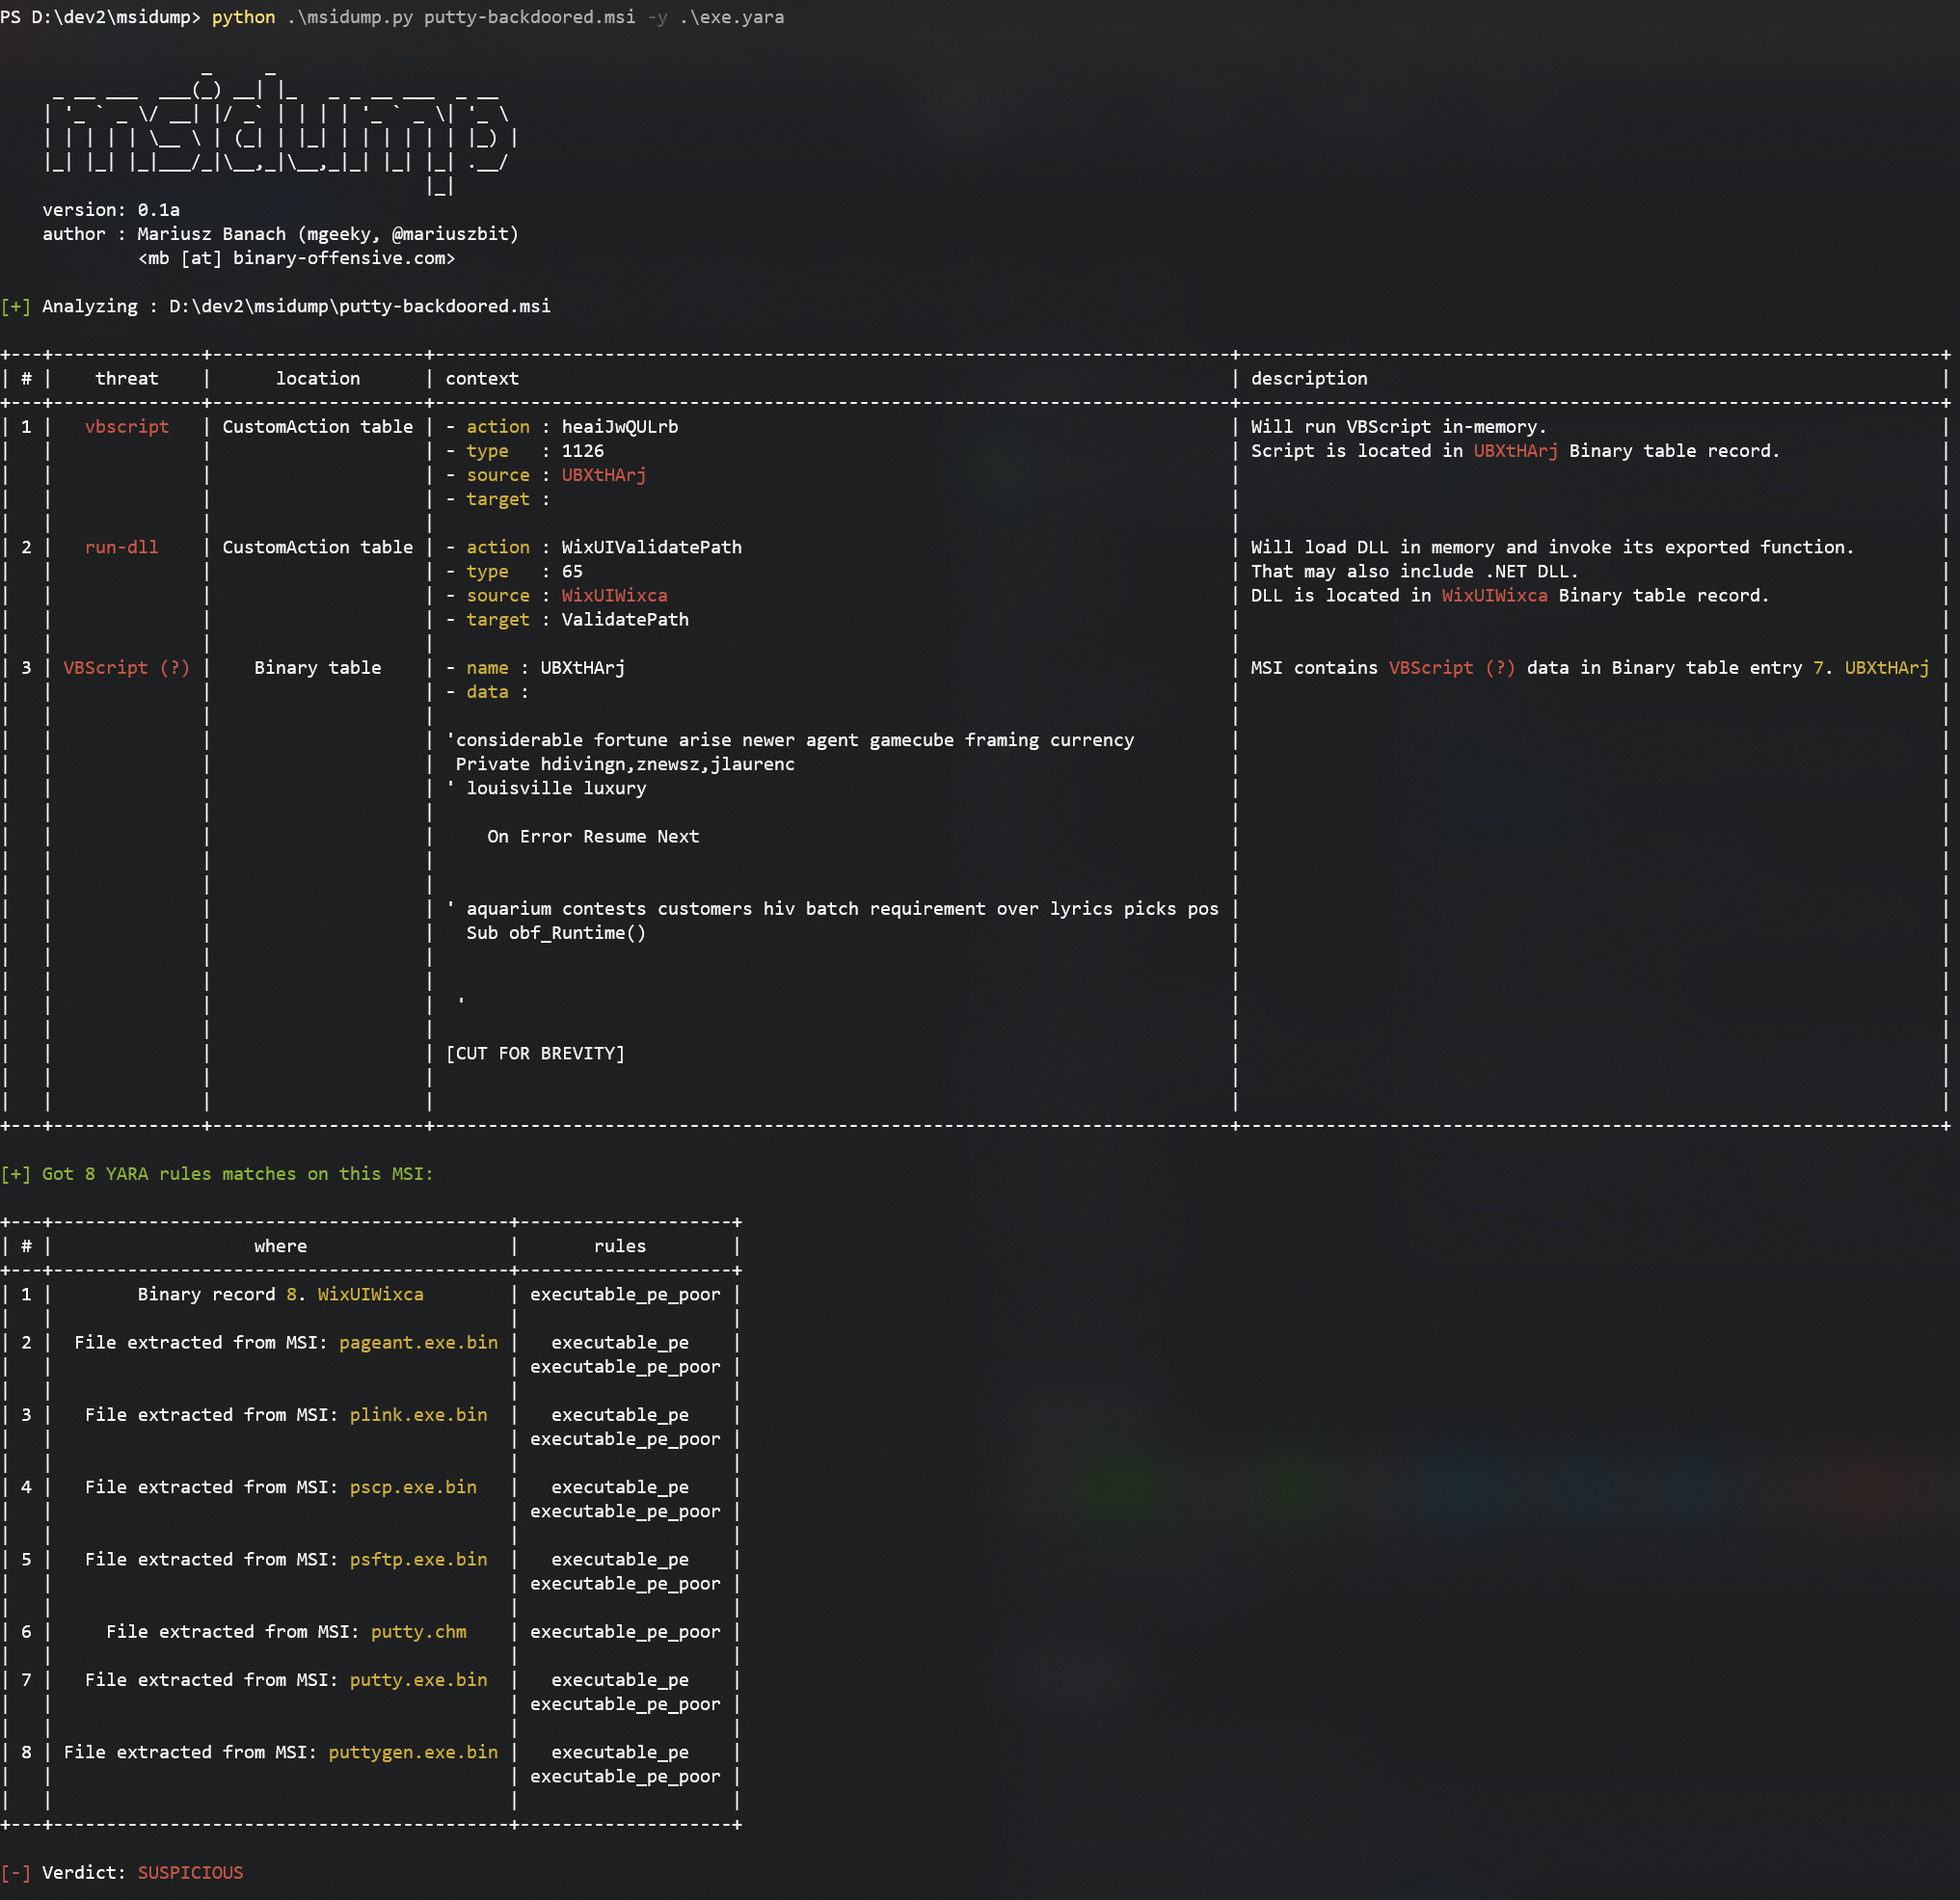
MSI Dump - un outil qui analyse les paquets d'installation MSI malveillants, extrait les fichiers, les flux, les données binaires et intègre le…
static-analysisforensicsmalware-analysis+1
232il y a 3 ans
apk.sh preview

apk.sh

GitHubax/apk.sh

Facilite le reverse engineering des applications Android en automatisant des tâches répétitives comme le téléchargement, le décodage, la…

android-securitydynamic-analysis-sandboxingpayload-generation+3
3.8kil y a 8 mois
Shoggoth preview

Shoggoth

GitHubfrkngksl/shoggoth

Crypteur polymorphe qui transforme les fichiers shellcode, PE et COFF en charges utiles obscurcies et indépendantes de la position avec chiffrement…
exploit-frameworkspayload-generationshellcode+2
805il y a 6 mois
PEpper preview

PEpper

GitHub0x0be/pepper

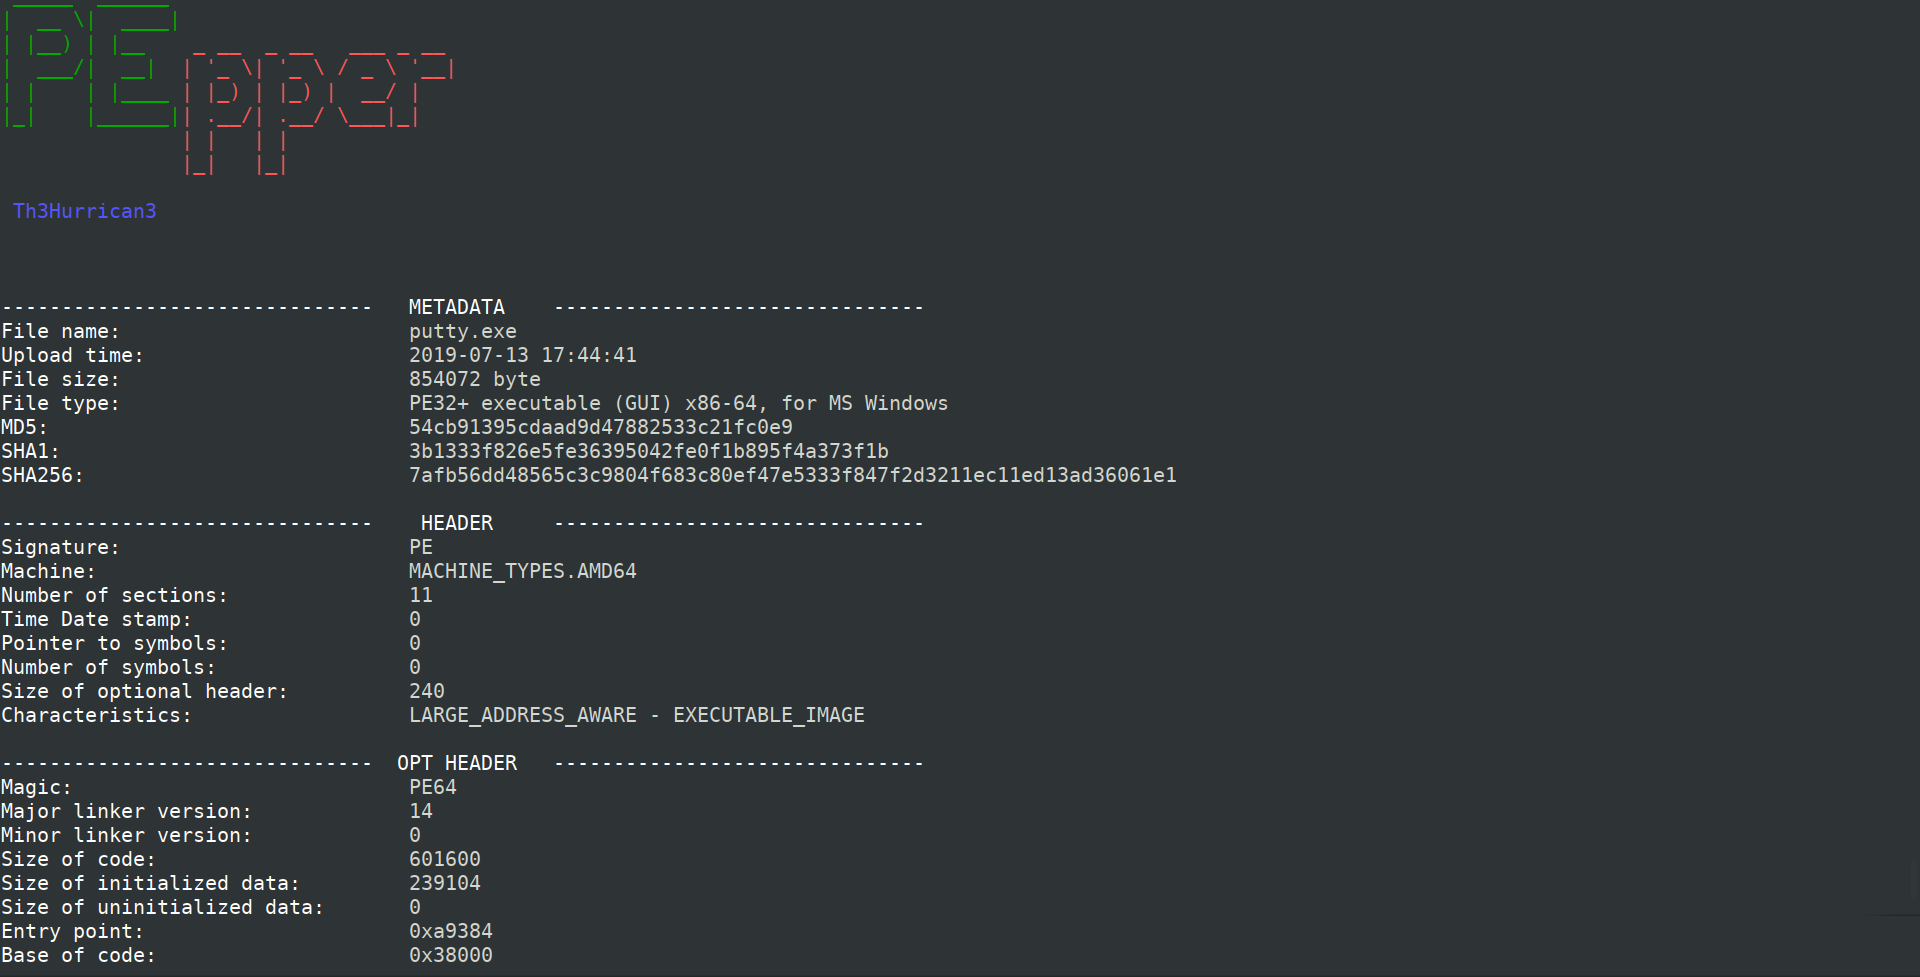
Un script open source pour effectuer une analyse statique de logiciels malveillants sur Portable Executable
static-analysisforensicsmalware-analysis+1
333il y a 4 ans
flare-emu preview

flare-emu

GitHubmandiant/flare-emu

Framework d'émulation binaire scriptable intégrant IDA Pro/Radare2 avec Unicorn engine pour l'analyse automatisée de malwares, le déchiffrement de…
dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
958il y a 1 an
threadtear preview

threadtear

GitHubloerting/threadtear

Suite d'outils multifonctionnelle de désobfuscation Java
static-analysiscode-analysisreverse-engineering+3
977il y a 5 ans
MemoryMapper preview

MemoryMapper

GitHubjasondrawdy/memorymapper

Bibliothèque légère permettant de mapper à la fois les assemblies natives et managées en mémoire, soit par injection de processus d'un processus…

exploitationcryptographybinary-analysis+1
33il y a 6 ans
freki preview

freki

GitHubcristianzsh/freki

Plateforme open-source d'analyse de logiciels malveillants avec analyse statique PE, correspondance de motifs YARA, intégration VirusTotal, API REST…
static-analysisreverse-engineeringmalware-analysis+2
446il y a 2 ans
MsfMania preview

MsfMania

GitHublepotekil/msfmania

Outils d'évasion antivirus en Python

encryption-decryption-toolspayload-generationexploitation+9
515il y a 11 mois
Précédent1…545556…65Suivant