
pecli
 te-k/pecli
Outil CLI pour analyser les fichiers PE
static-analysisreverse-engineeringmalware-analysis+1
te-k/pecliOutil CLI pour analyser les fichiers PE
 cert-polska/malduck
🦆 Malduck est votre compagnon ducky dans les voyages d'analyse de malware
 alexhude/uemu
Petit plugin d'émulateur mignon pour IDA basé sur Unicorn.
 zeroperil/hookdump
Détection des hooks de produits de sécurité
 mandiant/flare-vm
Une collection de scripts d'installation de logiciels pour systèmes Windows qui vous permet de configurer et de maintenir facilement un environnement…
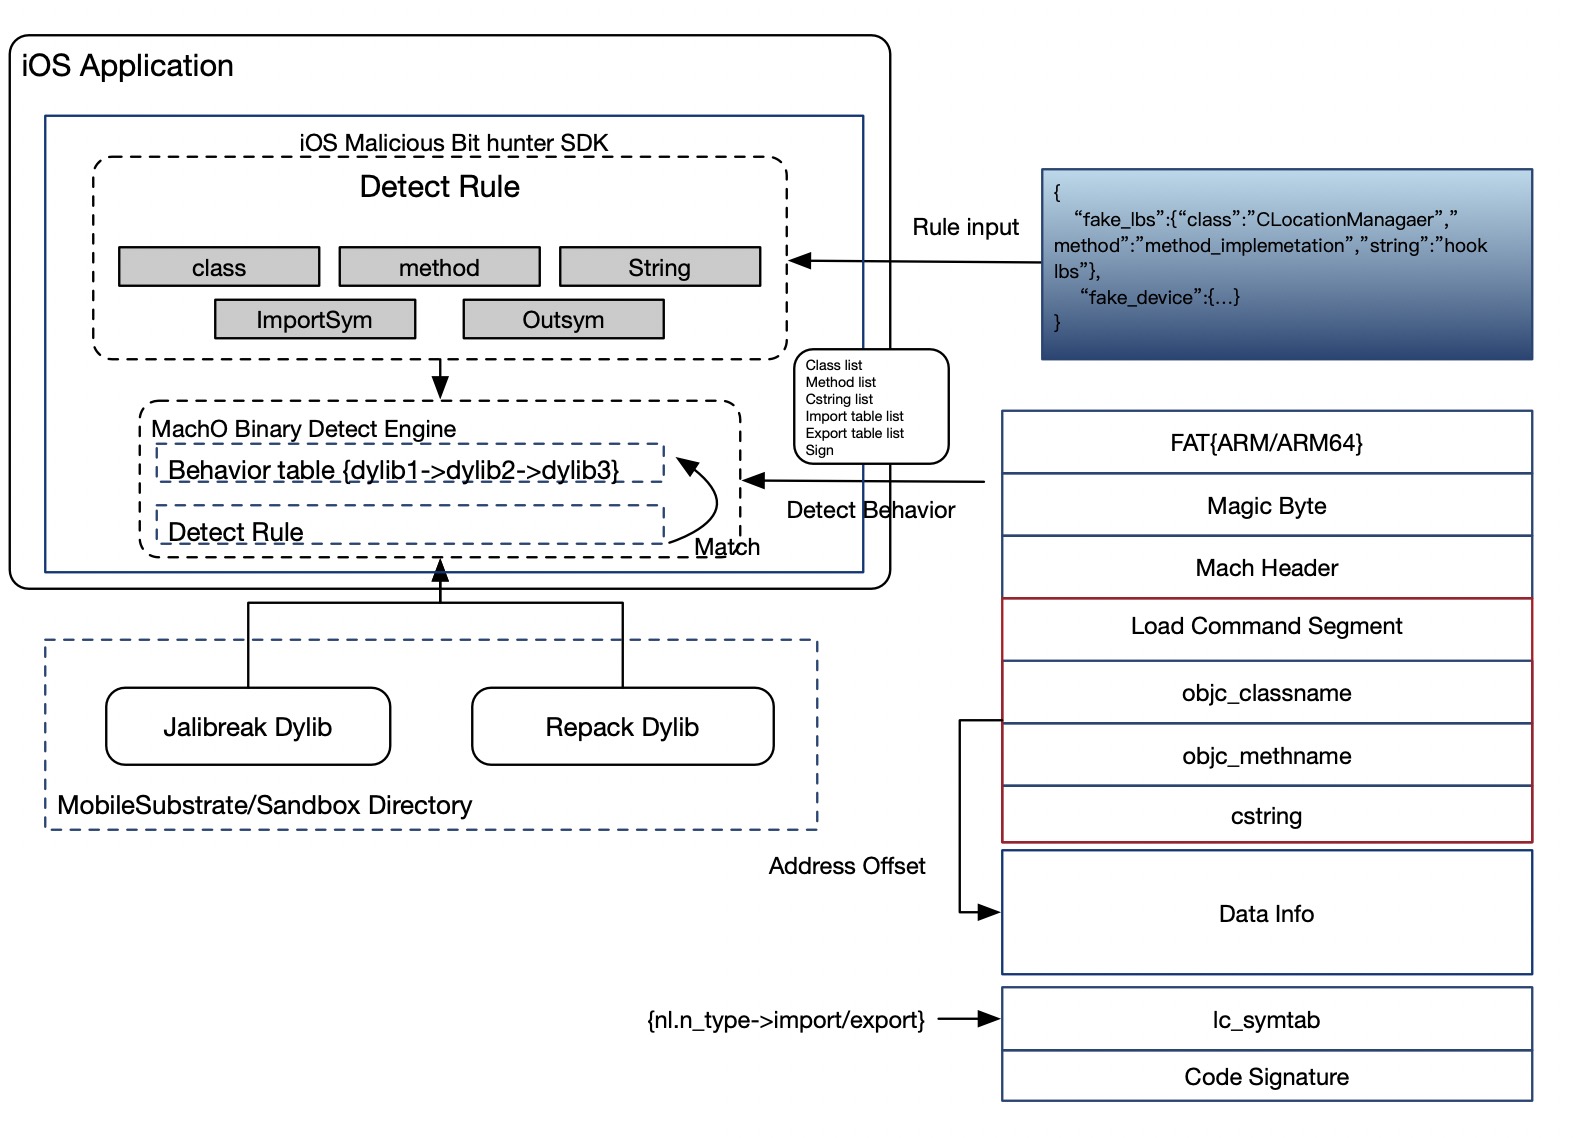 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter est un moteur de détection de plug-ins malveillants pour les applications iOS. Il peut analyser l'en-tête du fichier macho…
 cmu-sei/kaiju
CERT Kaiju est une extension de framework d'analyse binaire pour la suite de rétro-ingénierie logicielle Ghidra. Ce dépôt est un "miroir" -- veuillez…
 zznop/bn-uefi-helper
Plugin d'aide à l'analyse du firmware UEFI
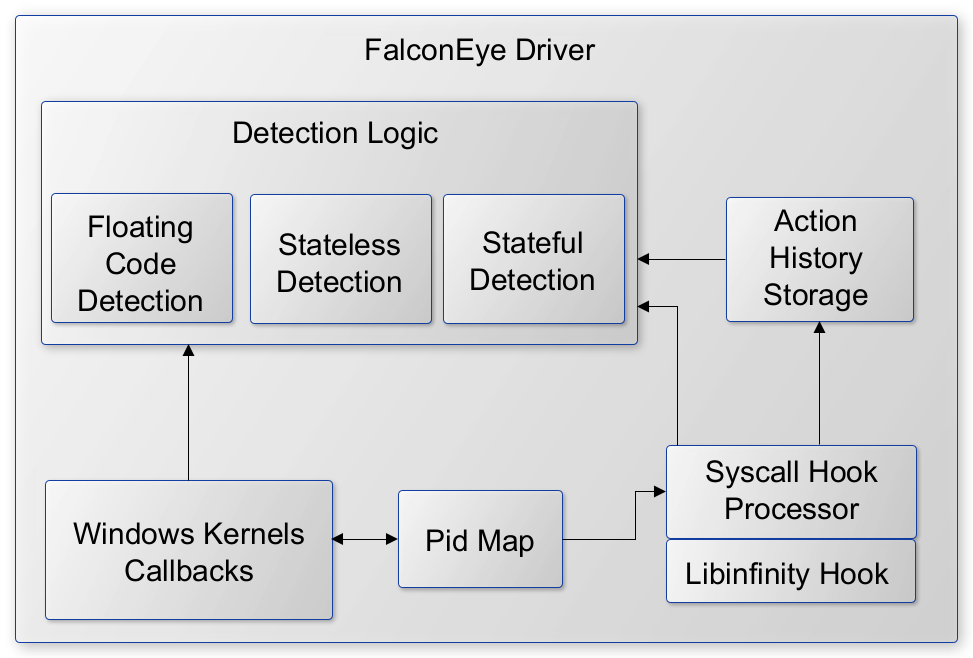 rajiv2790/falconeye
Pilote Windows en mode noyau pour la détection en temps réel des techniques d'injection de processus, y compris l'injection de shellcode, de DLL et…
 gaasedelen/tenet
Un explorateur de traces pour les rétro-ingénieurs
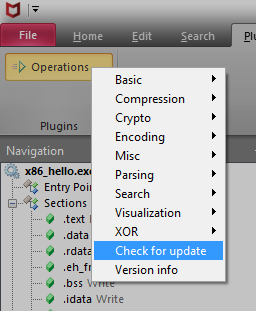 nmantani/fileinsight-plugins
FileInsight-plugins : boîte à outils de décodage de l'éditeur hexadécimal McAfee FileInsight pour l'analyse de malwares
 bats3c/darkloadlibrary
LoadLibrary pour des opérations offensives
 joernio/joern
Plateforme d'analyse de code open-source pour C/C++/Java/Binary/Javascript/Python/Kotlin basée sur les graphes de propriétés de code. Discord…
 aflplusplus/aflplusplus
AFL++ est un fuzzer de pointe, et n°1 dans les benchmarks. Il était à l'origine basé sur AFL. Aujourd'hui, il est livré avec qemu 5.1, une couverture…
 squalr/squalr
Un outil générique de hacking de jeux/logiciels écrit de zéro en Rust.
 conscioushacker/wfh
Outil d'analyse dynamique basé sur Frida qui identifie automatiquement les vulnérabilités de sideloading de DLL et de détournement COM dans les…
 wtsxdev/reverse-engineering
Liste de ressources géniales pour le reverse engineering
 fkie-cad/fact_core
Outil d'analyse et de comparaison de firmware