

resmack-fuzz-test
 d0c-s4vage/resmack-fuzz-test
Ceci est un projet expérimental pour [resmack](https://gitlab.com/d0c-s4vage/resmack) afin de déterminer les meilleures méthodes pour instrumenter…
dynamic-analysis-sandboxingdebuggersfuzzing+1
3
d0c-s4vage/resmack-fuzz-testCeci est un projet expérimental pour [resmack](https://gitlab.com/d0c-s4vage/resmack) afin de déterminer les meilleures méthodes pour instrumenter…

 lolbas-project/lolbas
Binaires et scripts de type Living Off The Land - (LOLBins et LOLScripts)
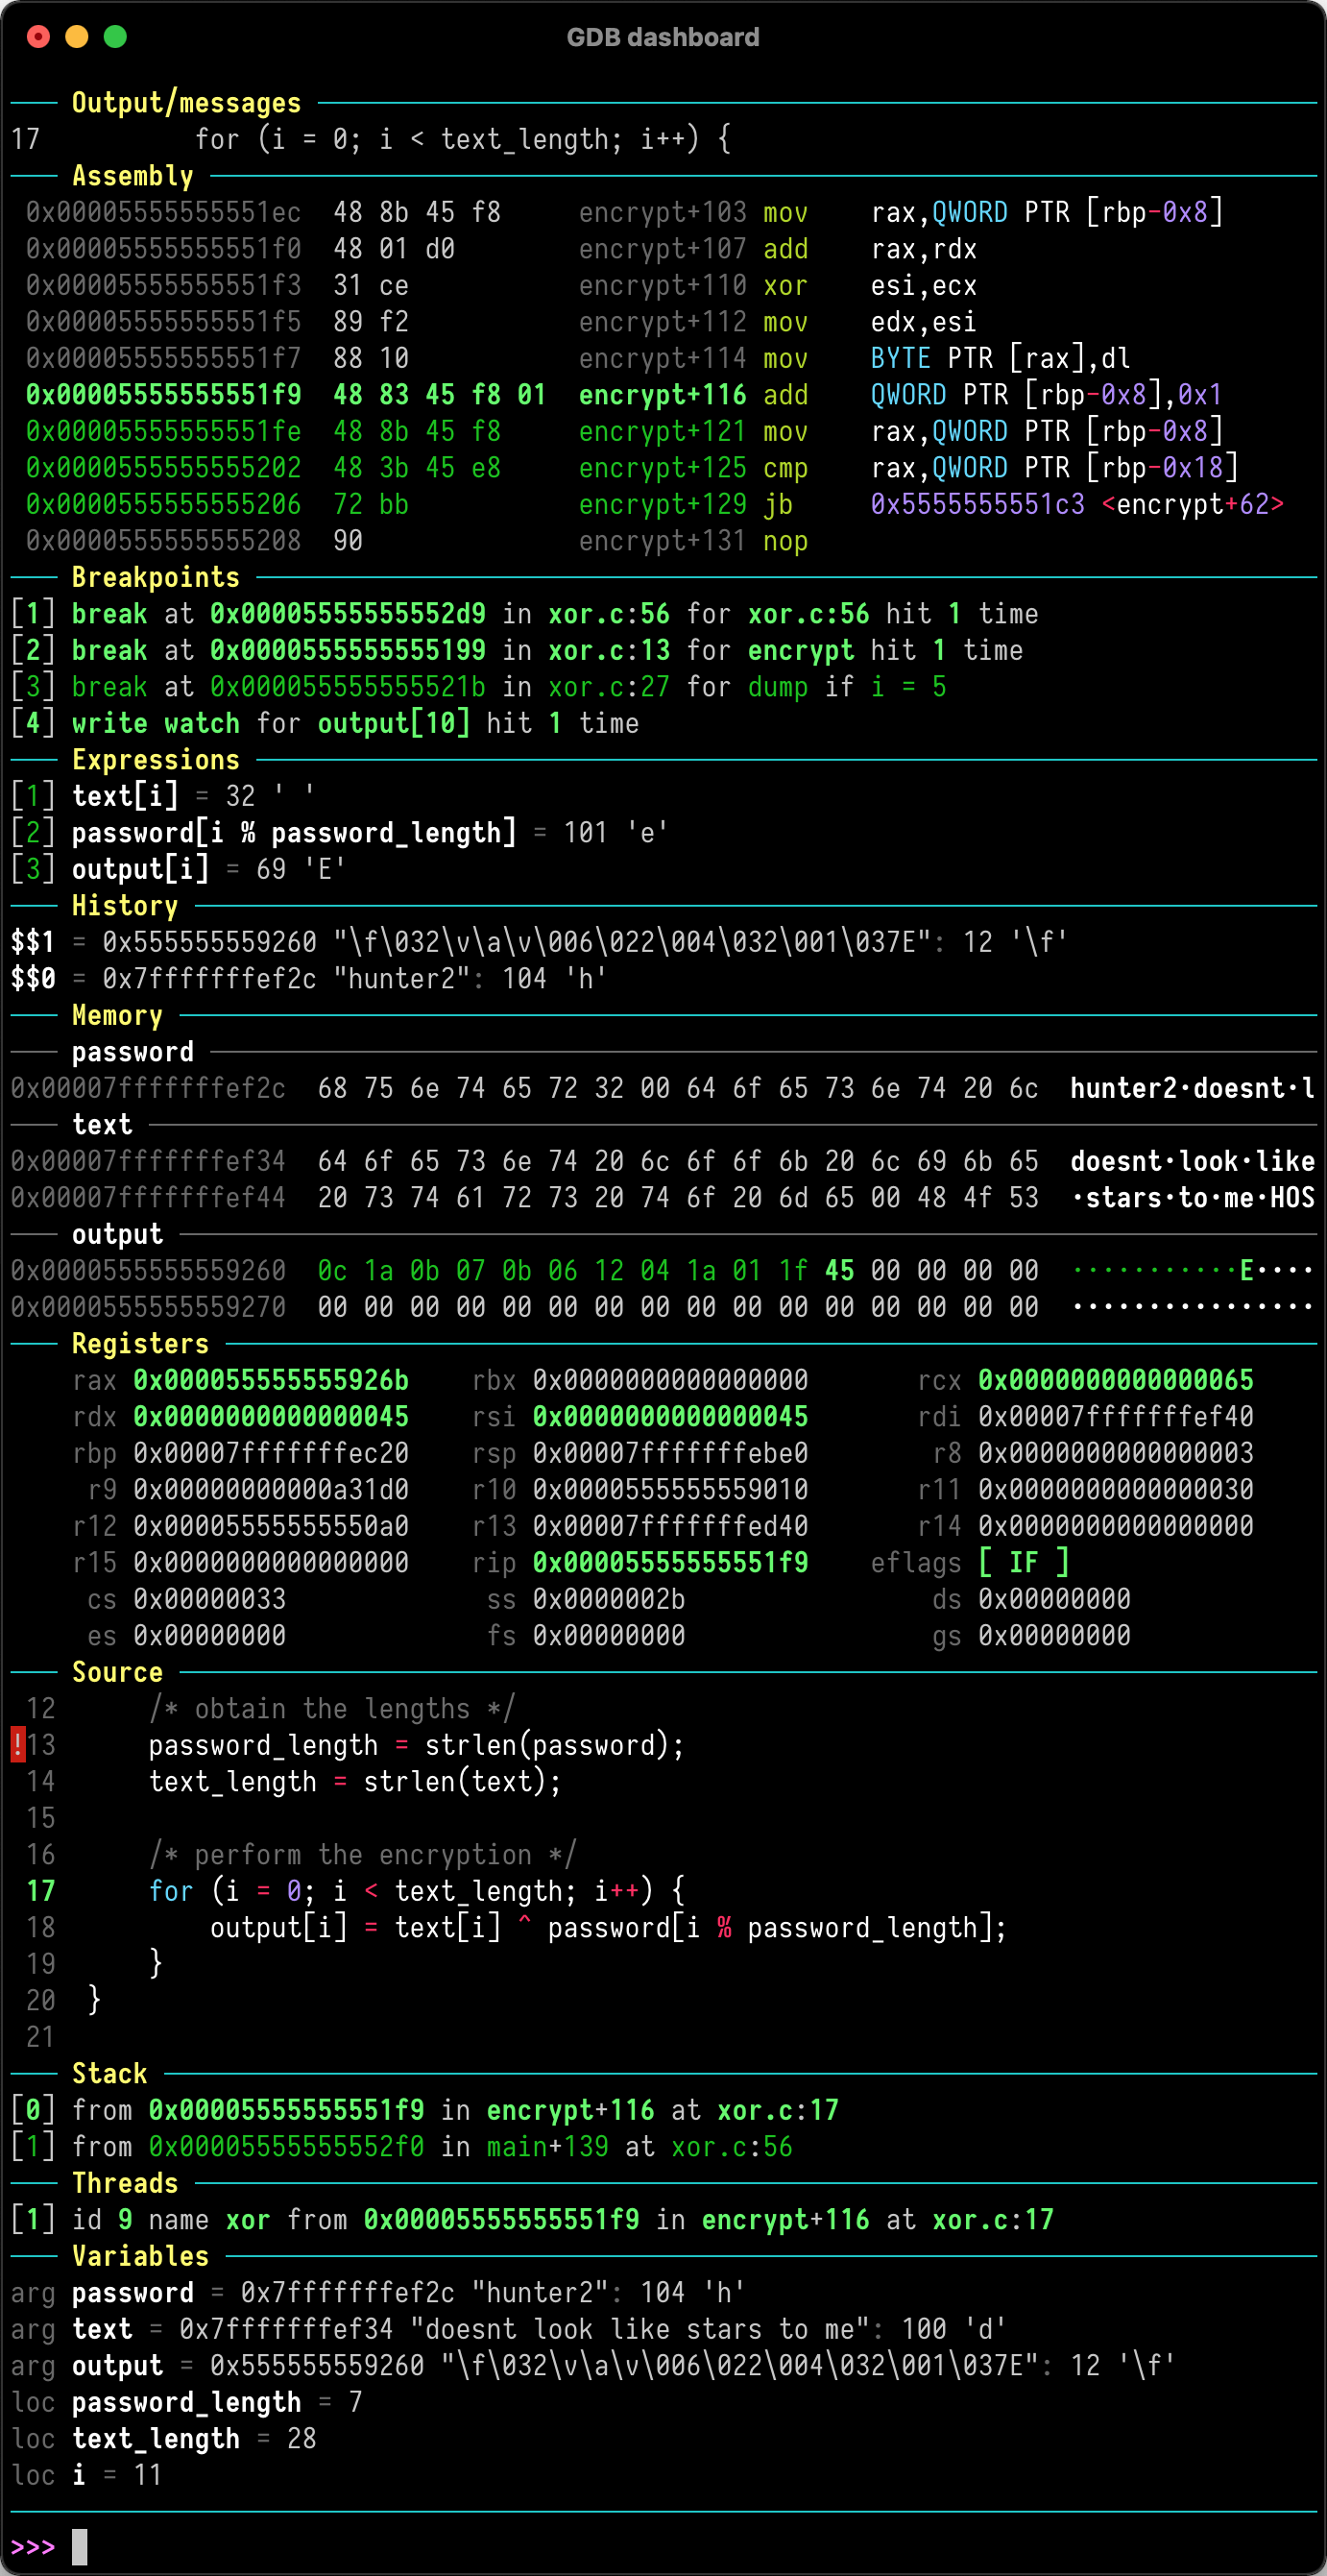 cyrus-and/gdb-dashboard
Interface GDB modulaire offrant un tableau de bord visuel avec des panneaux personnalisables pour inspecter les registres, le code source,…
 gpoulios/ropinjector
Patching de shellcodes encodés en ROP dans des PE
 k2/ehtrace
ATrace est un outil pour tracer l'exécution de binaires sous Windows.
 ant4g0nist/lisa.py
LLDB MCP Integration + d'autres commandes utiles
 xtiankisutsa/mara_framework
MARA est un framework de rétro-ingénierie et d'analyse d'applications mobiles. Il s'agit d'une boîte à outils qui regroupe les outils couramment…
 zypherion-technologies/hallwatch
Détecteur en mode utilisateur qui capture les appels système indirects. Intercepte Hell's Hall, Tartarus' Gate, RecycledGate, les appels système VEH…
 zardus/ctf-tools
Quelques scripts d'installation pour des outils de recherche en sécurité.
 census/choronzon
Un fuzzer évolutionnaire basé sur les connaissances.
 zx41r/awesome-reverse-engineering-and-malware-analysis
Une carte vérifiée de la rétro-ingénierie et de l'analyse de malwares. Désassembleurs, dépaquetage, développement d'exploits, fuzzing, DFIR, et les…
 joxeankoret/cosa-nostra
Cosa Nostra, une boîte à outils FOSS de clustérisation de malwares basée sur les graphes.
 programa-stic/barf-project
BARF : Un framework open source multiplateforme d'analyse binaire et de rétro-ingénierie
 fergarrui/custom-bytecode-analyzer
Analyseur de bytecode Java personnalisable via des règles JSON
 4w4k3/repy2exe
Un outil de rétro-ingénierie pour les applications py2exe.
 justicerage/manalyze
Analyseur statique pour exécutables PE avec détection basée sur plugins de packers, compilateurs, importations suspectes, constantes cryptographiques…
 pfalcon/scratchabit
Désassembleur interactif facilement re-ciblable et modifiable, avec une API de plugins compatible IDAPython.
 oxagast/ansvif
Un fuzzer pas très intelligent : un framework de fuzzing avancé conçu pour trouver des vulnérabilités dans le code C/C++.