

allthingsida
 allthingsida/allthingsida
Dépôt pour les extraits de code de la chaîne vidéo AllThingsIDA
reverse-engineeringbinary-analysiseducation+1
192
allthingsida/allthingsidaDépôt pour les extraits de code de la chaîne vidéo AllThingsIDA
 themalwareguardian/cve-2025-3052
Recherche sur CVE-2025-3052, une vulnérabilité du firmware Insyde qui expose une primitive d'écriture arbitraire capable de modifier des pointeurs…
 themalwareguardian/cve-2025-4275
Analyse et exploitation de CVE-2025-4275 (Hydr0ph0bia), une faiblesse de la chaîne de confiance Secure Boot où des variables de firmware sont…
 themalwareguardian/cve-2026-25250
Analyse et exploitation de la CVE-2026-25250, un contournement de Secure Boot dans Horizon DataSys Reboot Restore où shdloader.efi charge Shield.efi…
 nazywam/autoit-ripper
Extraire les scripts AutoIt intégrés dans les binaires PE
 trustedsec/lnkmemaybe
Outil de création et de recherche de liens Lnk
 mrt4ntr4/ntwarden
# Windows Analysis and Research Toolkit
 vulhunt-re/vulhunt
Framework de détection de vulnérabilités par l'équipe REsearch de Binarly
 binref/agent
Instructions de l'agent modèle de langage pour Binary Refinery
 yo-yo-yo-jbo/macos_xprotect
Plongée pédagogique dans la protection intégrée d'Apple contre les malwares : bases de données de signatures, règles YARA, intégration de Gatekeeper,…
 hardenedlinux/userland-exec
PoC d'exécution en espace utilisateur à utiliser comme technique de vecteur d'attaque
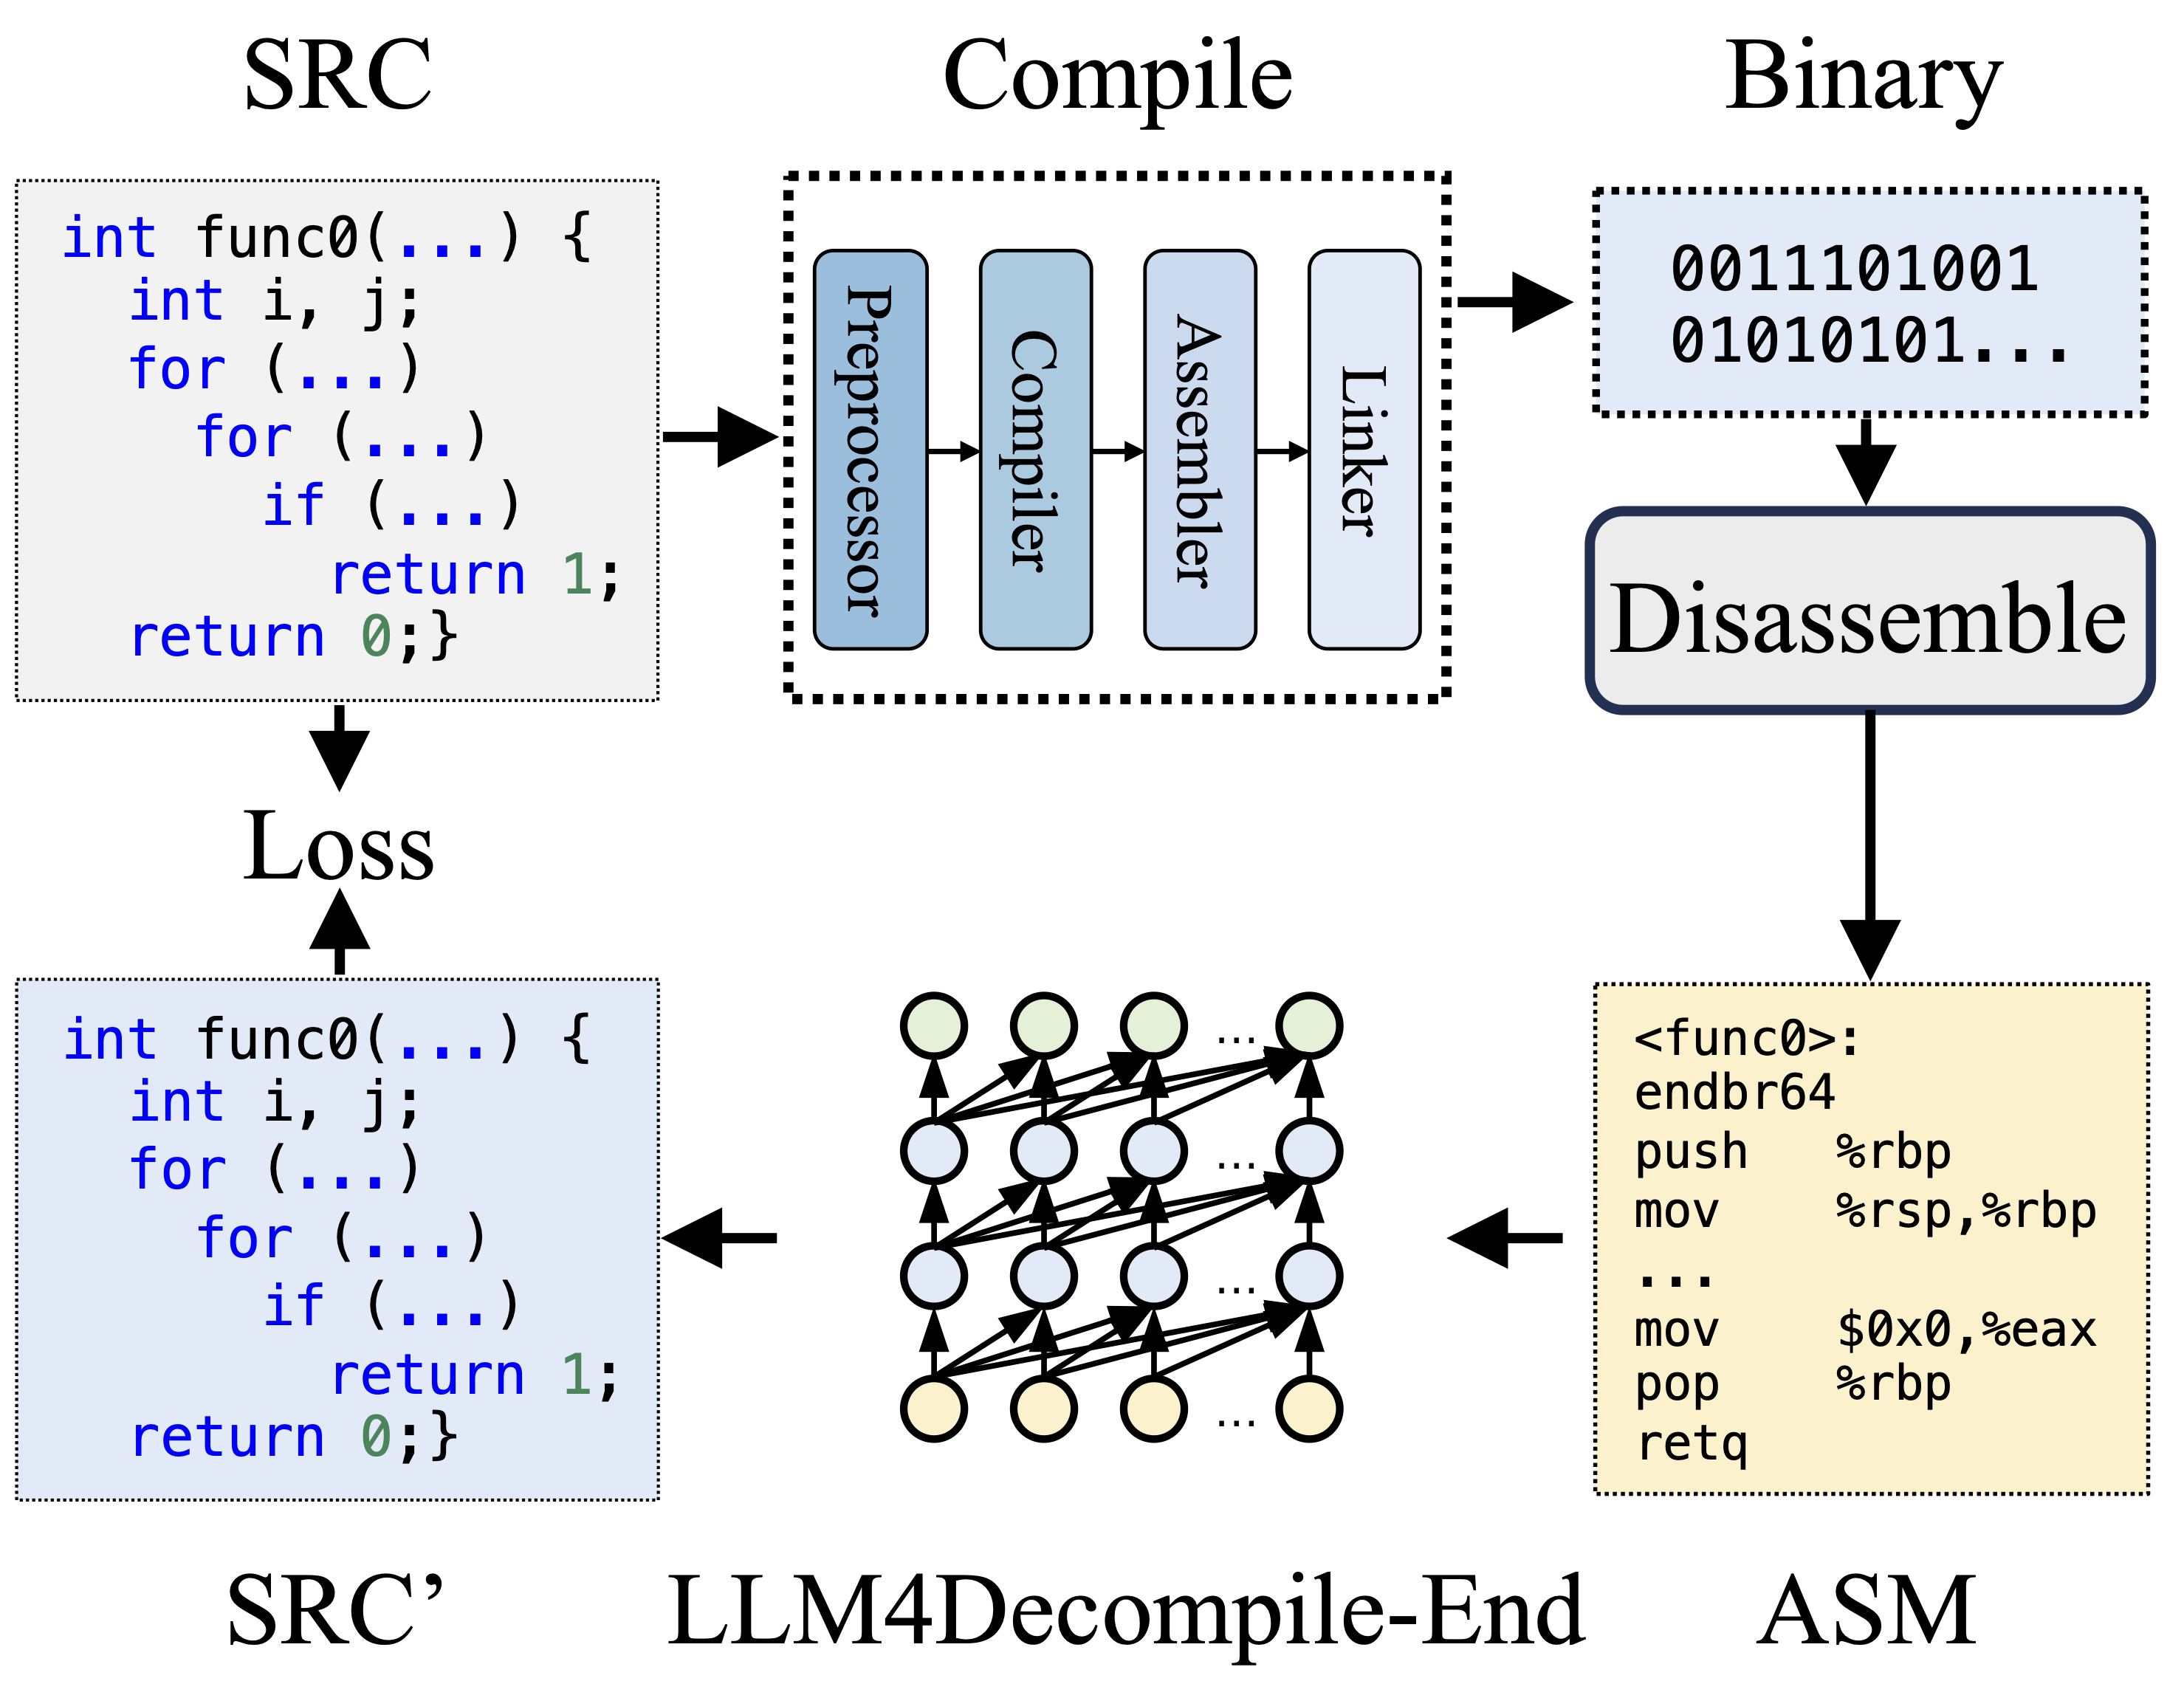 albertan017/llm4decompile
Rétro-ingénierie : décompilation de code binaire avec de grands modèles de langage
 hasherezade/flareon2024
Solutions et write-ups pour les challenges du CTF Flare-On 11, présentant des techniques de rétro-ingénierie, d'analyse binaire et d'analyse de…
 onekey-sec/firmware-workshop
Dans cette session d'atelier, nous extrairons le firmware d'une borne de recharge pour véhicule électrique, nous l'analyserons en profondeur, puis…
 northpolesec/santa
Un système d'autorisation d'accès aux binaires et aux fichiers pour macOS.

 momo5502/sogen
🪅 Émulateur en espace utilisateur pour Windows, Linux et macOS
 artembaranov/windowsrootkitsguide
Guide pédagogique sur les techniques de rootkits Windows, les internals du noyau, les mécanismes de furtivité, la persistance et la détection…