

yari
 avast/yari
YARI est un débogueur interactif pour le langage YARA.
code-analysisdynamic-code-analysisdebuggers+2
avast/yariYARI est un débogueur interactif pour le langage YARA.
 quarkslab/quokka
Quokka : un exportateur binaire rapide et précis
 daem0nc0re/atomicsyscall
Outils et PoCs pour l'investigation des syscalls Windows.
 myrtus0x0/smoke_conf_extract
Extracteur statique de configuration pour les échantillons SmokeLoader qui désobfusque, dépaquette et émule les routines protégées afin de récupérer…
 fuzzysecurity/fermion
Fermion, un wrapper électron pour Frida & Monaco.
 darkcodersc/psylodbg
Débogueur Microsoft Windows convivial pour analystes de logiciels malveillants.
 mr-un1k0d3r/windows-signedbinary
Modifie les binaires Windows signés pour conserver des signatures de catalogue valides tout en modifiant les empreintes de fichiers, contournant…
 jfrog/text4shell-tools
Détecter et corriger les instances vulnérables d'Apache Commons Text dans les artefacts Java JAR/WAR ; identifier les classes par empreinte et…
 zimawhit3/bitmancer
Bibliothèque Nim pour le développement de la sécurité offensive
 nozominetworks/upx-recovery-tool
Automatise la réparation des en-têtes UPX malformés dans les binaires ELF, en restaurant les champs magic, filesize, blocksize et overlay afin que…
 fox-it/dissect.cobaltstrike
Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2
 washi1337/asmresolver
Une bibliothèque pour créer, lire et modifier des fichiers PE et des modules .NET.
 cq674350529/pocs_slides
mes advisories, PoC, slides et scripts liés à la sécurité IoT/protocoles
 impalabs/hyperpom
Fuzzer AArch64 basé sur l'hyperviseur Apple Silicon.
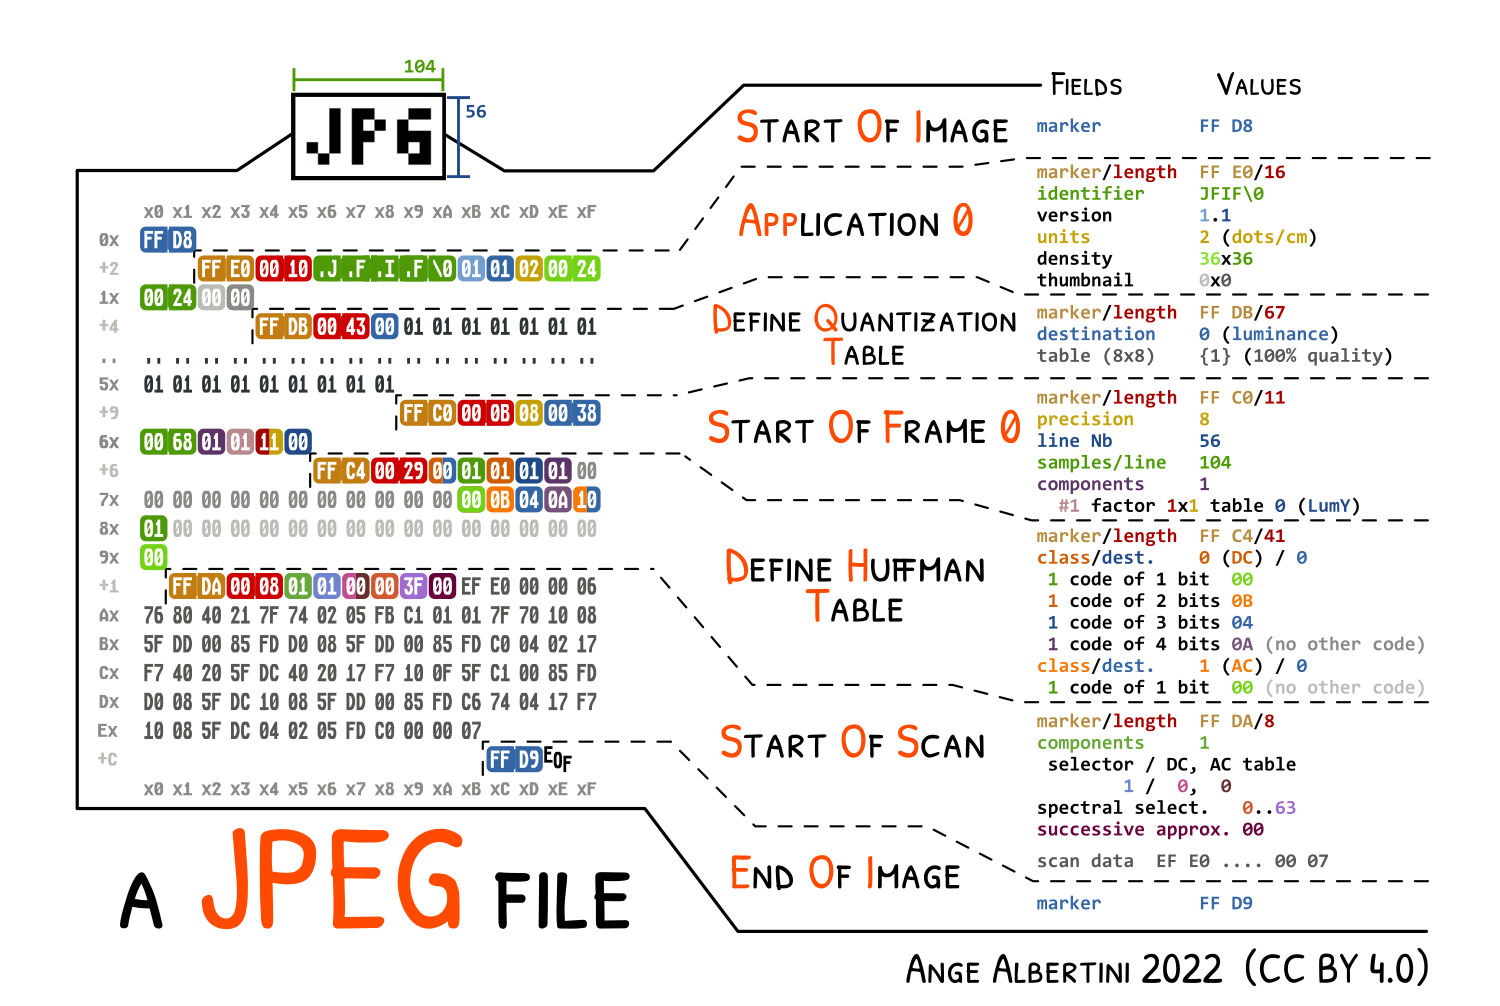 corkami/pics
Dissections de formats de fichiers et plus encore...
 zhkl0228/unidbg
Permet d'émuler une bibliothèque native Android, ainsi qu'une émulation iOS expérimentale.
 mahaloz/daila
Un plugin indépendant du décompilateur pour interagir avec l'IA dans votre décompilateur. GPT, Claude et modèles locaux pris en charge !
 romainthomas/reverse-engineering-workshop
Slides & Hands-on pour l'atelier de rétro-ingénierie