
wordpress-bf
 randomrobbiebf/wordpress-bf
Force brute des blogs WordPress.
authentication-authorizationpassword-attacksweb-application-exploitation+2
randomrobbiebf/wordpress-bfForce brute des blogs WordPress.
 treebuilder/aad-sso-enum-brute-spray
POC de la récente vulnérabilité de brute-force de mots de passe d'Azure Active Directory de SecureWorks
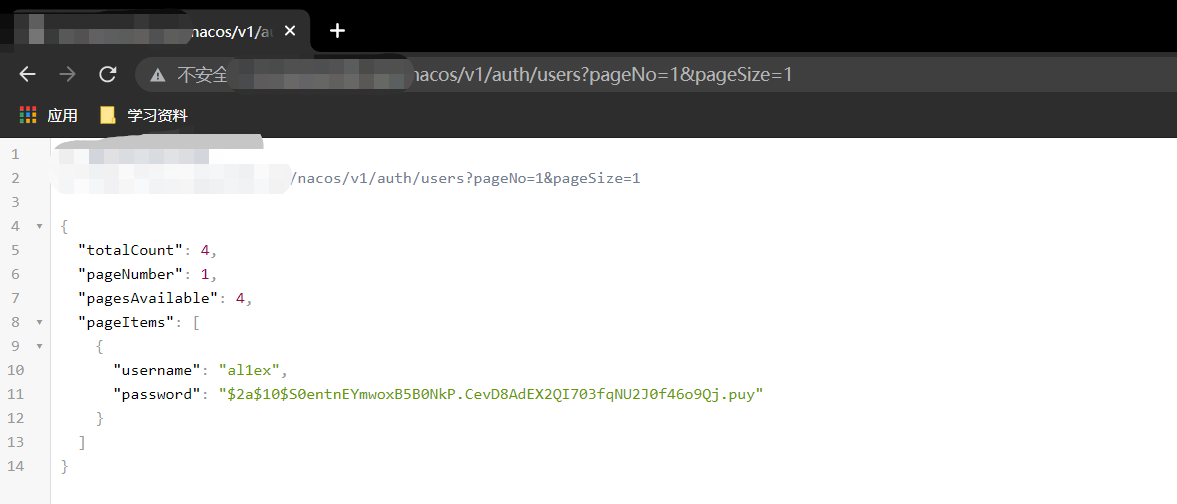 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 aj2108/cve-2026-8347
CVE-2026-8347 est une vulnérabilité de référence directe à un objet (IDOR) combinée à un mauvais niveau d'autorisation dans les versions 9.5.0 et…
 al1ex/shiro-basic
Ceci est un projet simple basé sur Shiro. Conçu uniquement pour un environnement de pentest.
 nccgroup/autorepeater
Répétition automatisée de requêtes HTTP avec Burp Suite
 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0006
Script de détection de contournement d'authentification pour le Staging Service de Kentico Xperience 13 CMS, utilisant une seule requête POST pour…
 watchtowrlabs/kentico-xperience13-authbypass-wt-2025-0011
Script Python pour vérifier la vulnérabilité de contournement d'authentification (WT-2025-0011) dans Kentico Xperience 13 CMS Staging Service via…
 uthrasri/g2.5_openssl
Bibliothèque de cryptographie généraliste et boîte à outils SSL/TLS offrant le chiffrement, le déchiffrement, la gestion de certificats X.509 et des…
 horizon3ai/vcenter_saml_login
Un outil pour extraire le certificat IdP des sauvegardes vCenter et se connecter en tant qu'Administrateur.
 horizon3ai/secureconnect-auth-bypass
Une preuve de concept d'exploit pour la vulnérabilité de contournement d'authentification ConnectWise SecureConnect.
 satheesh575555/openssl_1.0.1g_after
Boîte à outils open source implémentant les protocoles SSL/TLS et une bibliothèque de cryptographie complète avec chiffrement, déchiffrement, gestion…
 satheesh575555/openssl_1_1_1_g
Boîte à outils robuste implémentant les protocoles TLS/SSL et une bibliothèque cryptographique de pleine puissance pour le chiffrement, le…
 synacktiv/mobileiron-exploit
Script Python pour exploiter la chaîne OWASSRF + TabShell sur des serveurs Microsoft Exchange vulnérables, en tirant parti de l'authentification…
 jas502n/oa-tongda-rce
Office Anywhere — système de bureautique intelligent en réseau
 synacktiv/sccmsecrets
SCCMSecrets.py vise à exploiter la distribution des stratégies SCCM pour la récolte d'identifiants, l'accès initial et le mouvement latéral.
 jenderal92/password-strength-evaluator
Évaluateur de force des mots de passe est un outil permettant d'évaluer la force des mots de passe et de fournir des recommandations pour améliorer…
 corelight/corelight-client
Corelight Sensor API client en ligne de commande