
ator
 portswigger/ator
Extension Burp Suite pour l'extraction et le remplacement automatisés de jetons dans les requêtes HTTP, prenant en charge JSON, XML, cookies et…
api-security-testingweb-securitypenetration-testing+1
38
portswigger/atorExtension Burp Suite pour l'extraction et le remplacement automatisés de jetons dans les requêtes HTTP, prenant en charge JSON, XML, cookies et…
 zux0x3a/adfly
outil de requête Active Directory utilisant le protocole LDAP, aide les red teamers / testeurs de pénétration à valider les credentials des…
 cheshireca7/smbautorelay
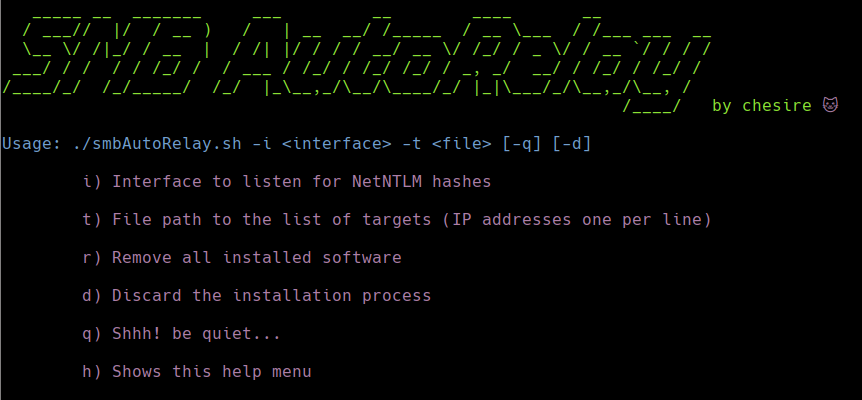
SMB Auto Relay fournit l'automatisation de la technique de relais SMB/NTLM pour les exercices de pentest et de red teaming dans les environnements…
 impostorkeanu/bruteloops
API de devinette de mots de passe en ligne, indépendante du protocole.
 pshlyundin/ldap_shell
Shell interactif pour l'énumération Active Directory et l'abus des ACL via LDAP/LDAPS. Prend en charge DCSync, RBCD, Shadow Credentials, les…
 m0n1x90/adreaper
Un outil d'énumération rapide pour le pentesting Active Directory Windows écrit en Go
 francoismichel/ssh3
Protocole shell rapide et sécurisé basé sur HTTP/3, QUIC et TLS 1.3. Prend en charge OAuth2, OpenID Connect et l'authentification SSH classique avec…
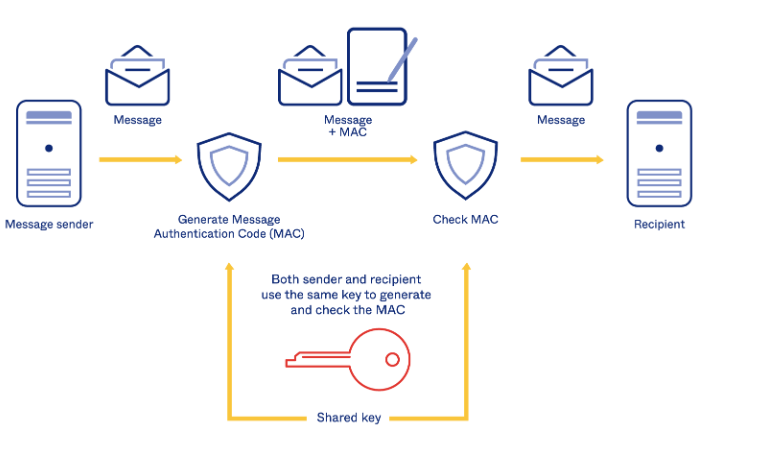 password123456/about-hmac
Exemple d'implémentation HMAC et explication
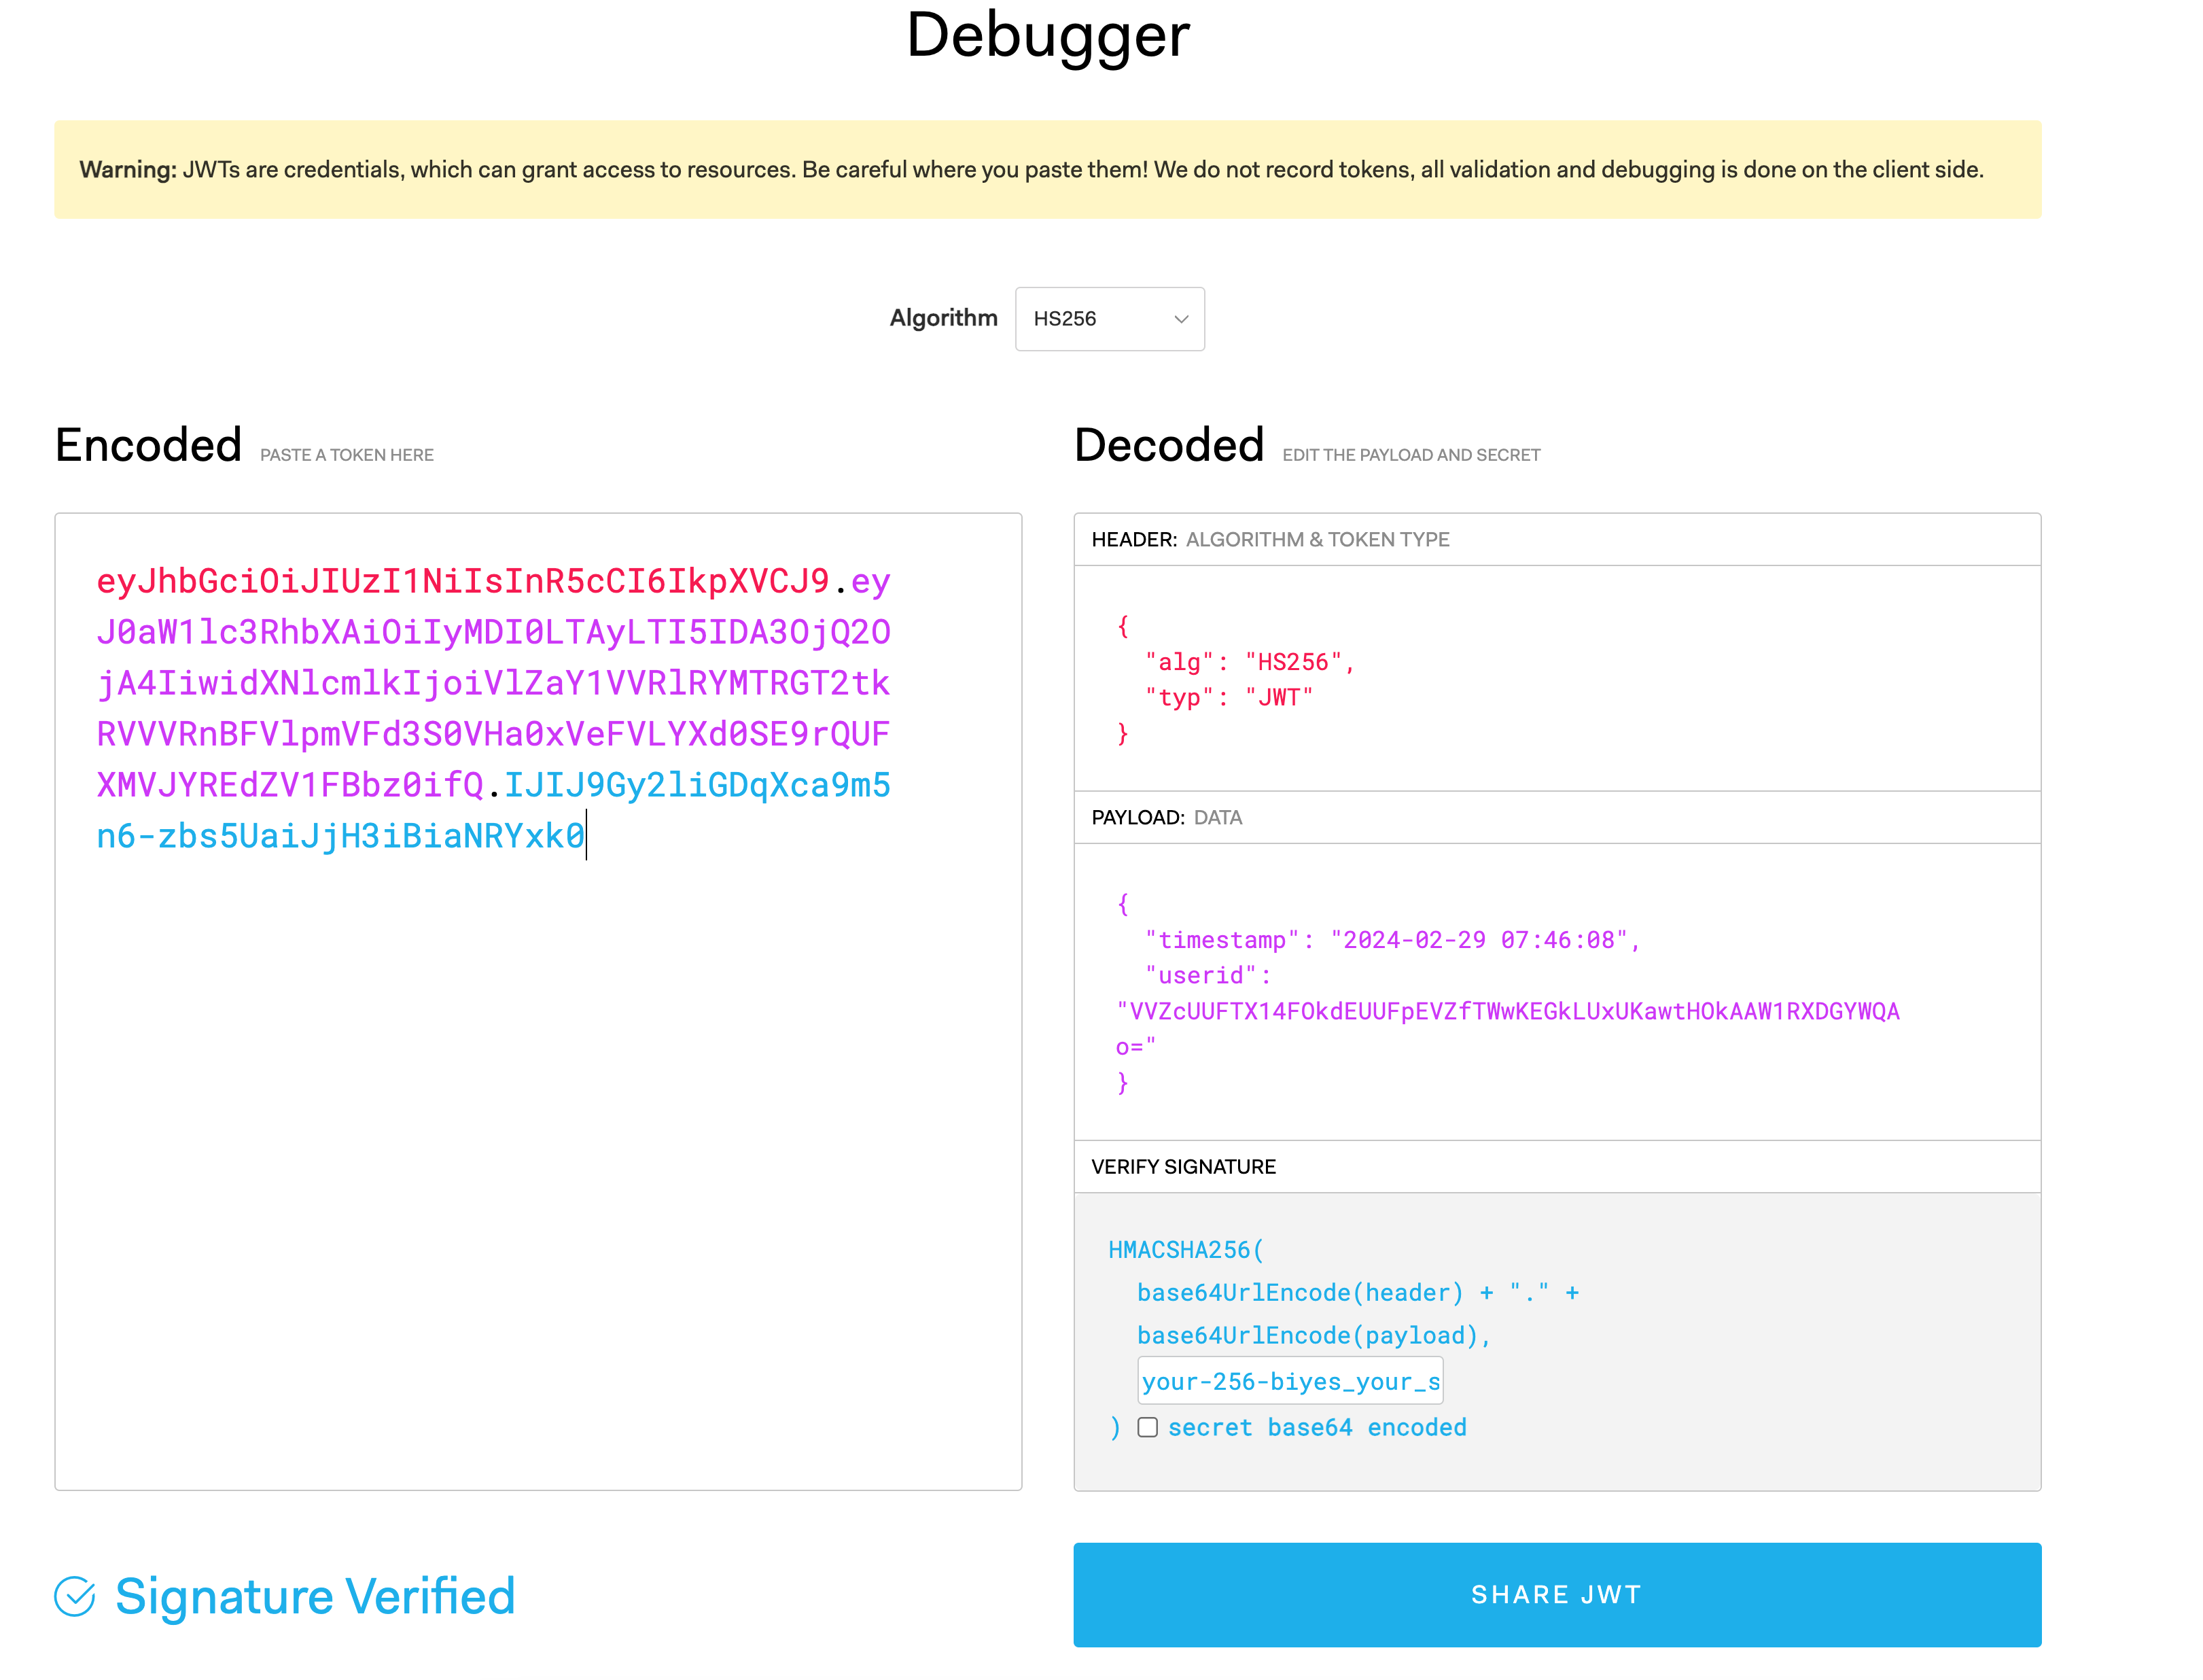 password123456/some-tweak-to-hide-jwt-payload-values
Bibliothèque Python légère pour obscurcir les valeurs de payload JWT en utilisant le chiffrement XOR avec des clés basées sur le timestamp, empêchant…
 wh0amitz/sharpadws
Reconnaissance et exploitation d'Active Directory pour les Red Teams via les services web Active Directory (ADWS).
 aahmad097/tritium
Framework de pulvérisation de mots de passe basé sur Kerberos pour Active Directory avec prévention intégrée du verrouillage, intégration de…
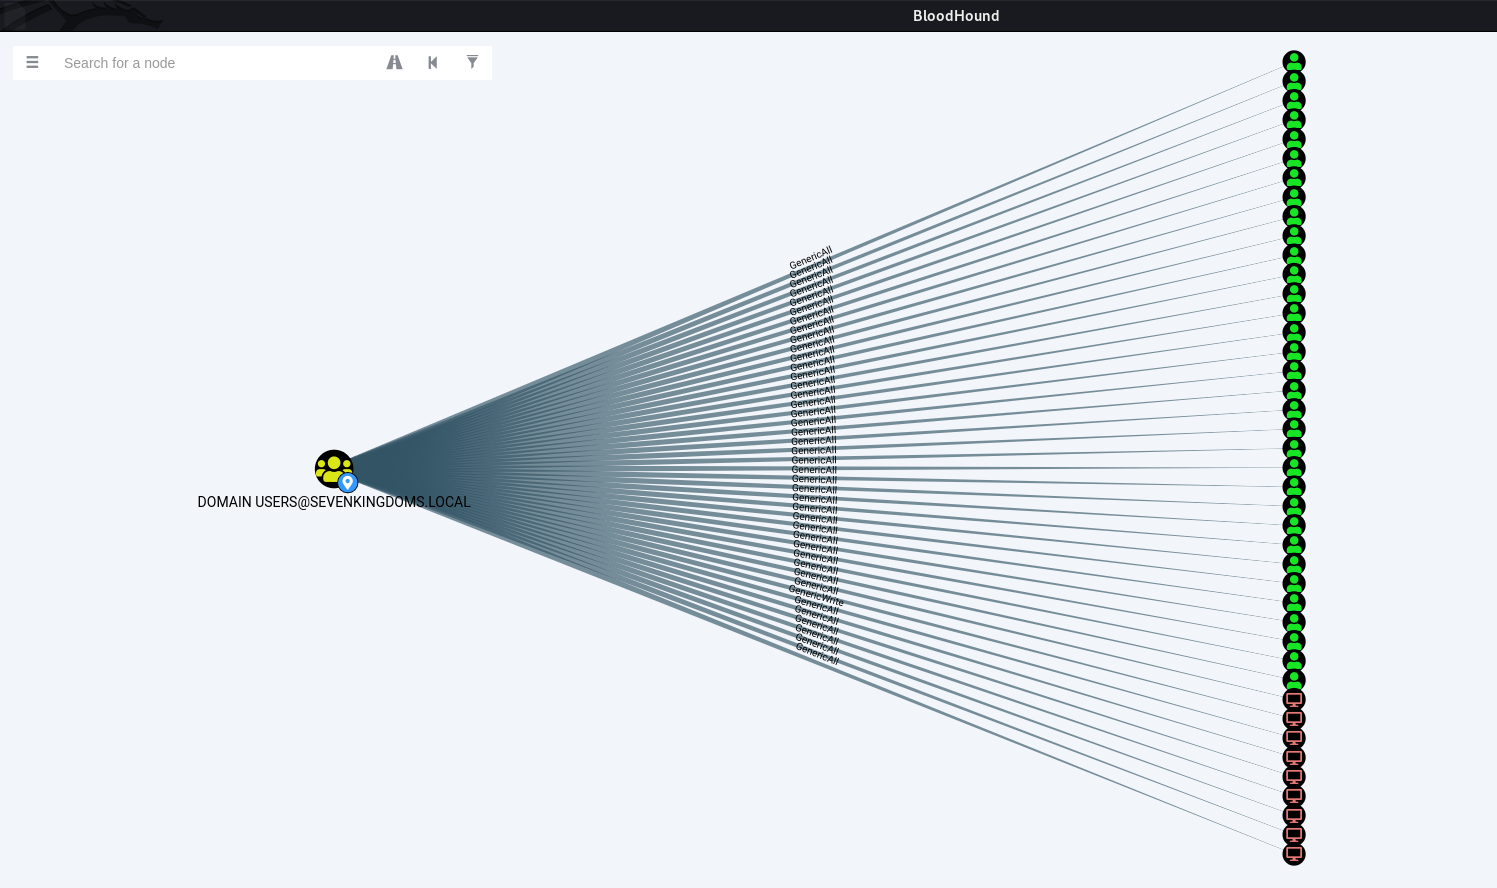 dec0ne/shadowspray
Un outil pour spray des Shadow Credentials sur l'ensemble d'un domaine dans l'espoir d'abuser de DACLs GenericWrite/GenericAll depuis longtemps…
 lkarlslund/ldapnomnom
Bruteforcez discrètement et anonymement les noms d'utilisateur Active Directory à des vitesses insensées à partir des contrôleurs de domaine en…
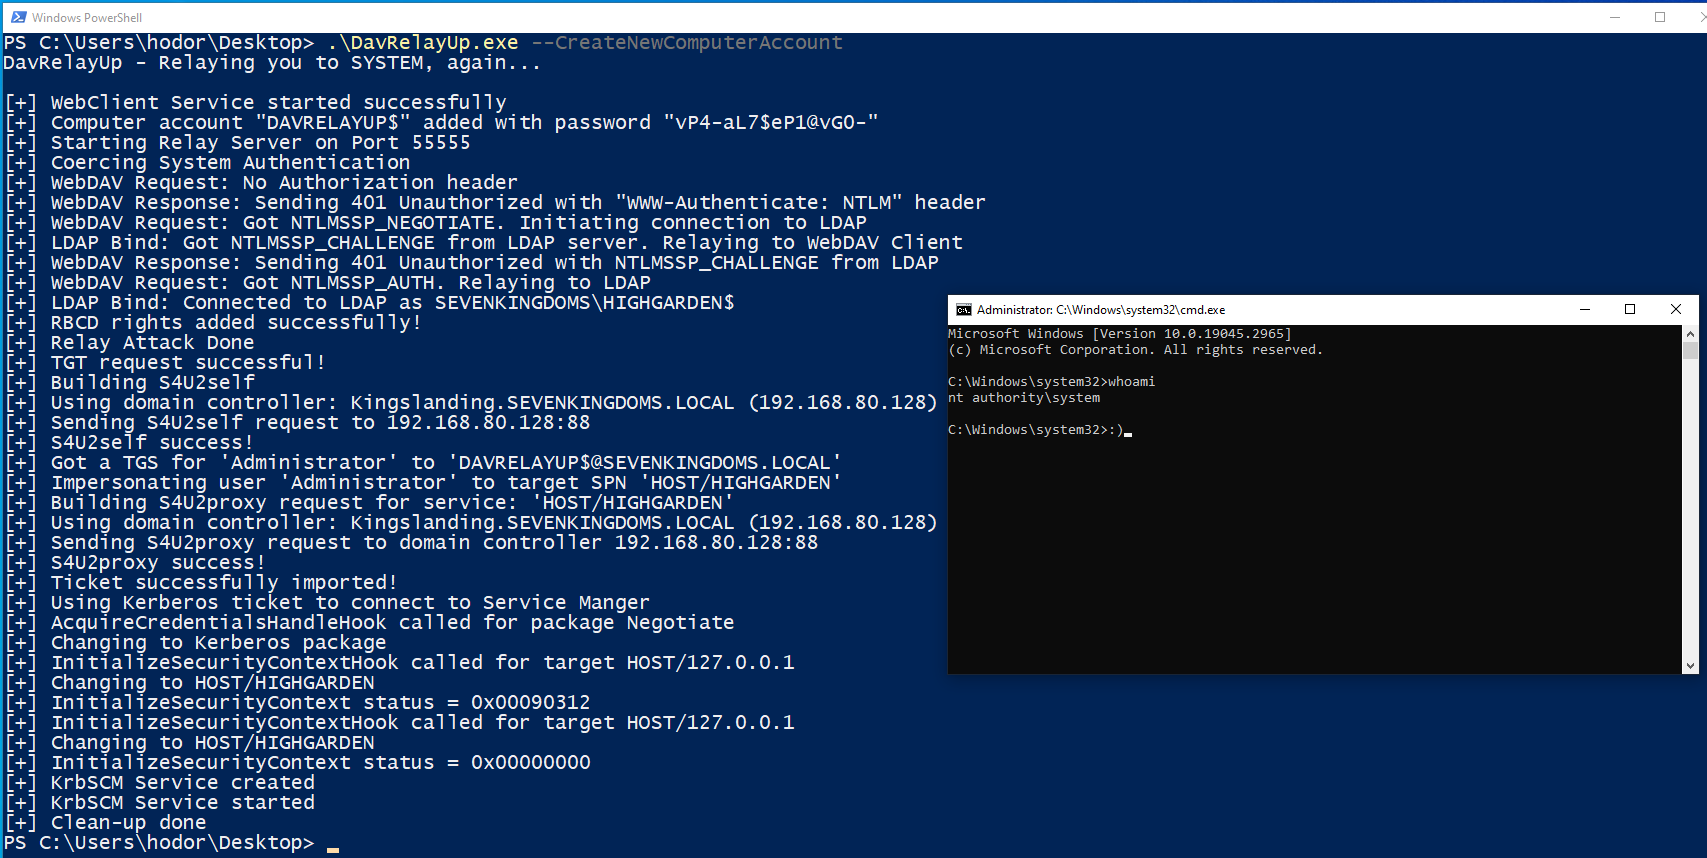 dec0ne/davrelayup
Automatise l'élévation de privilèges locaux vers SYSTEM sur des stations de travail Windows jointes à un domaine en relayant l'authentification NTLM…
 jpg0mez/adcsync
Utilisez ESC1 pour effectuer un DCSync de fortune et dump hashes
 ccob/gssapi-abuse
Un outil pour énumérer les hôtes potentiels vulnérables aux abus GSSAPI dans les réseaux Active Directory
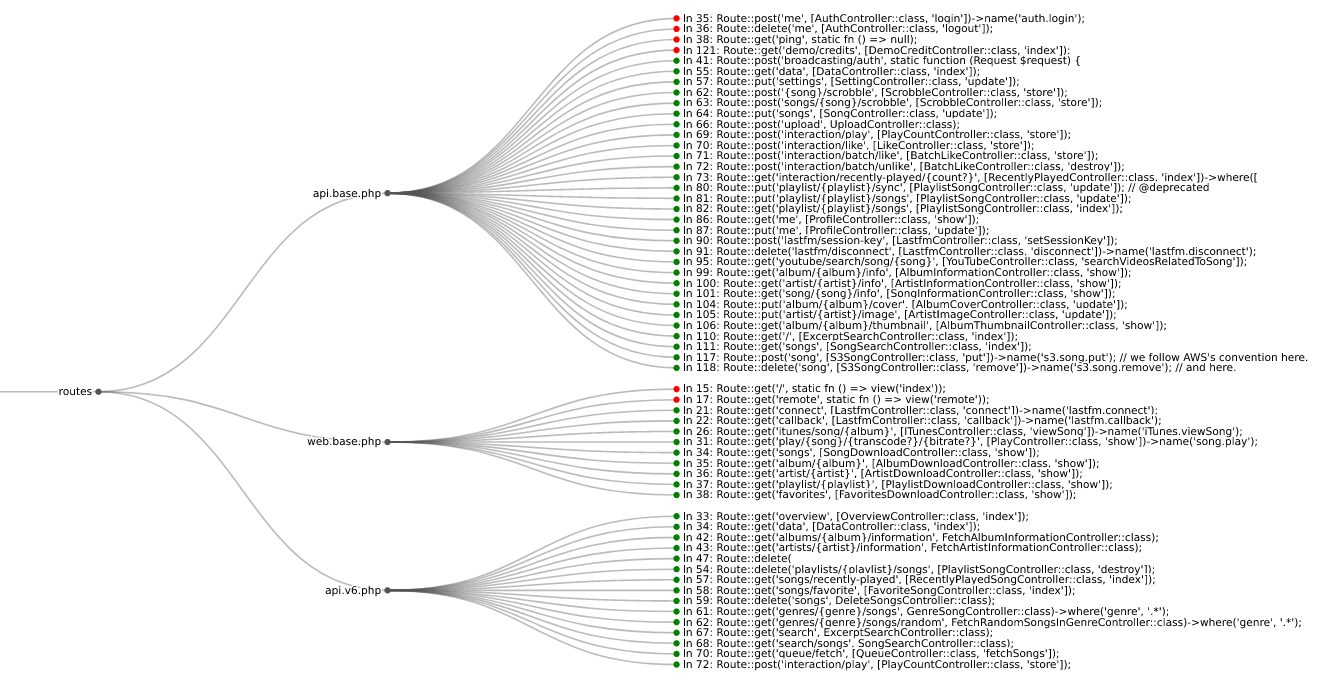 mschwager/route-detect
Trouvez les bugs de sécurité d'authentification (authn) et d'autorisation (authz) dans les routes d'applications web.
 scorpioneslabs/mssqlpwner
Outil avancé de test d'intrusion MSSQL pour le mouvement latéral, l'exécution de commandes, le relais NTLM et les attaques par force brute via des…