
HopLa
 synacktiv/hopla
Plugin HopLa Burp Suite Extender - Apporte des capacités d'IA, la prise en charge de l'autocomplétion et un ensemble de payloads utiles à Burp Suite.
payload-generationweb-proxies-interceptionapi-security-testing+3
836
synacktiv/hoplaPlugin HopLa Burp Suite Extender - Apporte des capacités d'IA, la prise en charge de l'autocomplétion et un ensemble de payloads utiles à Burp Suite.
 razureink/arisu
Scans public code repositories and code snippet platforms to extract and validate AI service API keys with real-time dashboard and multi-format…
 bishopfox/snowpick
trouver les données sensibles qui fuient des instances ServiceNow.
 jas502n/burpsuite_pro_v1.7.37
Plateforme complète de test de sécurité d'applications web dotée d'un moteur d'analyse avancé, d'un proxy d'interception et d'une détection…
 theronielanddaronpodcastshow/svja
The Super Vulnerable Java Application (SVJA), comme démontré dans le Roniel and DaRon Podcast Show, est une application Apache Struts conçue pour…
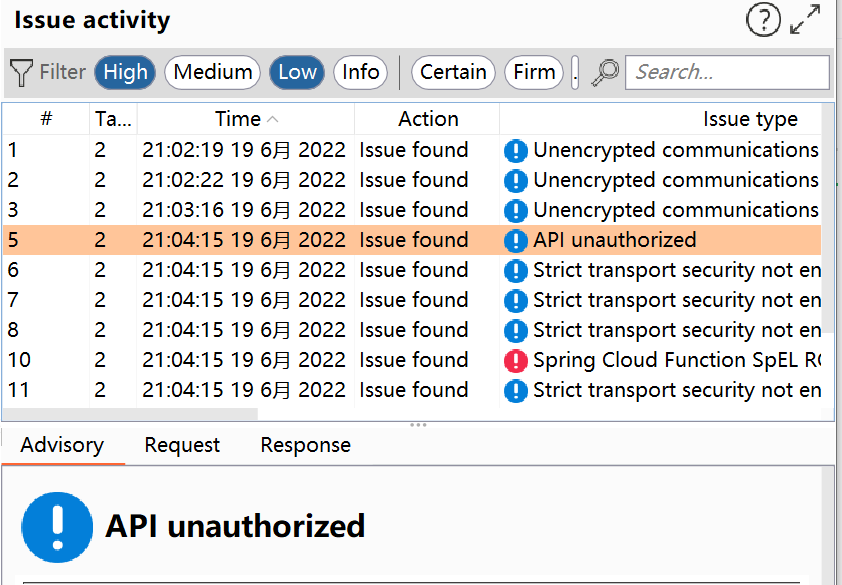 tpt11fb/springvulscan
Plugin de scan de vulnérabilités Spring pour burpsuite. SpringVulScan : prend en charge la détection : fuite de routes | CVE-2022-22965 |…
 zappaboy/vuln-scanner
Scanner d'évaluation des vulnérabilités avec génération de rapports
 owasp/apicheck
Modular DevSecOps toolset pour les tests de sécurité des API REST, conçu pour les développeurs, les administrateurs système et les testeurs…
 csinexus/mcpshield
Correctif de substitution pour la faille non corrigée d'injection de commandes MCP STDIO (famille CVE-2026-30623)
 owasp/agent-security-regression-harness
Tests de régression de sécurité exécutables pour les applications agentiques et les systèmes intégrés à MCP.
 owasp/dvsa
une application serverless sacrément vulnérable
 infobyte/alexafaraday
Exemple de compétence Alexa pour Faraday API
 infobyte/faraday_burp
Extension Burp pour la collaboration dans Faraday
 infobyte/faraday_zap
Extension Zap pour la collaboration dans Faraday
 mindpatch/simple-maven
Application API C# volontairement vulnérable pour s’entraîner à l’exploitation d’applications web et aux tests de sécurité. Inclut une configuration…
 trailofbits/slither-mcp
Serveur MCP pour l'analyse statique Slither des contrats intelligents Solidity
 compasssecurity/samlraider
SAML2 Burp Extension
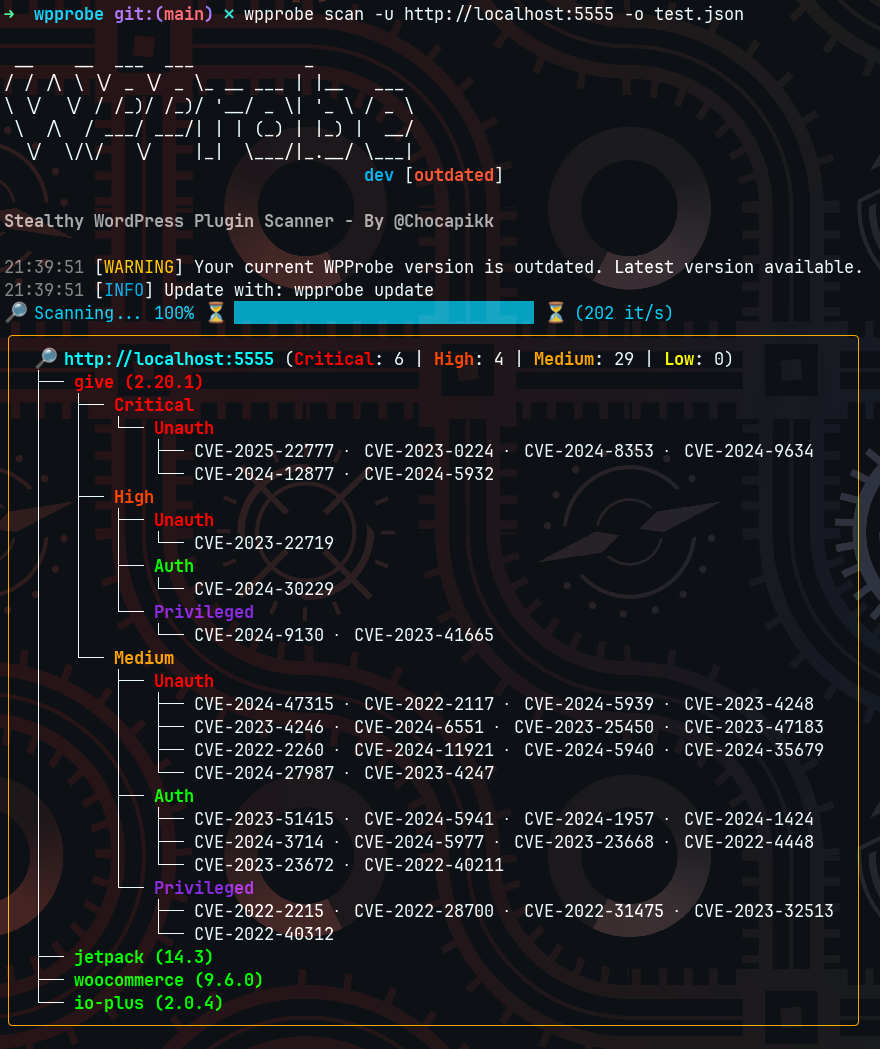 chocapikk/wpprobe
Un outil rapide d'énumération de plugins WordPress