
pwnproxy
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
vulnerability-scannersweb-proxies-interceptionapi-security-testing+6
8
ericmtzmtz/pwnproxyAn open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
 j3ssie/dynast-bench
A DAST benchmark of intentionally-vulnerable apps with ground-truth answer keys for scoring scanners
 wi3memake/react2shell-scanner
Framework d'évaluation de sécurité en ligne de commande pour les applications React et Next.js, analysant les composants serveur React pour détecter…
 y-security/ylog4j
PortSwigger Burp Plugin pour Log4j (CVE-2021-44228)
 cropnet/ni8mare
Outil complet de détection de vulnérabilités pour les instances d’automatisation de workflows n8n. Détecte la vulnérabilité critique CVE-2026-21858…
 awarexone/agentic-bug-hunter
Kit de chasse aux bug bounty propulsé par l'IA, qui fonctionne avec ou sans abonnement.
 httptoolkit/httptoolkit
HTTP Toolkit est un outil open-source et élégant pour le débogage, les tests et le développement avec HTTP(S) sous Windows, Linux et Mac :tada:…
 42crunch/api-security-audit-action
Automatise l'audit de sécurité statique des contrats OpenAPI dans les pipelines CI/CD, exécutant plus de 300 contrôles pour l'authentification,…
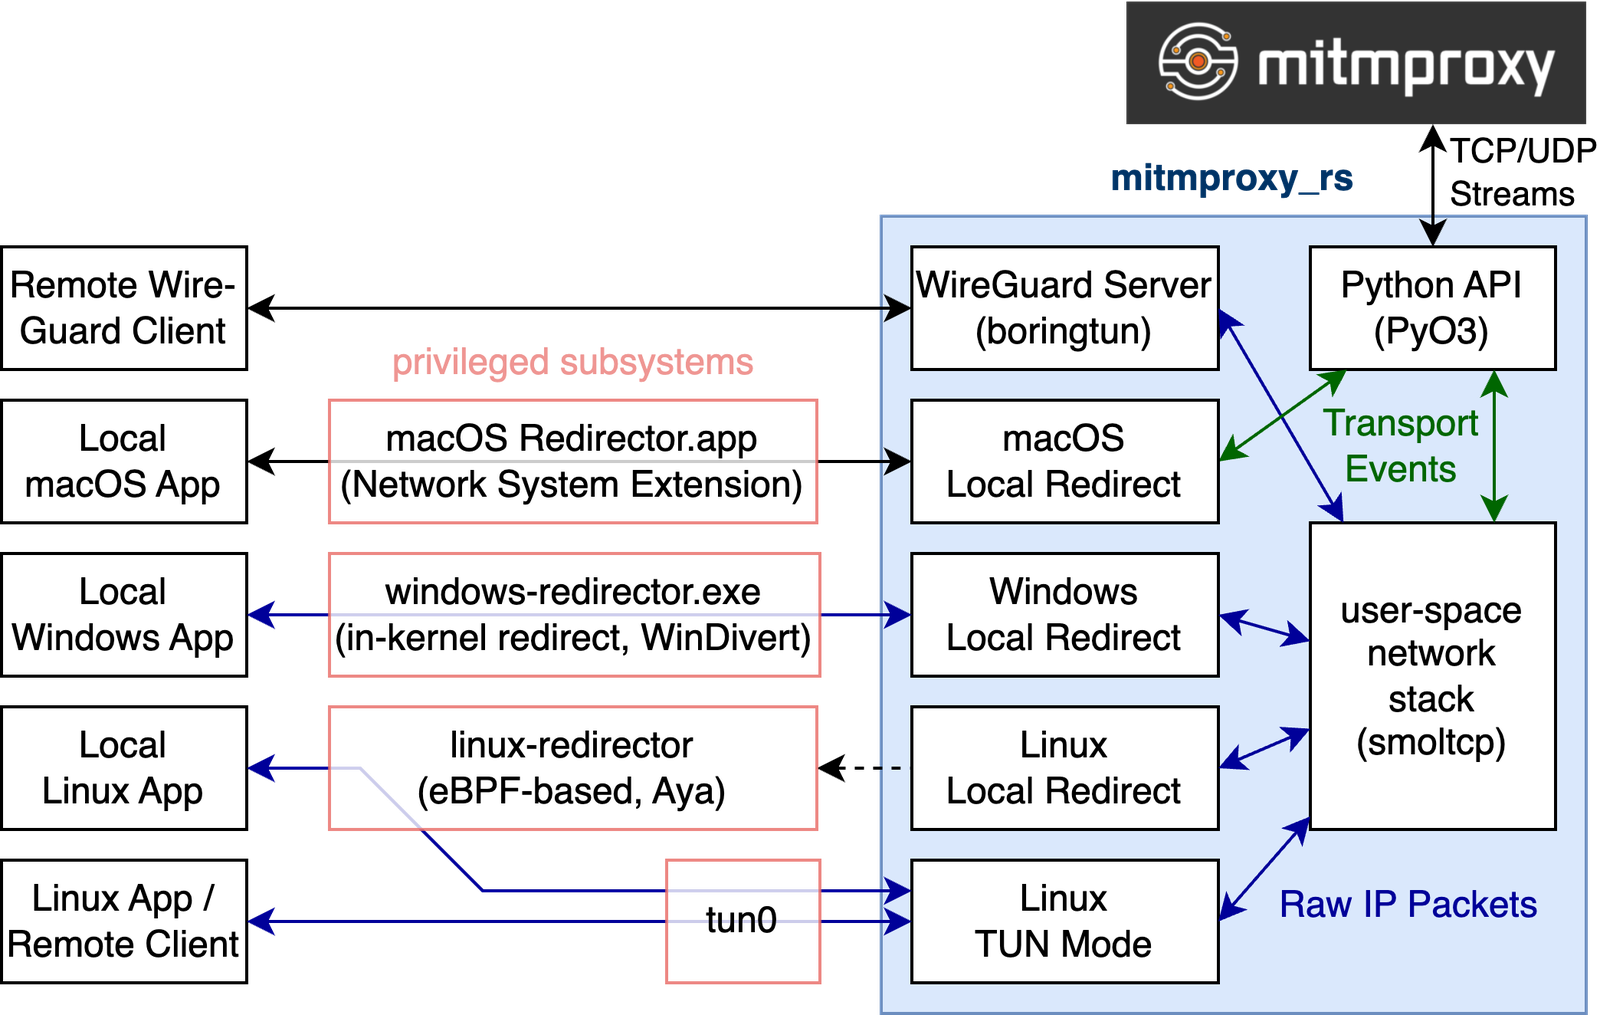 mitmproxy/mitmproxy_rs
Composants Rust pour l'interception et la redirection de trafic, permettant le proxy de périphériques WireGuard et la redirection d'applications…
 wapiti-scanner/wapiti
Scanner de vulnérabilités web écrit en Python3
 wattocyber/masq
Live recon and posture auditing for AI agent infrastructure: scans MCP configs, session logs, and APIs for secrets, poisoned catalogs, and CoT leaks.
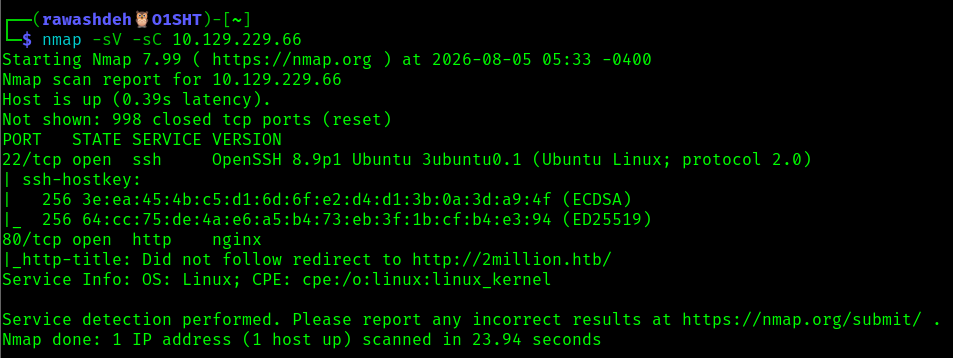 abedallarawashdeh/htb-twomillion-machine
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)
 portswigger/pentest-mapper
Une extension Burp Suite pour les tests d'intrusion d'applications afin de cartographier les flux et les vulnérabilités.
 chrislockard/api_wordlist
Une wordlist de noms d'API pour l'évaluation d'applications web.
 akabe1/oauthscan
Extension Burp Suite utile pour vérifier la sécurité OAUTHv2 et OpenID
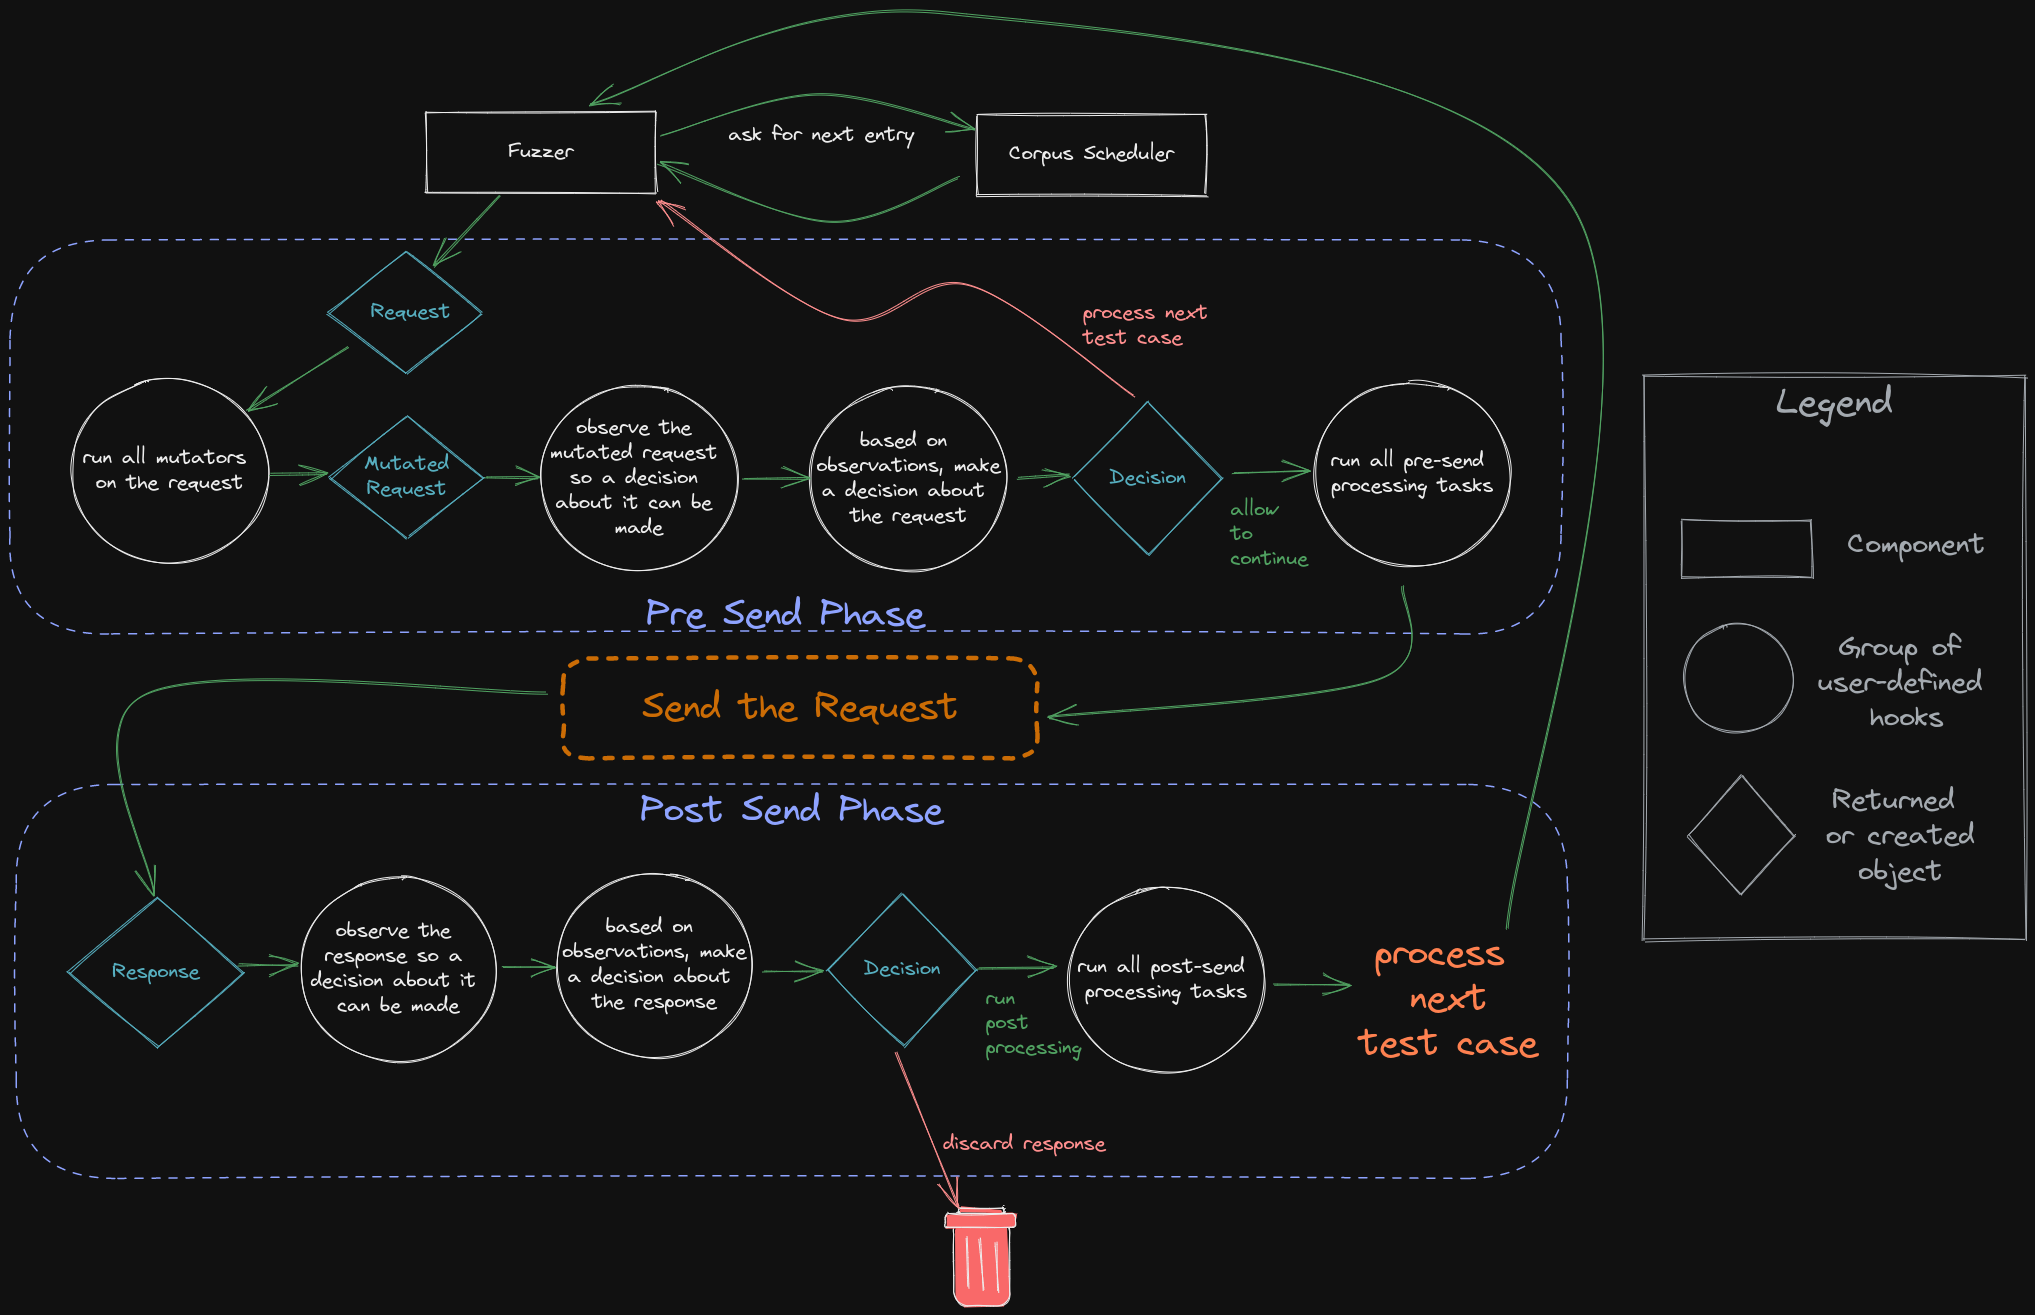 epi052/feroxfuzz
Développez des fuzzers HTTP black-box conscients de la structure en Rust, avec des mutateurs, planificateurs, observateurs, décideurs et processeurs…
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)