

shannon
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
reconnaissancevulnerability-scannerscode-analysis+5
46.6k
keygraphhq/shannonShannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 maurosoria/dirsearch
Scanner de chemins web
 projectdiscovery/nuclei
Fast YAML-based vulnerability scanner with template-driven detection engine for automated security testing across web apps, APIs, networks, DNS, and…
 wkeeling/selenium-wire
Étend les bindings Python de Selenium pour vous permettre d'inspecter les requêtes émises par le navigateur.
 androidhooker/hooker
Hooker est un projet open source pour les analyses dynamiques d'applications Android. Ce projet fournit divers outils et applications qui peuvent…
 google/martian
Martian est une bibliothèque pour construire des proxys HTTP/S personnalisés.
 vmware-archive/burp-rest-api
API REST/JSON pour l'outil de sécurité Burp Suite.
 google/nogotofail
Un outil de test de sécurité du trafic réseau en boîte noire sur le chemin.
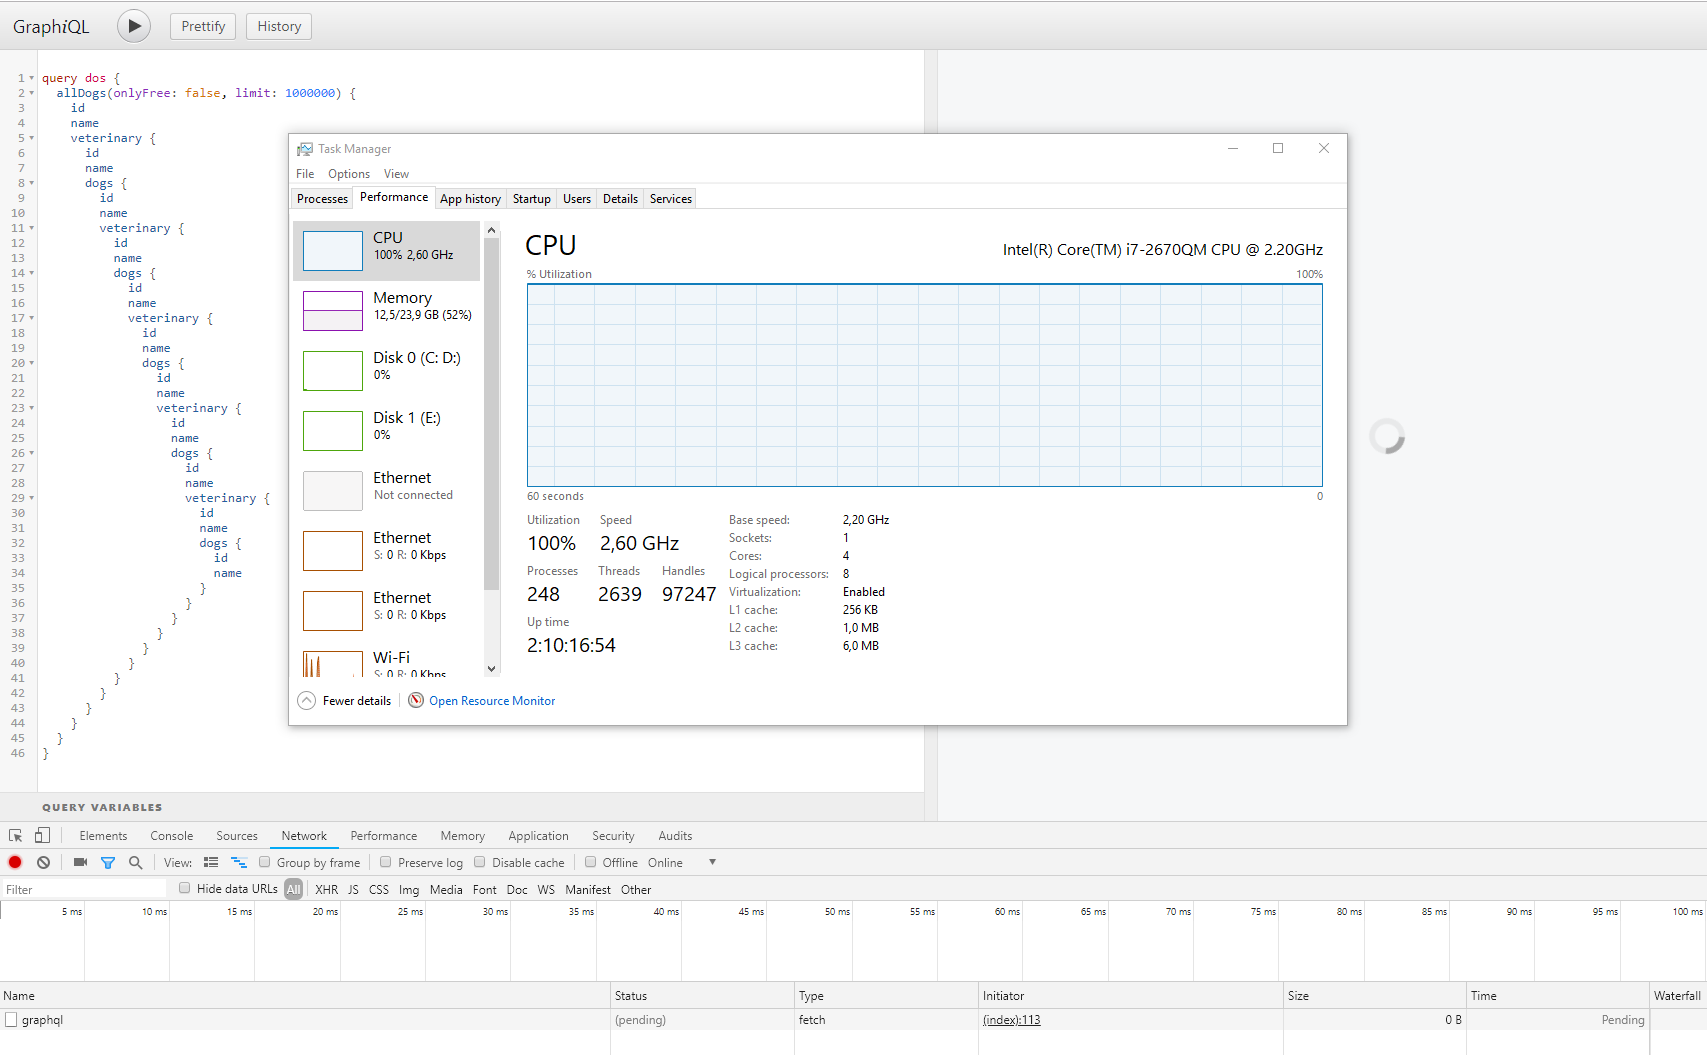 righettod/poc-graphql
Recherche sur GraphQL d'un point de vue AppSec.
 elmasy-com/columbus-server
Service de découverte de sous-domaines axé API utilisant les logs de Certificate Transparency pour une énumération rapide et passive des…
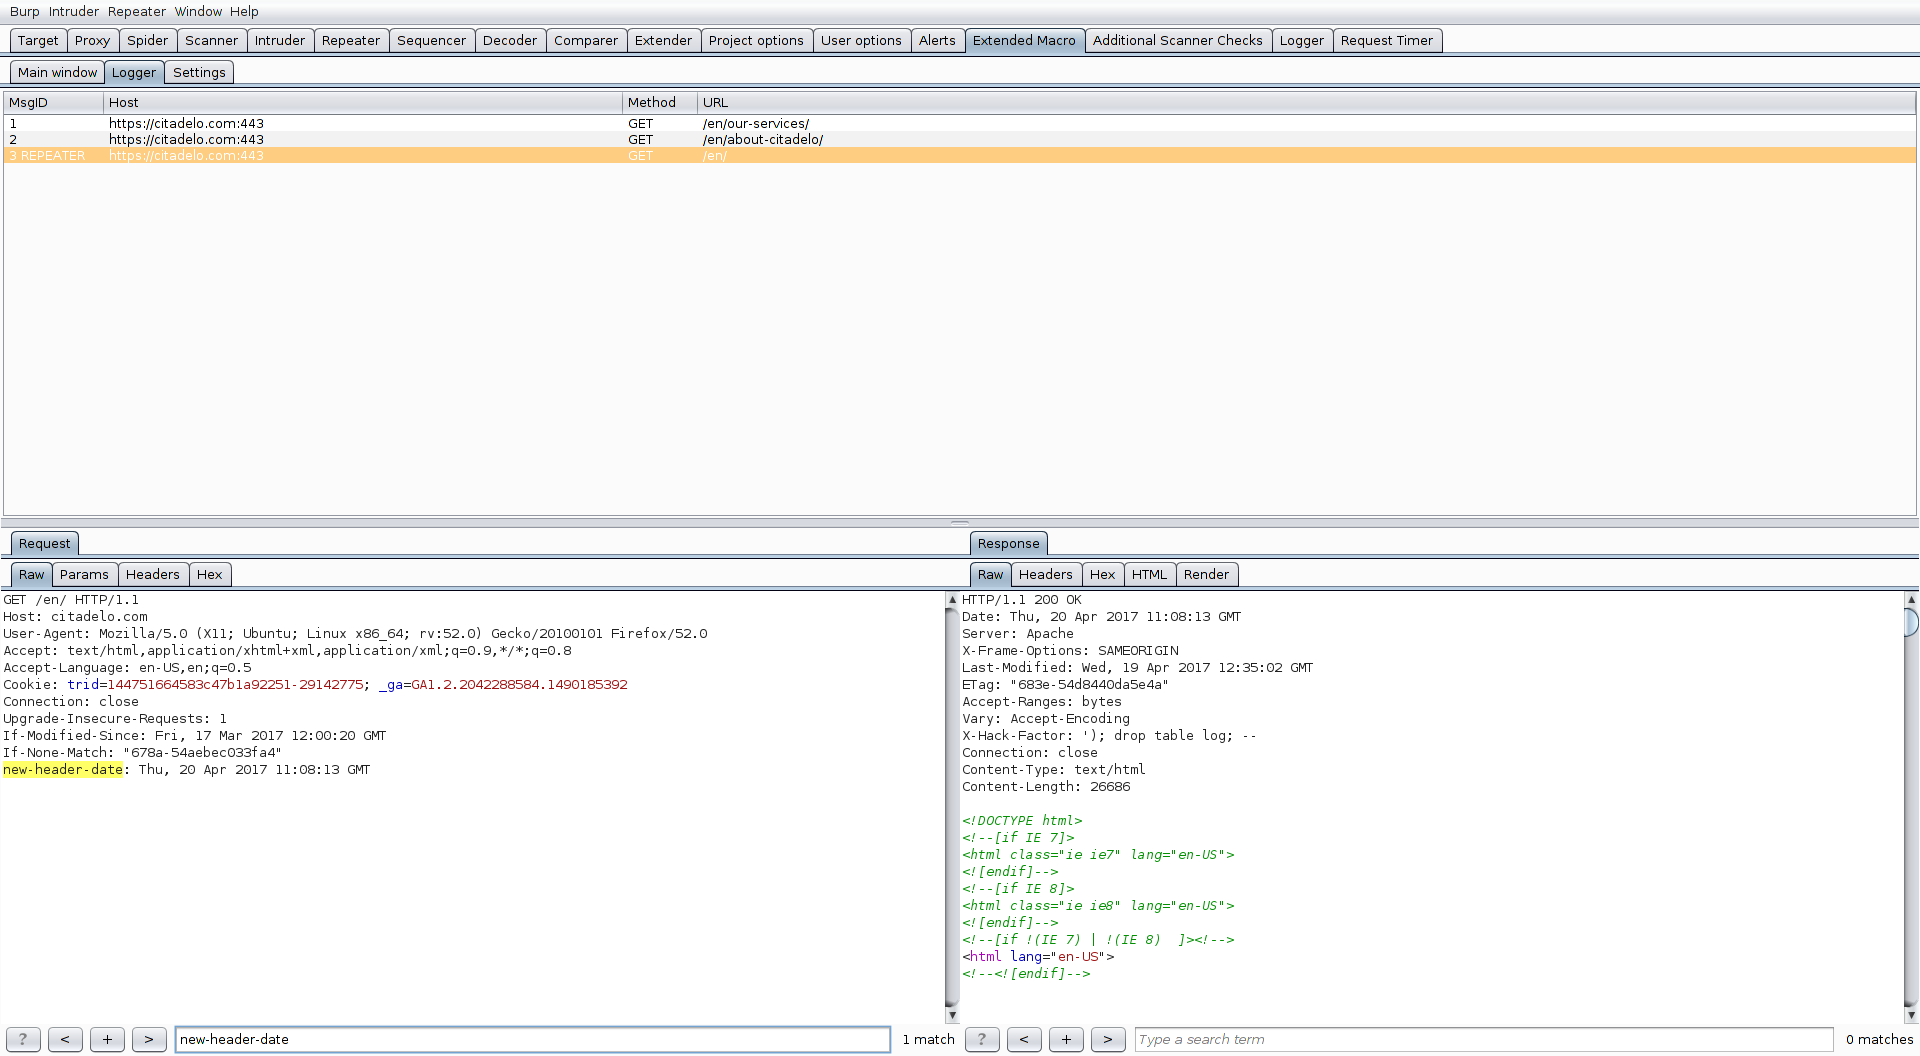 fruh/extendedmacro
ExtendedMacro - Plugin BurpSuite offrant des fonctionnalités de macro étendues
 gsmith257-cyber/graphcrawler
GraphQL toolkit automatisé de test de sécurité
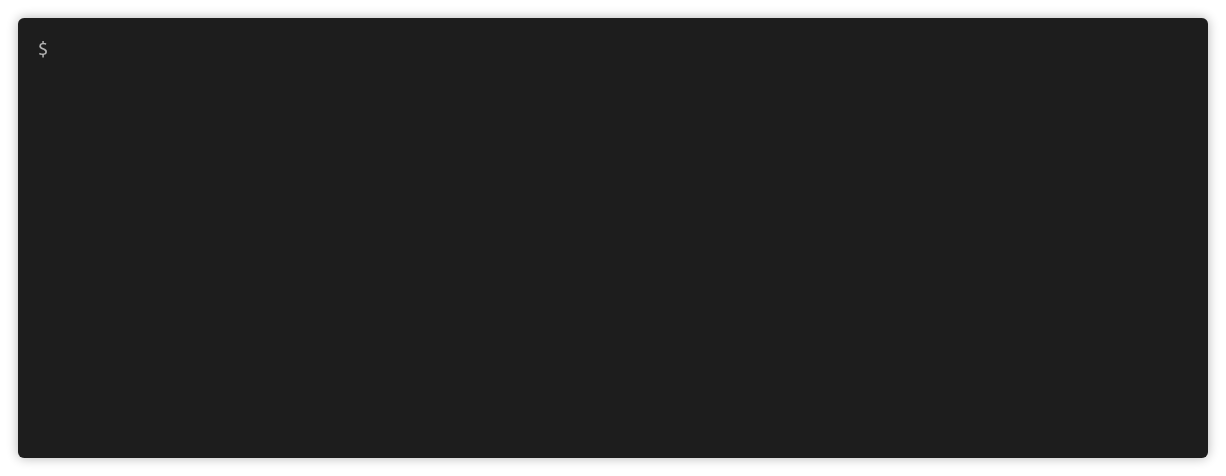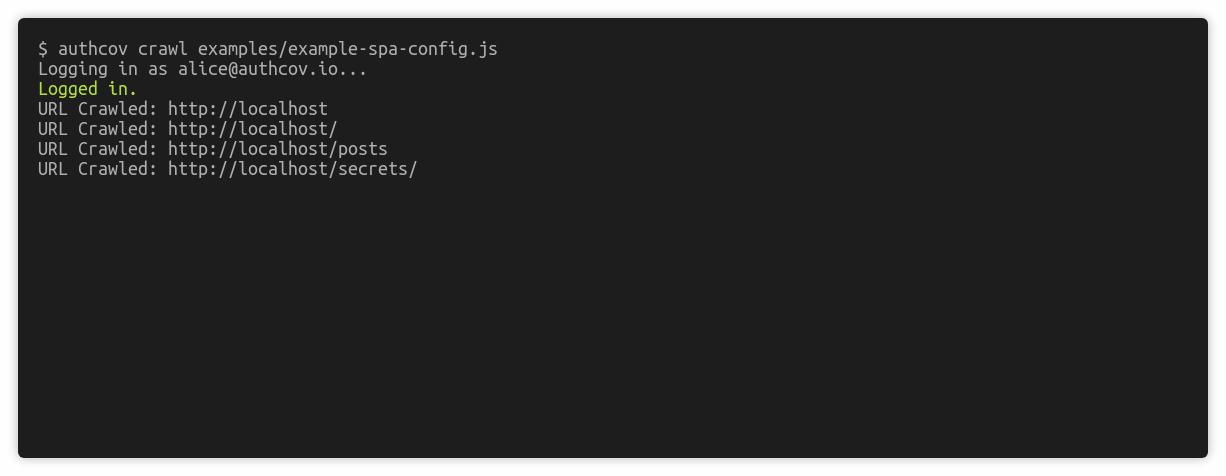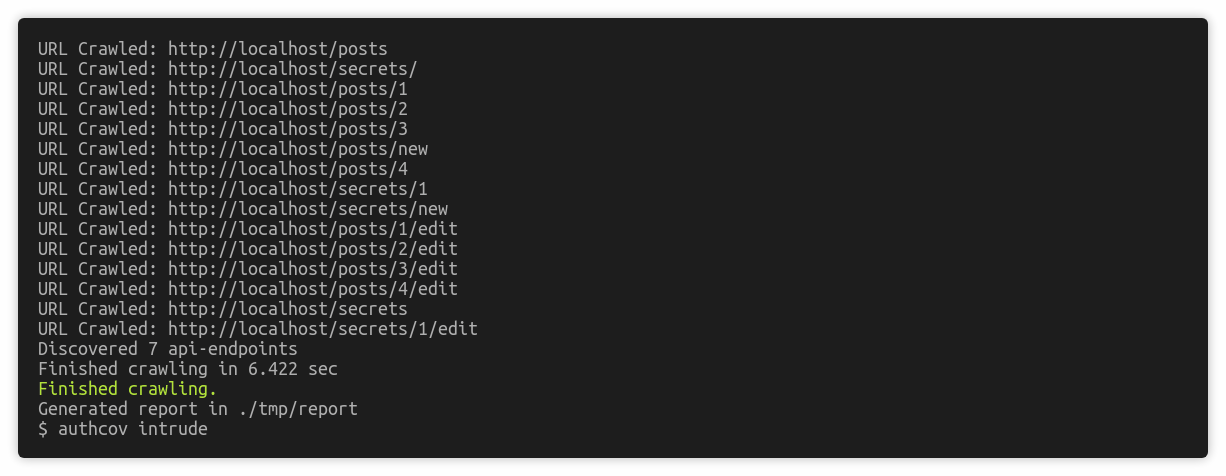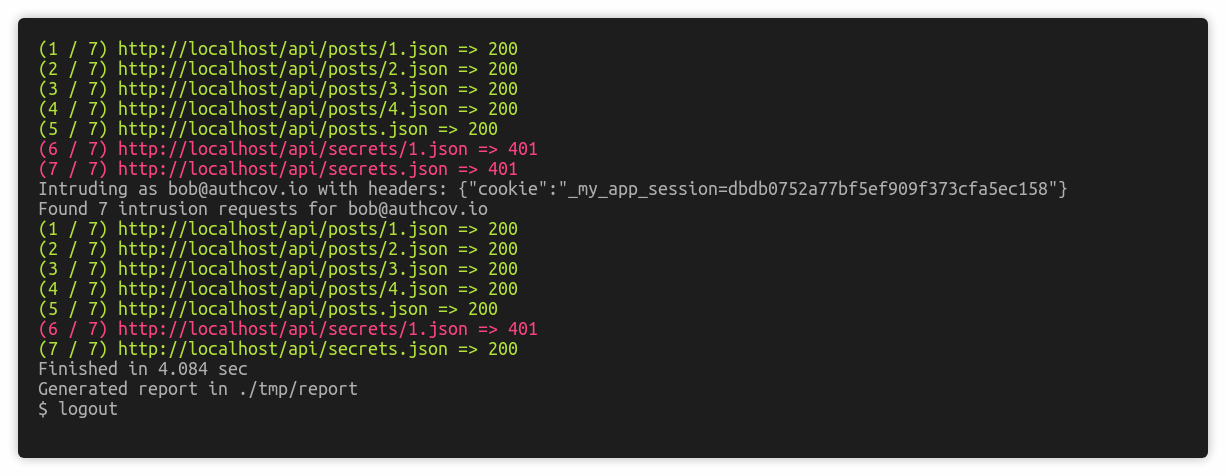 authcov/authcov
Scan de couverture des autorisations d'applications web
 sh1yo/request_smuggler
Scanner de vulnérabilités de contrebande de requêtes HTTP
 digeex/raider
DÉPRÉCIÉ, veuillez utiliser le nouveau dépôt d'OWASP : https://github.com/OWASP/raider
 andreafioraldi/frida-fuzzer
Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
 openstack-archive/syntribos
Outil de test de sécurité d'API Python du groupe de sécurité OpenStack
 rapid7/hackazon
Une application web vulnérable moderne