
mzap
 hahwul/mzap
⚡️ Scan ZAP multi-cibles
vulnerability-scannersdynamic-analysis-sandboxingapi-security-testing+3
hahwul/mzap⚡️ Scan ZAP multi-cibles
 bbva/apicheck
La boîte à outils DevSecOps pour les API REST
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application est une implémentation de service GraphQL intentionnellement vulnérable conçue pour apprendre et pratiquer la…
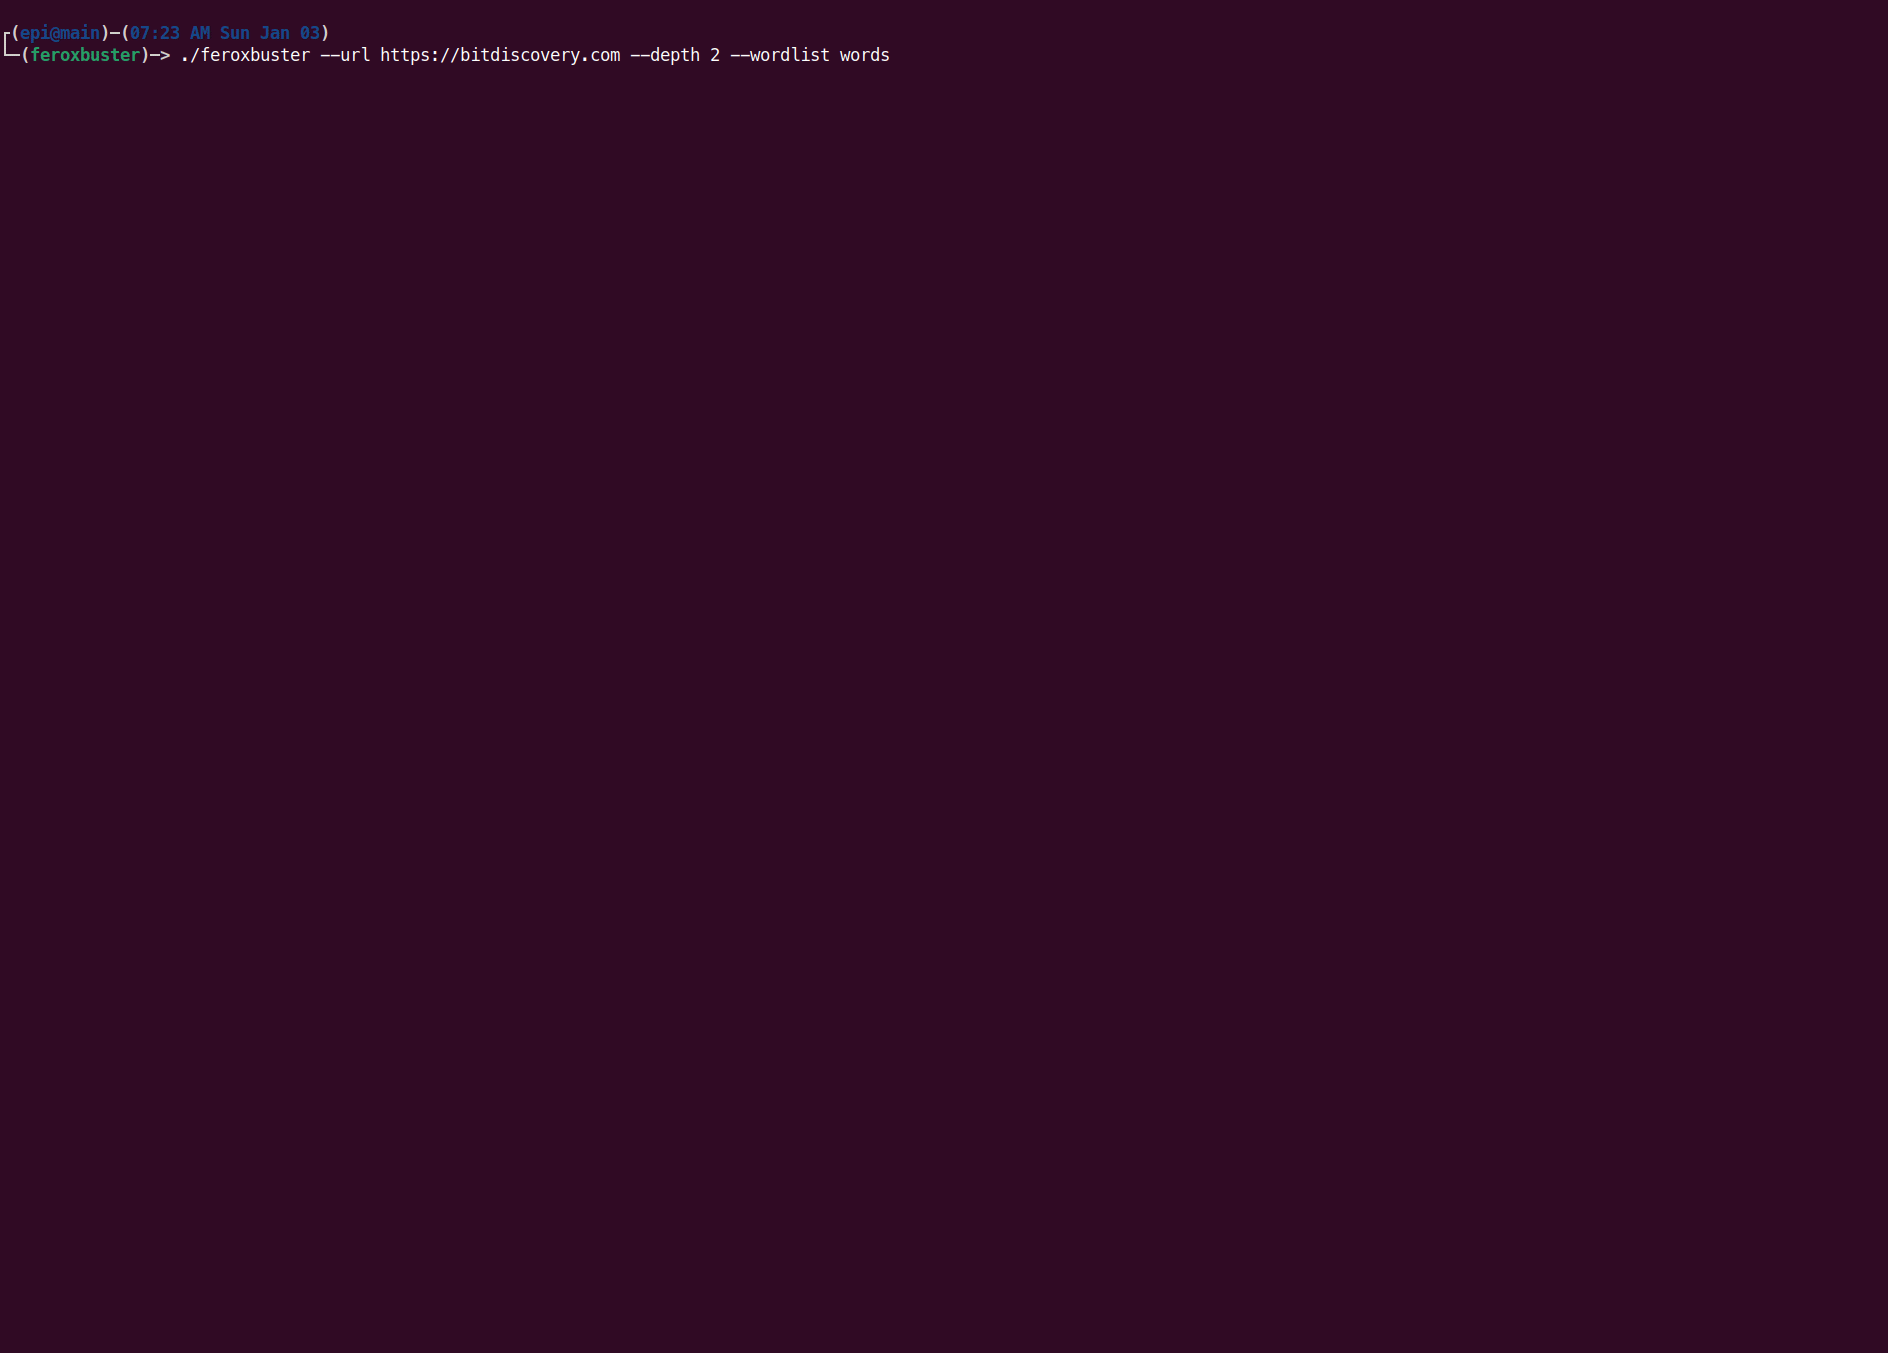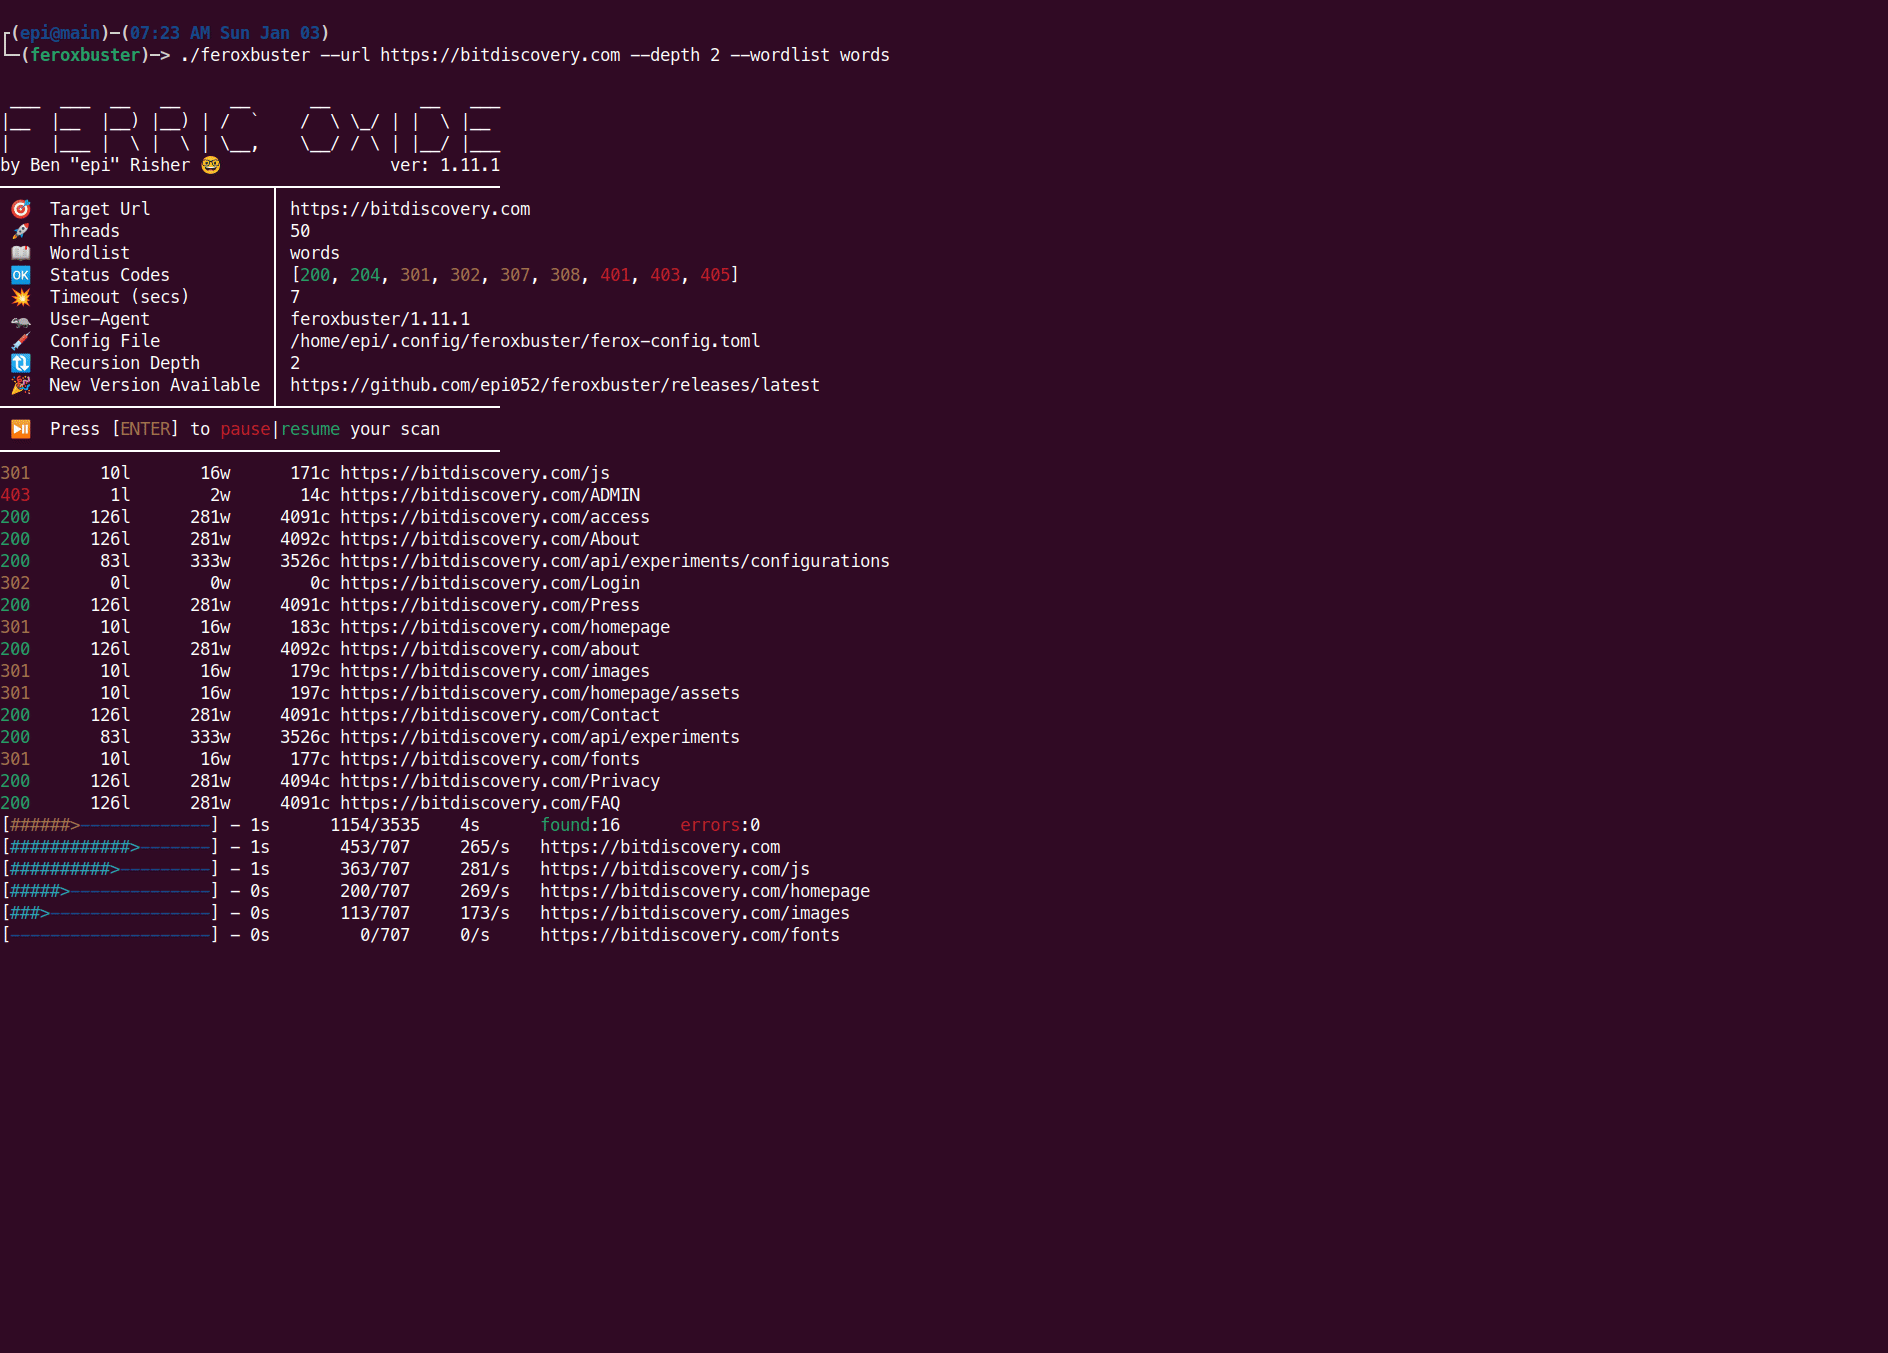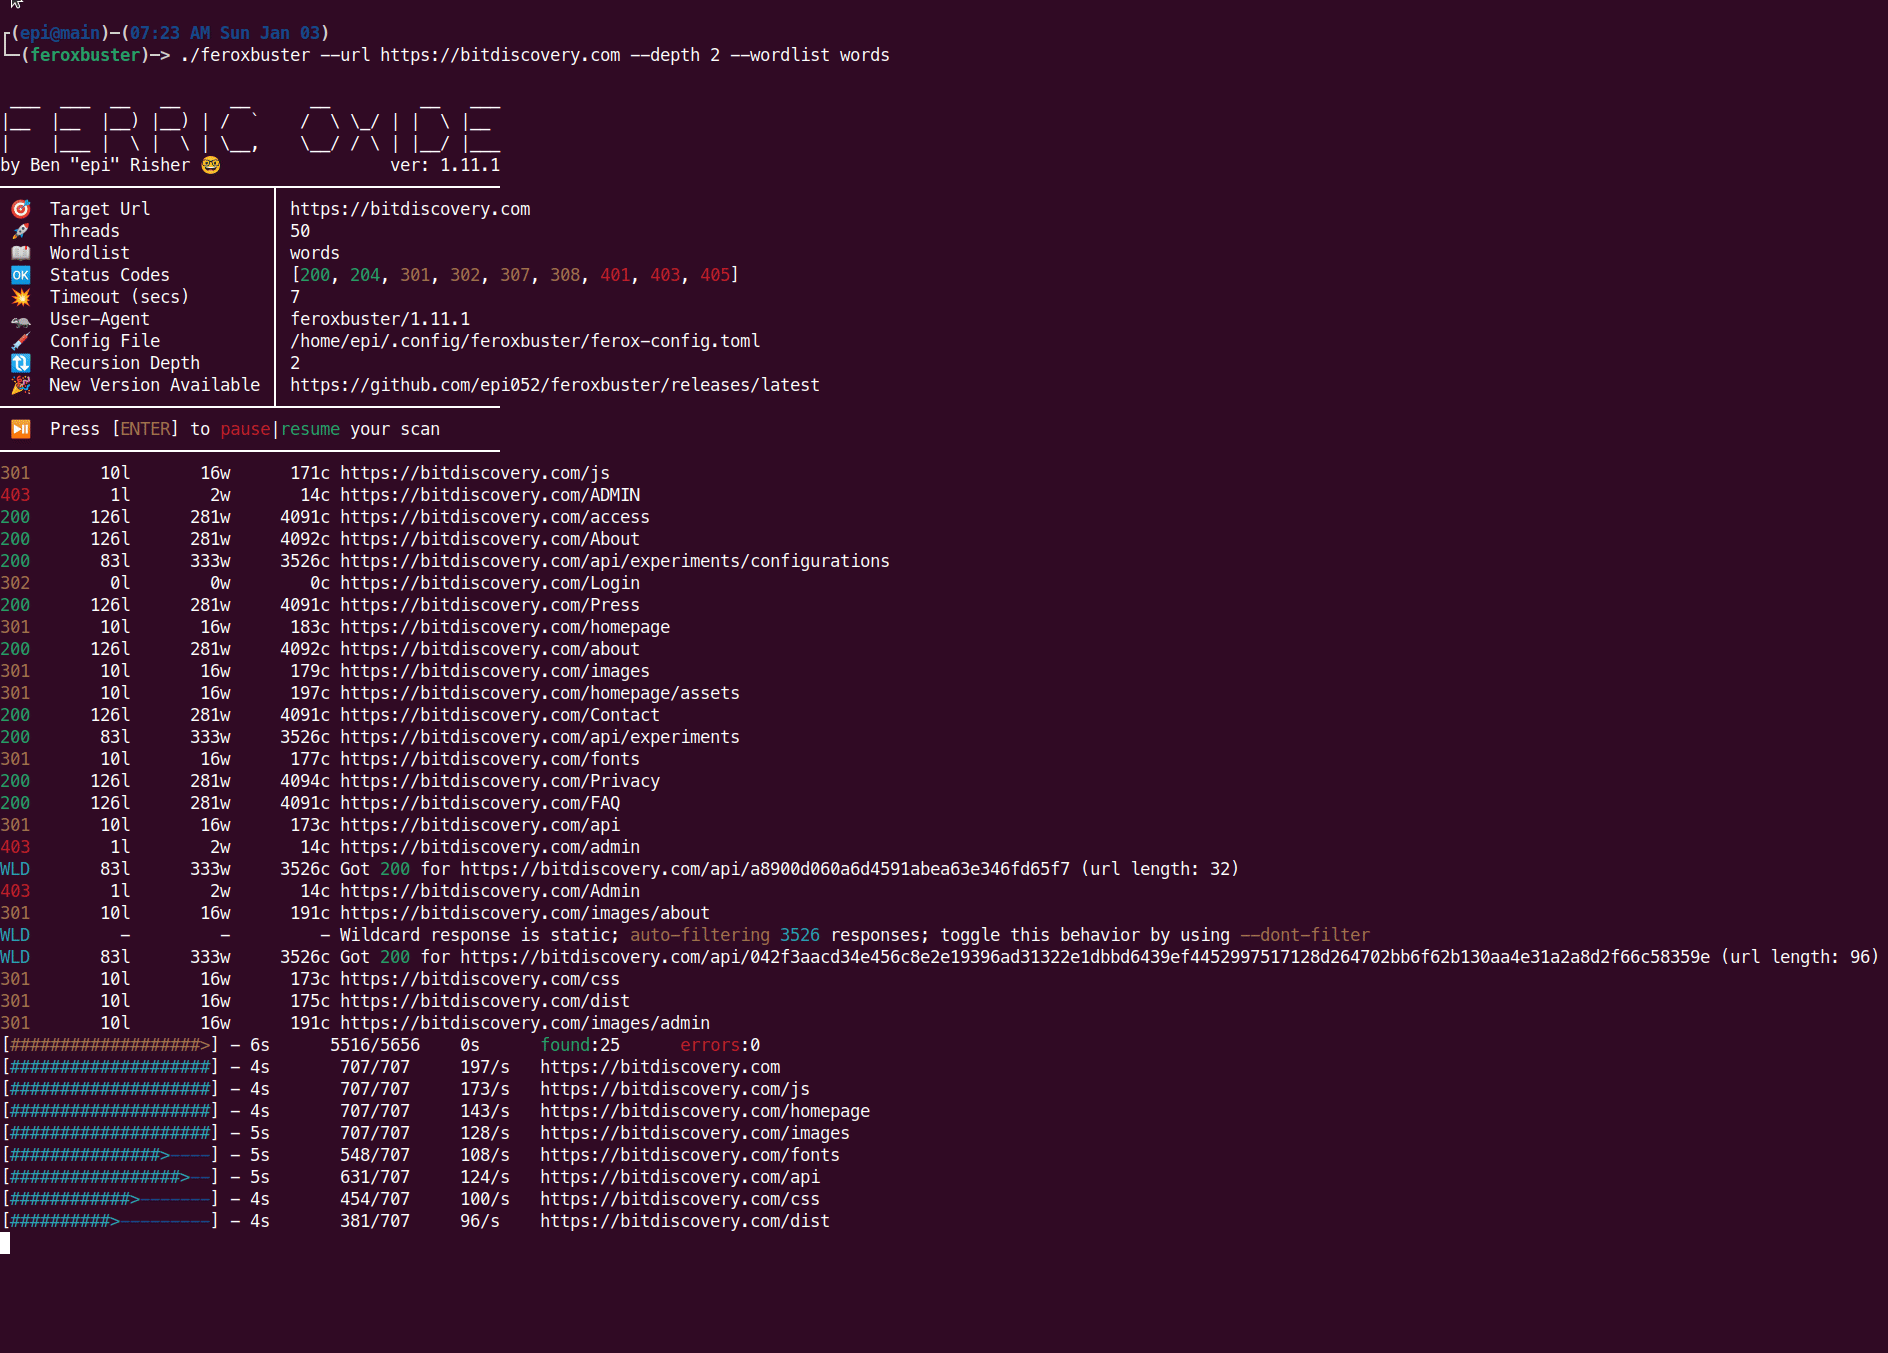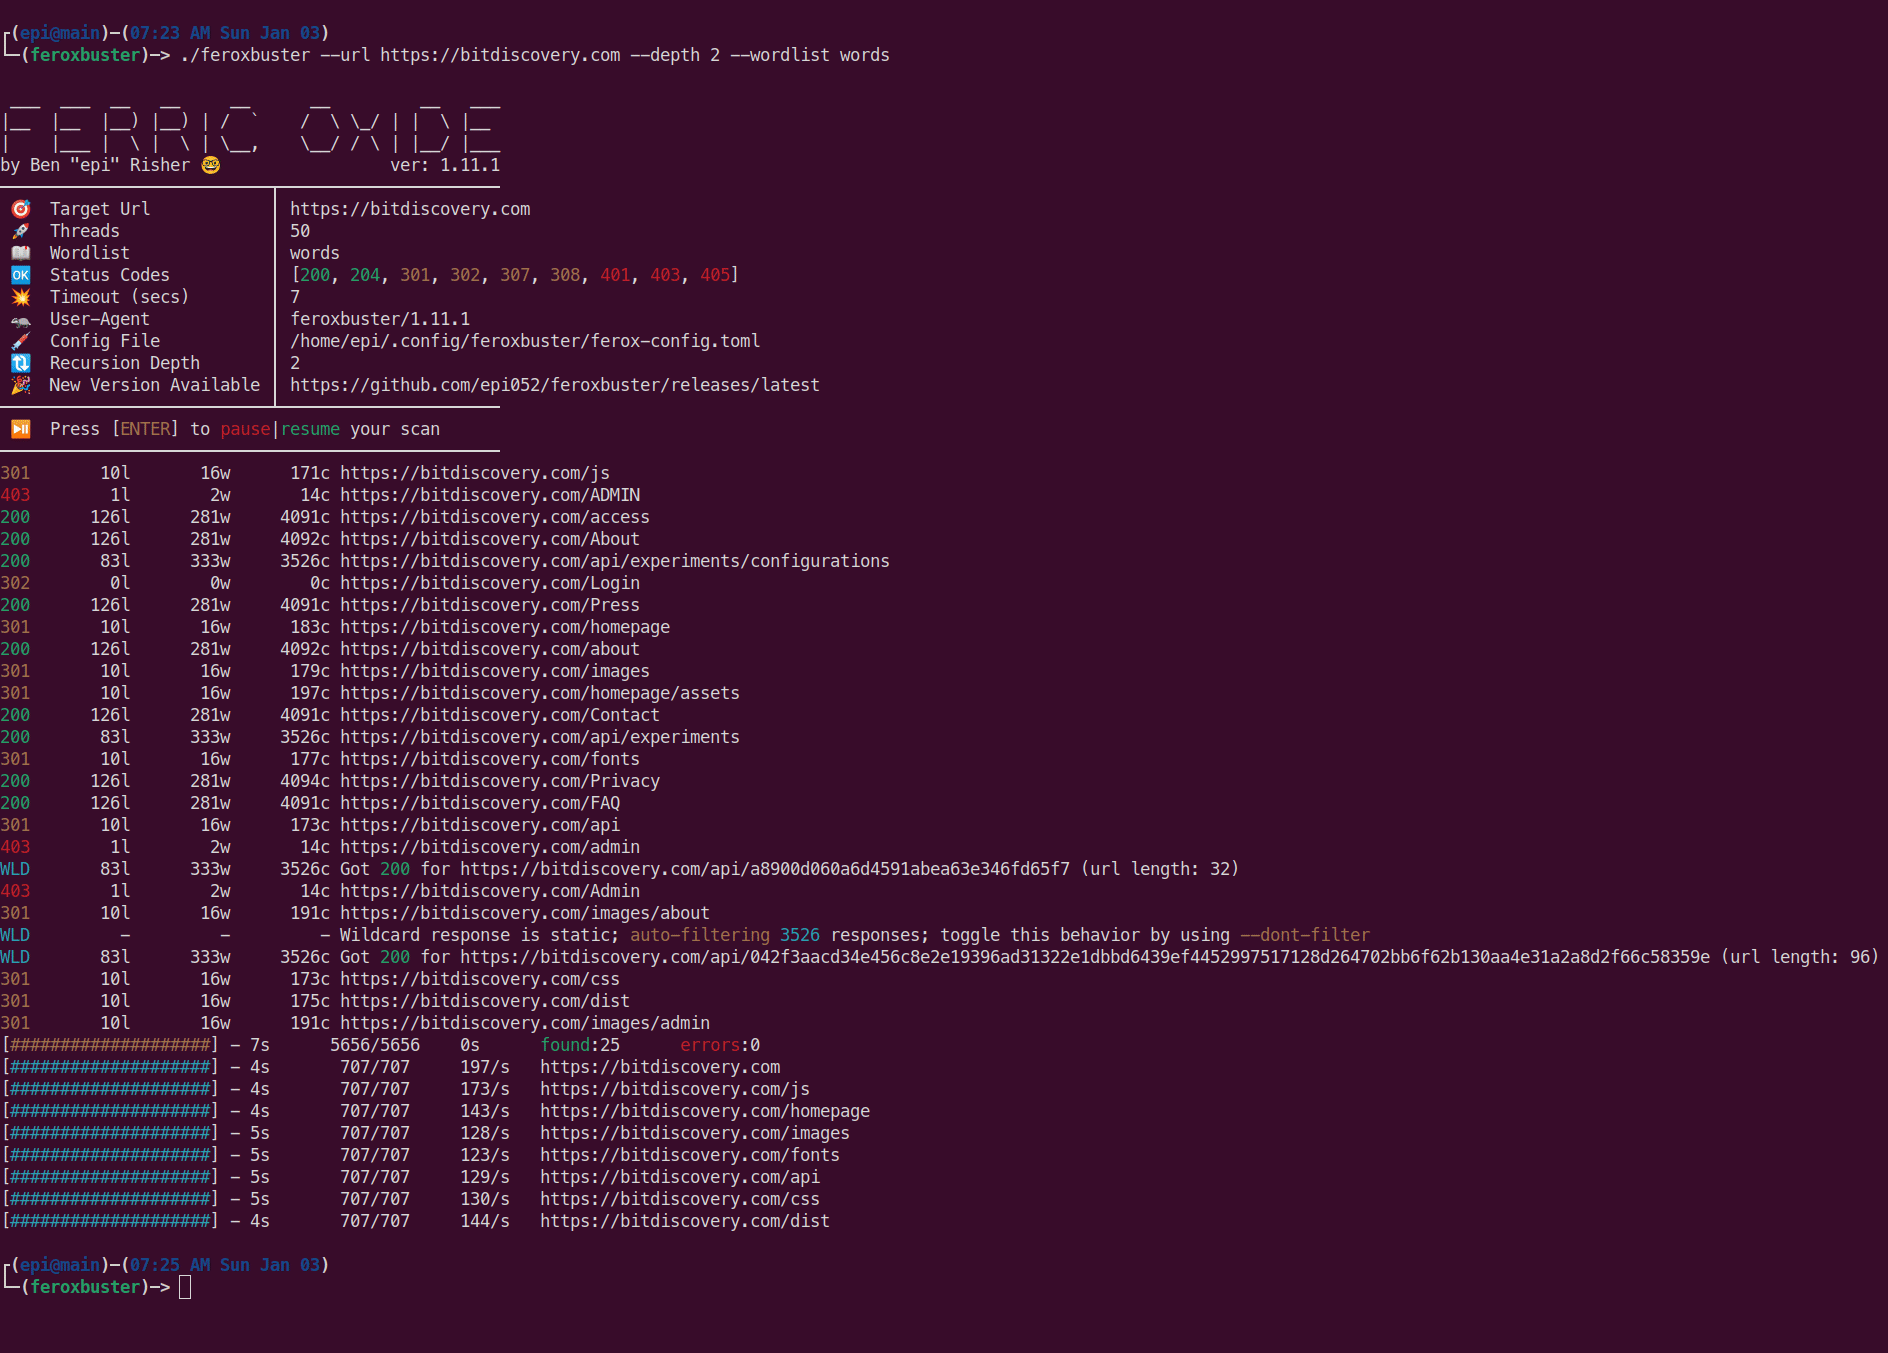 epi052/feroxbuster
Un outil de découverte de contenu récursif, rapide et simple, écrit en Rust.
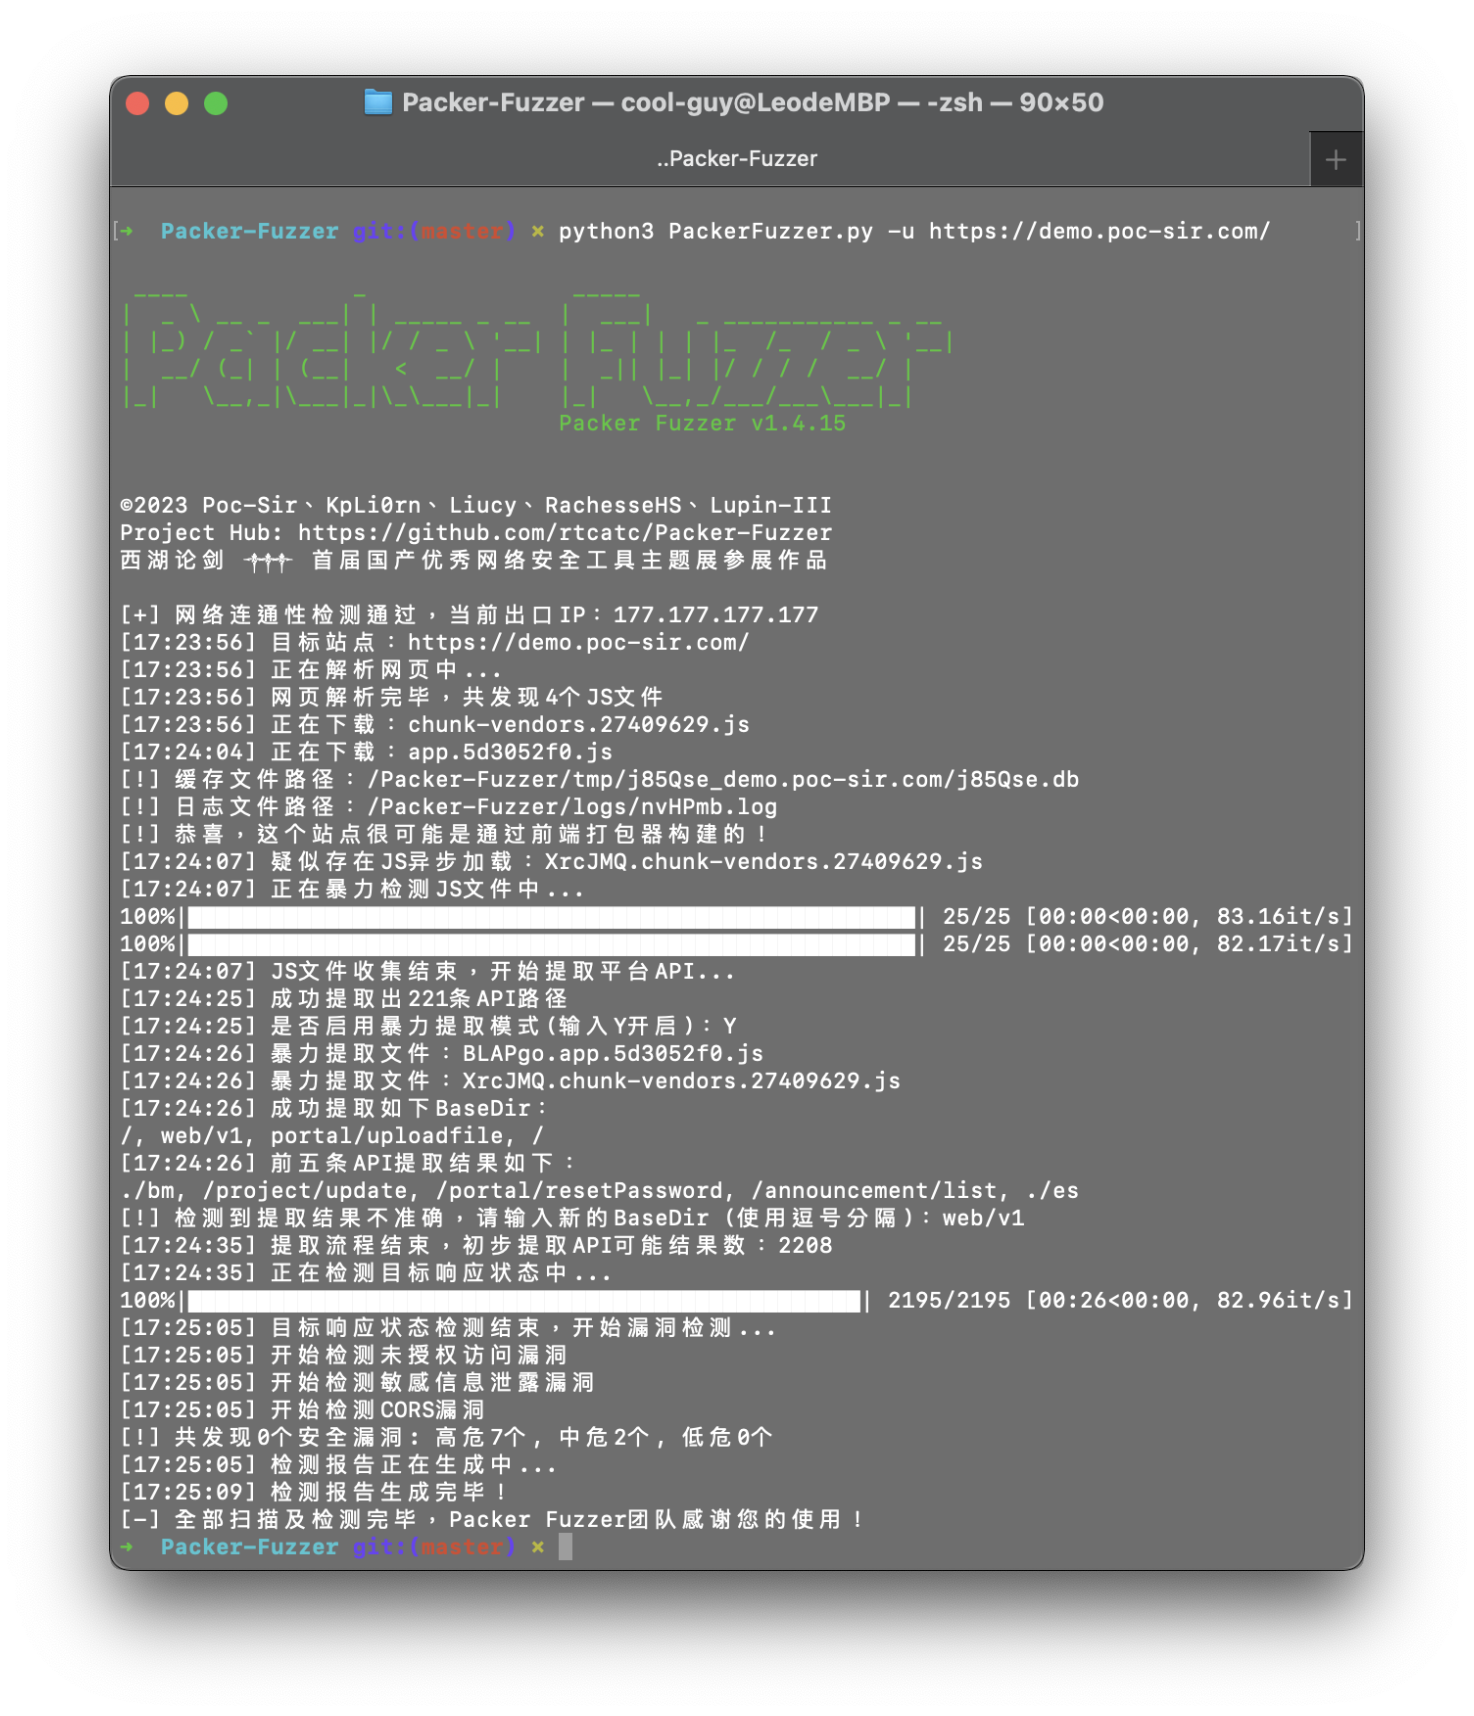 rtcatc/packer-fuzzer
Packer Fuzzer est un scanner rapide et efficace pour la détection de sécurité des sites web construits par des regroupeurs de modules JavaScript tels…
 microsoft/restler-fuzzer
RESTler est le premier outil de fuzzing d'API REST stateful pour tester automatiquement les services cloud via leurs API REST et trouver des bugs de…
 httpie/cli
🥧 HTTPie CLI — client HTTP en ligne de commande moderne et convivial pour l'ère des API. Support JSON, couleurs, sessions, téléchargements, plugins…
 impact-i/x8-burp
Suite de découverte de paramètres cachés
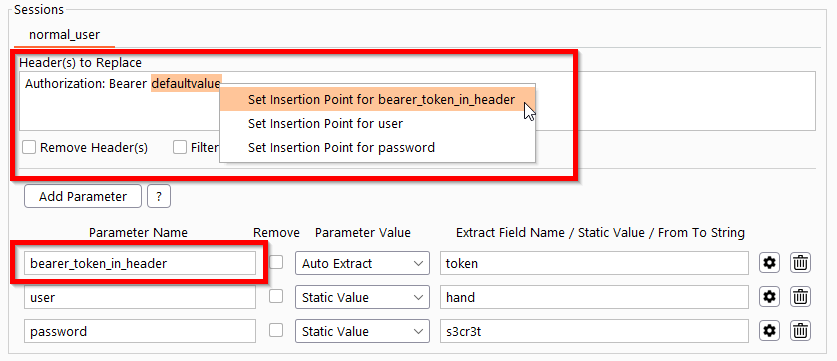 simioni87/auth_analyzer
Extension Burp pour tester les problèmes d'autorisation. Répétition automatisée des requêtes et extraction des valeurs de paramètres à la volée.
 assetnote/batchql
Script d'audit de sécurité GraphQL avec un accent sur la réalisation de requêtes et mutations GraphQL par lots.
 justmorpheus/burp-automation
Réalisation d'un scan automatisé à l'aide de Burp Suite Pro et de l'API REST Burp de Vmware
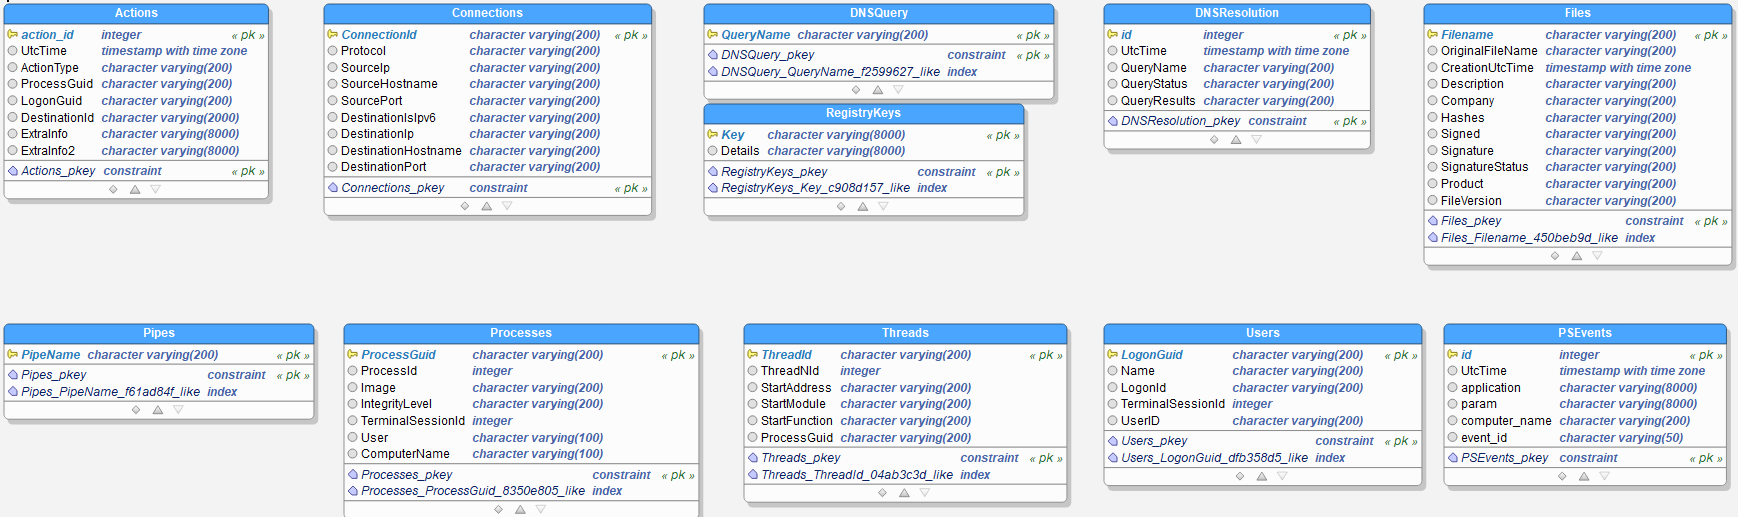 lucky-luk3/grafiki
Outil de chasse aux menaces basé sur Sysmon et les graphes
 dolevf/graphw00f
Outil de fingerprinting de moteur de serveur GraphQL qui envoie des requêtes bénignes et malformées pour identifier la technologie back-end et…
 nicholasaleks/crackql
Outil de test d'intrusion GraphQL qui exploite des limites de taux faibles et l'analyse des coûts pour forcer les identifiants par brute-force,…
 erev0s/vampi
API REST vulnérable avec les 10 principales vulnérabilités OWASP pour les tests de sécurité
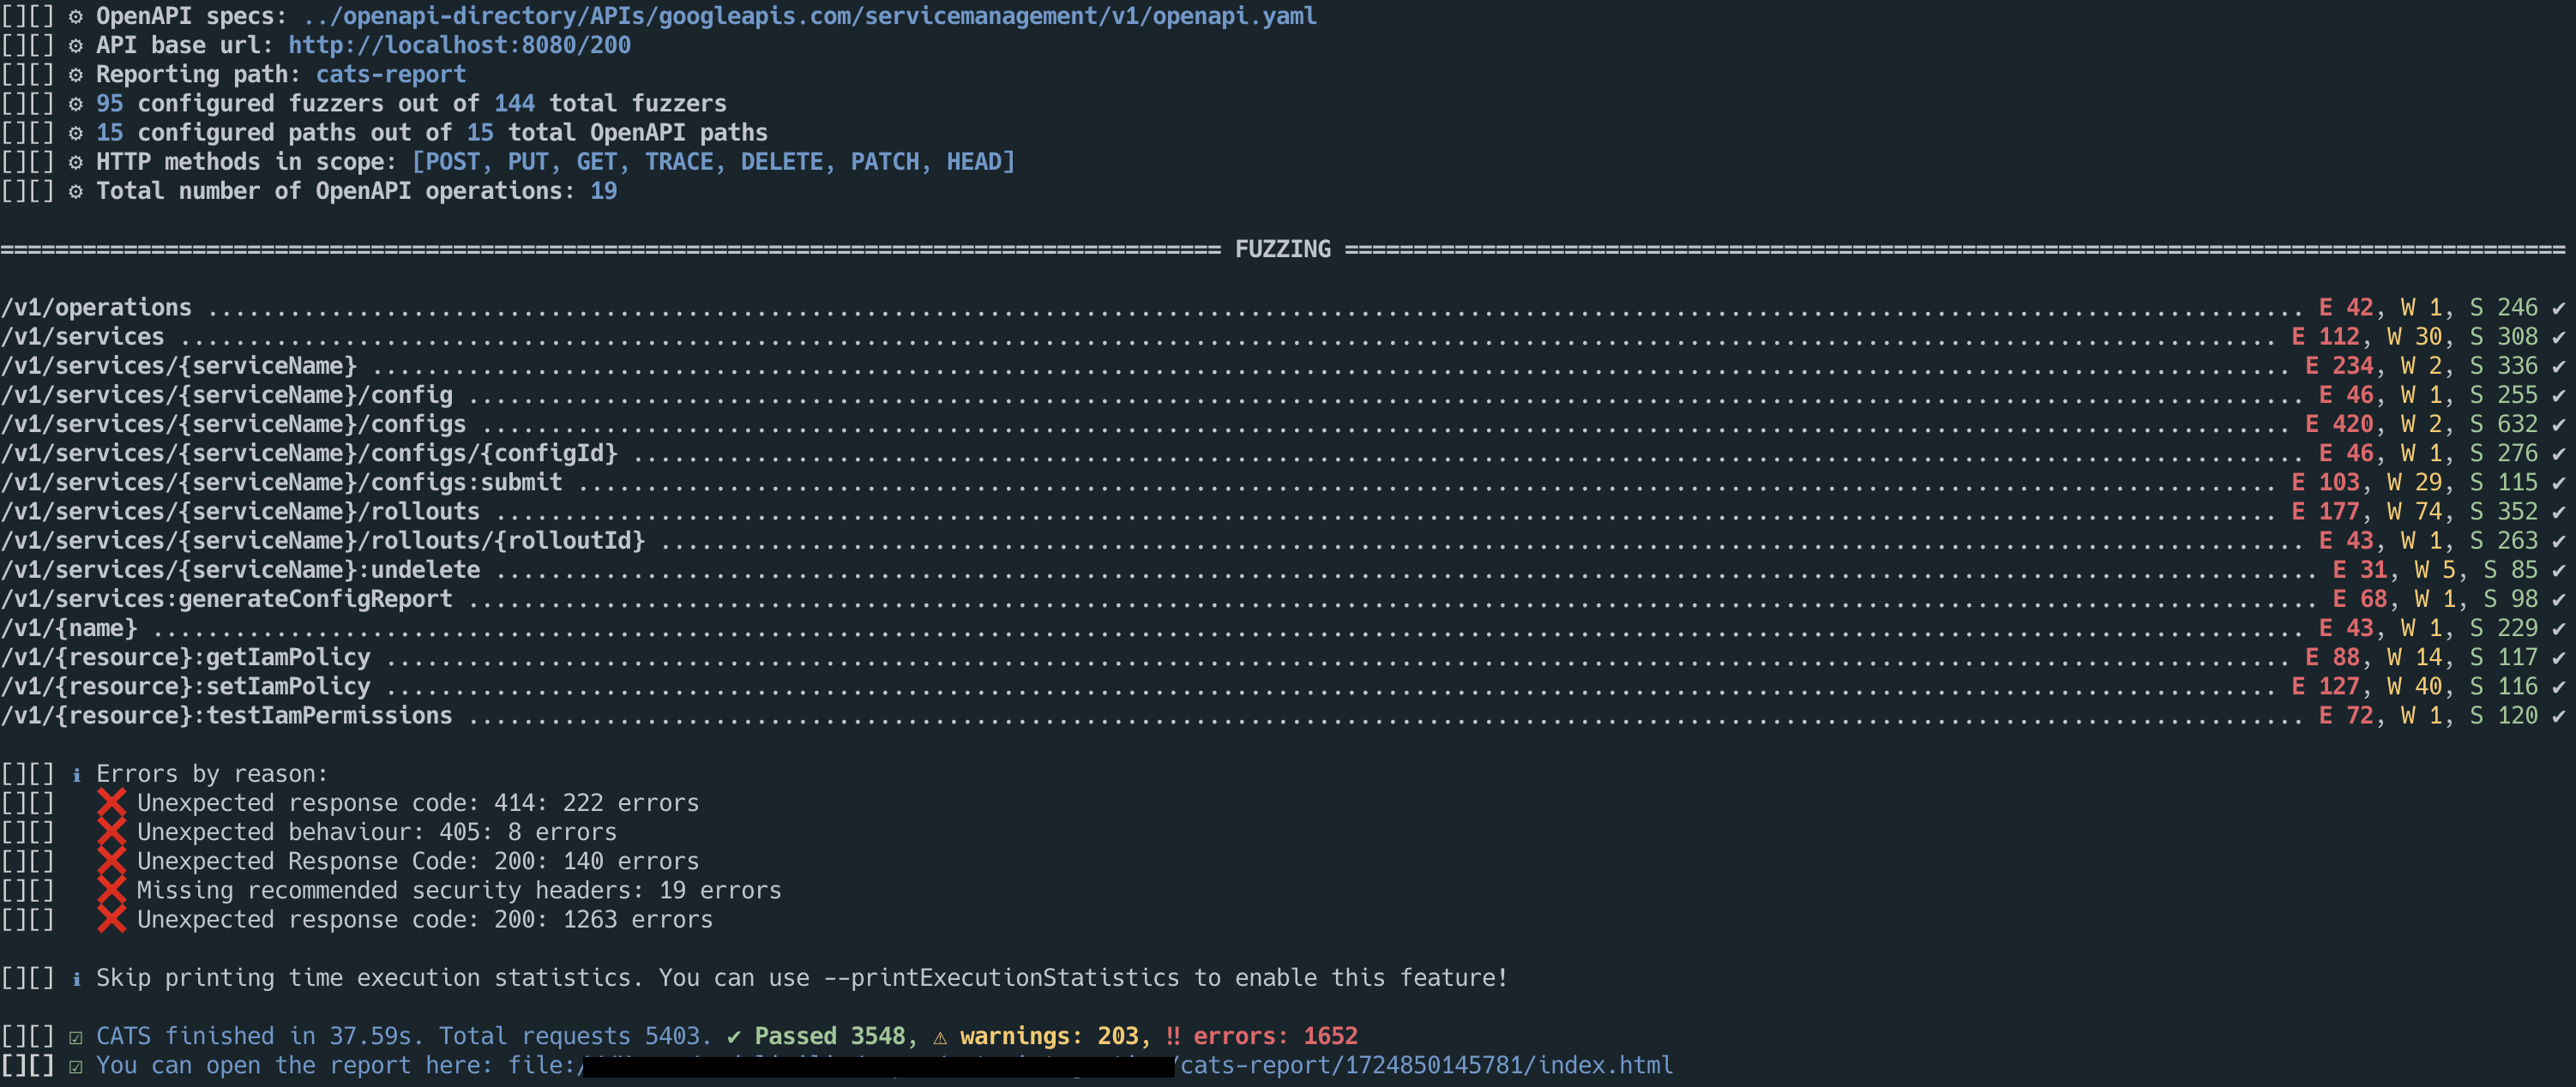 endava/cats
Outil automatisé de fuzzing et de tests négatifs d'API REST pour les endpoints OpenAPI. Génère, exécute et rapporte des milliers de tests…
 owasp/crapi
API de microservices volontairement vulnérable conçue pour une formation pratique aux risques de l'OWASP API Security Top 10, avec des défis intégrés…
 rub-nds/rest-attacker
Cadre de test de pénétration automatisé pour les API REST avec génération de tests pilotée par OpenAPI, 32 tests de sécurité basés sur OWASP, et…