

teleport
 gravitational/teleport
Le moyen le plus simple et le plus sûr d'accéder à l'ensemble de votre infrastructure et de la protéger.
authentication-authorizationcontainer-securityconfiguration-auditing+7
20.8k
gravitational/teleportLe moyen le plus simple et le plus sûr d'accéder à l'ensemble de votre infrastructure et de la protéger.
 mostafaanouarghorab/microservicecve-2021-39156
Exploit de preuve de concept pour CVE-2021-39156, ciblant une vulnérabilité d'exécution de code à distance dans les microservices Spring Cloud…
 vikasudasi/exfil-scan
Analyser les sorties des LLM et les contenus générés par IA pour détecter les signaux d'exfiltration de données (EchoLeak, CVE-2025-32711) avant…
 sleuthco/clawshield-public
Proxy de sécurité pour agents IA. Analyse chaque message à la recherche d'injections de prompts, de données personnelles (PII) et de secrets. Défense…
 6mile/gimmepatz
Outil de reconnaissance de jetons d'accès personnel (PAT) pour les chasseurs de primes de bugs, les testeurs d'intrusion et les équipes rouges.
 mukul975/cve-mcp-server
Serveur MCP de qualité production offrant à Claude 27 outils de renseignement en sécurité via 21 API — CVE lookup, EPSS scoring, CISA KEV, MITRE…
 traccar/traccar
Système de suivi GPS Traccar
 lore-hex/quill-router
Dépôt TrustedRouter.com pour un proxying sécurisé des LLM.
 roxanne_ardary/securekit
Securekit est un noyau de sécurité agnostique au protocole qui impose une exécution sandboxée et zero-trust pour l'utilisation d'outils par l'IA. Il…
 owasp/apicheck
Modular DevSecOps toolset pour les tests de sécurité des API REST, conçu pour les développeurs, les administrateurs système et les testeurs…
 rajsidwadkar/uap-protocol
Un protocole filaire unifié, axé sur la sécurité, pour l'accès aux outils et la coordination des agents. UAP élimine la CVE-2025-49596 et les…
 owasp/asvs
Standard de vérification de sécurité des applications
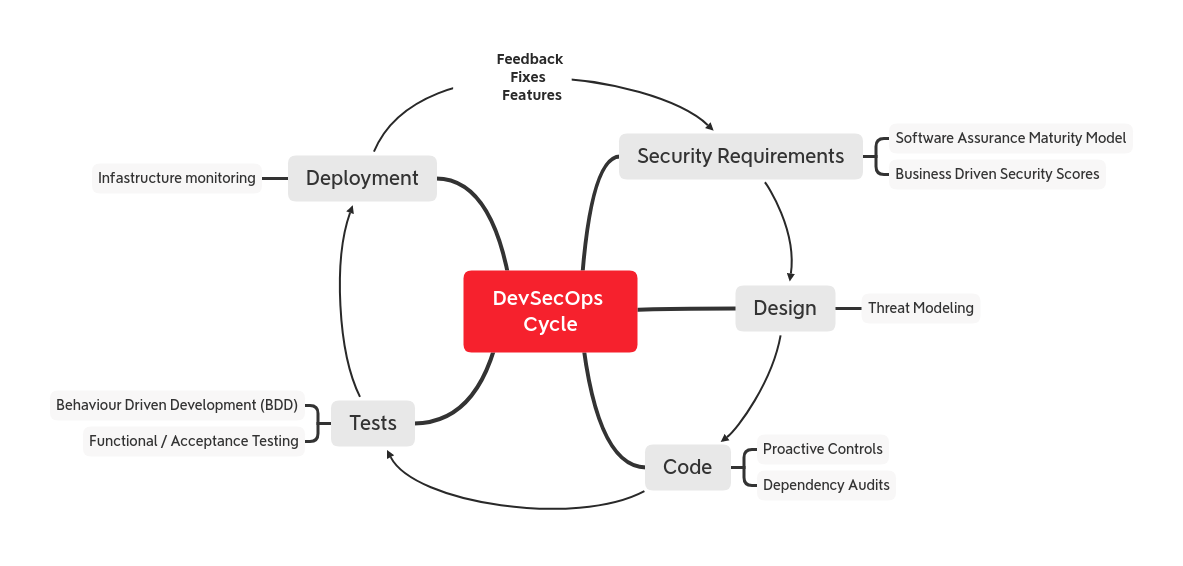 owasp/devsecopsguideline
Le guide OWASP DevSecOps peut nous aider à intégrer la sécurité comme une partie du pipeline de développement.
 owasp/nest
Votre passerelle vers OWASP. Découvrez, engagez-vous et aidez à façonner l'avenir !
 owasp/threat-dragon
Un outil open source de modélisation des menaces de l'OWASP
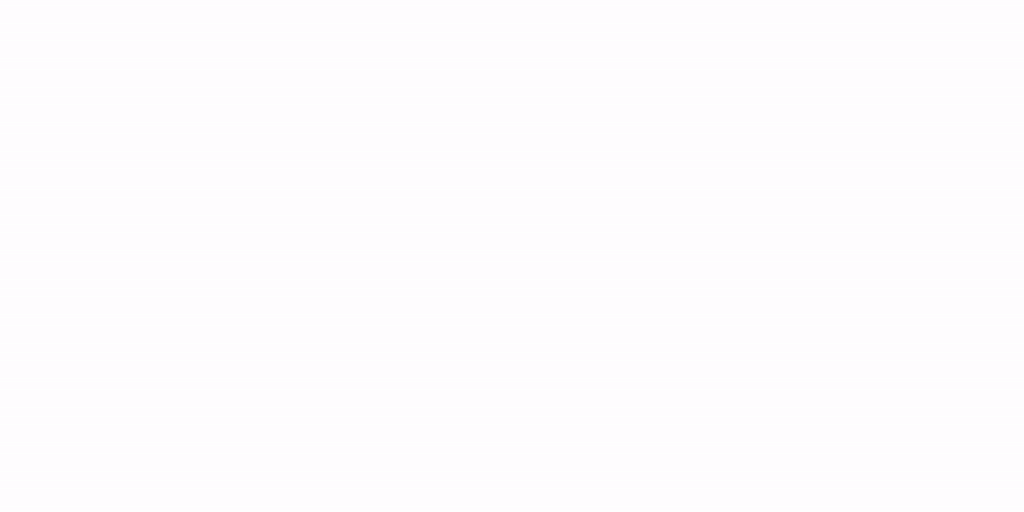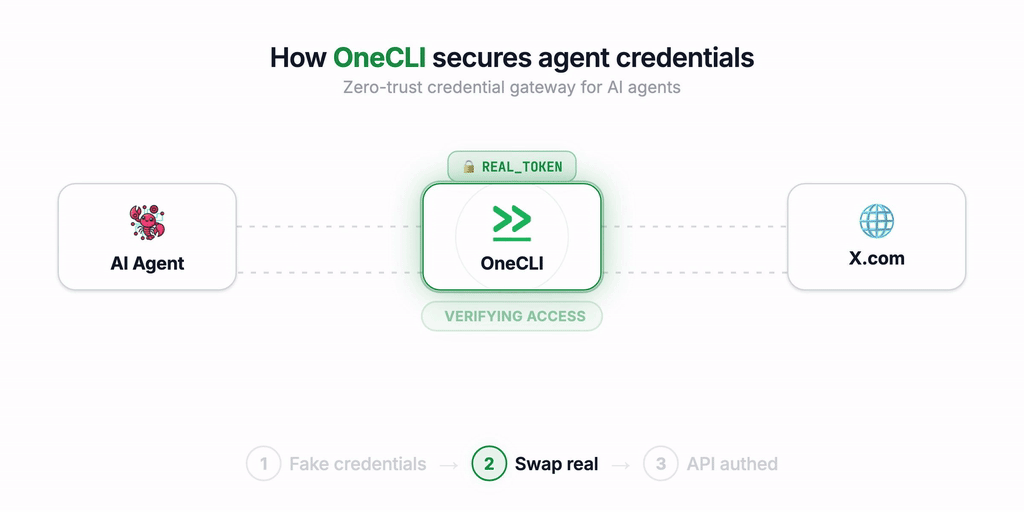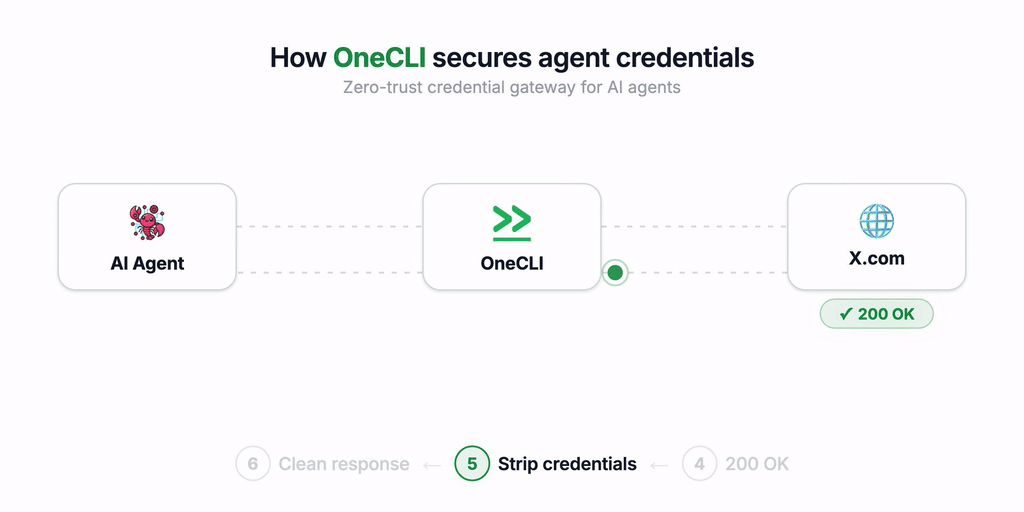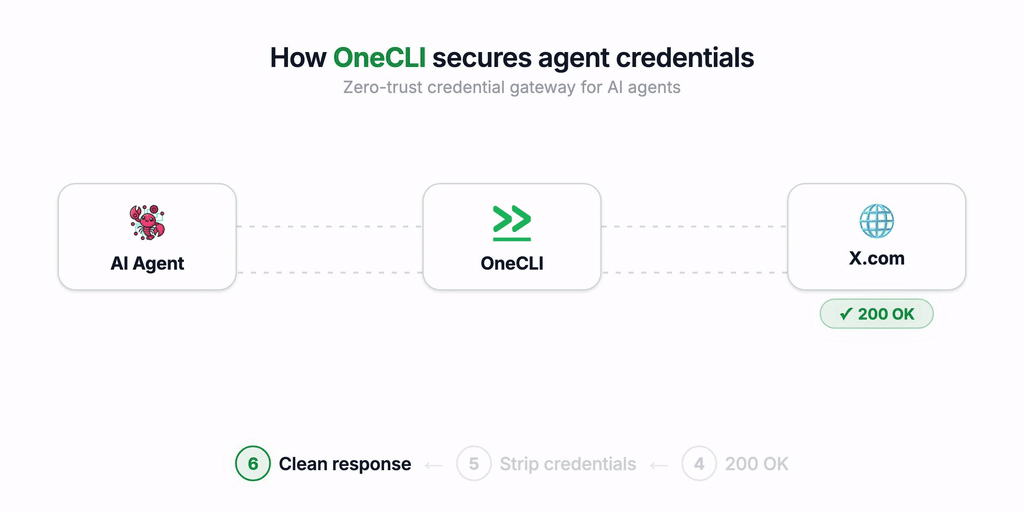 onecli/onecli
Harness open-source sandboxé pour agents, conçu pour les équipes. Offrant à chaque employé un agent personnel sécurisé.
 openbmc/bmcweb
Un serveur web tout-en-un Redfish, KVM, GUI et DBus pour OpenBMC
 opnsense/core
Interface graphique OPNsense, API et backend système